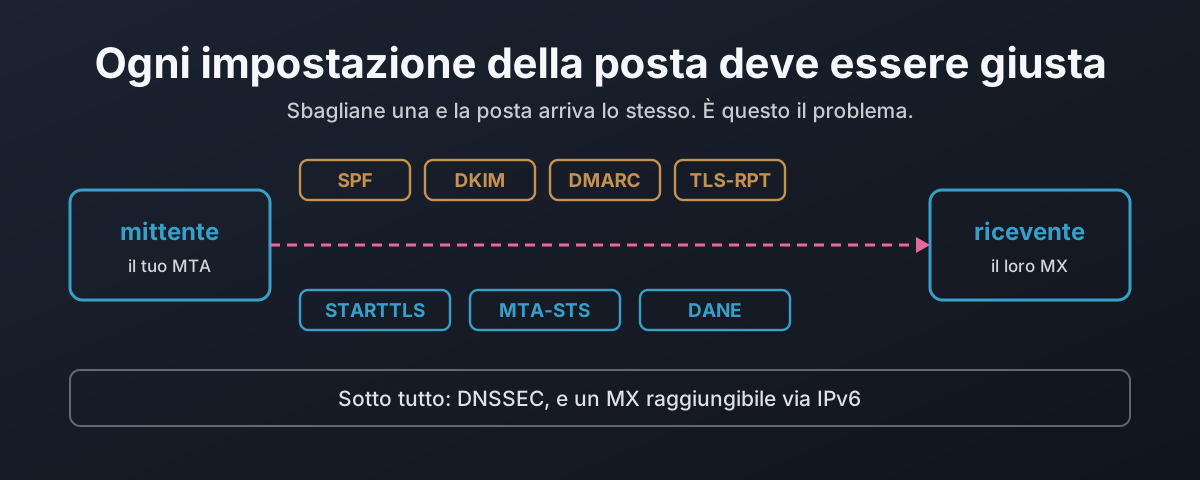
Ogni nome che la tua macchina ha cercato oggi, l’ha creduto, e su questo ho scritto un intero articolo. Questo parla di cosa succede alla posta dopo la ricerca. In breve: viene spedita a un server scelto dal DNS, su un canale cifrato solo se nessuno si oppone, con dentro un messaggio che chiunque sul percorso può leggere e modificare, e quasi nessuna delle protezioni inventate per impedirlo è attiva.
Non è una cosa rotta. Sono sette, e ognuna è progettata in modo che, quando è sbagliata, la posta passi comunque. Nessun errore. La fattura arriva. Il reset della password arriva. Solo che arrivano anche a qualcuno, o passano da qualcuno, che non avrebbe mai dovuto vederli, e da nessuna parte c’è scritto.
Questo articolo è l’argomento per fare giusta ognuna di quelle impostazioni, con le prove di quanto vale ciascuna. I tre articoli dopo lo costruiscono su server veri: Postfix, Microsoft 365 e Stalwart. Questo è il perché.
L’attacco che lo standard descrive e poi vieta
Parti dal tubo tra due server di posta, perché è quello che quasi tutti credono già risolto. STARTTLS è il comando che porta una connessione SMTP a TLS. Quasi tutti i server di posta lo supportano, quasi tutta la posta è cifrata in transito, e sembra un problema risolto finché non leggi come viene offerto il passaggio.
Il server che riceve annuncia STARTTLS nel suo saluto. Il server che spedisce vede l’offerta e la accetta. Niente firma quell’offerta e niente la protegge. Quindi una macchina sul percorso tra i due può cancellare la riga, ed ecco il risultato, catturato in laboratorio da un mittente con l’impostazione predefinita opportunistica di sempre:
 ~> EHLO client.test
[stripped] STARTTLS removed from the greeting
*** Host did not advertise STARTTLS
 -> MAIL FROM:<carol@sender.test>
 -> Please pay invoice 1042 to sort code 20-00-00, account 12345678.
<-  250 2.0.0 Ok: queued as D6A84132069C
Il mittente non ha visto STARTTLS offerto, quindi ha fatto quello che opportunistico vuol dire: ha spedito lo stesso, in chiaro. La macchina in mezzo ha letto tutto, fattura e coordinate bancarie comprese. La posta è stata consegnata. Nessun errore è arrivato a nessuno.
Quell’attacco non me lo sono inventato. La RFC 3207, lo standard che definisce STARTTLS, lo descrive con precisione nelle sue Security Considerations:
A man-in-the-middle attack can be launched by deleting the “250 STARTTLS” response from the server. This would cause the client not to try to start a TLS session.1
La stessa sezione dà la difesa, ed è quella ovvia: poter richiedere TLS. «both clients and servers MUST be able to be configured to require successful TLS negotiation … for selected hosts before messages can be successfully transferred.»1 Quindi configura il ricevente perché lo richieda, e la sessione privata di STARTTLS viene rifiutata:
[stripped] STARTTLS removed from the greeting
*** Host did not advertise STARTTLS
 -> MAIL FROM:<carol@sender.test>
<** 530 5.7.0 Must issue a STARTTLS command first
Solo che non puoi, non su un MX pubblico, perché lo stesso standard lo vieta:
A publicly-referenced SMTP server MUST NOT require use of the STARTTLS extension in order to deliver mail locally.2
Leggi le due citazioni insieme. Lo standard descrive un attacco man-in-the-middle, ti dice che la difesa è richiedere TLS, e poi ti dice che il tuo server di posta pubblico non ha il permesso di richiederlo. Rileggilo. Quella regola è stata scritta nel 2002 per far scorrere la posta tra server che non sapevano ancora tutti fare TLS. È ancora in vigore, ed è il motivo per cui gran parte di internet accetta ancora posta in chiaro, e per cui togliere STARTTLS funziona ancora oggi.
Esiste anche la versione competente dell’attaccante. Un ricevente che richiede TLS non ti salva, perché l’attaccante non deve per forza inoltrare la sessione in chiaro. Può leggere il testo in chiaro declassato del mittente e aprire una sua connessione TLS perfettamente valida verso il ricevente, che vede un certificato buono ed è contento. In laboratorio ho mostrato entrambe le metà: la rimozione che espone il mittente, e un semplice client TLS che il ricevente severo accetta senza protestare. La policy del ricevente non può fermarlo. Lo ferma solo il mittente che si rifiuta di spedire senza TLS autenticato, e questo è tutto il motivo di DANE3 e MTA-STS,4 che arrivano più avanti in questo articolo.
Sette impostazioni, e come ognuna fallisce aperta
Il tubo è uno dei due problemi. L’altro è l’identità: un messaggio che arriva cifrato sta comunque solo dichiarando di venire da chi dice. Quindi in gioco ci sono sette impostazioni, divise tra questi due compiti, e la cosa che hanno in comune è la prima da imparare.
Eccole una per una: cosa protegge, e cosa fa quando è impostata male. Guarda l’ultima colonna. Dice quasi sempre che la posta passa.
| Impostazione | Compito | Cosa protegge | Impostata male, e… |
|---|---|---|---|
| STARTTLS | trasporto | cifra il salto tra due server | tolta dal saluto, si spedisce in chiaro |
| MTA-STS | trasporto | una policy pubblicata via HTTPS che dice che TLS è obbligatorio | lasciata in testing, non impone niente |
| DANE / TLSA | trasporto | DNSSEC fissa la chiave del server, così TLS non si può declassare | un record scaduto, e la posta verso di te resta in coda |
| TLS-RPT | trasporto | i mittenti ti segnalano i TLS falliti5 | non pubblicato, e i fallimenti sono invisibili |
| SPF | identità | quali server possono spedire per un dominio | ~all è un’alzata di spalle, non un rifiuto |
| DKIM | identità | una firma sul messaggio | nessun selettore pubblicato, niente da verificare |
| DMARC | identità | cosa fare quando SPF e DKIM falliscono | p=none guarda, e non fa niente |
Sei di queste sette, impostate male, consegnano comunque la posta. DANE è l’eccezione. È l’unica impostazione dell’elenco che fallisce chiusa: sbagliala e la tua posta si ferma invece di uscire allo scoperto. Tieni a mente questa cosa, perché si scopre che è il motivo per cui la gente ne ha paura, e il motivo per cui è quella che vale di più.
Due parole su ciascuna delle tre d’identità, perché il resto della serie si appoggia su di loro. SPF elenca i server autorizzati a spedire per un dominio, e finisce con una regola: -all vuol dire «nessun altro», ~all vuol dire «nessun altro, ma consegnalo lo stesso». DKIM aggiunge una firma crittografica sul messaggio, così qualsiasi modifica si vede, purché il dominio abbia davvero pubblicato una chiave con cui verificarla. DMARC lega le due e dice al ricevente cosa fare quando falliscono, e se sono allineate con l’indirizzo From: che il lettore vede davvero. Sono le RFC 7208, 6376 e 7489, e ognuna meriterebbe un articolo a sé.6 7 8
DMARC da solo fa passare una fattura manomessa
Il livello d’identità ha un buco proprio dove costa di più, e vale la pena mostrarlo, perché «abbiamo DMARC a reject» è la frase che si dice quando ci si crede coperti.
DMARC passa se uno qualsiasi tra SPF e DKIM passa ed è allineato al dominio del From:. Uno dei due, non entrambi. Quindi prendi un vero messaggio firmato di un dominio, cambia le coordinate bancarie nel corpo, e rispediscilo dallo stesso posto:
SPF passa ancora, perché arriva da un server autorizzato. La firma DKIM ora fallisce, perché il corpo è stato cambiato. Ma a DMARC basta un passaggio allineato, e SPF gliel’ha dato, quindi DMARC passa e il messaggio con il nuovo numero di conto viene consegnato identico all’originale. L’ho catturato in laboratorio: Rspamd gli ha dato R_SPF_ALLOW, R_DKIM_REJECT e DMARC_POLICY_ALLOW, e da solo l’avrebbe consegnato. L’unica cosa che l’ha fermato è stata una regola che rifiuta senza appello una firma rotta. Un dominio a p=reject non è protetto contro la manomissione che quella firma doveva cogliere. Vale la pena saperlo prima di dire che il lavoro è fatto.
DANE vale quanto il DNSSEC che ha sotto
Ora le impostazioni di trasporto che fermano davvero l’attaccante competente, perché spostano la decisione sul mittente. DANE è la più forte. Permette a un dominio di pubblicare nel DNS, in un record TLSA, l’impronta della chiave che il suo server di posta presenterà, così un server mittente può rifiutare tutto ciò che non corrisponde.9 Nessuna autorità di certificazione di mezzo, nessuna fiducia in chiunque abbia risposto all’handshake TLS. Il proprietario del dominio dice «questa è la mia chiave», e la cosa finisce lì.
Solo che le risposte DNS si possono falsificare, quindi un’impronta pubblicata in DNS semplice non vale niente: lo stesso attaccante che toglie STARTTLS può darti un’impronta falsa che corrisponde a una chiave falsa. DANE significa qualcosa solo quando il DNS in cui sta è firmato con DNSSEC, così l’impronta stessa non si può falsificare. Questa è tutta la catena, ed è il motivo per cui questo articolo sta in una serie che è cominciata con DNSSEC. Se non l’hai ancora incontrato, le basi sono in /it/dns/dnssec-the-root-is-signed-you-are-not/, e la versione in una riga è: la root è firmata, ogni TLD che conti è firmato, e poi tutto si ferma di colpo sui nomi che la gente usa davvero.
Il diagramma mostra due domini che pubblicano entrambi un record TLSA. Uno sta in una zona firmata, con una catena di firme ininterrotta dalla root fino all’impronta, quindi un mittente può fidarsi. L’altro sta in una zona non firmata, quindi la sua impronta è solo una serie di byte che chiunque potrebbe aver scritto, e un mittente corretto la ignora del tutto e non ottiene nessuna protezione DANE. Stesso record, pubblicato in due modi. Solo uno può dimostrare di essere vero.
Il record da pubblicare è 3 1 1: la chiave del server stesso invece di quella di una CA, la chiave pubblica invece dell’intero certificato, con hash SHA-256. Il numero in mezzo è quello che ripaga nella gestione, perché fissare la chiave invece del certificato significa che il record sopravvive a ogni rinnovo purché tu tenga la stessa chiave. L’articolo su Postfix ha la procedura completa e la trappola in cui cade la gente, cioè che il modo abituale di rinnovare i certificati crea una chiave nuova ogni volta e rompe il record in silenzio. Per adesso, la cosa da portarsi via è che 3 1 1 più il riuso della chiave è un record che pubblichi una volta e lasci stare.
Le regole della casa, e quanto costa ciascuna
Tutto quello che c’è sopra diventa un breve elenco di regole, e i prossimi tre articoli ci tengono legati dei server veri. Non sono ammorbidite, e non sono gratis. Eccole con il conto allegato, perché una regola di cui nascondi il costo è una regola che non hai davvero deciso di rispettare.
| Regola | Cosa ferma | Cosa ti costa |
|---|---|---|
| Niente testo in chiaro in entrata | lettura e manomissione sul salto in entrata | un mittente il cui server non sa fare TLS non ti raggiunge |
| Niente testo in chiaro in uscita | lo stesso sul salto in uscita | la posta verso un server senza TLS resta in coda invece di partire |
| DANE o MTA-STS in uscita | il man-in-the-middle competente | un record scaduto dalla loro parte mette in coda la tua posta verso di loro |
| IPv6 su ogni MX | essere irraggiungibile da un mittente solo IPv6 | record AAAA e un server dual-stack da mantenere |
| Relay solo con login | il tuo server che ripulisce lo spam degli altri | niente invio da ovunque per IP; gli utenti devono autenticarsi |
| Un login spedisce come se stesso | un dipendente che si spaccia per un collega | regole per utente, imposte in envelope e intestazione |
| Rifiuta i domini mittente sconosciuti | backscatter e mittenti inesistenti falsificati | niente di legittimo; questi non hanno mai avuto un mittente vero |
| Rifiuta i fallimenti SPF e DKIM | spoofing e manomissione | la posta inoltrata senza SRS viene respinta |
Il costo dell’inoltro è quello che morde, ed è reale: rifiuta sulla base del solo SPF e un messaggio inoltrato da un posto che non è nel record SPF del mittente viene rifiutato, perché per il ricevente un inoltratore è identico a un falsario. Ci sono rimedi, SRS e ARC,10 e l’articolo su Postfix mostra il fallimento. La posizione onesta è che queste regole respingono un po’ di posta che un server più permissivo avrebbe consegnato. È proprio lo scopo. Parte di quella posta andava respinta, e il resto ti sta dicendo di una configurazione d’inoltro che contava sul fatto che nessuno controllasse.
Fallisce aperta, ed ecco la prova
L’affermazione su cui si regge tutto questo articolo è che queste impostazioni falliscono aperte, in silenzio, quindi non puoi distinguere una che funziona da una rotta guardandola. Non è una preoccupazione teorica. Costruendo il server Postfix per il prossimo articolo, ognuno di questi fallimenti è successo, e ognuno era un’impostazione che sembrava configurata e non faceva niente.
Sei impostazioni reali, ognuna dalla costruzione del server Postfix per il prossimo articolo. Cinque sono fallite aperte: hanno consegnato la posta, senza errori, con tutta l’aria di funzionare a dovere. La sesta, il record DANE scaduto, è fallita chiusa. È quella di cui tutti hanno paura, ed è l’unica che ha protetto il messaggio invece di farlo trapelare. La lezione sta lì nell’ultima colonna del diagramma: l’impostazione che la gente evita perché potrebbe fermare la posta è l’unica che si comporta come dovrebbe un controllo di sicurezza.
Ogni riga è una cattura, non la lettura di un manuale. Il modo di distinguere un’impostazione che funziona da una rotta è spedire il messaggio che dovrebbe fermare e guardare cosa torna indietro, e lo dico una volta qui e lo dimostro tre volte nel resto della serie.
Allora chi lo fa davvero?
Un conto è dire che le impostazioni contano. Un altro è chiedersi se le organizzazioni la cui posta conta di più le hanno attivate. Quindi l’ho fatto, con nient’altro che DNS in sola lettura e un resolver che valida, il 22 ottobre 2026: ventisei domini che ricevono posta, le banche, i grandi provider, gli specialisti tedeschi e le autorità di certificazione, ognuno controllato per le sette cose di questo articolo.11
| Dominio | MX con AAAA | DNSSEC | DANE (TLSA) | MTA-STS | DMARC | SPF |
|---|---|---|---|---|---|---|
| Banche britanniche | ||||||
| barclays.co.uk | no | no | no | no | reject | -all |
| hsbc.co.uk | no | no | no | no | reject | no |
| lloydsbank.com | no | no | no | no | reject | -all |
| natwest.com | no | no | no | no | reject | no |
| santander.co.uk | no | no | no | no | reject | no |
| nationwide.co.uk | no | no | no | no | reject | no |
| monzo.com | tutti | no | no | no | reject | no |
| starlingbank.com | no | no | no | no | reject | no |
| Provider di posta | ||||||
| gmail.com | tutti | no | no | enforce | no | senza all |
| outlook.com | no | no | no | enforce | no | -all |
| yahoo.com | no | no | no | testing | reject | senza all |
| icloud.com | no | no | no | no | quarantine | senza all |
| fastmail.com | no | no | no | testing | no | ~all |
| proton.me | no | sì | sì | enforce | quarantine | ~all |
| Provider tedeschi | ||||||
| posteo.de | no | sì | sì | enforce | no | ~all |
| mailbox.org | tutti | sì | sì | enforce | reject | ~all |
| gmx.de | no | sì | sì | no | quarantine | senza all |
| web.de | no | sì | sì | testing | quarantine | senza all |
| t-online.de | no | no | no | testing | no | ~all |
| Autorità di certificazione | ||||||
| letsencrypt.org | tutti | no | no | no | reject | -all |
| digicert.com | tutti | no | no | no | quarantine | no |
| sectigo.com | no | no | no | no | reject | -all |
| globalsign.com | tutti | no | no | no | reject | no |
| Settore pubblico britannico | ||||||
| hmrc.gov.uk | no | no | no | enforce | reject | no |
| nhs.uk | no | no | no | no | reject | -all |
| ncsc.gov.uk | no | no | no | enforce | reject | -all |
Leggi prima la colonna DMARC, perché è quella quasi tutta piena. Quasi tutti questi pubblicano una policy DMARC, e quasi tutte le banche sono a reject. DMARC è l’impostazione che viene fatta, perché è quella che chiede un revisore e quella che un fornitore ti può vendere, ed è visibile: la puoi cercare e spuntare una casella. È anche, da sola, l’impostazione che più sopra in questo articolo ha fatto passare una fattura manomessa.
Ora leggi la colonna DANE, l’unica impostazione qui che non si può declassare né falsificare. Cinque domini su ventisei. Ognuno è un provider tedesco o Proton. Nemmeno una banca britannica. Nemmeno una delle autorità di certificazione, le aziende il cui intero mestiere è garantire per le chiavi. La protezione più forte contro l’attacco esatto con cui si è aperto questo articolo la applica una manciata di persone a cui importa, e nessuno di quelli che sono solo in regola.
Le banche sono la riga più netta. Otto, tutte con DMARC a reject, e tra tutte: niente DANE, nessun MTA-STS in enforce, e una sola, Monzo, raggiungibile via IPv6. Due delle quattro autorità di certificazione non pubblicano nessun record SPF sul proprio dominio principale. Nemmeno HMRC e NatWest. Non sono piccole realtà che non ci sono mai arrivate. Sono le organizzazioni che ti mandano la posta che hai più paura che qualcuno falsifichi, e la protezione che hanno è il distintivo che sembra più forte e fa di meno.
La colonna IPv6 è un piccolo scandalo a sé. Venti dei ventisei non hanno nessun record AAAA sul server di posta, quindi un mittente su una rete solo IPv6 non li può raggiungere, e quel numero va in una sola direzione. Ho scritto /it/networking/we-never-ran-out-of-addresses/ sul rifiuto del settore di finire quel lavoro, ed eccolo di nuovo, stavolta sul percorso della posta. Ha la stessa forma del censimento gov.uk in /it/dns/dnssec-the-root-is-signed-you-are-not/: la parte difficile è stata fatta anni fa, i registri la regalano, e chi dovrebbe usarla per primo non l’ha fatto. Il gov.uk centrale non è nemmeno nella tabella, perché non pubblica nessun MX. Non riceve posta. È un modo come un altro di superare il test.
Se ancora non lo fai, puoi definirti un professionista?
Ogni standard citato in questo articolo, e il censimento sotto, puntano in una direzione: questo non è un problema di ricerca, è un problema di accensione, e l’accensione non la fa chi è nella posizione migliore per farla. Quando le prove sono così sbilanciate, la domanda smette di essere accademica e diventa una a cui devi rispondere sui tuoi server. Se gestisci la posta di un’organizzazione che maneggia i soldi o la salute di altre persone, e il tuo MX non fa DANE, non impone MTA-STS e non è raggiungibile via IPv6, puoi chiamarlo un lavoro da professionista?
Ci sono tre risposte oneste, e reggono solo le prime due. Sì, con un motivo scritto e una data accanto: sei su una piattaforma che non offre ancora DANE, l’hai segnalato, e c’è una riga nel piano del prossimo anno. È un professionista che gestisce un vincolo reale, e va bene. Sì, perché non lo sapevi, e ora lo sai, e questa settimana vai a vedere a che punto è il tuo server. Nessuno nasce sapendolo. E no: sapevi abbastanza da sentirti a disagio, hai letto fin qui, e chiuderai la scheda senza cambiare niente, perché la posta scorre e nessun errore salta fuori e nessuno ti obbliga. Quest’ultima non è una lacuna di conoscenza. È la decisione di lasciare rotta una cosa di cui sei responsabile perché rotta fa meno rumore.
Lo standard non ti obbliga a farlo. È tutto il problema, ed è anche tutto il punto. Sapere non è una cosa che ti capita, e nessuno verrà a dirti che il tuo server di posta spedisce in chiaro da due anni senza che te ne accorgessi. Per questo, assicurarti di sapere è il lavoro, e non è di nessun altro.
Uno standard è una promessa che mantieni quando nessuno guarda
I pezzi di tutto questo sono stati finiti anni fa. STARTTLS è del 2002, SPF, DKIM e DMARC hanno dieci anni o più, DANE per la posta è stato specificato nel 2015, MTA-STS nel 2018. Niente di questo sta dietro una licenza, niente richiede un fornitore, e i registri che porterebbero i record DNSSEC li regalano. L’ingegneria difficile è fatta. Quello che resta è la parte facile, quella che è facile solo se qualcuno si prende la briga: attivarlo, controllare che sia davvero attivo, e tenerlo attivo quando il certificato si rinnova e il record deve seguirlo.
Quest’ultima parte è tutto, in realtà. Uno standard non è il documento. Il documento esiste da vent’anni e la posta va ancora in chiaro. Uno standard è una cosa che mantieni quando non c’è nessun messaggio d’errore a costringerti, quando la posta scorrerebbe uguale se la lasciassi decadere in silenzio, quando l’unico che lo saprebbe mai sei tu. Ognuna di queste impostazioni fallisce aperta proprio perché nessuno sia costretto a preoccuparsene. Il che vuol dire che preoccuparsene è tutto il lavoro.
Non ricevi una ricompensa. La fattura che non è stata alterata è identica a quella che lo è stata. Il reset della password che nessuno ha letto in transito è identico a quello che qualcuno ha letto. L’unica differenza sta nei giorni in cui qualcuno ci ha provato, e in quei giorni chi ha attivato tutto e ha controllato che funzionasse non scopre mai di essere stato attaccato, perché non ha funzionato. Ecco com’è fare il lavoro come si deve visto da fuori: non succede niente, per motivi che nessuno vede.
Quindi fai giusta ogni impostazione lo stesso. Non perché qualcuno controlla, perché nessuno lo fa. Fallo perché sei tu che hai detto che la posta era sicura, e da queste parti vale ancora qualcosa.
RFC 3207 §6 — SMTP Service Extension for Secure SMTP over TLS, Security Considerations: «A man-in-the-middle attack can be launched by deleting the “250 STARTTLS” response from the server», e che client e server «MUST be able to be configured to require successful TLS negotiation … for selected hosts». ↩︎ ↩︎
RFC 3207 §4 — «A publicly-referenced SMTP server MUST NOT require use of the STARTTLS extension in order to deliver mail locally. This rule prevents the STARTTLS extension from damaging the interoperability of the Internet’s SMTP infrastructure.» ↩︎
RFC 7672 — sicurezza SMTP tramite DANE TLS opportunistico, che definisce il record
3 1 1per la posta e gli attacchi di declassamento a cui resiste. ↩︎RFC 7208 — Sender Policy Framework (SPF), per autorizzare l’uso dei domini nella posta, versione 1. ↩︎
RFC 7489 — Domain-based Message Authentication, Reporting, and Conformance (DMARC). ↩︎
RFC 6698 e RFC 7671 — il record TLSA di DNS-Based Authentication of Named Entities (DANE), e l’aggiornamento operativo. ↩︎
RFC 8617 — Authenticated Received Chain (ARC), che permette a un inoltratore di garantire che l’autenticazione era passata prima di lui. ↩︎
Misurato il 22 ottobre 2026 con DNS in sola lettura verso un resolver che valida (1.1.1.1), e un recupero HTTPS di ogni policy MTA-STS. Per ogni dominio: se ogni host MX pubblica un record AAAA; se la ricerca MX è stata validata (il flag AD); se
_25._tcp.<mx>contiene un record TLSA in una zona firmata; la modalità MTA-STS pubblicata; la policy DMARC su_dmarc.<domain>; e il qualificatorealldel record SPF sul dominio principale. Non è stato spedito niente a nessuno di questi server. ↩︎