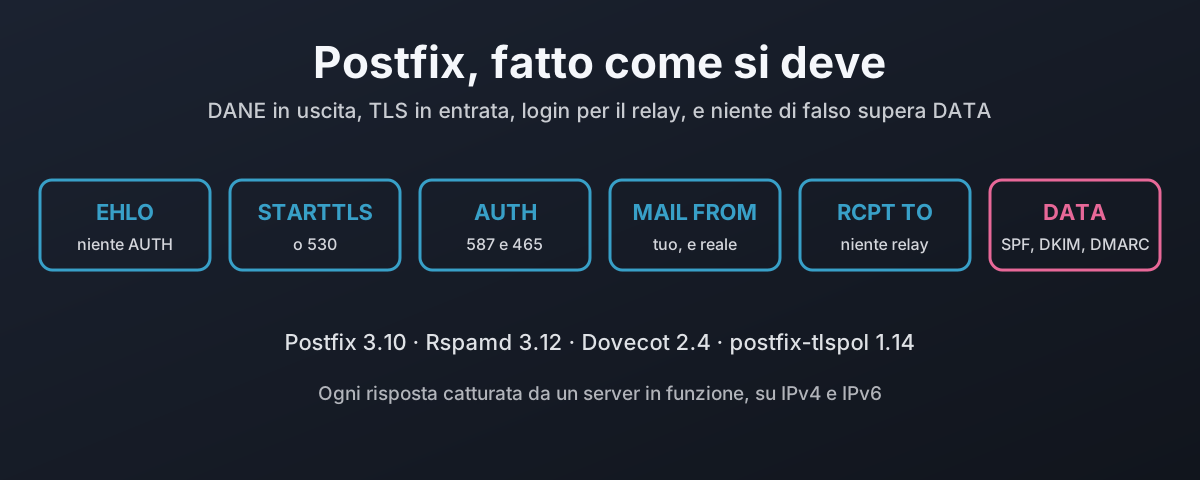
Installa Postfix dalla tua distribuzione, accetta i valori predefiniti, e hai un server di posta che spedisce la tua posta in chiaro a qualsiasi server che non offre TLS, e accetta posta da chiunque dica di essere chiunque. Il main.cf fornito da Debian imposta entrambi i livelli TLS a may. Niente controlla SPF. Niente controlla DKIM. Un dominio mittente che non esiste viene accettato.
Non è un bug. È quello che gli standard chiedevano vent’anni fa, ed è come gira ancora oggi una grandissima parte dei server di posta su internet.
Questo articolo costruisce l’altro tipo. Prende le regole della casa dall’articolo principale di questa serie e le mette tutte in un Postfix funzionante, con la risposta che ognuna produce quando rifiuta qualcosa. L’argomento a favore delle regole sta in quell’articolo e non lo ripeterò. Questo è la costruzione.
| Regola | Il Postfix di Debian così com’è | Questa configurazione | Cosa ottiene una violazione |
|---|---|---|---|
| Niente testo in chiaro in entrata | TLS offerto, mai richiesto | encrypt su ogni listener | 530 5.7.0 Must issue a STARTTLS command first |
| Niente testo in chiaro in uscita | TLS se offerto, in chiaro se no | encrypt, DANE o MTA-STS dove pubblicati | in coda, dsn=4.7.4 o dsn=4.7.5 |
| IPv6 su tutto | inet_protocols = all | lo stesso, più AAAA su ogni MX | ogni test qui sotto è girato su entrambe le famiglie |
| Relay solo con login | relay per mynetworks | la porta 25 non fa mai relay, 587 e 465 vogliono un login | 554 5.7.1 … Relay access denied |
| Un login spedisce come se stesso | non controllato | envelope e From: entrambi legati al login | 553 5.7.1 … not owned by user |
| Il dominio mittente deve esistere | non controllato | reject_unknown_sender_domain, codice 550 | 550 5.1.8 … Domain not found |
| SPF fallito, DKIM fallito | non controllato | Rspamd, con rifiuti forzati | 554 5.7.1 SPF hard fail / DKIM signature does not verify |
Ogni risposta in questo articolo è stata catturata da un server in funzione, su IPv4 e IPv6. Diverse impostazioni si sono rivelate inutili finché non se ne impostava anche un’altra. Le ho trovate tutte guardandole non fare niente. Sono segnalate più sotto, perché sono quelle che ti morderanno.
Il laboratorio
| Componente | Versione | Compito |
|---|---|---|
| Postfix | 3.10.13, Debian trixie | l’MX e il server di submission per alpha.test |
| Dovecot | 2.4.1 | password per i login, ogni protocollo di posta spento |
| Rspamd, Redis | 3.12.1, 8.0.2 | SPF, DKIM, DMARC, firma DKIM |
| postfix-tlspol | 1.14.4 | policy in uscita da TLSA e MTA-STS |
| BIND, unbound | 9.20.30, 1.26.1 | una zona privata test. firmata, e un resolver che la valida |
| Dominio | A cosa serve |
|---|---|
alpha.test | il server che costruisce questo articolo |
bravo.test | Stalwart, che ha un articolo tutto suo |
plain.test | il cattivo vicino: zona non firmata, niente STARTTLS |
sender.test | SPF -all, DKIM, DMARC p=reject: per falsificare, manomettere e inoltrare |
Ogni listener ascolta su entrambe le famiglie, e ogni MX ha un record A e un AAAA. Qui IPv6 non è un extra. Un server di posta senza è un difetto, e dimostrare che questo ce l’ha è semplice: esegui ogni controllo due volte.
Fase per fase
Una sessione SMTP è una sequenza fissa, e ogni regola di questa configurazione ha un posto naturale in essa. L’ordine conta per un motivo: rifiuta appena le prove lo permettono. Un dominio mittente che non esiste si conosce a MAIL FROM, quindi non c’è motivo di prendersi il corpo prima di rifiutarlo. Un corpo manomesso si conosce solo dopo DATA, quindi è lì che viene rifiutato.
Il resto dell’articolo segue quelle fasi in ordine: TLS in entrata, TLS in uscita, login e relay, indirizzi mittente, poi cosa fa Rspamd con il corpo.
Niente testo in chiaro in entrata
Una riga:
smtpd_tls_security_level = encrypt
Un client che prova a saltare STARTTLS non ottiene altro che il rifiuto:
<-  220 mail.alpha.test ESMTP Postfix
 -> MAIL FROM:<carol@sender.test>
<** 530 5.7.0 Must issue a STARTTLS command first
Ora leggi cosa dice il manuale stesso di Postfix su quell’impostazione:
According to RFC 2487 this MUST NOT be applied in case of a publicly-referenced SMTP server. Instead, this should be used on dedicated servers, for example submission (port 587).1
RFC 2487 è il vecchio numero della RFC 3207, e quella regola è il motivo per cui la maggior parte degli host MX su internet accetta ancora posta in chiaro. Io la applico comunque a un MX pubblico. Di proposito. L’articolo principale spiega perché penso che la regola sia sbagliata, e il costo è reale: un mittente il cui server non sa fare TLS non ti può raggiungere. Nel 2026 è un server da cui non vuoi ricevere posta.
Niente testo in chiaro in uscita
Questa è la metà che la maggior parte delle guide sbaglia, perché l’impostazione ovvia non fa quello che il nome lascia intendere.
Postfix ha un livello di sicurezza dane. Impostalo e ti aspetteresti che la posta esca autenticata. Non è così. Ecco cosa dice postconf(5) che fa quando l’altro capo non pubblica niente:
When DNSSEC-validated TLSA records are not found the effective tls security level is “may”.2
may è TLS opportunistico, che il TLS_README descrive senza giri di parole: «Otherwise, messages are sent in the clear.»3 La maggior parte di internet non pubblica record TLSA. Quindi smtp_tls_security_level = dane da solo significa DANE per la manciata di domini che lo fanno, e testo in chiaro per tutti gli altri il cui server non offre STARTTLS. Opportunistico, con un nome migliore.
Il rimedio è fare di encrypt il pavimento e alzare ogni destinazione sopra di esso quando pubblica qualcosa di meglio. Ad alzare ci pensa postfix-tlspol. È un piccolo policy server, con licenza MIT, che Postfix interroga per ogni dominio destinatario tramite un socketmap. Cerca prima record TLSA utilizzabili in una zona firmata e poi MTA-STS, e risponde con la policy che Postfix deve usare:
smtp_dns_support_level = dnssec
smtp_tls_security_level = encrypt
smtp_tls_mandatory_protocols = >=TLSv1.2
smtp_tls_policy_maps = socketmap:inet:[fd89:50::25]:8642:QUERYwithTLSRPT
Il suo README è preciso su cosa restituisce: farà «Verify TLSA records for correctness and supported parameters, only then the dane-only policy (Mandatory DANE) will be returned.»4 Interrogato sui tre domini del laboratorio, ha detto esattamente questo:
level=INFO msg="Evaluated policy" origin=network domain=alpha.test policy=dane-only ttl=214
level=INFO msg="Evaluated policy" origin=network domain=bravo.test policy=dane-only ttl=198
level=INFO msg="No policy found" origin=network domain=plain.test ttl=1800
Nessuna policy per plain.test vuol dire che Postfix ripiega sul pavimento encrypt, e plain.test non offre STARTTLS. La posta aspetta:
postfix/smtp[194]: 78598130DA54: to=<someone@plain.test>, relay=mail.plain.test[fd89:50::22]:25,
  delay=0.02, delays=0.01/0.01/0.01/0, dsn=4.7.4,
  status=deferred (TLS is required, but was not offered by host mail.plain.test[fd89:50::22])
E il caso che dimostra che DANE sta facendo qualcosa. All’inizio della costruzione, Stalwart su bravo.test serviva ancora il suo certificato di avvio, mentre la zona pubblicava il record TLSA di quello vero. Un server con un certificato perfettamente valido, solo non quello per cui il proprietario del dominio aveva garantito:
postfix/smtp[196]: server certificate verification failed for mail.bravo.test[fd89:50::21]:25:
  num=65:no matching DANE TLSA records
postfix/smtp[196]: 79160130DA56: to=<someone@bravo.test>, relay=mail.bravo.test[10.89.50.21]:25,
  delay=5.9, delays=0/0.01/5.9/0, dsn=4.7.5, status=deferred (Server certificate not verified)
In coda è la risposta giusta in entrambi i casi. Un messaggio in coda viene ritentato per giorni, il che lascia all’altra parte il tempo di sistemare le cose, e non si perde niente. Un messaggio spedito in chiaro non si può ritirare. Per questo, aspettare è sempre il fallimento più economico.
Il resolver fa parte della catena di fiducia
smtp_dns_support_level = dnssec fa chiedere a Postfix risposte validate al suo resolver, e poi gli fa credere al bit AD del resolver, il flag che dice «ho controllato le firme». Postfix da solo non valida niente. Si fida. Qualsiasi resolver sia indicato in /etc/resolv.conf adesso decide se la tua posta è autenticata.
Troverai consigli secondo cui glibc butta via quel bit a meno che resolv.conf non contenga options trust-ad. L’ho provato, e su questo Postfix non fa differenza: DANE ha trovato la corrispondenza con l’opzione e senza. Il sorgente spiega il perché. Postfix imposta il flag da solo ogni volta che chiede DNSSEC:
    if (DNS_WANT_DNSSEC_VALIDATION(flags))
	flags |= (RES_USE_EDNS0 | RES_TRUSTAD);
Viene da src/dns/dns_lookup.c.5 Quindi quello che conta non è un’opzione del resolver. È a quale resolver punti. Deve validare, e il percorso per arrivarci deve essere uno di cui ti fidi, il che in pratica vuol dire che gira sul server di posta stesso o su una rete che nessun altro può raggiungere. Un resolver pubblico dall’altra parte di internet ti imposterà volentieri il bit AD. Lo farà anche chiunque stia tra te e lui.
DANE: pubblica la chiave, non il certificato
Un record TLSA fissa cosa deve vedere un server mittente quando si connette. Quello da usare è 3 1 1, e ognuno dei tre numeri è una scelta:
| Campo | Valore | Significato | Perché questo |
|---|---|---|---|
| Usage | 3, DANE-EE | corrisponde al certificato del server stesso | nessuna CA nella catena di cui fidarsi o che possa fallire |
| Selector | 1, SPKI | hash della sola chiave pubblica | sopravvive a ogni rinnovo con la stessa chiave |
| Matching | 1, SHA-256 | un digest, non la chiave intera | ogni client DANE deve supportarlo |
La RFC 7672 dà il motivo di quella combinazione in una riga:
this record type works for all clients and need not change across certificate renewals with the same key.6
L’hash è una sola pipeline, eccola contro il certificato del laboratorio e il record servito dalla zona firmata:
$ openssl x509 -in mail.alpha.test.crt -noout -pubkey \
    | openssl pkey -pubin -outform DER | sha256sum
093a80cac907a52eb41d17df20163c95f2e15d6702c76f65174d7fc32460c69f  -

$ dig +dnssec _25._tcp.mail.alpha.test TLSA
;; flags: qr rd ra ad; QUERY: 1, ANSWER: 2, AUTHORITY: 0, ADDITIONAL: 1
_25._tcp.mail.alpha.test. 165 IN TLSA 3 1 1 093A80CAC907A52EB41D17DF20163C95F2E15D6702C76F65174D7FC3 2460C69F
Il laboratorio ha dimostrato la parte del «need not change» per caso. A metà strada, i controlli più severi sui certificati di Python 3.13 hanno rifiutato i certificati del laboratorio perché mancava un authority key identifier, quindi sono stati riemessi tutti. Stesse chiavi private, certificati nuovi. Non è cambiato nemmeno un record TLSA, e nemmeno un mittente DANE se n’è accorto.
Ora la trappola. Quasi tutti rinnovano i certificati con certbot, in automatico, ogni poche settimane. Dalla documentazione stessa di certbot:
Not reusing private keys is the default behavior of Certbot.7
Quindi il rinnovo predefinito crea una chiave nuova ogni volta. Il record TLSA smette di corrispondere, e ogni mittente che controlla DANE comincia a mettere in coda la tua posta il giorno del rinnovo. Dalla tua parte non si rompe niente. Niente te lo dice. Esegui certbot con --reuse-key e il record sopravvive a ogni certificato che ci metti dietro. Quando la chiave deve davvero cambiare, c’è un ordine da seguire:
Il passo due è quello che la gente salta. Il risultato è posta in coda finché il vecchio record non scade da ogni cache, e a metterla in coda sono proprio i mittenti che fanno sicurezza come si deve.
Nessuno fa relay senza login
Fare relay vuol dire spedire posta oltre, verso un dominio di cui non sei la destinazione. Un open relay è il modo in cui lo spam viene ripulito usando la reputazione di qualcun altro. Il vecchio modo per chiuderne uno era fidarsi di un intervallo di indirizzi, così tutto ciò che arrivava dalla rete dell’ufficio poteva fare relay. È fiducia basata sul posto. Su una rete con WiFi ospiti, utenti VPN e il portatile compromesso di turno, il posto vale pochissimo.
Quindi nessun indirizzo è fidato tranne la macchina stessa:
mynetworks = 127.0.0.0/8 [::1]/128
smtpd_relay_restrictions = reject_unauth_destination
La porta 25 è per la posta che arriva per questo dominio e nient’altro. Non fa mai relay, per nessuno:
<** 554 5.7.1 <someone@plain.test>: Relay access denied
Gli utenti spediscono tramite submission: porta 587 con STARTTLS, o 465 con TLS dal primo byte. Entrambe vogliono un login prima di fare qualsiasi cosa. Dovecot controlla le password, con ogni protocollo di posta spento così non fa nient’altro, e Postfix lo interroga tramite un socket. Il listener di submission in master.cf:
submission inet n       -       y       -       -       smtpd
  -o smtpd_tls_security_level=encrypt
  -o smtpd_sasl_auth_enable=yes
  -o smtpd_tls_auth_only=yes
  -o smtpd_client_restrictions=permit_sasl_authenticated,reject
  -o smtpd_sender_restrictions=reject_sender_login_mismatch
  -o smtpd_relay_restrictions=permit_sasl_authenticated,reject
smtpd_tls_auth_only vuol dire che il server non offre nemmeno AUTH finché TLS non è attivo, così una password non attraversa mai il cavo in chiaro. Righe AUTH nella risposta a un EHLO in chiaro: zero. Un client che si connette alla 587 e prova a spedire senza login non va da nessuna parte:
<** 554 5.7.1 <unknown[fd89:50::50]>: Client host rejected: Access denied
Un login possiede i suoi indirizzi
Un login dimostra chi sei. Non dice niente su quali indirizzi puoi usare come mittente. Senza quel legame, qualsiasi utente sul server può spedire come il direttore finanziario, e la posta verrà firmata e consegnata come se fosse vera. Postfix lega le due cose con una mappa da indirizzo a proprietario:
alice@alpha.test       alice@alpha.test
bob@alpha.test         bob@alpha.test
postmaster@alpha.test  alice@alpha.test
reject_sender_login_mismatch sulle porte di submission lo impone sul mittente dell’envelope. Collegato come alice, tentando di spedire come bob:
<** 553 5.7.1 <bob@alpha.test>: Sender address rejected: not owned by user alice@alpha.test
Questo copre l’envelope. Non copre l’intestazione From:, che è l’indirizzo che il destinatario vede davvero, e postconf(5) lo dice nelle note proprio su questa restrizione:
to enforce that the From: header address matches the envelope sender (MAIL FROM) address, use an external filter such as a Milter8
Rspamd qui è già il milter, quindi il controllo dell’intestazione è una breve regola Lua che confronta l’utente collegato con l’indirizzo From:, più un rifiuto forzato sul simbolo che solleva:
rspamd_config.AUTH_FROM_NOT_LOGIN = {
  callback = function(task)
    local user = task:get_user()
    if not user then return false end
    local from = task:get_from('mime')
    if not from or not from[1] or not from[1].addr then return true, 'no From address' end
    if string.lower(from[1].addr) ~= string.lower(user) then
      return true, from[1].addr .. ' is not ' .. user
    end
    return false
  end,
  score = 0.0,
  description = 'Authenticated user sent with a From: address that is not their own',
  group = 'headers',
}
Alice che spedisce con MAIL FROM:<alice@alpha.test> e From: bob@alpha.test:
<** 554 5.7.1 You may only send as your own address
Un nome visualizzato va bene, e così un cambio di maiuscole. Alice <ALICE@alpha.test> passa, perché il confronto è sull’indirizzo e ignora le maiuscole.
Il controllo che si spegne da solo
Ecco la prima delle impostazioni che in silenzio non fanno niente. Il modo ovvio per impedire agli estranei di falsificare il tuo stesso dominio sulla porta 25 è mettere lì anche i controlli di login-mismatch. Postfix accetta la configurazione, parte, e scrive nel log:
warning: restriction `reject_authenticated_sender_login_mismatch' ignored: no SASL support
warning: restriction `reject_unauthenticated_sender_login_mismatch' ignored: no SASL support
Sulla porta 25 SASL è spento, giustamente, perché lì nessuno fa login. Quindi il controllo viene saltato. La posta viene accettata. L’unica prova è un avviso in un log che nessuno legge, e senza quel controllo chiunque su internet potrebbe mandare MAIL FROM:<alice@alpha.test> a questo server e farlo consegnare ai colleghi di alice come se l’avesse scritto lei.
Il rimedio è rifiutare per nome i nostri domini sulla porta 25, perché la posta che parte da noi non arriva mai legittimamente lì:
smtpd_sender_restrictions = reject_non_fqdn_sender, reject_unknown_sender_domain,
    check_sender_access texthash:/etc/postfix/own_domains
con own_domains che contiene una riga, alpha.test REJECT Our own domain: send through submission with a login. Provato dall’esterno:
<** 554 5.7.1 <alice@alpha.test>: Sender address rejected: Our own domain: send through submission with a login
Domini mittente che non esistono
Se il dominio in MAIL FROM non esiste, non gli si potrà mai rispedire niente, e da lì non è mai arrivato niente di legittimo. reject_unknown_sender_domain rifiuta la posta quando quel dominio non ha «no DNS MX and no DNS A record».9 Il codice di risposta predefinito di Postfix per questo è 450, un fallimento temporaneo, che invita il falsario a riprovare più tardi. L’ho cambiato in 550.
postconf(5) è brusco su quell’impostazione: «Do not change this unless you have a complete understanding of RFC 5321.»10 Giusto. Ecco il ragionamento. Un 4xx dice al mittente di mettere in coda e riprovare, il che è giusto quando la risposta potrebbe cambiare. Un dominio che adesso non ha record non ne farà spuntare nei prossimi cinque minuti. Postfix separa questo dal caso in cui la risposta non è ancora nota: un errore DNS viene gestito da unknown_address_tempfail_action, che mette ancora in coda. Cambiare il codice cambia solo il caso che ha una risposta.
Il laboratorio ha provato tutti e tre, più quello che interessa alla regola IPv6. La formulazione di postconf dice «A record», e un dominio il cui unico indirizzo è un record AAAA non deve essere trattato come mancante:
| Dominio mittente | Il DNS dice | Risposta |
|---|---|---|
nosuch-lab.co.uk | NXDOMAIN | 550 5.1.8 <someone@nosuch-lab.co.uk>: Sender address rejected: Domain not found |
v6only-lab.co.uk | solo AAAA, niente A, niente MX | accettato |
dnsfail-lab.co.uk | SERVFAIL | 450 4.1.8 … Sender address rejected: Domain not found, ritentato dopo |
sender.test | MX, A, AAAA | accettato |
In pratica «A record» comprende AAAA, e un dominio solo IPv6 è al sicuro. Il rifiuto arriva a MAIL FROM, prima che il mittente abbia spedito un solo byte del corpo. Postfix per impostazione predefinita tiene un rifiuto di MAIL FROM fino al primo RCPT TO, quindi la risposta arriva un passo dopo di quanto ti aspetteresti, ed è per questo che il diagramma delle fasi la mostra lì.
SPF, DKIM e DMARC, con i denti
Questi tre sono trattati a dovere nell’articolo principale. In una riga ciascuno: SPF dice quali server possono spedire per un dominio, DKIM firma il messaggio così le modifiche si vedono, e DMARC dice cosa fare quando falliscono e se corrispondono al dominio From: visibile. La regola della casa è rifiutare su un SPF hard fail e su una firma DKIM presente che non si verifica. La posta non firmata non è un fallimento DKIM. Di quella si occupa DMARC p=reject sul dominio del mittente.
Rspamd fa tutti e tre in un solo milter, più la firma DKIM della posta in uscita. Postfix gli passa ogni messaggio, e se Rspamd non risponde, la posta aspetta invece di passare senza controlli:
smtpd_milters = inet:127.0.0.1:11332
non_smtpd_milters = $smtpd_milters
milter_default_action = tempfail
Rspamd lavora a punteggi, ed è la prima cosa da capire. Così com’è, niente viene rifiutato perché SPF è fallito. Niente. Ogni risultato aggiunge o toglie qualche punto, e il messaggio viene rifiutato quando il totale supera 15. Il modulo force_actions è quello che trasforma un singolo risultato in una decisione:
rules {
  SPF_FAIL_REJECT {
    action = "reject";
    expression = "R_SPF_FAIL";
    message = "SPF hard fail: this host is not allowed to send for that domain";
  }
  DKIM_FAIL_REJECT {
    action = "reject";
    expression = "R_DKIM_REJECT";
    message = "DKIM signature does not verify: the message was changed or forged";
  }
  DMARC_REJECT {
    action = "reject";
    expression = "DMARC_POLICY_REJECT";
    message = "DMARC policy of the sender's domain says reject";
  }
}
Cinque messaggi da sender.test, spediti dal client del laboratorio. Il record SPF permette ip6:fd89:50::50 e nient’altro, quindi lo stesso client che spedisce via IPv4 è un server non autorizzato per quel dominio. Che è anche esattamente l’aspetto di un messaggio inoltrato:
| Caso | Spedito come | SPF | DKIM | DMARC | Punteggio Rspamd | Risposta |
|---|---|---|---|---|---|---|
| A | firmato, dall’indirizzo IPv6 elencato | pass | pass | pass | 3,59 su 15 | accettato |
| B | firmato, poi coordinate bancarie cambiate | pass | fail | pass | 2,30 su 15 | 554 5.7.1 DKIM signature does not verify |
| C | non firmato, da IPv4 | fail | nessuno | reject | 5,00 su 15 | 554 5.7.1 SPF hard fail |
| D | firmato e intatto, da IPv4 | fail | pass | pass | 2,30 su 15 | 554 5.7.1 SPF hard fail |
| E | non firmato, dall’indirizzo IPv6 elencato | pass | nessuno | pass | 3,80 su 15 | accettato |
Guarda il caso B. È una fattura con sort code e numero di conto cambiati dopo la firma. Frode sulle fatture, in altre parole. SPF è passato, perché arrivava dal server giusto. DMARC è passato, perché SPF è passato ed era allineato al dominio From:. Sui suoi punteggi Rspamd gli ha dato 2,30 su 15 e l’avrebbe consegnato. L’unica cosa che l’ha fermato è stato il rifiuto forzato sulla firma rotta. DMARC da solo fa passare un messaggio manomesso purché uno dei due controlli sopravviva, e vale la pena saperlo prima di dichiarare protetto un dominio perché il suo DMARC dice reject.
Il caso D è il costo, e va detto chiaramente. Un messaggio firmato correttamente e intatto viene rifiutato perché arriva da un server che non è nel record SPF. È quello che fa l’inoltro: l’inoltratore rispedisce il tuo messaggio dal proprio indirizzo. Rifiutare sulla base del solo SPF vuol dire che la posta inoltrata da domini con -all viene respinta. SRS sull’inoltratore lo risolve, e lo risolverebbe anche fidarsi di DKIM più che di SPF, ma la regola della casa è la regola della casa, e il costo si mette per iscritto.
Il default che si fida di ogni rete privata
La seconda impostazione che in silenzio non fa niente. Rspamd salta SPF e alcuni altri controlli per gli indirizzi che considera locali, e l’elenco fornito in options.inc è questo:
local_addrs = [192.168.0.0/16, 10.0.0.0/8, 172.16.0.0/12, fd00::/8, 169.254.0.0/16, fe80::/10];
Ogni intervallo privato, entrambe le famiglie. Se il tuo MX sta dietro un load balancer, un NAT o un proxy su un indirizzo privato, SPF viene saltato in silenzio per tutto. In laboratorio, che è tutto indirizzamento privato, SPF non è mai fallito finché non ho cambiato questo.
Il rimedio ovvio non funziona. Rspamd ha due directory per le impostazioni locali, e le sue FAQ spiegano la differenza: local.d «Merges with defaults. Collections and lists are combined», mentre override.d «Replaces defaults.»11 Un elenco più ristretto in local.d/options.inc viene unito a quello fornito, il che vuol dire che non restringe niente. Deve andare in override.d/options.inc:
local_addrs = [127.0.0.0/8, ::1];
e rspamadm configdump options è il modo di controllare cosa ha davvero ottenuto Rspamd, invece di cosa pensi di aver scritto.
Anche il greylisting è spento in questa configurazione. Manda un rifiuto temporaneo ai mittenti sconosciuti e li accetta al nuovo tentativo, il che ferma un po’ di spam, ma il greylisting di Rspamd risponde prima che SPF e DMARC abbiano detto la loro, quindi durante i test vedi una messa in coda dove ti aspettavi un verdetto.12 I test qui sopra hanno senso solo con il greylisting spento.
I tuoi bounce, rifiutati dal tuo stesso DMARC
L’ultima trappola è saltata fuori quando Stalwart in laboratorio ha rifiutato un bounce da questo server. Postfix spedisce i bounce con un mittente envelope vuoto e From: MAILER-DAEMON@mail.alpha.test. Senza mittente envelope, l’unico controllo SPF che resta è sul nome che il server ha dato in HELO, mail.alpha.test, che non aveva un record SPF. Il bounce non era nemmeno firmato. Quindi DMARC è ripiegato sulla policy di alpha.test, ha trovato p=reject, e il server ricevente ha fatto esattamente quello che il dominio gli diceva:
smtp.dmarc-fail … domain = "alpha.test", policy = "reject", result = DMARC check failed
  (dmarc.fail) { causedBy = Policy not aligned }
La policy del dominio stava buttando via i suoi stessi avvisi di mancata consegna. Ogni nome host MX ha il suo record SPF, e questo lo risolve:
mail IN TXT "v=spf1 a -all"
Sei impostazioni che sembrano fatte
Le trappole qui sopra hanno la stessa forma. Ognuna è un’impostazione che sembra fatta, non produce errori, e non fa niente.
| Sembra fatta | Cosa succede davvero | Trovata con |
|---|---|---|
smtp_tls_security_level = dane | testo in chiaro ovunque non sia pubblicato un TLSA | la lettura di postconf(5) |
| controlli di login-mismatch sulla porta 25 | saltati, un avviso nel log | l’invio di un falso |
local_addrs ristretto in local.d | unito al default, niente ristretto | rspamadm configdump |
DMARC p=reject sul mittente | la posta manomessa passa se passa SPF | il caso B |
| rinnovi con certbot | chiave nuova, il TLSA smette di corrispondere | la lettura della documentazione di certbot |
DMARC p=reject sul tuo dominio | i tuoi stessi bounce rifiutati | un bounce rifiutato |
Due sono nella documentazione, se leggi il paragrafo giusto della pagina giusta. Le altre quattro sono saltate fuori solo spedendo il messaggio che la regola doveva fermare e guardando cosa tornava indietro. Rileggere la configurazione ed essere d’accordo con essa non ne ha trovata nessuna. Se da questo articolo ti porti via un’abitudine, porta via questa, perché ogni riga qui si può copiare in un server e non funzionare lo stesso.
I valori predefiniti sono una decisione di qualcun altro
Ogni rifiuto in questo articolo è un’impostazione che Postfix ha da anni. Persino DANE, la cosa più recente qui, c’è dalla 2.11.13 Niente di questo è nuovo, niente è costoso, e il server sotto è lo stesso software libero di sempre. La distanza tra un server di posta che fa passare una fattura alterata e uno che la rifiuta a DATA è una pagina di configurazione e un pomeriggio di test.
E allora perché così poca internet gira così? Perché decidono i valori predefiniti, e i valori predefiniti sono stati scelti per assicurarsi che la posta passasse su un internet dove TLS era l’eccezione. Allora erano una scelta ragionevole. Lasciali come sono adesso e hai consegnato le tue decisioni di sicurezza a una scelta che qualcuno ha fatto nel 2002, per una rete che non esiste più, su posta che non era tua.
Gestire un server di posta è la decisione di essere responsabile di ciò che ci passa. Quelle impostazioni sono la decisione messa per iscritto. I valori predefiniti sono quello che ottieni quando nessuno l’ha presa.
postconf(5): smtpd_tls_security_level — il livello
encrypt: «According to RFC 2487 this MUST NOT be applied in case of a publicly-referenced SMTP server.» ↩︎postconf(5): smtp_tls_security_level — il livello
dane: «When DNSSEC-validated TLSA records are not found the effective tls security level is “may”.» ↩︎Postfix TLS_README: Opportunistic TLS — «The SMTP transaction is encrypted if the STARTTLS ESMTP feature is supported by the server. Otherwise, messages are sent in the clear.» ↩︎
postfix-tlspol su GitHub — policy server MTA-STS e DANE per Postfix con licenza MIT: «Verify TLSA records for correctness and supported parameters, only then the dane-only policy (Mandatory DANE) will be returned.» Qui è usata la versione 1.14.4. ↩︎
Sorgente di Postfix, src/dns/dns_lookup.c — «Automatically turns on the RES_TRUSTAD flag on systems that support this flag», e il codice che lo fa quando si chiede la validazione DNSSEC. ↩︎
RFC 7672 §3.1.1 — sicurezza SMTP tramite DANE TLS opportunistico. I record TLSA per i server SMTP «should, in most cases, be “DANE-EE(3) SPKI(1) SHA2-256(1)” records». ↩︎
Guida utente di Certbot, opzioni da riga di comando —
--reuse-key: «When renewing, use the same private key as the existing certificate. (default: False)», e sotto--no-reuse-key: «Not reusing private keys is the default behavior of Certbot.» ↩︎postconf(5): reject_known_sender_login_mismatch — «to enforce that the From: header address matches the envelope sender (MAIL FROM) address, use an external filter such as a Milter». ↩︎
postconf(5): reject_unknown_sender_domain — rifiuta quando il dominio di MAIL FROM ha «no DNS MX and no DNS A record», o un MX malformato. ↩︎
postconf(5): unknown_address_reject_code — predefinito 450: «Do not change this unless you have a complete understanding of RFC 5321.» ↩︎
FAQ di Rspamd: la differenza tra local.d e override.d — local.d «Merges with defaults. Collections and lists are combined»; override.d «Replaces defaults. Entire sections are overwritten.» ↩︎
Modulo greylisting di Rspamd — «The greylisting module triggers a soft reject action, which is intended to be interpreted by the MTA as a temporary rejection». ↩︎
Postfix TLS_README: DANE — «Postfix ≥ 2.11 supports the new dane and dane-only security levels». ↩︎