Gli ultimi due articoli hanno costruito un server di posta che rispetta un insieme di regole, una volta con quattro pacchetti e una volta con un solo binario. Quasi nessuno lo fa. Si paga Microsoft, si punta il dominio su Exchange Online e gli si lascia fare tutto. Quindi la domanda onesta qui non è «come lo costruisco» ma «se ho già pagato la piattaforma su cui gira gran parte del paese, posso farle rispettare le stesse regole?»
La risposta, dalla documentazione di Microsoft e da uno sguardo in sola lettura al DNS di tenant reali, è: alcune bene, diverse per niente, e la piattaforma non ti dice quali sono quali. Questa è l’edizione Fisher-Price della sicurezza della posta. Gli angoli sono arrotondati, gli attrezzi taglienti sono messi via, e alcuni dei controlli a cui metteresti mano davvero non ci sono da attivare. Ogni affermazione è citata su una pagina Microsoft verificata il 22 ottobre 2026, e ogni risultato DNS è riproducibile con dig.
Il quadro dei voti
Ecco le regole della casa dall’articolo principale, /it/email/why-every-mail-setting-has-to-be-right/, confrontate con ciò che Exchange Online permette davvero a un amministratore.
| Regola | Exchange Online | Verdetto |
|---|---|---|
| Niente testo in chiaro in ingresso | TLS si può pretendere solo per connettore partner, per dominio o IP nominati | nessun interruttore per tutto il tenant |
| Niente testo in chiaro in uscita | opportunistico di default; il TLS forzato richiede un connettore per destinazione | non è il default |
| DANE in uscita | attivo di default; esiste una modalità Mandatory, per connettore | bene |
| MTA-STS in uscita | sempre attivo, validato automaticamente | bene |
| IPv6 | in ingresso per dominio accettato, opt-out del tenant o di Microsoft | fermo nei fatti |
| Scartare domini mittente sconosciuti | nessun controllo documentato | assente |
| Il relay richiede un login | SMTP AUTH, ma basic auth attiva fino a fine 2026, e il relay per IP invia come qualsiasi indirizzo | fatto a metà |
| Un login invia come se stesso | SMTP AUTH impone Send As; Direct Send non richiede alcuna autenticazione | un buco |
| Rifiutare SPF fallito | non rifiutato; un’impostazione spenta di default lo segna come spam | no |
| Rifiutare DKIM fallito | nessun controllo rifiuta sulla sola DKIM | no |
| DANE + DNSSEC in ingresso | GA, ma opt-in, e non sull’host che usano tutti i tenant | iniziato, incompiuto |
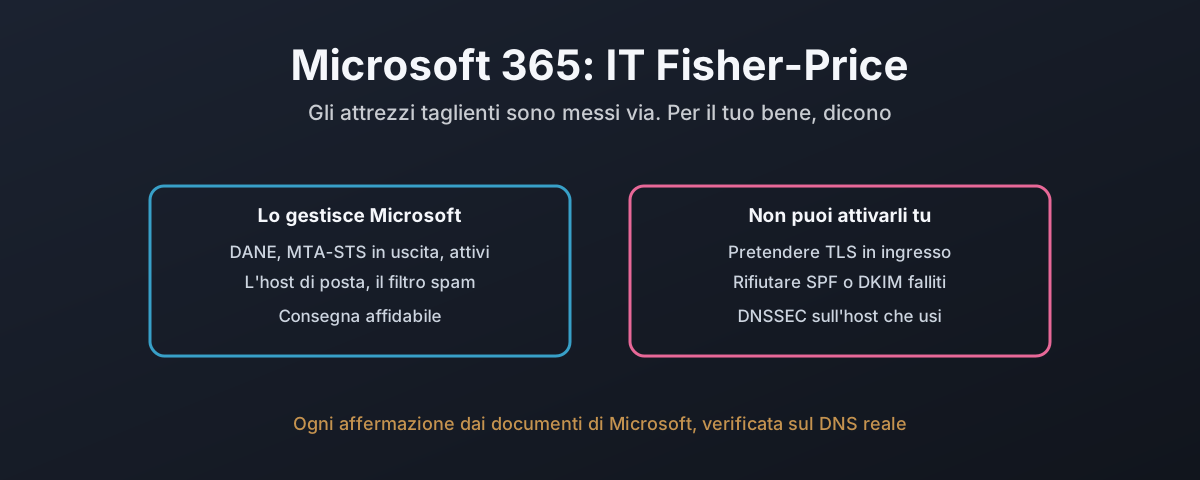
Cinque di queste sono un no secco o un’assenza. La forma è di tre colonne: le cose che decide Microsoft e fa bene, la manciata che ti è permesso attivare, e quelle che semplicemente non ci sono da accendere.
Continua a leggere per sapere perché ognuno sta dove sta, perché le ragioni sono più gravi dei verdetti.
Cosa fa bene, detto chiaramente
Prima il merito, perché è meritato. Sul percorso in uscita, Exchange Online è davvero buono. La validazione DANE è attiva di default dal 2022, la validazione MTA-STS è automatica con «nothing administrators need to do to apply it»,1 e una modalità DANE Mandatory per connettore è arrivata all’inizio del 2026.2 È più di quanto la maggior parte dei server gestiti in proprio offra appena installata.
DANE in ingresso con DNSSEC è diventato disponibile in GA il 28 ottobre 2024, e i record TLSA si validano su un tenant passato al nuovo host.34 Quindi la funzionalità esiste. Il problema è tutto ciò che le sta intorno, che è il resto di questo articolo.
Niente testo in chiaro in ingresso: non c’è l’interruttore
La prima regola della casa è che il server rifiuta la posta che arriva in chiaro. Su Exchange Online non c’è modo di pretenderlo da ogni mittente. Il TLS si può esigere, ma solo su un connettore partner, limitato a domini o intervalli IP nominati, e il parametro «applies only to Partner type connectors».5 Per tutti gli altri il default è opportunistico.6 Puoi pretendere TLS dai tuoi partner nominati. Non puoi pretenderlo da internet in generale, che è proprio l’insieme di mittenti di cui parla la regola. Non è documentata l’esistenza di alcun controllo per pretendere TLS in ingresso su tutto il tenant.
Scartare domini mittente sconosciuti: non documentato affatto
La build con Postfix rifiuta la posta il cui dominio mittente non esiste, al MAIL FROM, prima del corpo. Ho cercato l’equivalente in Exchange Online nella documentazione su anti-spam, autenticazione e anti-phishing, e non c’è. La cosa più vicina è l’autenticazione composita, e Microsoft è esplicita: «a composite authentication failure doesn’t directly result in a message being blocked».7 Quindi lo dirò con cautela: Microsoft non documenta alcun controllo che scarti la posta da un dominio mittente inesistente. Se nel filtraggio succede qualcosa di non documentato, da fuori non lo vedo, e non lo vedi nemmeno tu, che è un po’ il punto.
Rifiutare i fallimenti SPF e DKIM: no, e no
Questa è quella che dovrebbe fermare di colpo un amministratore. La regola della casa è rifiutare un messaggio che fallisce SPF in modo netto, o la cui firma DKIM è presente e non si verifica. Exchange Online non fa né l’una né l’altra cosa alla porta.
Per SPF c’è un’impostazione, sepolta nel filtro antispam avanzato. È «Off» di default, e quando è attiva non rifiuta il messaggio: segna la posta da un mittente non elencato «as high confidence spam».8 Rileggilo. La cosa più forte che Exchange Online farà contro qualcuno che falsifica un dominio il cui SPF dice -all è archiviarlo nella posta indesiderata, e anche questo è spento appena installato. Per DKIM non c’è proprio niente: nessuna impostazione rifiuta un messaggio solo perché la sua firma non si è verificata. Una firma fallita alimenta DMARC e il punteggio composito, e finisce lì.
Il rifiuto avviene in un caso: quando il dominio del mittente pubblica DMARC p=reject, Exchange Online lo rispetta di default e rifiuta in fase SMTP con 550 5.7.1.9 Bene, e attivo di default, ma dipende interamente dal fatto che il mittente abbia fatto la cosa giusta. I controlli che le altre build usavano per proteggere la tua posta in ingresso, rifiutare su SPF fallito e rifiutare su firma rotta, non ci sono da attivare.
IPv6: due anni dopo, l’NCSC non è raggiungibile così
IPv6 è obbligatorio in questa serie. Exchange Online lo supporta in ingresso, per dominio accettato, dopo un opt-in, e con Microsoft che esclude automaticamente «a small percentage of our customers».10 Quel rollout è stato annunciato a ottobre 2024 come un lavoro da tre a sei mesi. Così ho letto il record AAAA sull’host di posta di ventidue organizzazioni britanniche che usano Microsoft 365. Nove, due anni dopo, non ne hanno.
| Niente IPv6 sul loro MX | Ha IPv6 |
|---|---|
| hmrc.gov.uk | ons.gov.uk |
| ncsc.gov.uk | met.police.uk |
| nhs.net | cam.ac.uk, ucl.ac.uk, kcl.ac.uk |
| lloydsbank.com | jisc.ac.uk, ja.net |
| mod.uk, justice.gov.uk | ofcom.org.uk |
| ico.org.uk | gov.wales |
| vodafone.co.uk, bt.com | sheffield.gov.uk, birmingham.gov.uk |
La casella del National Cyber Security Centre non è raggiungibile via IPv6, e nemmeno quelle di HMRC, del servizio di posta dell’NHS, del Ministero della Difesa, dell’Information Commissioner o di Lloyds Bank.4 Se ciascuna sia stata esclusa da Microsoft o non abbia mai aderito, dal DNS non si capisce. Il risultato è lo stesso, e tutte e ventidue sono sul vecchio host di posta che, come stiamo per vedere, non può essere firmato.
DNSSEC: non previsto per l’host che usi davvero
Qui la documentazione e il DNS smettono di andare d’accordo, ed è la scoperta più netta dell’articolo. DANE in ingresso richiede DNSSEC, e DNSSEC richiede che l’host di posta stia in una zona firmata. Ogni normale tenant Exchange Online ha il suo MX puntato su un host sotto mail.protection.outlook.com. Ho verificato se quella zona è firmata, e si può dimostrare che non lo è:
$ dig @1.1.1.1 +dnssec DS protection.outlook.com
;; flags: qr rd ra ad; ANSWER: 0
protection.outlook.com. 60 IN NSEC \000.protection.outlook.com. NS RRSIG NSEC
La zona padre è firmata, e restituisce un record NSEC autenticato che dimostra che non c’è alcun DS per protection.outlook.com. È una dichiarazione firmata che la delega non è firmata. Quindi ogni MX *.mail.protection.outlook.com, cioè quasi ogni tenant Microsoft 365 al mondo, sta in una zona non firmata e non può fare DANE.
La nuova infrastruttura firmata vive sotto un nome diverso, mx.microsoft, e passarci è una modifica manuale e opt-in. Quanti l’hanno fatto? Su circa trentacinque domini britannici che ho campionato, nessuno ci era. I tenant che ho trovato sull’host firmato erano tutti olandesi. E il post di Microsoft dell’aprile 2026 dice che il piano non è sistemare l’host che usano tutti:
Currently, there are no plans to enable DNSSEC on the mail flow domain mail.protection.outlook.com.2
Quindi: DNSSEC e DANE sono disponibili su un nuovo host, se aderisci e migri, e l’host su cui sta davvero ogni tenant esistente, per dichiarazione della stessa Microsoft, non sarà firmato. La funzionalità è uscita. Il default non si è spostato, e non si sposterà.
I due domini più grandi di Microsoft mostrano la divisione, e uno dei due fa peggio dei tenant a cui fa la predica:
| microsoft.com | outlook.com | |
|---|---|---|
| Host di posta | mail.protection.outlook.com | olc.protection.outlook.com |
| Zona firmata | no | no |
| Policy DMARC | p=reject | p=none |
| MTA-STS | enforce | enforce |
| IPv6 sull’MX | sì | no |
outlook.com, il servizio di posta per i consumatori, pubblica DMARC p=none: chiede al mondo di controllare la sua posta e poi di non fare niente in caso di fallimento, che è l’impostazione che l’articolo principale chiama un’alzata di spalle.4 Il dominio aziendale di Microsoft fa meglio. Nessuno dei due host è firmato.
La documentazione litiga con se stessa
Quando la documentazione di un fornitore si contraddice su un controllo di sicurezza, non è una pignoleria. È un cliente a cui vengono dette due cose incompatibili su qualcosa che decide se la sua posta è al sicuro, e io ci faccio caso come farei con qualunque fornitore pagato per farlo bene. Tre esempi, tutti da pagine pubblicate da Microsoft, tutte online il 22 ottobre 2026.
| Cosa | Una pagina dice | Un’altra dice |
|---|---|---|
Qualificatore SPF all | consigliato -all hard fail | consigliato soft fail |
| MX wildcard in MTA-STS | pubblica mx: *.mail.protection.outlook.com | le wildcard «must not be used» |
| DNSSEC sull’host principale | promuove DANE e DNSSEC | «no plans to enable DNSSEC on mail.protection.outlook.com» |
La pagina su SPF consiglia -all, «hard fail».11 Il post su Direct Send consiglia «a Soft Fail SPF configuration».12 Sono entrambi attuali, e un cliente che segue l’uno viene ripreso dall’altro. Su MTA-STS, la pagina sul traffico in ingresso dice a un tenant di pubblicare mx: *.mail.protection.outlook.com, dice sulla stessa pagina che «wildcards or ‘*’ must not be used as the MX prefix in all MTA-STS scenarios»,1 e poi stampa un esempio che usa esattamente quella wildcard. Non chiedo a Microsoft di inventare niente. Chiedo perché la pagina che spiega a un cliente come proteggere il suo flusso di posta non riesce a mettersi d’accordo con se stessa sull’unica riga che fa la protezione.
Poi il buco di Direct Send, che è la regola sull’identità, la regola sei, che cede proprio all’ingresso.
C’è un modo per inviare posta dentro un tenant come uno dei suoi utenti senza alcuna autenticazione, perché «does not require any form of authentication»,12 ed è attivo di default. L’impostazione per spegnerlo, RejectDirectSend, è spenta di default, controlla solo il mittente della busta e non il From: visibile, e diciotto mesi dopo ha ancora «no fixed date for General Availability».12 Una piattaforma a pagamento ha messo in produzione un modo non autenticato per falsificare il dominio stesso di un tenant, l’ha lasciato attivo di default, e la soluzione è un interruttore opt-in senza data di uscita e con un vuoto in ciò che controlla. È il tono che riservo a un fornitore che si difende dicendo che è difficile. Non è difficile. Per questo non farò finta che lo sia. È un default impostato male e lasciato così.
Si può costruire bene su questo? Per lo più no
Ecco quindi il bilancio onesto, e non è che Microsoft 365 sia una cattiva posta. Consegna in modo affidabile, la sua sicurezza in uscita è davvero buona, e per un’organizzazione senza competenze di posta è più sicuro del server che altrimenti avrebbe configurato male. Tutto vero, e tutto fuori dal punto che questa serie sta facendo.
Il punto è il controllo, e sui controlli che contano di più contro le minacce dell’articolo principale, Exchange Online non te lo dà. Non puoi pretendere TLS in ingresso da internet, rifiutare un SPF hard fail, rifiutare una firma falsificata, o scartare la posta da un dominio che non esiste. L’unica protezione del trasporto che non si può falsificare, DANE con DNSSEC, è spenta sull’host su cui sei e non è previsto che ci arrivi. E il buco non autenticato nella porta d’ingresso è attivo di default senza una data per chiuderlo.
Ecco cosa vuol dire edizione Fisher-Price. Non che sia per bambini, ma che gli attrezzi taglienti ti sono stati tolti, ti vengono dati quelli arrotondati, e ti dicono che è per il tuo bene. Il che, per tante realtà, è vero. Per tante organizzazioni lo è davvero. Per chiunque abbia letto fin qui e capito a cosa servivano gli attrezzi taglienti, è una piattaforma che ha deciso al posto tuo quali impostazioni di sicurezza puoi toccare. Quelle che volevi di più stanno dietro il vetro.
La paghi in ogni caso. Il minimo che puoi fare è sapere quali di queste regole ha deciso, in silenzio, che non puoi rispettare.
Microsoft Learn — Enhance mail flow with MTA-STS — validazione MTA-STS automatica in uscita; inoltre «MTA-STS policy files aren’t something that Exchange Online can host», e le indicazioni contraddittorie sulle wildcard. ↩︎ ↩︎
Microsoft Tech Community — Modernizing DNS security for Exchange Online mail flow (23 aprile 2026) — le modalità DANE/MTA-STS per connettore, e «Currently, there are no plans to enable DNSSEC on the mail flow domain mail.protection.outlook.com.» ↩︎ ↩︎
Microsoft Tech Community — General Availability of Inbound SMTP DANE with DNSSEC (28 ottobre 2024). ↩︎
DNS verificato il 22 ottobre 2026 con
dig @1.1.1.1 +dnsseccontro un resolver che valida.protection.outlook.comrestituisce un NSEC autenticato che dimostra l’assenza di DS (non firmata);mx.microsoftè firmata e i suoi tenant pubblicano record TLSA3 1 1che si validano. Record AAAA letti sull’host MX*.mail.protection.outlook.comdi ventidue organizzazioni britanniche; nove, tra cui ncsc.gov.uk, hmrc.gov.uk, nhs.net e mod.uk, non ne hanno. ↩︎ ↩︎ ↩︎Microsoft Learn — New-InboundConnector — il parametro
RequireTLS«applies only to Partner type connectors», limitato daSenderDomainso dall’IP del mittente. ↩︎Microsoft Learn — Exchange Online uses TLS to secure email connections — «By default, Exchange Online always uses opportunistic TLS», e invia senza cifratura se il destinatario non la offre. ↩︎
Microsoft Learn — Email authentication in EOP — «a composite authentication failure doesn’t directly result in a message being blocked.» ↩︎
Microsoft Learn — Advanced Spam Filter settings — l’impostazione «SPF record: hard fail» è «Off» di default e segna la posta corrispondente come spam ad alta confidenza invece di rifiutarla. ↩︎
Microsoft Learn — Configure DMARC to validate the From address — con Honor DMARC attivo di default, una policy del mittente
p=rejectè «Rejected during SMTP (550 5.7.1)». ↩︎Microsoft Tech Community — IPv6 updates for Exchange Online (30 ottobre 2024) — il rollout da tre a sei mesi, e l’esclusione automatica di «a small percentage of our customers». ↩︎
Microsoft Learn — Set up SPF — «For Microsoft 365 domains, we recommend -all (hard fail).» ↩︎
Microsoft Tech Community — Introducing more control over Direct Send (28 aprile 2025, modificato il 20 maggio 2026) — Direct Send «does not require any form of authentication»;
RejectDirectSendè False di default, controlla solo il mittente della busta, e «There is no fixed date for General Availability»; e il consiglio di un SPF soft fail. ↩︎ ↩︎ ↩︎