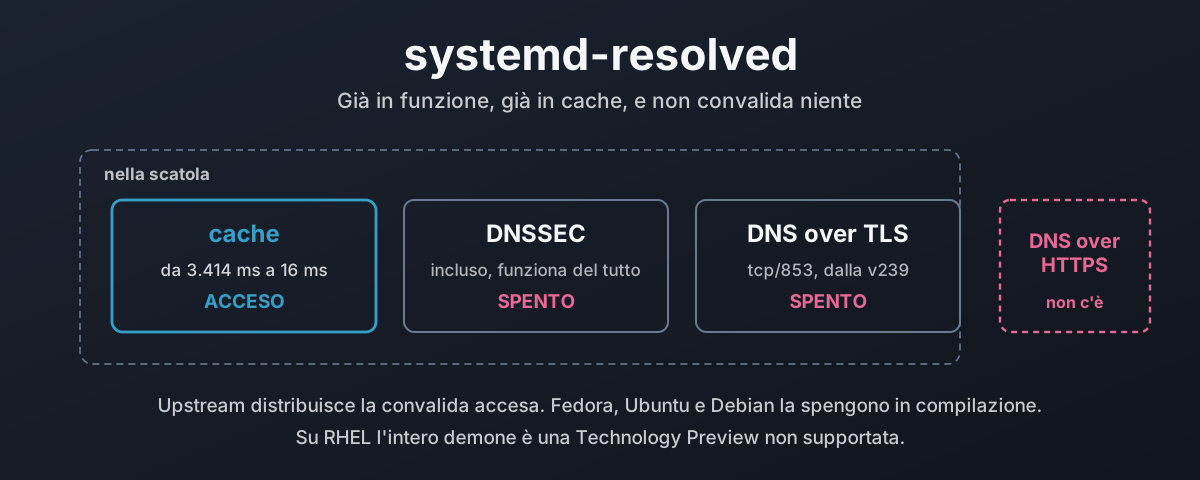
C’è un resolver DNS in funzione sulla tua macchina proprio adesso. Non l’hai installato tu, probabilmente non l’hai mai configurato, e risponde a ogni ricerca di nome che fa il sistema. Su Fedora, Ubuntu e quasi tutto il Linux desktop si chiama systemd-resolved, ed è lì in silenzio dal giorno in cui il sistema è stato installato.
Sa fare tre cose che vale la pena avere. Mette in cache, così la stessa ricerca non attraversa la rete due volte. Convalida DNSSEC, così una risposta falsificata viene respinta invece di essere creduta. E parla DNS over TLS, così la rete locale non può leggere ogni nome che chiedi.
Di default ne fa esattamente una. Le altre due sono spente, e su alcune distribuzioni sono spente in fase di compilazione, il che vuol dire che l’impostazione che cambieresti non è nemmeno quella che ha deciso. Un validatore che non convalida mai non serve a niente e non fa nemmeno arredamento.
Questo è ciò che fa davvero, misurato su una macchina Fedora 44 in funzione con systemd 259, e cosa cambia quando accendi le altre due. Compreso quello che la tua distribuzione ha deciso per te in fase di compilazione, e quanto di quella decisione puoi semplicemente scavalcare.
Chi risponde davvero alle tue ricerche
Partiamo dal quadro onesto, perché «usa /etc/resolv.conf» su questi sistemi non è vero da anni.
systemd-resolved si presenta in quattro modi diversi, e quale usa un programma decide cosa gli torna indietro.1 La strada di glibc è nss-resolve, collegata tramite /etc/nsswitch.conf. Le strade native sono D-Bus e Varlink, che trasportano il verdetto DNSSEC e lo scope dell’interfaccia che getaddrinfo non ha modo di esprimere. Poi c’è lo stub listener, un vero server DNS sul loopback per tutto ciò che parla DNS grezzo e non sa nulla di quanto sopra.
Quattro porte, un demone.
Su questa macchina il collegamento è questo:
$ ls -l /etc/resolv.conf
lrwxrwxrwx. 1 root root 39 May 30 13:56 /etc/resolv.conf -> ../run/systemd/resolve/stub-resolv.conf

$ cat /etc/resolv.conf
nameserver 127.0.0.53
options edns0 trust-ad
search damiendye.uk

$ grep ^hosts: /etc/nsswitch.conf
hosts:      files myhostname mdns4_minimal [NOTFOUND=return] resolve [!UNAVAIL=return] dns
resolve in quella riga è nss-resolve. dns subito dopo è il tradizionale nss-dns, lasciato lì come ripiego che scatta solo se resolved non è in funzione per niente.
Gli stub listener sono due, non uno
Tutti conoscono 127.0.0.53. Meno gente sa che ce n’è un secondo.
$ ss -lntup | grep ':53 '
udp   UNCONN 0  0     127.0.0.54:53   0.0.0.0:*
udp   UNCONN 0  0  127.0.0.53%lo:53   0.0.0.0:*
tcp   LISTEN 0  4096  127.0.0.54:53   0.0.0.0:*
tcp   LISTEN 0  4096 127.0.0.53%lo:53 0.0.0.0:*
Non sono due indirizzi della stessa cosa. Il secondo, di proposito, fa di meno:2
127.0.0.53 | 127.0.0.54 | |
|---|---|---|
| Ruolo | Il resolver locale completo | Solo modalità proxy |
| Cache | Sì | No |
| Convalida DNSSEC | Sì, se attivata | Mai |
| LLMNR e Multicast DNS | Sì | No |
Nomi sintetici (localhost, _gateway) | Sì | No |
| Passa a DNS over TLS | Sì | Sì |
| Il suo nome sintetico | _localdnsstub | _localdnsproxy |
| Ti torna indietro | Quello che ha deciso resolved | Quello che ha detto l’upstream |
La documentazione è schietta sulla seconda colonna. Farà «pass most DNS messages relatively unmodified to the current upstream DNS servers and back, but not try to process the messages locally, and hence does not validate DNSSEC, or offer up LLMNR/MulticastDNS».2
Questo rende 127.0.0.54 il bersaglio giusto per un programma che vuole fare la propria convalida, o che ha bisogno della risposta grezza dell’upstream invece dell’interpretazione di resolved.
Entrambi gli indirizzi hanno nomi sintetici, _localdnsstub e _localdnsproxy, che si risolvono senza alcuna configurazione.
Quattro modalità per /etc/resolv.conf, non tre
La modalità viene rilevata automaticamente da cosa è il file, e sono quattro.1
/etc/resolv.conf è | Cosa significa | Client che scavalcano NSS |
|---|---|---|
symlink a run/systemd/resolve/stub-resolv.conf | La modalità consigliata. Elenca 127.0.0.53 e i domini di ricerca attuali | Passano da resolved |
symlink a /usr/lib/systemd/resolv.conf | Statico, elenca 127.0.0.53, nessun dominio di ricerca | Passano da resolved |
symlink a run/systemd/resolve/resolv.conf | Elenca i veri server upstream, sempre aggiornati | Scavalcano resolved del tutto |
| un file vero gestito da qualcos’altro | resolved lo legge da consumatore, non da fornitore | Scavalcano resolved del tutto |
La terza riga frega la gente. Sembra l’opzione ordinata, è tenuta aggiornata, e in silenzio significa che ogni programma che legge resolv.conf direttamente parla con il resolver del tuo provider senza cache, senza convalida e senza cifratura, qualunque cosa tu abbia configurato in resolved.conf.
Anche l’opzione trust-ad nel file qui sopra conta. Senza di essa glibc toglie il bit AD dalla risposta prima che il tuo programma la veda, con la ragionevole motivazione che la pretesa di un resolver qualsiasi di aver convalidato qualcosa non vale niente. Con 127.0.0.53 come nameserver la pretesa arriva dalla tua stessa macchina, quindi trust-ad qui è corretto e resolved lo scrive per te.
Sulle teorie del complotto su systemd
Prima di qualunque dettaglio, perché questo è l’argomento dove saltano sempre fuori.
Se la tua obiezione a quanto segue è una teoria su Lennart Poettering in persona, sulle intenzioni di Red Hat, o su systemd come complotto per toglierti qualcosa, puoi pure levare le tende, perché le tue fantasie non mi interessano.
Tutto in questo articolo viene da una macchina in funzione: il sorgente, i flag di build, il binario installato, le pagine man e il comportamento misurato. Ogni affermazione ha accanto un comando che puoi lanciare e verificare da te. I flag di build sono pubblici. Il sorgente è pubblico. L’unico valore predefinito che secondo me è davvero sbagliato è stato scelto da persone che hanno scritto le loro ragioni dove chiunque può leggerle e contestarle, ed è esattamente quello che faccio più avanti.
È parecchia trasparenza in più di quella che ottieni dalla maggior parte del software che usi senza una parola di lamentela.
Porta prove o lascia perdere.
La cache è la parte che funziona e basta
Questa è l’unica funzione accesa di default ovunque, ed è quella che si guadagna da vivere senza alcuna configurazione.
La misura, su questa macchina, su 32 domini. Svuota la cache, interrogali tutti, interrogali di nuovo, e leggi il tempo di query che riporta dig invece di cronometrare il processo:
$ resolvectl flush-caches
$ for n in $NAMES; do dig +tries=1 @127.0.0.53 "$n" A | grep 'Query time'; done
| mediana | media | p90 | max | totale per 32 nomi | |
|---|---|---|---|---|---|
| cache fredda | 103,5 ms | 106,7 ms | 184 ms | 238 ms | 3.414 ms |
| cache calda | 0,0 ms | 0,5 ms | 1 ms | 3 ms | 16 ms |
3.414 millisecondi contro 16. Questo è tutto l’argomento per una cache locale, ed è il motivo per cui è il valore predefinito.
Vale la pena essere onesti su cosa sia quel numero, però. È il risparmio su una serie di trentadue nomi mai cercati prima, contro la stessa serie ripetuta, e nessun carico reale assomiglia all’una o all’altra. La cifra utile è la coda, non la mediana: la ricerca peggiore di quella serie è costata 238 ms a freddo e 3 ms a caldo. A una pagina che tira dentro otto hostname la tua mediana non interessa, aspetta il più lento.
Le manopole
[Resolve]
Cache=yes                 # yes | no-negative | no
CacheFromLocalhost=no     # default: do not cache answers from 127.0.0.1
StaleRetentionSec=0       # serve expired records when upstream is down
| Impostazione | Predefinito | Cosa fa |
|---|---|---|
Cache=yes | attivo | Mette in cache risposte positive e negative |
Cache=no-negative | Solo risposte positive, per quando sei stufo di aspettare la scadenza di un TTL negativo | |
CacheFromLocalhost=no | attivo | Nessuna cache quando l’upstream è su 127.0.0.1 |
StaleRetentionSec=0 | spento | Serve record scaduti quando l’upstream smette di rispondere |
DNSCacheSize=4096 | 4096 | Record tenuti per scope. Solo da systemd 261 in poi |
La terza riga è quella che morde. Se il tuo upstream è un dnsmasq o un unbound sul loopback, resolved non mette in cache le sue risposte per niente, con la motivazione che la cosa con cui parla è già una cache. Punta resolved su un resolver con filtri su un altro host e hai due livelli di cache. Puntalo su uno sul loopback e ne hai uno.
StaleRetentionSec= è quella interessante, ed è spenta di default. Impostala, e quando l’upstream smette di rispondere resolved continua a servire i record oltre il loro TTL invece di fallire.2 Prova sempre prima l’upstream. Non vale per NXDOMAIN, perché un nome che non esiste è una risposta perfettamente valida e non c’è niente di scaduto. Per un portatile che entra ed esce dalla copertura, o per una macchina che deve continuare a funzionare durante un guasto del DNS, vale la pena averla:
[Resolve]
StaleRetentionSec=1d
systemd 261 ha aggiunto sopra a questo il dimensionamento della cache per protocollo, con DNSCacheSize=, MulticastDNSCacheSize= e LLMNRCacheSize=, ciascuno di default a 4096 record e con un massimo di 2^24.3 Non su questa macchina, che ha la 259, e non su alcuna release stabile attuale di una distribuzione. Vale la pena sapere che sta arrivando, perché finora la dimensione della cache non era regolabile per niente.
Il demone svuota anche tutto in caso di pressione sulla memoria, il che è sensato e ogni tanto sorprende quando cerchi di capire perché un tasso di cache hit sembra scarso.
Lo split DNS è il motivo per tenerlo
Se da qui porti via una cosa sola, porta via questa sezione, perché è la funzione che fa davvero qualcosa che il vecchio stub resolver non sapeva fare.
Il resolv.conf tradizionale ha una sola lista di nameserver per tutta la macchina. Una lista. Tiri su una VPN e qualcosa deve sovrascriverla, il che vuol dire che o funzionano i tuoi nomi interni e il resto del DNS passa dal resolver aziendale, o il contrario. Una terza possibilità non c’è. Il file non sa esprimerla.
resolved instrada per query e per interfaccia.1 Ogni link ha i suoi server e i suoi domini, e una ricerca viene mandata al link il cui dominio corrisponde meglio al nome, contando le etichette.
| Configurazione | Si scrive | Effetto |
|---|---|---|
| Dominio di ricerca | damiendye.uk | Suffisso per i nomi a un’etichetta, e instrada su questo link le query che corrispondono |
| Dominio di solo instradamento | ~internal.example | Instrada su questo link le query che corrispondono, mai usato come suffisso |
| Instradamento pigliatutto | ~. | Manda su questo link tutto ciò che non corrisponde altrove |
| Instradamento predefinito | DNSDefaultRoute=yes | Prende le query senza corrispondenza, senza rivendicare ~. |
Quindi un portatile con la VPN di lavoro attiva ottiene questo:
resolvectl domain tun0 '~corp.example' '~10.in-addr.arpa'
resolvectl dns    tun0 10.0.0.53
I nomi sotto corp.example e le ricerche inverse per 10.0.0.0/8 scendono nel tunnel. Tutto il resto continua a uscire dal link locale come prima. Il resolv.conf di nessuno è stato riscritto, e quando il tunnel cade le rotte se ne vanno con lui.
Una regola vale la pena dirla chiaramente, perché è quella che la gente usa e sbaglia. ~. su un link significa preferisci questo link per tutto. Implicitamente impedisce anche a qualunque altro link di essere instradamento predefinito. Vuoi che un link prenda gli avanzi senza rivendicare tutto lo spazio dei nomi? Imposta DNSDefaultRoute=yes e lascia stare ~..
Controlla cosa ha deciso invece di darlo per scontato:
$ resolvectl status
Link 3 (wlp4s0)
    Current Scopes: DNS LLMNR/IPv4 LLMNR/IPv6
         Protocols: +DefaultRoute LLMNR=resolve -mDNS -DNSOverTLS
                    DNSSEC=no/unsupported
Current DNS Server: 192.0.2.53
       DNS Servers: 192.0.2.53 2001:db8:1::53
        DNS Domain: damiendye.uk
     Default Route: yes
Ogni indirizzo in questo articolo viene dai range di documentazione, 192.0.2.0/24 e 2001:db8::/32, quindi non incollarli in una configurazione aspettandoti una risposta.4 5 Le cifre e il comportamento sono reali, presi da una macchina in funzione. Gli indirizzi sono sostituti, perché un indirizzo IPv6 globale costruito nel modo solito porta nella metà bassa il MAC dell’interfaccia, e pubblicarne uno regala un pezzo di inventario hardware insieme all’indirizzo.
Quel -DNSOverTLS e quel DNSSEC=no sono le prossime due sezioni.
Sa convalidare DNSSEC
Upstream il demone è descritto come «a caching and validating DNS/DNSSEC stub resolver».1 La metà che convalida è reale, non è un involucro attorno a qualcos’altro, e funziona. Solo che non è accesa.
Accenderla per link non richiede sudo, perché resolvectl passa da polkit e una sessione locale attiva ha il permesso:
$ resolvectl dnssec wlp4s0 yes
$ resolvectl status wlp4s0 | grep DNSSEC
                    DNSSEC=yes/supported
Quel suffisso /supported è resolved che riporta cosa ha trovato sondando l’upstream, separatamente da ciò che hai chiesto. yes/supported significa che hai chiesto la convalida e il server è in grado di sostenerla. no/unsupported su un’installazione di default significa che nessuno l’ha chiesta, quindi nessuno ha sondato.
Una volta accesa, ogni ricerca torna con un verdetto, e i verdetti sono tre.
Eccoli tutti e tre su questa macchina, contro nomi reali:
$ resolvectl query damiendye.uk
-- Data is authenticated: yes; Data was acquired via local or encrypted transport: no

$ resolvectl query systemd.io
-- Data is authenticated: no; Data was acquired via local or encrypted transport: no

$ resolvectl query dnssec-failed.org
dnssec-failed.org: resolve call failed: DNSSEC validation failed: missing-key
  (DNSKEY Missing: no SEP matching the DS found for dnssec-failed.org.)
damiendye.uk è firmato, quindi la catena dalla root si convalida e i dati sono autenticati. systemd.io non è firmato, quindi non c’è niente da controllare e resolved lo dice onestamente invece di fingere. È il dominio stesso del progetto systemd, un punto su cui tornerò. dnssec-failed.org è pubblicato con firme volutamente rotte. Quello fallisce di netto, con una diagnosi che nomina il problema esatto.
Ecco la distinzione che si perde. Non sicuro non è un fallimento. Una zona non firmata restituisce i dati e ti dice che non è stato possibile verificarli. Viene respinta solo una zona che dichiara di essere firmata e poi non riesce a dimostrarlo.
La catena stessa è visibile, se vuoi vederla:
$ dig +short @127.0.0.53 uk DS
43876 8 2 A107ED2AC1BD14D924173BC7E827A1...

$ dig +short @127.0.0.53 damiendye.uk DS
2371 13 2 A5B2825C57899A5A15EE9703832C8358E0D19EF29DC72DD83C691ED77C33BD7F

$ dig +short @127.0.0.53 damiendye.uk DNSKEY
256 3 13 oJMRESz5E4gYzS/q6XDrvU1qMPYIjCWz...
257 3 13 mdsswUyr3DPW132mOi8V9xESWE8jTo0d...
La root garantisce per uk, uk garantisce per damiendye.uk, e la chiave 257 firma la chiave 256 che firma i record. L’algoritmo 13 lì è ECDSA P-256, che è quello che vuoi su una zona nuova invece dell’RSA che il DS di uk qui sopra usa ancora.
Attraverso il semplice stub, un programma che non ha mai sentito parlare di resolved ottiene lo stesso verdetto sotto forma di flag AD:
$ dig @127.0.0.53 ietf.org A | grep flags
;; flags: qr rd ra ad;

$ dig @127.0.0.53 dnssec-failed.org A | grep status
;; ->>HEADER<<- status: SERVFAIL
E il demone tiene un conteggio aggiornato, che è il modo più rapido per vedere se la convalida sta facendo qualcosa:
$ resolvectl statistics
DNSSEC Verdicts
                    Secure:  134
                  Insecure:   62
                     Bogus:    0
             Indeterminate:    2
Quanto costa la convalida
Qui ti deluderò, perché ho provato a misurarlo come si deve e non ci sono riuscito.
A caldo è pulito ed è niente. Gli stessi 32 nomi con la cache piena costano 16 ms senza convalida e 23 ms con. Chiamalo errore di arrotondamento.
A freddo è dove il costo dovrebbe vedersi, e un singolo client non riesce a isolarlo. Ho fatto il giro in entrambi i sensi e ho avuto risposte contraddittorie: in un ordine la convalida sembrava più lenta del 74%, nell’altro sembrava più veloce, il che è impossibile e ti dice cosa si sta misurando davvero. Il giro che parte per secondo approfitta del fatto che il resolver upstream ha già recuperato tutto quello che il primo aveva chiesto. La variabile che domina non è la convalida, è di chi era calda la cache.
Quindi non ti darò un numero che non posso sostenere. Quello che è vero è il meccanismo, e la documentazione ne descrive la forma chiaramente: la convalida «requires retrieval of additional DNS data, and thus results in a small DNS lookup time penalty».2 Una ricerca convalidata a freddo percorre la catena di delega recuperando DS e DNSKEY a ogni livello prima di poter rispondere, quindi costa viaggi di andata e ritorno in più sui nomi che nessuno ha ancora chiesto, e niente del tutto su quelli che qualcuno ha già chiesto.
Ed è anche per questo che la stessa pagina avverte che spegnere la cache «comes at a performance penalty, which is particularly high when DNSSEC is used».2 Le due funzioni non sono indipendenti. La convalida è sostenibile proprio perché la cache fa sì che la paghi una volta.
Se vuoi la cifra vera per la tua rete, misurala lì. Un client su una connessione non te la può dare.
Allora perché la convalida è spenta
Perché la tua distribuzione l’ha spenta quando ha costruito il pacchetto, e l’ha fatto per una ragione che ha messo per iscritto.
Upstream systemd distribuisce la convalida accesa. L’opzione di build lo dice:
option('default-dnssec', type : 'combo',
       choices : ['yes', 'allow-downgrade', 'no'],
       value : 'allow-downgrade')
e il manuale upstream concorda: DNSSEC= «Defaults to allow-downgrade».6
Ora guarda cosa passa Fedora a quella build:7
-Ddefault-dnssec=no
-Ddefault-dns-over-tls=no
-Ddefault-mdns=no
-Ddefault-llmnr=resolve
E cosa passano Debian e Ubuntu:8
-Ddefault-dnssec=no
-Ddefault-llmnr=no
-Ddefault-mdns=no
-Ddns-over-tls=openssl
Quindi il file /usr/lib/systemd/resolved.conf su una macchina Fedora, quello intestato «Entries in this file show the compile time defaults», riporta #DNSSEC=no. Rileggilo, perché sta facendo una cosa furba: la riga sembra il software che ti dice il proprio valore predefinito, e quello che ti sta davvero mostrando è il flag di build di Fedora, con il vero predefinito di upstream da nessuna parte nella pagina.
| Impostazione | Predefinito upstream | Build Fedora | Build Debian/Ubuntu | Risultato su questa macchina |
|---|---|---|---|---|
DNSSEC= | allow-downgrade | no | no | DNSSEC=no |
DNSOverTLS= | no | no | no (compilato con OpenSSL) | -DNSOverTLS |
MulticastDNS= | yes | no | no | -mDNS |
LLMNR= | yes | resolve | no | LLMNR=resolve |
Ognuno di questi coincide con ciò che resolvectl status stampa su questa macchina. Sorgente, flag di build, sistema in funzione: tutti e tre concordano.
Il ragionamento di Fedora è nella proposta di modifica ed è di una schiettezza rinfrescante. La funzione «is known to cause compatibility problems with certain network access points», e Fedora «is not prepared to handle an influx of DNSSEC-related bug reports», quindi viene spenta.9
Posso chiedere perché la risposta a una funzione che si rompe sulle reti scadenti sia disattivarla per tutti, invece di distribuire allow-downgrade come fa upstream e lasciare che si spenga da sola dove deve? Non chi l’ha deciso. Cosa, nel processo, ha portato lì. Perché allow-downgrade esiste proprio per il caso del captive portal, è il predefinito di upstream esattamente per quella ragione, e distribuire no al suo posto significa che anche una macchina su una rete perfettamente buona resta senza convalida.
Per essere giusti con loro, allow-downgrade ha il suo problema, ed è un problema vero. La modalità rileva un resolver che non sa fare DNSSEC e smette in silenzio di convalidare. Un attaccante che può manipolare le tue risposte DNS può far scattare quel rilevamento apposta, e la documentazione lo dice chiaramente: rende la convalida DNSSEC «vulnerable to ‘downgrade’ attacks».2 Una funzione di sicurezza che qualunque attaccante può spegnere fa meno di quanto sembri.
Quindi nessuno dei due predefiniti è buono. no non ti dà niente. allow-downgrade ti dà qualcosa che un attaccante può toglierti, e yes ti dà la cosa vera più tutto quello che c’è nella prossima sezione.
Quanto del web è firmato, comunque
Prima di spendere molto impegno sulla convalida vale la pena sapere quale frazione delle tue ricerche può proteggere. Così ho chiesto a resolved il verdetto sull’apex di trentadue domini che questo argomento chiama direttamente in causa: gli enti che hanno scritto lo standard, le realtà che distribuiscono il resolver, e l’infrastruttura che tutti risolvono, che lo vogliano o no.
Sedici su trentadue. La metà.
| Firmati | Non firmati | |
|---|---|---|
| Standard e registri | ietf.org, iana.org, icann.org, rfc-editor.org, ripe.net, isc.org, nlnetlabs.nl, nic.cz, afnic.fr, verisign.com | nessuno |
| Distribuzioni e produttori | debian.org, fedoraproject.org, opensuse.org, almalinux.org | redhat.com, ubuntu.com, canonical.com, suse.com, rockylinux.org, archlinux.org |
| systemd stesso | nessuno | systemd.io, freedesktop.org |
| Infrastruttura | cloudflare.com, gov.uk | github.com, kernel.org, google.com, wikipedia.org, mozilla.org, apache.org, gnu.org, quad9.net |
Leggi giù per la prima colonna. Ogni singolo ente di standard e registro ha firmato. Dieci su dieci, nessuna eccezione: le persone che hanno scritto DNSSEC, e quelle che gestiscono i registri che pubblicano i record DS per tutti gli altri. Hanno fatto il lavoro sulle proprie zone.
Ora leggi la terza riga. systemd.io non ha DS. Il progetto che ha scritto il resolver con convalida di cui parla tutto questo articolo non ha firmato il proprio dominio, e nemmeno freedesktop.org, dove vive la sua documentazione. Più sotto, anche quad9.net non è firmato, e vale la pena fermarcisi un secondo: un resolver pubblico che si presenta proprio come quello che convalida DNSSEC per te, su una zona che nessuno può convalidare.
E i produttori si dividono nettamente lungo una linea. Le distribuzioni comunitarie hanno firmato. debian.org, fedoraproject.org, opensuse.org, almalinux.org. Le aziende no. redhat.com, ubuntu.com, canonical.com, suse.com. Sono le quattro organizzazioni che impacchettano e distribuiscono questo resolver alla maggior parte del parco Linux.
Nessun limite tecnologico, lì. Il protocollo è utilizzabile da più di quindici anni, gli strumenti sono gratuiti, e i registri accettano il record DS senza far pagare niente. Te lo dico gratis: chi ha scritto lo standard ha firmato, e la maggior parte di chi distribuisce il software no.
C’è una versione più tagliente dello stesso punto in gov.uk, che è firmato, e poi fa questo:
$ dig +short @127.0.0.53 www.gov.uk CNAME
www-cdn.production.govuk.service.gov.uk.

$ dig +short @127.0.0.53 service.gov.uk DS
                                          (nothing)
uk ha un DS. gov.uk ha un DS. service.gov.uk non ne ha, quindi la catena si ferma lì di colpo, e www.gov.uk si risolve come non sicuro anche se l’apex sopra di lui è firmato come si deve. Qualcuno ha fatto il lavoro su gov.uk e poi ha puntato il sito vero e proprio su una delega non firmata. Mezzo lavoro.
Per questo, se firmi una zona, controlla i nomi che la gente digita davvero. Un apex firmato che fa CNAME verso una zona CDN non firmata non ti compra niente.
DNS over TLS funziona, a certe condizioni
DNS over TLS è implementato, è compilato in ogni build diffusa, e funziona. È spento di default ovunque, upstream compreso, dove DNSOverTLS= «Defaults to no».6
La configurazione è di due righe, e la seconda è quella che la gente si perde:
[Resolve]
DNS=9.9.9.9#dns.quad9.net 149.112.112.112#dns.quad9.net
DNSOverTLS=yes
Quel #dns.quad9.net non è decorazione. Imposta il nome usato per SNI e per convalidare il certificato. Toglilo e il certificato viene «checked against the server’s IP».2 Con i grandi provider funziona perché mettono gli indirizzi IP nei SAN dei loro certificati, ma è il controllo più debole, si rompe nel momento in cui un provider smette di farlo, e non ti protegge dall’essere rediretto su un indirizzo diverso che per caso ha un certificato valido per sé stesso. L’articolo della rivista di Fedora su questo argomento omette l’hostname,10 ed è un peccato, perché la sintassi è lì nei commenti del file di configurazione installato.
Rigido e opportunistico sono impostazioni molto diverse
| Modalità | Su un server che supporta DoT | Su un server che non lo supporta | Autentica il server |
|---|---|---|---|
yes | Cifrato | Tutte le ricerche falliscono | Sì |
opportunistic | Cifrato | In chiaro, in silenzio | No |
no | In chiaro | In chiaro | n/d |
opportunistic sembra la via di mezzo sensata, e per lo più non lo è. La documentazione lo dice senza giri di parole: in quella modalità «the resolver is not capable of authenticating the server, so it is vulnerable to ‘man-in-the-middle’ attacks»,2 e chiunque possa scartare il tuo traffico sulla porta 853 può forzare il ripiego. Ti protegge dall’osservazione passiva su una rete dove nessuno ci sta provando. Contro qualcuno che ci prova, non fa niente.
yes è l’impostazione onesta. Significa anche che quando non riesce a connettersi resti senza DNS del tutto, cosa che vale la pena sapere prima di metterla su una macchina che non puoi raggiungere a piedi.
Ho provato DoT rigido verso Quad9 da questa macchina e la query si è bloccata. Nessun errore, nessun timeout, niente nel journal tra lo svuotamento della cache e il mio ripristino due minuti dopo:
Sep 27 17:12:11 systemd-resolved[40105]: wlp4s0: Bus client set DNS server list to: 9.9.9.9#dns.quad9.net, ...
Sep 27 17:12:14 systemd-resolved[40105]: wlp4s0: Bus client set DNSOverTLS setting: yes
Sep 27 17:12:15 systemd-resolved[40105]: Flushed all caches.
Sep 27 17:14:39 systemd-resolved[40105]: wlp4s0: Bus client set DNS server list to: 192.0.2.53, ...
Da qui non posso dirti se la porta 853 sia raggiungibile su quella connessione, perché la shell da cui ho lanciato il test non raggiungeva nemmeno la porta 443 ed era chiaramente filtrata a sua volta. Quello che il log mostra è il modo di fallire: un DoT rigido che non riesce a connettersi non riporta niente di utile. Aspetta. Se lo accendi e il tuo DNS ammutolisce, controlla ss -tn dport = :853 prima di andare a guardare resolved.
Provarlo come si deve
# does the transport actually come up
resolvectl flush-caches
resolvectl query ietf.org        # expect: acquired via ... encrypted transport: yes

# is anything still going out in the clear
sudo tcpdump -ni any 'port 53 and not host 127.0.0.53'
Il secondo comando è quello che dice la verità. Con DoT funzionante non dovrebbe uscire niente dalla macchina sulla porta 53, e qualunque cosa esca è un programma che ha trovato il modo di aggirare lo stub.
DNS over HTTPS qui non esiste
Risposta diretta alla domanda: systemd-resolved non supporta DNS over HTTPS. Non in parte, non dietro un flag, non con un’opzione di build che nessuno accende. Lì dentro DoH non c’è proprio.
E non lo leggo nella documentazione, che potrebbe semplicemente essere datata. È quello che contiene il binario:
$ strings /usr/lib/systemd/systemd-resolved | grep -icE 'application/dns-message|dns-query|:443'
0

$ grep -oE 'name="DNSOver[A-Za-z]*"' /usr/share/dbus-1/interfaces/org.freedesktop.resolve1.Manager.xml
name="DNSOverTLS"
Nessun formato DoH, niente HTTP/2, una sola proprietà di cifratura sull’interfaccia D-Bus ed è TLS. L’elenco completo delle direttive di resolved.conf upstream arriva a diciassette impostazioni e nessuna nomina HTTPS.6
È stato chiesto. La issue #8639, «Add support for DNS-over-HTTPS to systemd-resolved», è stata aperta il 2 aprile 2018 ed è ancora aperta, con due pull request allegate e niente di unito.11 Otto anni e si continua a contare.
È la scelta sbagliata? Non è ovvio, e l’argomento a favore di DoT è decente. Entrambi portano il DNS dentro TLS ed entrambi fermano lo stesso osservatore passivo. Il vantaggio di DoH è che si nasconde sulla porta 443 insieme a tutto il resto, quindi una rete che vuole bloccare il DNS cifrato deve lavorare molto di più. Questo è davvero utile se l’avversario è chi gestisce la rete.
Taglia anche nell’altro senso. Dove chi gestisce la rete sei tu, quell’indistinguibilità significa che non puoi verificare nemmeno il tuo DNS, e ogni applicazione che si porta dietro il suo client DoH smette di usare il resolver di sistema, ed è così che ti ritrovi un browser che ignora il tuo split DNS, la tua cache e le tue zone interne. Sulla tua attrezzatura, un resolver visibile su una porta nota è una funzione, non un difetto.
Quindi: se DoT raggiunge il tuo resolver, usalo e non perdi niente. Se la porta 853 è bloccata, resolved non ha risposte e ti serve un proxy DoH davanti, dnscrypt-proxy o cloudflared sul loopback con resolved puntato lì. Cache e convalida restano compito di resolved. Si sposta solo il trasporto.
Cosa installa davvero la tua distribuzione
Lo stesso demone si comporta in modo molto diverso a seconda di chi l’ha impacchettato. Abilitare il servizio è la metà facile. La metà che si salta è collegarlo agli strumenti di rete che la distribuzione usa davvero, e su una di queste quattro non è collegato per niente finché non lo fai tu.
| Installato | Abilitato | nss-resolve collegato | La configurazione arriva tramite | Supportato | |
|---|---|---|---|---|---|
| Fedora (33+) | sì | sì | sì, in systemd-libs | NetworkManager | sì |
| Ubuntu | sì | sì | sì | netplan, poi NM o networkd | sì |
| Debian (12+) | pacchetto separato | no | no, pacchetto separato | lo scegli e lo colleghi tu | sì |
| RHEL / Rocky / Alma (9, 10) | sì | no | sì | NetworkManager, una volta istruito | Technology Preview |
Convalida e cache completa: le impostazioni
Sono le stesse quattro righe ovunque, perché resolved.conf è resolved.conf su ogni distribuzione. L’unica cosa che cambia è come il resto della configurazione arriva al demone, che è l’argomento delle prossime quattro sezioni.
# /etc/systemd/resolved.conf.d/60-local.conf
[Resolve]
DNSSEC=allow-downgrade
Cache=yes
CacheFromLocalhost=no
StaleRetentionSec=1d
Usa un drop-in invece di modificare /etc/systemd/resolved.conf, perché il file principale ha precedenza più bassa di qualunque drop-in e un aggiornamento di pacchetto può litigarci con te. La numerazione è una convenzione documentata: i produttori prendono da 10 a 40 sotto /usr/, tu prendi da 60 a 90 sotto /etc/, così vince il tuo.6
Da systemd 261 in poi c’è una quinta riga che vale la pena aggiungere, perché fino ad allora la dimensione della cache non era regolabile per niente:
DNSCacheSize=16384 # systemd 261+; default 4096, max 2^24
Applicalo e verifica che il demone sia d’accordo con il file, invece di dare per scontato che l’abbia letto:
systemd-analyze cat-config systemd/resolved.conf   # every fragment, in precedence order
systemctl restart systemd-resolved
resolvectl status | grep -E 'DNSSEC|Protocols'
resolvectl statistics                              # verdicts should start moving
DNSSEC=allow-downgrade è l’impostazione che metterei su una macchina che non ho intenzione di accudire, per le ragioni della sezione qui sopra. DNSSEC=yes è quella onesta e fallisce chiudendo. Scegli con cognizione di causa.
Collegarlo allo stack di rete
Accendere il servizio è un comando. Far sì che gli strumenti di rete della tua distribuzione gli passino la loro configurazione DNS è la parte che varia, ed è lì che «abilitato» e «funziona come si deve» si separano.
| Da dove arriva la configurazione DNS | Per attivare DNSSEC | Per dimensionare la cache | Collegamenti extra necessari | |
|---|---|---|---|---|
| Fedora | NetworkManager, in automatico | drop-in | drop-in | nessuno |
| Ubuntu | netplan, poi NM o networkd | drop-in, o per link nel .network | drop-in | nessuno |
| Debian | lo stack che hai scelto | drop-in, o per link nel .network | drop-in | libnss-resolve, più lo stack qui sotto |
| Famiglia RHEL | NetworkManager, una volta istruito | drop-in | drop-in | dns=systemd-resolved |
Fedora
L’integrazione più completa delle quattro, e l’unica dove tutto è già collegato.
NetworkManager possiede la rete e passa il DNS a resolved senza che glielo si dica. Su questa macchina non c’è nessuna riga dns= in tutto /etc/NetworkManager/ e funziona lo stesso, perché NetworkManager rileva il demone in funzione e lo usa. /etc/resolv.conf è il symlink allo stub, e glibc è collegato perché libnss_resolve.so.2 sta in systemd-libs, che non è opzionale:
$ rpm -qf /usr/lib64/libnss_resolve.so.2
systemd-libs-259.9-1.fc44.x86_64

$ grep ^hosts: /etc/nsswitch.conf
hosts: files myhostname mdns4_minimal [NOTFOUND=return] resolve [!UNAVAIL=return] dns
Quindi su Fedora il drop-in qui sopra è tutto il lavoro. Nient’altro da collegare.
Ubuntu
Abilitato di default, e nss-resolve è collegato allo stesso modo. La differenza è che di solito la configurazione arriva tramite netplan:
network:
  version: 2
  ethernets:
    enp1s0:
      dhcp4: true
      nameservers:
        addresses: [9.9.9.9, 149.112.112.112]
        search: [example.com]
Netplan la passa al suo renderer, NetworkManager sul desktop o systemd-networkd sul server, e il renderer la passa a resolved. Nota cosa netplan non sa esprimere. Non c’è una chiave netplan per DNSSEC=, e nessuna per DNSOverTLS=. Quelle vanno nel drop-in qui sopra, che è comunque il loro posto.
Se usi systemd-networkd, le impostazioni per link sono disponibili anche in modo nativo nel file .network, e un’impostazione per link batte quella globale:
# /etc/systemd/network/10-lan.network
[Network]
DNS=9.9.9.9#dns.quad9.net
DNSSEC=yes
DNSOverTLS=yes
Domains=~.
Debian va collegato a mano
Questa è quella che davvero non è collegata, e il motivo per cui esiste la sezione qui sopra.
Da Debian 12 systemd-resolved è un pacchetto separato, e le note di rilascio sono esplicite sull’aggiornamento: «The new systemd-resolved package will not be installed automatically on upgrades», e «until it has been installed, DNS resolution might no longer work since the service will not be present on the system.»12 Le stesse note chiudono la questione più ampia: «systemd-resolved was not, and still is not, the default DNS resolver in Debian.»
Installarlo vuol dire due pacchetti, non uno, e il secondo è quello che tutti si perdono:
apt install systemd-resolved libnss-resolve
systemctl enable --now systemd-resolved
libnss-resolve è solo Suggests:, non una dipendenza,13 e Suggests è l’unica relazione su cui apt non agisce. Quindi nessuno lo installa.
Il motivo per cui nessuno se ne accorge è più interessante del motivo per cui nessuno lo installa. Lascialo fuori e glibc raggiunge comunque resolved, perché /etc/resolv.conf punta allo stub e il semplice nss-dns ci parla. Quasi tutto il demone continua a funzionare:
Senza libnss-resolve | Con | |
|---|---|---|
| Cache | Sì, tramite lo stub | Sì |
| Convalida DNSSEC | Sì, avviene nel demone | Sì |
| DNS over TLS | Sì | Sì |
Il bit AD arriva a glibc | Sì, resolv.conf porta trust-ad | Sì |
| Sicuro, non sicuro o falso | No, un solo bit | Sì |
| Indirizzi con scope di link | No | Sì |
/etc/hosts letto dal demone | No | Sì |
Niente nella colonna di sinistra sembra rotto, quindi niente viene sistemato. Quello che perdi è ciò che il formato DNS non sa trasportare, e il caso più chiaro è un indirizzo con uno scope:
$ getent hosts _gateway            # via nss-resolve
fe80::5054:ff:fe12:3456 _gateway

$ dig +short @127.0.0.53 _gateway  # via the stub, as nss-dns would
192.0.2.1
Stesso nome, stesso demone, due risposte diverse. Un indirizzo IPv6 link-local non ha senso senza l’interfaccia a cui è legato, e in una risposta DNS non c’è posto per metterla, quindi lo stub può restituire solo l’IPv4. L’API nativa ha un posto dove metterla e ti dà l’indirizzo che volevi davvero.
La riga del verdetto è lo stesso problema. AD è un bit, firmato o no. L’API nativa distingue sicuro da non sicuro da falso, che è la differenza tra «nessuno ha firmato questo» e «qualcuno ha firmato questo e qualcun altro ci ha messo le mani». Un’applicazione a cui importa non può distinguerli passando dal formato DNS.
Questo è lo scarto tra il servizio in funzione e il servizio collegato, e resta invisibile finché non lo vai a cercare.
Controlla che sia andato a buon fine:
grep ^hosts: /etc/nsswitch.conf # wants 'resolve [!UNAVAIL=return] dns'
Come il resto della tua rete lo raggiunge dipende da quale degli stack di Debian usi.
Il pacchetto dichiara Provides: resolvconf e Conflicts: resolvconf, openresolv,13 quindi si prende per intero l’interfaccia resolvconf. /usr/sbin/resolvconf diventa un symlink a resolvectl, che è un binario multi-chiamata: invocato con quel nome parla il protocollo di resolvconf(8) e spinge tutto quello che riceve direttamente in resolved.14 Tutto ciò che chiama già resolvconf -a continua quindi a funzionare senza modifiche, con systemd-resolved come unico backend supportato.
Non tutta l’interfaccia sopravvive, e i buchi falliscono rumorosamente, non in silenzio:
Opzione di resolvconf | Sotto systemd-resolved |
|---|---|
-a <iface> | Registra il DNS per link letto da stdin. È quella che conta |
-d <iface> | Annulla la registrazione, come resolvectl revert |
-x | Tradotta in un dominio di instradamento ~. |
-p | Segna il link come non instradamento predefinito (systemd 257+) |
-f | Rende -a e -d silenziosi su un’interfaccia che non c’è |
-m | Accettata e ignorata in silenzio |
-u, -i, -I, -l, -r, -R, -v, -V | Non supportate. Il comando fallisce |
Una trappola da conoscere prima di mettersi a fare debug: lo shim scrive /etc/resolv.conf solo quando quel file è un symlink a /run/systemd/resolve/resolv.conf, e non quando è un file statico.14
ifupdown, il predefinito su un’installazione server di Debian. La stanzadns-nameserversin/etc/network/interfacesè sempre stata implementata dagli hook del vecchio pacchettoresolvconf, esystemd-resolvedva in conflitto con quel pacchetto e non installa hook propri in/etc/network/if-up.d/. Per un’interfaccia statica, non fare affidamento sulla stanza. Imposta i server sul link in modo esplicito e lascia che sia resolved a possederli:# /etc/network/interfaces auto enp1s0 iface enp1s0 inet static address 192.0.2.10/24 gateway 192.0.2.1 up /usr/sbin/resolvconf -a $IFACE <<< 'nameserver 192.0.2.53' down /usr/sbin/resolvconf -d $IFACEDHCP su ifupdown è già gestito.
isc-dhcp-clientinstalla degli hook intitolati al demone,/etc/dhcp/dhclient-enter-hooks.d/resolved-entere/etc/dhcp/dhclient-exit-hooks.d/resolved,15 quindi i server DNS di un lease finiscono sul link giusto senza niente da configurare.systemd-networkdè l’opzione più pulita e non ha bisogno di alcuno shim, perché le due metà sono lo stesso progetto. DNS per link, DNSSEC e DoT sono chiavi native nel file.network, esattamente come nell’esempio di Ubuntu qui sopra.NetworkManager, su un desktop Debian, va istruito una volta:
# /etc/NetworkManager/conf.d/10-resolved.conf
[main]
dns=systemd-resolved
Scegline uno e sappi quale hai scelto. Il modo di fallire qui non è un demone che rifiuta di partire, sono due stack che credono entrambi di possedere /etc/resolv.conf, il che si presenta come DNS intermittente e ti fa perdere un pomeriggio. resolvectl status dice su quale link sono finiti i server. Se la risposta è nessuno, niente sta alimentando il demone, e il bug è quello.
RHEL, Rocky e Alma
Ed ecco quella da leggere due volte. Il pacchetto c’è, nss-resolve è disponibile, NetworkManager può guidarlo, e la documentazione di Red Hat dice questo:
systemd-resolved is an unsupported Technology Preview.16
Quella formulazione è nelle note di rilascio di RHEL 9 dalla 9.0 ed è ancora lì alla 9.8. Technology Preview significa nessuno SLA di produzione, e Red Hat sconsiglia esplicitamente di usarlo in produzione.
E non è nemmeno abilitato. Su questi sistemi resolv.conf è di NetworkManager, quindi accenderlo è un’impostazione di NetworkManager e non basta abilitare la unit:
# /etc/NetworkManager/conf.d/10-resolved.conf
[main]
dns=systemd-resolved
systemctl enable --now systemd-resolved
systemctl reload NetworkManager
resolvectl status          # confirm NM actually handed the servers over
Dopo di che il drop-in qui sopra si applica senza modifiche, e convalida e cache si comportano esattamente come su Fedora.
Quindi su RHEL hai una decisione che sulle altre non esiste. Vuoi un resolver locale con convalida, cache e split DNS su una macchina RHEL supportata? Allora la risposta supportata non è questa. È unbound, o dnsmasq tramite il dns=dnsmasq di NetworkManager stesso, entrambi soluzioni su cui Red Hat ci mette davvero la faccia.
L’etichetta non è un giudizio sul codice. È un giudizio su cosa Red Hat è disposta a coprire con uno SLA, e un resolver con cache e convalida è una cosa su cui i clienti aprono ticket. Comprensibile. Ma se compri RHEL per il supporto, far girare la risoluzione dei nomi su un componente non supportato è una decisione da prendere di proposito e mettere per iscritto, non una in cui scivolare perché era nel repository.
Niente è davvero menomato, ed ecco come dimostrarlo
Vale la pena mettere alla prova la premessa, perché «la mia distro l’ha disattivato, dovrò ricompilare» è il riflesso, e qui è sbagliato.
systemd ha due tipi del tutto diversi di opzione di build, e se ne parla come se fossero uno solo:17
| Opzione di build | Tipo | Upstream | Fedora | Debian e Ubuntu | Modificabile a runtime |
|---|---|---|---|---|---|
resolve | capacità | attivo | compilato | true | no, ed entrambe lo compilano |
nss-resolve | capacità | enabled | compilato, sta in systemd-libs | enabled, distribuito come libnss-resolve | no, ed entrambe lo compilano |
dns-over-tls | capacità | auto | auto, diventa OpenSSL | openssl | no, ed entrambe lo includono |
openssl | capacità | enabled | enabled | enabled | no, ed entrambe lo attivano |
default-dnssec | solo predefinito | allow-downgrade | no | no | sì, in un drop-in |
default-dns-over-tls | solo predefinito | no | no | predefinito upstream | sì, in un drop-in |
default-mdns | solo predefinito | yes | no | no | sì, in un drop-in |
default-llmnr | solo predefinito | yes | resolve | no | sì, in un drop-in |
Leggi l’ultima colonna. Ogni impostazione di cui questo articolo si è lamentato sta nella metà bassa, e ognuna è un valore predefinito, non una capacità. Il codice è compilato in entrambe. Nessuno ha tolto niente.
La prova è più indietro in questo articolo e non ha richiesto un compilatore. Sul pacchetto Fedora di serie, con DNSSEC=no incorporato, un solo comando ha acceso la convalida e ha funzionato per intero: una zona firmata autenticata, una non firmata riportata onestamente, una rotta rifiutata con una diagnosi precisa. Se fosse stata esclusa dalla compilazione, resolvectl status non avrebbe mai detto yes/supported.
Quindi controlla la tua build prima di metter mano a una toolchain:
# is the crypto there at all
systemctl --version | tr ' ' '\n' | grep -E '^[+-](OPENSSL|GNUTLS|GCRYPT)$'

# ask for the feature and read back what the daemon says it can do
resolvectl dnssec <link> yes
resolvectl status <link> | grep DNSSEC          # yes/supported means the code is there
Su questa macchina Fedora il risultato è -GCRYPT +GNUTLS +OPENSSL, che basta e avanza: DNSSEC ha bisogno di una di queste e DoT è compilato contro OpenSSL.
Cosa tolgono davvero le distribuzioni
C’è una cosa che entrambe tolgono, e non è nell’elenco di cui si lamenta qualcuno.
Upstream compila dentro il binario un elenco di server DNS di ripiego: Cloudflare, Google e Quad9.17 Sia Fedora sia Debian compilano con -Ddns-servers= vuoto, e puoi verificarlo sul binario installato invece di fidarti della mia parola:
$ strings /usr/lib/systemd/systemd-resolved | grep -ciE 'quad9|one\.one\.one|dns\.google'
0
Niente. Nessun hyperscaler incorporato nell’eseguibile.
È l’unico punto in cui entrambe le distribuzioni hanno migliorato upstream, e merita di essere detto chiaramente visto quanto di questo articolo parla di predefiniti che ritengo sbagliati. Una macchina che perde la configurazione DNS dovrebbe fallire in modo evidente e aspettarti. Non dovrebbe mandare in silenzio ogni nome che cerchi a un resolver in un’altra giurisdizione che non hai mai scelto. Vuoi un ripiego? Imposta FallbackDNS= e scegli tu chi è.
Se ti serve davvero una ricompilazione
Esiste un caso reale: una build minimale o embedded in cui qualcuno ha passato -Ddns-over-tls=false e il trasporto manca davvero. Controlla prima con i comandi qui sopra, perché è raro e sembra identico all’impostazione semplicemente spenta.
Se ti serve, ricompila il pacchetto, mai make install:
# Fedora
dnf download --source systemd
rpmbuild --rebuild --define '_with_upstream 1' systemd-*.src.rpm

# Debian and Ubuntu
apt source systemd
cd systemd-*/ && editor debian/rules       # change the -Ddefault-* flags
dpkg-buildpackage -us -uc -b
Non ho eseguito nessuno dei due su questa macchina, quindi prendili come la forma del lavoro, non come una ricetta collaudata. Conta il principio. systemd è il PID 1, e un make install fatto a mano sopra la copia della tua distribuzione lo toglie dal gestore di pacchetti: niente più aggiornamenti di sicurezza, e il prossimo aggiornamento ti contende i file. Ricompilare il pacchetto conserva entrambe le cose. Per quasi tutti la risposta onesta è che un drop-in di quattro righe fa lo stesso lavoro in venti secondi, ed è per questo che questa sezione esiste soprattutto per dissuaderti.
Tre configurazioni che vale la pena usare
Non un menu di ogni opzione. Tre posizioni, ognuna delle quali difenderei davvero.
| Portatile, reti ostili | Server, la tua rete | Rigida | |
|---|---|---|---|
| Da cosa ti difendi | Il bar e il portale dell’albergo | Niente di locale; l’upstream convalida già | Un percorso di resolver di cui non ti fidi |
DNSSEC= | allow-downgrade | no | yes |
DNSOverTLS= | opportunistic | no | yes |
StaleRetentionSec= | 1d | 1d | non impostato |
| Sopravvive a un captive portal | Sì | n/d | No |
Sopravvive a un .arpa filtrato | Sì | Sì | No |
| Sopravvive alla porta 853 bloccata | Sì | n/d | No |
| Un attaccante può declassarla | Sì, entrambe le impostazioni | n/d | No |
Un portatile su reti che non controlli. Cifra il trasporto, e accetta il rischio di declassamento in cambio del fatto che funzioni ancora dietro un captive portal.
# /etc/systemd/resolved.conf.d/60-local.conf
[Resolve]
DNS=9.9.9.9#dns.quad9.net 149.112.112.112#dns.quad9.net
DNSOverTLS=opportunistic
DNSSEC=allow-downgrade
Cache=yes
StaleRetentionSec=1d
Un server su una rete che gestisci tu, con convalida a monte. È già successo un salto più in là. Non farlo due volte, e non prendere una dipendenza da un resolver pubblico.
[Resolve]
DNSSEC=no
DNSOverTLS=no
Cache=yes
CacheFromLocalhost=no
StaleRetentionSec=1d
Una macchina dove vuoi la cosa vera. Rigida su entrambi i fronti, niente che un attaccante possa declassare, e hai verificato che l’upstream regga.
[Resolve]
DNS=9.9.9.9#dns.quad9.net 149.112.112.112#dns.quad9.net
DNSOverTLS=yes
DNSSEC=yes
Cache=yes
Quella terza romperà il DNS inverso se qualcosa sul tuo percorso filtra .arpa, si romperà del tutto se la porta 853 è bloccata, e fallisce chiudendo invece che in silenzio. Queste sono le condizioni. Conoscile prima di metterla in produzione, non dopo, perché una macchina che non riesce a risolvere niente è un lungo viaggio in macchina se non sta nella stanza accanto.
Qualunque scegli, applicala e poi controlla cosa ha deciso davvero il demone, non cosa hai scritto tu:
systemd-analyze cat-config systemd/resolved.conf   # every file, in order
systemctl restart systemd-resolved
resolvectl status                                  # the state it is really in
resolvectl status qui è l’oracolo, così come la build è l’oracolo per un sito Hugo. Un’impostazione in un file è un’intenzione. Quello che stampa status è ciò che sta succedendo.
Gli altri verbi vale la pena conoscerli, perché insieme rispondono a quasi ogni domanda che avrai su questo demone senza leggere un log:
| Comando | Cosa ti dice |
|---|---|
resolvectl status | Server, domini e protocolli per link, e lo stato attuale di DNSSEC e DoT |
resolvectl query NAME | La risposta, il protocollo usato, il verdetto DNSSEC, e se è arrivata dalla cache |
resolvectl statistics | Hit contro miss della cache, e il conteggio aggiornato di sicuri/non sicuri/falsi |
resolvectl show-cache | Tutto ciò che è in cache al momento, per scope |
resolvectl flush-caches | Svuota la cache senza riavviare il demone |
resolvectl dns LINK ... | Imposta i server su un link a runtime, senza file di configurazione |
resolvectl dnssec LINK yes | Accende la convalida su un link, per provare prima di consolidare |
resolvectl domain LINK ~x | Imposta i domini di instradamento e di ricerca su un link |
resolvectl revert LINK | Butta via ogni modifica a runtime su quel link |
resolvectl show-server-state | Il sondaggio delle funzioni per server: cosa risulta supportare ogni upstream |
resolvectl monitor | Guarda query e risposte in diretta, che è meglio che tirare a indovinare |
Tutto ciò che sta in quel blocco centrale vale solo a runtime e non sopravvive al link che torna su, il che lo rende il modo giusto per provare un’impostazione prima di scriverla in un drop-in. Significa anche che nmcli device reapply annullerà in silenzio le tue prove, quindi controlla status dopo, non prima.
I predefiniti sono una presa di posizione, non un incidente
Tre funzioni nella scatola. Una accesa.
Viene la tentazione di leggerci della pigrizia. Non lo è. Ognuno di quei predefiniti è stato discusso da persone che vedevano la coda dei bug dall’altra parte della decisione, e Fedora almeno ha scritto onestamente di non poter reggere il carico di supporto. È un vincolo reale e non farò finta che non lo sia.
Ma un predefinito è una presa di posizione, e questo dice che una ricerca che nessuno può verificare è una base accettabile su cui costruire. Abbiamo lo standard dal 2005. I registri pubblicano i record gratis, il resolver sulla tua macchina implementa tutto, e il motivo per cui resta fermo è che troppa parte di internet non ha mai firmato niente, quindi accenderlo fa della tua la macchina che sembra rotta. È la forma di ogni standard che nessuno fa rispettare. Fare le cose come si deve è un costo che porti da solo, e il beneficio arriva solo quando abbastanza altri l’hanno portato anche loro.
Ed è per questo che il censimento è la parte su cui andrei davvero ad agire. Non le impostazioni. Le impostazioni sono venti minuti. Il censimento dice che le organizzazioni che pubblicano le linee guida, distribuiscono il resolver e ospitano il codice sorgente del mondo per lo più non hanno firmato le proprie zone, e che gov.uk ha firmato l’apex e poi ha puntato l’unico sito che nessuno può evitare di usare su una delega non firmata. Qualcuno ha fatto la parte difficile e poi non ha mai controllato il nome che la gente digita.
Puoi sistemare solo la tua. Se gestisci una zona, firmala, deposita il DS, poi vai a cercare il nome www come farebbe un visitatore e verifica che la catena regga fino in fondo. È un pomeriggio. Fallo e l’argomento a favore della convalida smette di essere teorico per chiunque risolva il tuo nome, che è l’unica parte di tutto questo che ciascuno di noi può davvero aggiustare.
systemd-resolved.service(8)— «implements a caching and validating DNS/DNSSEC stub resolver»; le quattro interfacce client, i due stub listener, i record sintetici, le regole di instradamento e le quattro modalità di/etc/resolv.conf. ↩︎ ↩︎ ↩︎ ↩︎resolved.conf(5), come distribuito in systemd 259.9 su Fedora 44 —DNSSEC=,DNSOverTLS=,Cache=,CacheFromLocalhost=,StaleRetentionSec=e la descrizione dello stub proxy127.0.0.54. ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎ ↩︎resolved.conf(5)—DNSCacheSize=,MulticastDNSCacheSize=eLLMNRCacheSize=, «Each defaults to 4096», aggiunte in systemd 261. ↩︎RFC 5737 — «IPv4 Address Blocks Reserved for Documentation»:
192.0.2.0/24,198.51.100.0/24e203.0.113.0/24. ↩︎RFC 3849 —
2001:DB8::/32riservato alla documentazione, «to reduce the likelihood of conflict and confusion when relating documented examples to deployed systems». ↩︎resolved.conf(5), upstream latest —DNSSEC=«Defaults toallow-downgrade»,DNSOverTLS=«Defaults tono», la convenzione di numerazione dei drop-in, e l’elenco completo delle direttive, senza alcuna opzione DNS over HTTPS. ↩︎ ↩︎ ↩︎ ↩︎Fedora
systemd.spec, rawhide — i flag di build meson-Ddefault-dnssec=no,-Ddefault-dns-over-tls=no,-Ddefault-mdns=no,-Ddefault-llmnr=resolve. ↩︎Debian
systemdpackaging,debian/rules—-Ddefault-dnssec=no,-Ddefault-llmnr=no,-Ddefault-mdns=no,-Ddns-over-tls=openssl. Il systemd di Ubuntu deriva da questo pacchetto. ↩︎Fedora Change: systemd-resolved — Fedora 33 lo ha reso il resolver predefinito; cambia il predefinito «from the upstream default
DNSSEC=allow-downgradetoDNSSEC=no» perché la funzione «is known to cause compatibility problems with certain network access points» e Fedora «is not prepared to handle an influx of DNSSEC-related bug reports». ↩︎Fedora Magazine — Use DNS over TLS — la configurazione
DNSOverTLS=yesconsigliata, data con indirizzi IP nudi e senza la forma SNI#hostname. ↩︎systemd issue #8639 — «Add support for DNS-over-HTTPS to systemd-resolved», aperta il 2 aprile 2018, ancora aperta. ↩︎
Debian 12 release notes, 5.2.3 — «The new
systemd-resolvedpackage will not be installed automatically on upgrades»; «until it has been installed, DNS resolution might no longer work»; «systemd-resolved was not, and still is not, the default DNS resolver in Debian.» ↩︎Debian
systemdpackaging,debian/control— la stanza disystemd-resolved:Provides: resolvconf,Conflicts: resolvconf, openresolv,Replaces: resolvconf, elibnss-resolveelencato solo sottoSuggests:. ↩︎ ↩︎resolvconf(1), the resolvectl compatibility mode — resolvectl «is a multi-call binary. When invoked as ‘resolvconf’ … it is run in a limited resolvconf(8) compatibility mode»; systemd-resolved «is the only supported backend»; quali opzioni sono supportate, ignorate o rifiutate; e la regola per cui /etc/resolv.conf viene scritto solo quando è un symlink a /run/systemd/resolve/resolv.conf. ↩︎ ↩︎Debian
isc-dhcp-clientfile list — installa/etc/dhcp/dhclient-enter-hooks.d/resolved-entere/etc/dhcp/dhclient-exit-hooks.d/resolved. ↩︎RHEL 9.4 release notes, Technology Previews — «Note that
systemd-resolvedis an unsupported Technology Preview.» Riportato invariato da RHEL 9.0 fino alla 9.8. ↩︎systemd
meson_options.txt— la separazione tra opzioni di capacità (resolve,nss-resolve,dns-over-tls,openssl) e opzioni di valore predefinito (default-dnssec,default-dns-over-tls,default-mdns,default-llmnr), e l’elenco di ripiegodns-serverscompilato nel binario. ↩︎ ↩︎