Ogni nome che la tua macchina ha risolto oggi, l’ha creduto. La tua banca, i tuoi aggiornamenti, il tuo server di posta. Una risposta è arrivata dalla rete e niente, da nessuna parte, ha controllato se venisse dall’organizzazione proprietaria del nome o da chiunque sia riuscito a infilare un pacchetto per primo. Su una normale risposta DNS non c’è alcuna firma, niente da verificare e niente che si accorgerebbe di un problema. Nel 1983 era un progetto ragionevole, e ha smesso di esserlo molto tempo fa.
DNSSEC è la correzione esattamente per questo, e non è né nuovo né costoso. Il proprietario della zona firma i propri record. La zona sopra pubblica un hash della sua chiave e firma quello, e così via verso l’alto, finché la catena arriva a un’unica chiave radice che il tuo resolver conosce dalla nascita. Qualunque cosa controlli la catena sa distinguere una risposta vera da una falsa. È uno standard dal 2005, la radice è firmata dal luglio 2010, e i registry pubblicano i record gratis.1 2
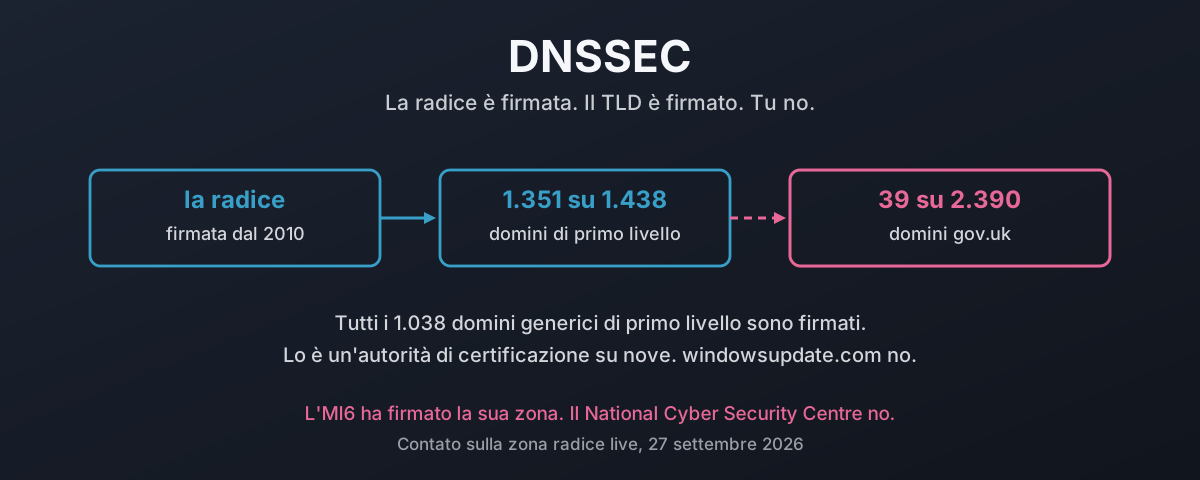
La cima dell’albero è finita. Per questo articolo ho contato la zona radice live, e 1.351 domini di primo livello su 1.438 sono firmati, compresi tutti i 1.038 generici. Poi crolla. Dei 2.390 domini gov.uk che ancora risolvono, trentanove sono firmati, e nove di questi sono consigli parrocchiali. L’MI6 ce l’ha fatta. Il National Cyber Security Centre no.
Ecco quanto costa davvero una risposta falsificata e cosa ci fa la firma, contato sulla zona radice live il 27 settembre 2026 e poi giù attraverso il governo, le banche, le distribuzioni da cui installi e le autorità di certificazione. Un comando per dominio, senza il permesso di nessuno, e ogni nome elencato così puoi contestare le mie scelte e non la mia aritmetica. Sotto c’è la domanda a cui volevo davvero una risposta. Quarantadue anni dopo che Mockapetris ha messo il DNS per iscritto, il motivo per cui quasi nessuno firma è che quasi nessuno ha mai capito cosa promettesse il DNS?
Cos’è DNSSEC, e a cosa serve
In una frase: DNSSEC mette una firma crittografica sulle risposte DNS, così un resolver può dimostrare che una risposta viene dal proprietario della zona e non da chi è riuscito a rispondere per primo.
Non è cifratura, non è un firewall e non è un filtro. È una firma e una catena di chiavi che risale a un’unica chiave di cui il tuo resolver già si fida. Tutta l’idea è questa.
Ora l’attacco, perché il protocollo ha senso solo dopo che hai visto a cosa serve.
Un resolver che chiede un nome manda una query e aspetta. La risposta viene abbinata su una manciata di campi: il nome richiesto, il tipo, gli indirizzi e le porte di origine e destinazione, e un ID di transazione a 16 bit. Chiunque riesca a produrre un pacchetto che corrisponde a quei campi, prima che arrivi la risposta vera, vince. Il resolver mette in cache il falso e lo consegna a ogni client che lo chiede, per tutto il tempo che ha deciso l’attaccante.
Il lavoro di Dan Kaminsky del 2008 è quello che tutti ricordano a metà.3 La parte che conta non è che il cache poisoning esistesse, perché lo si conosceva da anni. È che lui trovò un modo per ritentare l’indovinello all’infinito. Chiedi un nome che non esiste, e ogni tentativo fallito non costa niente e ti lascia riprovare subito, quindi l’attaccante non corre più una volta sola contro un record in cache che dura un giorno. La risposta del settore fu aggiungere casualità: porte di origine casuali oltre all’ID di transazione casuale, che portò l’indovinello da uno su 65.536 a qualcosa come uno su due miliardi.
È un numero più grande. Non è una prova.
E da allora la mitigazione si è erosa, perché ognuno di quei campi è un indovinello reso più difficile, non un fatto reso verificabile. La randomizzazione delle porte viene annullata da un NAT che riscrive le porte in modo prevedibile. Gli attacchi a frammentazione aggirano del tutto l’abbinamento. Gli attacchi off-path tornano sempre in forme nuove, e ognuno riceve la sua patch.
La firma chiude la discussione. Una risposta firmata o si verifica contro una chiave che il resolver può collegare alla radice, o no, e nessuna quantità di tentativi procura a un attaccante una firma valida.
Cosa compra davvero vincere quella gara
Siamo concreti, perché «cache poisoning» suona astratto e le conseguenze non lo sono.
| Cosa falsificano | Cosa ottengono |
|---|---|
Il record A del tuo sito | Il traffico, e un modulo di login che sembra il tuo |
I tuoi record MX | Ogni email in arrivo, compresi i reset delle password |
| Il nome che un’autorità di certificazione verifica | Un certificato valido per un dominio che non possiedono |
| Il nome da cui le tue macchine scaricano gli aggiornamenti | Non arriva niente, e nessuno viene avvisato |
La tua delega NS | Tutto quanto sopra insieme, per quanto dice il TTL |
La terza riga trasforma un problema DNS in un problema di certificati. Il rilascio a validazione di dominio funziona chiedendoti di pubblicare un record e poi cercandolo. Se un attaccante controlla la risposta che la CA vede durante quella ricerca, la CA gli rilascia documenti veri per il tuo nome, e da lì il lucchetto nel browser è suo. Tutto ciò che a un utente è stato insegnato a controllare dirà che il sito va bene.
La quarta riga è quella silenziosa. Una risposta falsa non deve mandare nessuno da nessuna parte. Basta puntare un servizio di aggiornamento verso un buco nero, e niente nello stack è fatto per lamentarsi degli aggiornamenti mai arrivati.
Cosa ci fa la firma
Il meccanismo è più semplice della sua fama.
Ogni zona firmata ha una coppia di chiavi. Il proprietario firma ogni insieme di record con la metà privata e pubblica accanto un RRSIG. La metà pubblica va nella zona come DNSKEY. Fin qui non si dimostra niente, perché un attaccante che può falsificare un record A può falsificare anche un DNSKEY da abbinarci.
Quello che chiude il cerchio è il record DS, e il DS vive nella zona genitore, non nella tua. È un hash della tua chiave, pubblicato e firmato dalla zona sopra di te. Quindi uk garantisce per la tua chiave, la radice garantisce per uk, e il tuo resolver sa dalla nascita una sola cosa: la chiave della radice.2
Tre tipi di record fanno il lavoro, e vuoi sapere quale è quale, perché solo uno di loro è compito di qualcun altro:
| Record | Vive in | Dice |
|---|---|---|
DNSKEY | la tua zona | ecco la mia chiave pubblica |
RRSIG | la tua zona | ecco la mia firma su questo insieme di record |
DS | la zona del tuo genitore | garantisco io per quella chiave |
Puoi pubblicare i primi due da solo per tutto il pomeriggio e non cambia niente. Finché il genitore non pubblica un DS, sei una zona firmata che nessuno può verificare, che è la stessa cosa di una zona non firmata con del lavoro in più.
$ dig +short @127.0.0.53 uk DS
43876 8 2 A107ED2AC1BD14D924173BC7E827A1...

$ dig +short @127.0.0.53 damiendye.uk DS
2371 13 2 A5B2825C57899A5A15EE9703832C8358E0D19EF29DC72DD83C691ED77C33BD7F

$ dig +short @127.0.0.53 bbc.co.uk DS
                                          (nothing)
Quella in mezzo è la zona di questo sito. uk garantisce per lei, l’algoritmo 13 è ECDSA P-256, e quindi un resolver che valida può ricondurre ogni risposta che la riguarda fino alla radice. bbc.co.uk non restituisce niente, quindi non può.
Un comando ti dice se una zona è nella catena di fiducia. Se il genitore non pubblica alcun DS per te, non sei firmato, qualunque altra cosa tu abbia configurato, e un resolver che valida tratterà ogni risposta sul tuo dominio come non verificabile.
Quel record è l’intero test.
Cosa non fa
Vale la pena dirlo chiaramente, perché venderlo per più di quello che è spiega metà della diffidenza.
| Non | Perché |
|---|---|
| Cifra niente | Ogni nome che cerchi resta in chiaro. A quello serve DNS over TLS, e non sono intercambiabili |
| Rende sicura una zona compromessa | Un attaccante che controlla la gestione del tuo DNS firma i suoi falsi con la tua chiave, senza problemi |
| Protegge l’ultimo tratto | Tra un resolver che valida e l’applicazione, a meno che anche quel tratto sia fidato |
| Impedisce che un nome ti venga tolto | Un registrar o un tribunale possono ancora farlo, e la firma resterà perfettamente valida |
| Dice qualcosa sul contenuto | Una risposta firmata è autentica, non onesta. Anche il malware può firmare la sua zona, e lo fa |
Su quell’ultima riga la gente inciampa. DNSSEC dimostra che la risposta viene da chi controlla la zona. Non ha la minima opinione sul fatto che sia una persona per bene.
Fa esattamente una cosa. Rende la falsificazione di una risposta aritmeticamente impraticabile, invece che soltanto improbabile.
Come controllare qualsiasi zona, anche quella degli altri
Questa è la parte che rende possibile il resto dell’articolo, e basta un comando.
Una zona è nella catena di fiducia se il suo genitore pubblica un DS per lei. È l’intero test, e puoi farlo su chiunque, senza permesso, da qualsiasi macchina:
dig +short damiendye.uk DS
Se torna qualcosa, è firmata. Se non torna niente, non lo è, qualunque altra cosa abbia configurato la zona.
Se vuoi più di un sì o un no, ce ne sono altri tre che vale la pena conoscere:
| Comando | Ti dice |
|---|---|
dig +short <zone> DS | Se il genitore garantisce per questa zona |
delv @1.1.1.1 <zone> A | Se la catena si valida da un capo all’altro, e se no, dove si rompe |
resolvectl query <zone> | Cosa conclude un resolver che valida, con il verdetto scritto per esteso |
dig +dnssec <zone> SOA | L’RRSIG e la sua data di scadenza, che è la cosa da monitorare |
Due trappole da conoscere prima di fidarti dei tuoi risultati, perché ci sono cascato in entrambe mentre misuravo per questo articolo.
dig +short … DS stampa una catena di CNAME se il nome è un alias, e un hostname con delle cifre somiglia abbastanza a un record DS da ingannare uno script ingenuo. Un vero DS ha quattro campi: key tag, algoritmo, tipo di digest, digest esadecimale. Controlla quella forma, o conterai come firmate zone che non lo sono.
Un DS sotto un genitore non firmato non significa niente. La catena deve arrivare alla radice. update.microsoft.com ha un DS, e microsoft.com no, quindi il ramo è comunque non verificabile. Controlla sempre tutto il percorso, non un solo livello.
Tutto quello che è contato nel resto dell’articolo è stato misurato così. Nessuno scanner, nessuna dashboard di terzi, nessuna classifica di un vendor. Chiedi al genitore se garantisce per il figlio, e pretendi che la risposta si legga come un DS.
La zona radice è finita
Ecco dove il sapere comune è semplicemente superato. Si parla ancora di DNSSEC come se il problema fosse l’infrastruttura.
Ho scaricato la zona radice live il 27 settembre 2026, seriale 2026092701, e ho contato le deleghe rispetto ai record DS.4
| deleghe | firmate | quota | |
|---|---|---|---|
gTLD (.com, .org, .dev, tutti) | 1.038 | 1.038 | 100% |
| TLD IDN | 151 | 136 | 90,1% |
| ccTLD | 248 | 176 | 71,0% |
arpa | 1 | 1 | 100% |
| Totale | 1.438 | 1.351 | 93,9% |
Ogni singolo dominio generico di primo livello è firmato. Tutti i 1.038, nessuna eccezione, perché il Registry Agreement di ICANN lo impone a tutto ciò che è delegato nel programma dei nuovi gTLD. Gli 87 non firmati sono quasi tutti codici nazionali, e l’elenco è fatto soprattutto di piccoli territori e di una manciata di stati:
ae ao aq ba bb bo bs cd cf cg ck cu cv cw do eg fk gb gf gh gm gp gq gt gu
hm im iq jm jo kh km kn kp mh mk mo mp mq mt mv mw mz ne ni np nr om pa pf
pk pn ps qa sd sl sm so st sv sy sz td tg tj tk to va vg vi ye zw
C’è gb, che è una curiosità più che un problema, visto che nessuno lo usa per niente. Ci sono il Vaticano, la Corea del Nord, Cuba e la Siria. C’è tk, che per anni è stato la più grande fonte di domini gratuiti di internet, e con essa una fonte affidabile di abusi.
Quindi la cima dell’albero è fatta. I registry hanno fatto la parte difficile, quella costosa e quella che richiedeva coordinamento internazionale, e l’hanno finita. Per questo, niente di quello che c’è sotto può essere imputato all’infrastruttura.
E poi si ferma di colpo
Sotto il TLD, il quadro si capovolge del tutto.
Ho misurato allo stesso modo ogni insieme qui sotto: chiedere al genitore un DS, e accettare solo un record che si legga davvero come tale. Tutto è stato contato il 27 settembre 2026.
| Cosa | Firmati | Quota |
|---|---|---|
| TLD nella zona radice | 1.351 / 1.438 | 93,9% |
| Distribuzioni Linux e BSD | 19 / 96 | 20% |
| Banche e building society del Regno Unito | 13 / 98 | 13% |
| Registry di pacchetti e supply chain | 4 / 22 | 18% |
| Zone di Microsoft | 4 / 26 | 15% |
| Autorità di certificazione | 1 / 9 | 11% |
Ogni dominio gov.uk che ancora risolve | 39 / 2.390 | 1,63% |
Novantaquattro per cento in cima. Uno e mezzo per cento in fondo. La catena di fiducia è una catena con un capo imbullonato al muro e l’altro buttato per terra.
Una nota sul metodo, perché un numero così brutto se la merita. La riga gov.uk è un censimento e non un campione: è ogni dominio di secondo livello nel registro pubblicato dal governo stesso, filtrato ai 2.390 che ancora risolvono. Le altre righe sono elenchi scelti delle organizzazioni la cui falsificazione farebbe davvero male, il che è una questione di giudizio, e qui sotto ho elencato ogni nome così puoi contestare le mie scelte e non la mia aritmetica.
Il censimento del governo: 39 su 2.390
L’elenco ufficiale dei domini gov.uk pubblicato dal governo conta 3.004 nomi di secondo livello. Di questi, 2.390 ancora risolvono. Trentanove sono firmati.
Prima dei dettagli, una cosa su quel registro. La versione più recente pubblicata da gov.uk è datata 1 ottobre 2016.5 Dieci anni, per l’elenco ufficiale dei domini su cui risponde lo Stato britannico. È una piccola scoperta a sé, e la lascio lì.
Ora guarda quali sono i trentanove.
| Firmati | Non firmati |
|---|---|
mi6.gov.uk, sis.gov.uk | gchq.gov.uk, mi5.gov.uk |
nationalcrimeagency.gov.uk | ncsc.gov.uk, cyberessentials.ncsc.gov.uk |
cheltenham.gov.uk, cotswold.gov.uk, somerset.gov.uk, waverley.gov.uk, southribble.gov.uk, sedgemoor.gov.uk, fdean.gov.uk, westoxon.gov.uk | birmingham.gov.uk, manchester.gov.uk, leeds.gov.uk, glasgow.gov.uk, sheffield.gov.uk, liverpool.gov.uk, bristol.gov.uk, cardiff.gov.uk, edinburgh.gov.uk, belfast.gov.uk |
peakdistrict.gov.uk, snowdonia-npa.gov.uk, eryri-npa.gov.uk | hmrc.gov.uk, dvla.gov.uk, dwp.gov.uk, nhs.uk, homeoffice.gov.uk, mod.uk, parliament.uk |
| nove consigli parrocchiali e cittadini | companieshouse.gov.uk, landregistry.gov.uk, police.uk, met.police.uk, tfl.gov.uk, ons.gov.uk |
Rileggi la prima colonna. Il Secret Intelligence Service ha firmato la sua zona. Il National Cyber Security Centre no.
Neanche il GCHQ, che è l’organizzazione madre dell’NCSC. Neanche lo schema Cyber Essentials, che esiste per certificare che la sicurezza degli altri sia adeguata. Non farò finta che sia qualcosa di diverso da notevole.
E nove dei trentanove sono consigli parrocchiali e cittadini. Abinger. Aldenham. Ashmansworth. Wheathampstead. Frampton on Severn. Posti con un segretario, un sito web part-time e un bilancio che non coprirebbe un giorno di consulenza a Whitehall. Ce l’hanno fatta. HMRC, che custodisce la posizione fiscale di ogni adulto del paese, no.
Posso chiedere cosa, nel processo, permette tutto questo? Non chi: cosa. Perché l’NCSC pubblica linee guida che dicono agli altri di adottare DNSSEC, e l’ente che scrive le linee guida non ha fatto quello che le linee guida dicono. O è importante, e allora l’ente che lo dice avrebbe dovuto farlo anni fa, o non lo è, e allora le linee guida dovrebbero dire quello.
La scusa che verrà offerta sarà la scala e l’eredità del passato. Non sopravvive alla prima colonna. somerset.gov.uk è un’autorità unitaria che serve 580.000 persone ed è firmata. birmingham.gov.uk è un’autorità unitaria che ne serve 1,1 milioni e non lo è. Stesso paese, stesso registry, stessi registrar, stessi soldi disponibili per gli stessi fornitori. Una l’ha fatto.
Il software da cui aggiorni
Questa è la parte che dovrebbe preoccuparti più delle banche, ed è quella che quasi nessuno misura.
Ogni macchina che gestisci scarica codice da qualche parte a orari stabiliti, e trova quel posto chiedendo al DNS.
Novantanove distribuzioni e BSD, novantasei delle quali ancora risolvono. Diciannove sono firmate.
| Firmate (19) | debian.org, fedoraproject.org, opensuse.org, gentoo.org, almalinux.org, artixlinux.org, cachyos.org, garudalinux.org, getsol.us, linuxmint.com, q4os.org, system76.com, tails.net, whonix.org, freebsd.org, netbsd.org, hardenedbsd.org, midnightbsd.org, opnsense.org |
| Le grandi commerciali | ubuntu.com, canonical.com, redhat.com, suse.com, oracle.com, rockylinux.org, centos.org, eurolinux.com |
| Varianti di Ubuntu | kubuntu.org, xubuntu.org, lubuntu.me, ubuntustudio.com, ubuntukylin.com |
| Famiglia Arch | archlinux.org, arcolinux.com, endeavouros.com, manjaro.org, blackarch.org |
| Indipendenti e minimali | alpinelinux.org, voidlinux.org, nixos.org, devuan.org, slackware.com, antixlinux.com, mxlinux.org, puppylinux.com, tinycorelinux.net, slitaz.org, porteus.org, funtoo.org, calculate-linux.org |
| Orientate al desktop | zorin.com, elementary.io, deepin.org, uniontech.com, bodhilinux.com, peppermintos.com, sparkylinux.org, neon.kde.org, nobaraproject.org, ultramarine-linux.org, vanillaos.org, solus-project.com |
| Sicurezza e privacy | kali.org, parrotsec.org, qubes-os.org, backbox.org, pentoo.ch, trisquel.info, pureos.net, hyperbola.info, dragora.org |
| Regionali e statali | altlinux.org, astralinux.ru, rosa.ru, openkylin.top, openeuler.org, opencloudos.org, openanolis.cn, mageia.org, openmandriva.org, pclinuxos.com |
| Embedded, immutabili, appliance | openwrt.org, dd-wrt.com, librecmc.org, raspberrypi.com, armbian.com, flatcar.org, talos.dev, bottlerocket.dev, truenas.com, pfsense.org |
| BSD | openbsd.org, dragonflybsd.org, ghostbsd.org |
| E le due che contano di più | kernel.org, gnu.org |
Diciannove su novantasei. E i nomi nell’elenco dei non firmati non sono oscuri: Ubuntu, Red Hat, SUSE, Oracle, Arch, Alpine, NixOS, Rocky, ogni variante di Ubuntu, e sia kernel.org sia gnu.org.
Le distribuzioni dedicate a sicurezza e privacy sono quelle che mi aspettavo diverse, e per lo più non lo sono. Tails e Whonix hanno firmato, e torna. Kali, Parrot, Qubes, Trisquel e PureOS no, e non torna. OpenBSD si è costruita una reputazione di venticinque anni proprio sul fare bene questo genere di cose e non ha firmato openbsd.org, mentre FreeBSD, NetBSD, HardenedBSD e MidnightBSD sì.
I registry di pacchetti sono quasi un en plein nella colonna sbagliata: npm, crates.io, RubyGems, Packagist, Docker Hub e Quay non sono firmati. pypi.org è l’eccezione, e va riconosciuto, perché è anche tra i più attaccati.
Microsoft, e il canale degli aggiornamenti
Quattro zone Microsoft su ventisei sono firmate, e stanno tutte in un angolo della proprietà:
| Firmate | Non firmate |
|---|---|
live.com, outlook.com, office.com, office365.com | microsoft.com, windows.com, windowsupdate.com, update.microsoft.com |
azure.com, azurewebsites.net, microsoftonline.com, windows.net | |
github.com, npmjs.com, linkedin.com, visualstudio.com, xbox.com, bing.com |
I nomi di Outlook e Office sono firmati e nient’altro, il che sembra la decisione di un team più che di un’azienda. Nota cosa c’è nella colonna di destra accanto al servizio di aggiornamento: github.com e npmjs.com, due dei più grandi punti di distribuzione del codice su internet, entrambi di proprietà di Microsoft, entrambi non firmati.
$ dig +short @127.0.0.53 windowsupdate.com DS
                                          (nothing)
$ dig +short @127.0.0.53 microsoft.com DS
                                          (nothing)
$ dig +short @127.0.0.53 com DS
19718 13 2 8ACBB0CD28F41250A80A491389424...
com è firmato, quindi tecnicamente non c’è nessun ostacolo. Microsoft potrebbe pubblicare un DS questo pomeriggio.
La risposta di rito sul perché non conti è che il DNS è solo uno strato. I pacchetti di aggiornamento sono firmati, il client controlla la firma, e il traffico passa in TLS. Rompi il DNS e comunque non riesci a far eseguire codice.
Quella risposta dipende interamente dalla solidità della firma. Non lo è stata.
| Quando | Cosa è successo alla fiducia nelle firme di Microsoft |
|---|---|
| 2012 | Flame ha falsificato un certificato che risaliva alla Microsoft Root Authority usando una collisione MD5 contro il percorso di registrazione delle licenze di Terminal Services, poi l’ha usato su un falso server di aggiornamento6 |
| 2021 | Netfilter è diventato il primo rootkit trovato con una firma WHQL rilasciata direttamente da Microsoft, dopo aver superato il Windows Hardware Compatibility Program mentre parlava con un server di comando e controllo7 |
| 2021 | FiveSys, un altro driver certificato WHQL, si è rivelato un rootkit che installava un proprio certificato radice e faceva da proxy al traffico HTTP e HTTPS della macchina7 |
| 2022 | Driver malevoli firmati da Microsoft sono comparsi in attacchi ransomware, e Microsoft ha revocato le firme e sospeso gli account degli sviluppatori7 |
| 2023 | Storm-0558 ha ottenuto una chiave di firma consumer di Microsoft da un crash dump, dopo aver compromesso l’account di un ingegnere, e ha falsificato token di autenticazione accettati per la posta aziendale di circa 25 organizzazioni, tra cui agenzie governative8 |
Precisione su quell’ultima riga, perché la si esagera spesso. La chiave rubata firmava token di identità, non binari. Sta nella tabella per un altro motivo: la custodia del materiale di firma di Microsoft ha fallito, senza essere scoperta per due anni, passando per un crash dump e un account di ingegnere compromesso.
Le righe sopra sono i fallimenti della firma del codice, e sono peggio. Due volte in un anno, il programma di certificazione hardware di Microsoft ha messo una firma Microsoft su un rootkit funzionante e l’ha distribuito. Non un certificato falso, non una chiave rubata. Il processo legittimo, che firmava malware, esattamente come progettato.
Quindi la difesa che ti permette di considerare il DNS facoltativo è stata aggirata con la falsificazione, con l’abuso del processo e con il furto di chiavi, nell’arco di undici anni. Un attaccante con una firma che la macchina accetta non è un esperimento mentale. Per un attore sostenuto da uno Stato è un problema di acquisti, non di ricerca.
Dai a quell’attaccante una risposta DNS falsa e il quadro è completo: codice firmato che controlla lui, consegnato da un server che la macchina crede di Microsoft, su una connessione che niente nello stack metterà in discussione. È Flame, con materiale di chiavi migliore.
DNSSEC è l’unico strato di quella catena a cui non interessa di chi sia la chiave di firma in mano all’attaccante. Non valida il pacchetto, valida dove è stata mandata la macchina, e fallisce indipendentemente da ogni certificato e firma in gioco. Che è esattamente ciò che vuoi da un secondo strato, ed esattamente il motivo per cui non dovrebbe essere quello spento.
E c’è un attacco più economico che non richiede alcuna chiave. Falsifica la risposta in modo che il servizio di aggiornamento risolva verso un posto inutile, e la macchina semplicemente non si aggiorna mai. Nessun errore su cui l’utente agirà, nessun allarme, solo una flotta che resta indietro in silenzio mentre la dashboard dice che va tutto bene. Se volessi un parco macchine pronto da sfruttare tra sei mesi, non ci spingerei niente. Farei solo in modo che non arrivi niente.
Le banche, al completo
Stavolta non un campione. Novantotto banche e building society del Regno Unito, tutte risolvibili quel giorno, dalle grandi catene fino a società con una sola filiale e un nome vittoriano.
Tredici sono firmate.
| Firmate (13) | lloydsbank.com, halifax.co.uk, bankofscotland.co.uk, tsb.co.uk, co-operativebank.co.uk, smile.co.uk, monzo.com, aldermore.co.uk, hampshiretrustbank.co.uk, investec.com, handelsbanken.co.uk, allica.bank, weatherbys.bank |
| Grandi catene, non firmate | hsbc.co.uk, firstdirect.com, barclays.co.uk, natwest.com, rbs.co.uk, ulsterbank.co.uk, santander.co.uk, nationwide.co.uk, virginmoney.com, clydesdalebank.co.uk, metrobankonline.co.uk, bankofireland.co.uk, aibgb.co.uk, danskebank.co.uk |
| Digitali e challenger, non firmate | starlingbank.com, revolut.com, chase.co.uk, marcus.co.uk, atombank.co.uk, zopa.com, tandem.co.uk, kroo.com, monese.com, cashplus.com, anna.money, mettle.co.uk |
| Della grande distribuzione, non firmate | tescobank.com, sainsburysbank.co.uk, marksandspencer.com, johnlewisfinance.com |
| PMI e specializzate, non firmate | shawbrook.co.uk, paragonbank.co.uk, oaknorth.co.uk, recognisebank.co.uk, redwoodbank.co.uk, ccbank.co.uk, closebrothers.com, unitedtrustbank.co.uk, gbbank.co.uk, cynergybank.co.uk, securetrustbank.com |
| Banche private, non firmate | coutts.com, hoaresbank.co.uk, arbuthnotlatham.co.uk, rathbones.com, brownshipley.com, butterfieldgroup.com |
| Building society, non firmate | ognuna di quelle testate: coventrybuildingsociety.co.uk, ybs.co.uk, skipton.co.uk, leedsbuildingsociety.co.uk, principality.co.uk, westbrom.co.uk, newcastle.co.uk, thenottingham.com, cumberland.co.uk, progressivebs.co.uk, saffronbs.co.uk, newburybs.co.uk, monbs.com, furnessbs.co.uk, ipswichbuildingsociety.co.uk, leekbs.co.uk, theloughborough.co.uk, mansfieldbs.co.uk, marsdenbs.co.uk, themelton.co.uk, familybuildingsociety.co.uk, penrithbs.co.uk, scottishbs.co.uk, srbs.co.uk, swansea-bs.co.uk, teachersbs.co.uk, thetipton.co.uk, thevernon.co.uk, beverleybs.co.uk, chorleybs.co.uk, dudleybuildingsociety.co.uk, esbs.co.uk, ecology.co.uk, harpendenbs.co.uk, hrbs.co.uk, darlington.co.uk, hanley.co.uk, bathbuildingsociety.co.uk |
Trentotto building society. Nessuna firmata. Sono le istituzioni che hanno il mutuo su moltissime case.
Due schemi spiccano nella colonna dei firmati. Lloyds Banking Group ha firmato tre dei suoi marchi, lloydsbank.com, halifax.co.uk e bankofscotland.co.uk, e la Co-operative Bank li ha firmati entrambi. Quindi la decisione si prende una volta, a livello di organizzazione, e poi si applica. Nessun ostacolo dominio per dominio.
E Monzo ha firmato mentre Starling no. Due banche challenger fondate a un anno di distanza, su infrastrutture moderne comparabili, con lo stesso regolatore e gli stessi registrar a disposizione. Una l’ha fatto.
L’unico posto dove lo fanno tutti
Guarda gli ultimi due nomi della colonna dei firmati: allica.bank e weatherbys.bank.
.bank è un dominio di primo livello riservato gestito da fTLD Registry Services, e i suoi requisiti di sicurezza rendono DNSSEC obbligatorio, insieme a TLS e all’autenticazione della posta, con una riverifica annuale di ogni registrante.9
| Le stesse istituzioni, due regimi | Firmate |
|---|---|
| Su un dominio normale, dove DNSSEC è facoltativo | 13 su 98 |
Su .bank, dove è obbligatorio e ricontrollato ogni anno | entrambe |
Due è un numero piccolo, quindi prendilo come una dimostrazione e non come una statistica. Il requisito resta comunque l’unica cosa cambiata.
È la risposta a ogni scusa più avanti in questo articolo, e arriva prima delle scuse. Le stesse banche, gli stessi fornitori, gli stessi budget e le stesse competenze producono il 13% di conformità quando è facoltativo e il 100% quando qualcuno controlla ogni anno. Niente di tecnico si è mosso. Qualcuno ha semplicemente chiesto.
Nessuno controlla i controllori
Un’autorità di certificazione su nove.
| Firmate | Non firmate |
|---|---|
entrust.com | letsencrypt.org, digicert.com, sectigo.com, globalsign.com, identrust.com, buypass.com, zerossl.com, certum.eu |
Sono le organizzazioni il cui intero mestiere è dimostrare che qualcosa è ciò che dice di essere. Sono anche le organizzazioni che verificano il controllo di un dominio tramite il DNS, chiedendoti di pubblicare un record e poi cercandolo. La ricerca che decide se ottieni un certificato per un dominio è, in otto casi su nove, una ricerca che nessuno può verificare.
Non è un’ipotesi. È lo schema documentato: falsifica la ricerca di validazione, fatti rilasciare il certificato, e ora hai documenti validi per un nome che non possiedi. DNSSEC è una delle poche cose che lo rende materialmente più difficile, e chi ne verrebbe protetto di più non l’ha adottato.
Te lo dico gratis. Se il tuo modello di business è l’identità e non hai firmato la tua zona, l’argomento che sia difficile non è a tua disposizione.
E chi sta davvero controllando?
Firmare è solo metà della storia. Una zona firmata non protegge nessuno se dall’altra parte niente verifica la firma, ed è qui che il quadro peggiora invece di migliorare.
La validazione può avvenire in due posti, e non sono equivalenti:
Quasi tutta la validazione al mondo è del primo tipo. Google, Cloudflare e Quad9 validano tutti, e insieme coprono un numero enorme di utenti. Vale qualcosa. Ma significa che la proprietà che ha la maggior parte delle persone è il mio resolver dice che andava bene.
Cosa sa fare ogni sistema operativo
| Valida sul dispositivo | Predefinito | Come ottenerlo | |
|---|---|---|---|
Linux con systemd-resolved | Sì, del tutto | disattivato | una riga in un drop-in |
Linux con unbound o knot-resolver locale | Sì, del tutto | n/d | installalo, punta lo stub verso di lui |
FreeBSD con local_unbound | Sì, del tutto | disattivato | service local_unbound onestart |
| macOS Ventura e successivi, iOS 16 e successivi | Sì | disattivato | per app o per richiesta, nel codice |
| macOS e iOS precedenti | solo API | disattivato | kDNSServiceFlagsValidate, l’app deve chiederlo |
| Android | non offerto dalla piattaforma | n/d | una libreria di terzi, nella tua app |
| Fisher-Price OS (Windows) | No. Non può | n/d | non disponibile a nessun prezzo |
Due di queste meritano più di una riga.
Apple ha fatto il lavoro in silenzio. iOS 16 e macOS Ventura hanno aggiunto la validazione DNSSEC lato client, con le parole di Apple al WWDC 2022: «iOS 16 and macOS Ventura now support client side DNSSEC validation.»10 È opt-in e non automatica, ma è opt-in alla granularità giusta, così un’applicazione a cui importa può chiederla per sessione o per richiesta:
let configuration = URLSessionConfiguration.default
configuration.requiresDNSSECValidation = true
Un vero resolver che valida su un telefono, controllando le firme sul dispositivo, e quasi nessuno l’ha visto arrivare. Prima di allora, mDNSResponder esponeva kDNSServiceFlagsValidate per chi fosse disposto a usare l’API C.
Android non lo offre. Il resolver DNS è un modulo aggiornabile da Android 10 e ha ottenuto DNS over TLS in Android 9, quindi la piattaforma non è rimasta ferma sul DNS. Ma né la documentazione del resolver AOSP né l’API pubblica DnsResolver documentano la validazione DNSSEC, e il motivo per cui librerie come MiniDNS esistono e promettono di portare «DNSSEC close to your application» è che la piattaforma non lo porta. Non ho trovato una fonte primaria che dica in modo netto che sia impossibile, quindi non mi spingo oltre: non offerto, e dovresti scrivertelo da solo.
E viene scartata anche dove funziona
Un’altra cosa, da questa macchina, che non mi aspettavo di trovare.
Il resolver a monte qui valida e lo dice. systemd-resolved, con DNSSEC=no, lo butta via prima che qualsiasi applicazione lo veda:
# ---- before: stock Fedora, DNSSEC=no ----------------------------------
$ dig @192.0.2.53  damiendye.uk A | grep flags      # the upstream
;; flags: qr rd ra ad

$ dig @127.0.0.53  damiendye.uk A | grep flags      # the local stub
;; flags: qr rd ra

# ---- the fix: two lines in a drop-in ----------------------------------
$ sudo mkdir -p /etc/systemd/resolved.conf.d
$ printf '[Resolve]\nDNSSEC=allow-downgrade\n' \
    | sudo tee /etc/systemd/resolved.conf.d/10-dnssec.conf
$ sudo systemctl restart systemd-resolved

# ---- after: same query, same stub, nothing else changed ---------------
$ resolvectl status | grep -m1 DNSSEC=
                    DNSSEC=allow-downgrade/supported

$ dig @127.0.0.53  damiendye.uk A | grep flags
;; flags: qr rd ra ad
Stesso nome, stessa risposta, stesso secondo. Prima del drop-in il resolver a monte faceva il lavoro, impostava il bit AD, e il demone locale lo lasciava cadere per terra, quindi il comportamento predefinito non è solo qui non validiamo, è qui non validiamo, e non passeremo il verdetto di chi l’ha fatto. Dopo, il bit è tornato e stavolta è nostro e non l’affermazione di qualcun altro.
resolvectl mette il verdetto in parole, e separa i due che contano:
$ resolvectl query damiendye.uk | tail -2
-- Data is authenticated: yes; Data was acquired via local or encrypted transport: no

$ resolvectl query ncsc.gov.uk | tail -2
-- Data is authenticated: no; Data was acquired via local or encrypted transport: no
Nota cosa non è il secondo. Non è un errore. Una zona non firmata torna non autenticata invece che bogus, la risoluzione riesce, e niente da nessuna parte si lamenta. È l’intero problema dell'1,63% riscritto come comando: attivare la validazione non fa fallire le zone non firmate, le rende visibili, e solo a chi va a cercarle.
Il sistema operativo client più diffuso fallisce il controllo più elementare
Ora l’altro capo della scala, e non c’è partita.
Il client DNS di Windows è, nella descrizione stessa di Microsoft, «security-aware» ma «non-validating». Non esegue la validazione DNSSEC. Non può essere fatto per farla. Quello che fa invece è chiedere al server DNS configurato di validare, e poi cercare il bit AD nella risposta.11
Tre cose al riguardo, e nessuna è piccola:
- Non controlla mai una firma. La garanzia più forte disponibile per il sistema operativo client più diffuso al mondo è un singolo bit impostato da qualunque macchina abbia risposto.
- Di default non fa nemmeno quello. Il client imposta il bit DO e richiede
ADsolo per i namespace elencati nella Name Resolution Policy Table, un oggetto di Group Policy che qualcuno deve configurare deliberatamente. Senza una regola, la query non porta alcuna aspettativa DNSSEC. - Microsoft dice che il bit ha bisogno di IPsec per significare qualcosa. La sua documentazione è esplicita: poiché il client non valida e si appoggia al server, «IPsec is used to establish this trust relationship». Un bit
ADche arriva su un collegamento non autenticato è un’affermazione di chiunque sia arrivato per primo, che è esattamente l’attacco che tutta questa tecnologia esiste per fermare.
Quindi sul desktop con la base installata più grande, appena installato: nessuna validazione, nessun requisito AD, e nessun canale autenticato verso il resolver. Il controllo più elementare non è soltanto spento. Non è mai stato implementato.
E la solita difesa, che i sistemi operativi client semplicemente non fanno questo genere di cose, è morta nel 2022. Apple ha portato la validazione sul dispositivo a ogni iPhone e Mac nello stesso anno in cui Microsoft non l’ha fatto. Il confronto non è più desktop contro server, o mobile contro fisso. È un vendor che l’ha costruita contro un altro che no.
Conta più dello stesso vuoto su Linux, per via di chi ne è colpito. Un server Linux di solito lo gestisce qualcuno che potrebbe attivare la validazione questo pomeriggio e sa cos’è un record DS. Le macchine che non possono validare affatto, a nessuna impostazione, sono quelle sulle scrivanie delle organizzazioni le cui zone risultano non firmate nelle tabelle sopra. systemd-resolved arriva con la funzione spenta, che è una decisione che puoi invertire con una riga.12 Il Fisher-Price OS (Windows) arriva senza la funzione.
Il servizio che sta in piedi grazie al DNS
Finora si è parlato di nomi su internet pubblico. Lo stesso buco esiste dentro l’edificio, e lì regge il peso.
Active Directory non ha un indirizzo fisso per niente. Una macchina unita al dominio non sa dove sta il suo domain controller, quindi lo chiede al DNS. Il processo di localizzazione interroga _ldap._tcp.dc._msdcs.<domain> per i controller e _kerberos._tcp per il KDC, e qualunque cosa torni è ciò contro cui va ad autenticarsi.13
dig +short _ldap._tcp.dc._msdcs.corp.example SRV
Falsifica quella risposta e la macchina porta il suo traffico di autenticazione a un host scelto da te. Siamo onesti su cosa sia e cosa no: Kerberos non darà un ticket a un impostore che non ha le chiavi, quindi da solo non è una presa di controllo del dominio. È una posizione nel percorso, che è il materiale con cui si costruiscono gli attacchi interessanti. Forza il ripiego su NTLM e fanne il relay. Mettiti in mezzo al traffico che doveva andare a un controller. Oppure punta l’intero parco macchine verso il nulla e guarda gli accessi fermarsi.
Group Policy, script di logon, unità mappate e ogni rapporto di fiducia a valle del logon si trovano tutti allo stesso modo. È l’insieme di nomi di maggior valore che la maggior parte delle organizzazioni possiede, ed è lì, non firmato.
Microsoft ha costruito la metà server della soluzione, e l’ha costruita bene. Una zona integrata in AD può essere firmata, la firma online delle zone dinamiche è arrivata con Windows Server 2012, e poiché la zona vive nella directory le chiavi private di firma si replicano agli altri server DNS attraverso la replica di AD stessa.14 La parte davvero scomoda di DNSSEC, portare le chiavi alle macchine che ne hanno bisogno, qui è stata risolta quattordici anni fa da ciò attraverso cui la zona già si replicava.
Poi si ferma negli stessi due punti di tutto il resto:
| Le due metà | Cosa ha distribuito Microsoft | Cosa ottieni appena installato |
|---|---|---|
Firmare la zona _msdcs | firma online delle zone dinamiche integrate in AD, chiavi replicate da AD stessa | niente, finché un amministratore non la firma |
| Controllare la firma | il client che non valida della sezione precedente | una regola nella policy table più IPsec, o il bit non significa niente |
Quindi la zona interna che decide quale macchina può essere il tuo domain controller è, nella maggior parte dei casi, non firmata esattamente quanto quella pubblica. La differenza è che nessun esterno può contarla, quindi in questo articolo non c’è una tabella che metta in imbarazzo qualcuno. Vai a guardare la tua prima di dare per scontato.
Lo dovrebbe fare il sistema operativo, e dovrebbe essere attivo
Il che mi porta alla parte che voglio argomentare invece che contare.
Validare una risposta DNS è lavoro da sistema operativo. Sta nella stessa categoria del tenere giusto l’orologio, avere un archivio di certificati fidati e uno stack TLS, e per le stesse ragioni: ogni applicazione ne ha bisogno, quasi nessuna dovrebbe scriverselo, e il controllo va fatto una volta, in un posto dove si può fare come si deve. Per i certificati abbiamo chiuso questa discussione molto tempo fa. Nessuno distribuisce un client di posta con una sua opinione privata sulle CA radice.
Tre delle quattro piattaforme sopra lo sanno già fare. Nessuna lo fa appena installata:
$ grep DNSSEC= /usr/lib/systemd/resolved.conf   # Fedora 44, systemd 259.9
#DNSSEC=no
Quello è il default compilato, scritto commentato perché un amministratore veda cos’è. Il manuale di systemd la pensa diversamente, e raccomanda allow-downgrade in generale e true ovunque si possa contare sul resolver a monte.15 Il codice c’è, l’ancora di fiducia della radice c’è, e la documentazione c’è e consiglia di attivarlo. Il default dice ancora no.
| Piattaforma | Chi deve agire prima che una firma venga controllata |
|---|---|
systemd-resolved | un amministratore, una volta, in un file drop-in |
| macOS 13 e successivi, iOS 16 e successivi | l’autore di ogni singola applicazione |
| Android | l’autore di ogni applicazione, con una libreria di terzi |
| Windows | nessuno può |
Quella colonna è l’intero problema. Un requisito è una leva, e il conteggio di .bank più sopra mostra cosa fa. Un default è la stessa leva senza che nessuno debba far rispettare niente, perché decide l’esito per tutti quelli che non aprono mai il file di configurazione, cioè quasi tutti. Il facoltativo ci ha dato l'1,63% nel governo e il 13% nelle banche. La gente non sceglie una sicurezza che non vede, e avere ragione sulla tecnologia non l’ha mai cambiato, nemmeno una volta.
L’obiezione onesta è che validare di default penalizza gli utenti quando a essere rotto è il resolver a monte e non la zona. A questo serve allow-downgrade, ed è un compromesso vero e non gratuito, perché un downgrade è qualcosa che un attaccante può provocare deliberatamente. Anche così, distribuire allow-downgrade invece di un secco no sarebbe un miglioramento enorme, e metterebbe il guasto dove deve stare, su chi nel 2026 fa ancora girare un resolver che non sa gestire DNSSEC.
Attivare la validazione, e quale parte è di Fedora
Quasi tutto quello che segue è di systemd e non di Fedora, e funziona allo stesso modo su Debian, Ubuntu o Arch. Due cose qui sono davvero della distribuzione:
| systemd upstream | Fedora 44, come installata | |
|---|---|---|
default-dnssec compilato | allow-downgrade | no |
| File di configurazione principale | /usr/lib/systemd/resolved.conf, con ogni default commentato come riferimento | distribuisce anche /etc/systemd/resolved.conf con Cache=yes, che lo sostituisce |
L’upstream sceglie allow-downgrade in meson_options.txt, che è l’impostazione di compromesso, non quella coraggiosa.16 Fedora lo compila a no e poi distribuisce un secondo file di configurazione principale, e poiché viene usato solo il primo file trovato, quello che documenta i default non è più quello in vigore.15 Quindi non modificare nessuno dei due. La copia del vendor è del pacchetto e un aggiornamento ti restituirà la modifica al mittente; la copia in /etc è un file in cui le altre righe mancano senza dirlo.
Usa invece un drop-in, che è quello che fa il blocco più sopra. Sovrascrive qualunque file principale abbia vinto, sopravvive agli aggiornamenti dei pacchetti, e contiene solo ciò che hai cambiato. Controlla il risultato con systemd-analyze cat-config systemd/resolved.conf, che stampa ogni file nell’ordine in cui viene applicato e chiarisce cosa ha vinto davvero.
Tre impostazioni, e la scelta tra le ultime due è una scelta vera:
DNSSEC= | Cosa fa | Cosa ti costa |
|---|---|---|
no | non valida niente, e scarta anche il verdetto del resolver a monte | la falsificazione arriva in silenzio, come oggi |
allow-downgrade | valida, e si fa da parte quando il resolver a monte non ce la fa | un attaccante può provocare deliberatamente il passo indietro |
yes | valida, punto, senza ritorno | i tuoi nomi se ne vanno con il resolver a monte il giorno che si rompe |
Parti con allow-downgrade, perché così un resolver rotto non ti costa niente. Passa a yes quando resolvectl status ha detto supported per due settimane e sai cos’è davvero il tuo resolver a monte. I dettagli per ogni distribuzione che non è Fedora sono nell’articolo su resolved.12
Allora, cosa sta fermando la gente
Bene. I numeri sono i numeri. Perché?
Le ragioni date sono quattro, e non sono tutte fesserie.
| La ragione | Quanto c’è di vero |
|---|---|
| La gestione delle chiavi è difficile | Era vero. Ora è in gran parte automatizzata dal provider DNS |
| Può togliere il tuo dominio da internet | Vero, ed è quella vera |
| Il supporto di registrar e provider è a macchia di leopardo | In gran parte risolto, e facile da verificare prima di impegnarsi |
| Nessun beneficio visibile, nessun obbligo di conformità | Vero, e probabilmente decisivo |
La gestione delle chiavi era un ostacolo vero e per lo più non lo è più. Firmare significava gestire da soli le cerimonie delle chiavi, ricordarsi di rifirmare prima che le firme scadessero, e ruotare le chiavi a mano secondo un calendario da tenere d’occhio da soli. Oggi quel lavoro lo fa il provider DNS sulla maggior parte delle piattaforme gestite, e firmare è un interruttore. Non è niente, ma non è più un progetto.
La modalità di guasto è l’obiezione onesta, ed è l’unica delle quattro per cui ho una vera comprensione. Sbaglia DNSSEC e il tuo dominio non si degrada, sparisce. Ogni resolver che valida rifiuta i tuoi record, che è quello che deve fare, e chi non riesce a raggiungerti non può sapere il perché da te, perché dirglielo richiede il DNS.
Tre cose lo rendono peggio di un normale disservizio:
- Si guasta per un orologio, non per una modifica. Le firme hanno una scadenza. Una zona che nessuno tocca da martedì può essere sparita entro domenica perché un job di rifirma ha smesso di girare in silenzio.
- Si guasta per alcuni e non per altri. Solo i resolver che validano ti rifiutano. Il tuo monitoraggio, se non valida, dirà che il sito sta benissimo mentre una fetta crescente di internet non riesce a raggiungerlo.
- Si guasta allo strato che usi per sistemare le cose. L’accesso remoto, la tua pagina di stato e la tua posta potrebbero stare tutti sotto il nome che è appena sparito.
Quella paura è razionale, ha tolto dall’aria grandi operatori, e qualsiasi argomentazione onesta a favore di DNSSEC deve farci i conti invece di liquidarla.
Ma nota la sua forma: è la paura di una disciplina operativa che oggi non hai, non la paura della tecnologia.
E nota chi paga in ciascuna colonna. Una zona non firmata che viene falsificata costa ai tuoi clienti, in silenzio, e nessuno apre mai un incidente perché nessuno lo scopre mai. Una zona firmata che scade costa a te, subito, in pubblico, con il tuo nome sul postmortem. Sono entrambi fallimenti. Solo uno compare negli obiettivi di qualcuno.
I certificati avevano lo stesso problema e l’hanno risolto due volte: il guasto è stato reso visibile, e poi è stato automatizzato. Un avviso del browser ha fatto di un certificato scaduto il problema di tutti, è arrivato il monitoraggio, e poi Let’s Encrypt ha reso il rinnovo una cosa che fa un cron job alle tre di notte. Niente di tutto questo ha reso i certificati più facili in linea di principio. Ha reso più difficile dimenticarli.
Il supporto dei provider merita dieci minuti di verifica invece di supposizioni. Alcuni registrar fanno ancora della pubblicazione di un DS un ticket al supporto. Molti no.
E l’ultima è la risposta vera, che il registry .bank ha già dimostrato più sopra. Per DNSSEC non c’è il lucchetto nel browser. Nessun cliente ha mai scelto una banca perché la sua zona era firmata, nessun auditor ti boccia per questo, e nessuna normativa generale nel Regno Unito lo richiede. Il beneficio è del tutto invisibile quando funziona, il costo di sbagliare è un disservizio con il tuo nome sopra, e chi si porta addosso quel disservizio non è chi ne prenderebbe il merito.
Metti un requisito e un controllo annuale davanti alle stesse istituzioni e la conformità passa dal 13% a tutte, nessuna esclusa. Niente della tecnologia è cambiato tra quei due numeri. Niente dei budget, dei fornitori o delle competenze è cambiato. L’unica variabile era se qualcuno sarebbe andato a guardare.
Con questi incentivi, la cosa sorprendente non è che l'1,63% dei domini governativi sia firmato. È che trentanove lo siano.
Attivarlo senza toglierti dall’aria
Tutto il rischio sta in un punto, quindi metti lì lo sforzo. La scadenza delle firme è il guasto che arriva senza che nessuno abbia toccato niente, quindi metti un allarme su quella:
dig +dnssec damiendye.uk SOA | awk '/RRSIG/ {print "sig expires", $9}'
Trattala come un certificato. Guarda la data, fai scattare l’allarme con largo anticipo, e rendi automatico il rinnovo così l’allarme è una rete di sicurezza e non una procedura.
Poi attivalo in un momento tranquillo, su qualcosa che non sia il tuo dominio principale, e lascialo così per due settimane prima di fare quello che conta. Se il tuo DNS sta su una piattaforma gestita, la firma vera e propria è molto probabilmente un interruttore, e l’unico passo davvero manuale è depositare il DS presso il tuo registrar.
È lo stesso fallimento di IPv6?
È il paragone ovvio, quindi ho misurato entrambi gli standard sulle stesse popolazioni lo stesso giorno. Stesse organizzazioni, stesse persone, due decisioni.
| n | DNSSEC firmato | IPv6 raggiungibile | |
|---|---|---|---|
| Banche e building society del Regno Unito | 98 | 13,3% | 36,7% |
| Distribuzioni Linux e BSD | 96 | 19,8% | 67,7% |
Ogni dominio gov.uk attivo | 2.380 | 1,6% | 31,2% |
Diciannove volte più avanti nel governo, sugli stessi domini.
Ora rifletti su quale sia quale. IPv6 tocca ogni router, ogni host e ogni applicazione, e vuole il dual stack in parallelo per anni. Firmare con DNSSEC è un interruttore e un record incollato presso il registrar.
Il lavoro molto più difficile sta battendo quello facile ovunque abbia guardato. Il che esclude la spiegazione comoda secondo cui gli standard infrastrutturali vanno sempre così, lentamente e controvoglia. DNSSEC non si muove lentamente. Non si muove.
Una differenza appartiene solo a DNSSEC. Adotta IPv6 e ti torna qualcosa: raggiungibilità, nessun carrier-grade NAT da comprare. Firma la tua zona e personalmente non ci guadagni niente. La protezione va ai tuoi utenti, e solo a quelli dietro un resolver che valida. Ti prendi un rischio permanente di disservizio per conto di persone che non incontrerai mai, ed è una cosa più difficile da mettere davanti a un consiglio di amministrazione di qualsiasi ostacolo tecnico in questo articolo.
Ho scritto altrove la metà IPv6 di questo argomento e non la ripeto qui.17
È che ancora non capiamo il DNS?
Quarantadue anni da quando Mockapetris l’ha messo per iscritto, nel novembre 1983.18 Sedici da quando la radice è stata firmata.
Credo che il problema della comprensione sia reale, e credo che sia più specifico del fatto che la gente non sappia come funziona il DNS. Molti ingegneri competenti sanno descrivere benissimo ricorsione, delega e caching. Quello che manca è un passo più in là, ed è il passo che conta.
Quasi nessuno ha interiorizzato che il DNS è un sistema di autorizzazione.
Viene trattato come un impianto idraulico. Una tabella di ricerca. Qualcosa che trasforma nomi in numeri e appartiene a chi gestisce la rete, archiviato mentalmente accanto al DHCP. E quella cornice è sbagliata in un modo che decide parecchio senza farsi notare, perché in pratica la risposta DNS è ciò che decide verso quale macchina va il tuo traffico, da quale server arrivano i tuoi aggiornamenti, e quale host un’autorità di certificazione crede sia tuo. Chi controlla la risposta controlla tutte e tre.
Il malinteso si vede nello schema di chi ha firmato. Non è il budget, e nemmeno la competenza, e una volta messo in fila è difficile leggerlo come altro che uno schema di cosa ciascuno pensa che il DNS sia:
| Chi ha firmato | Cos’è per loro il DNS |
|---|---|
| Registry e gestori di TLD, il 100% dei gTLD | il prodotto stesso |
| Un servizio di intelligence | una superficie d’attacco, perché il loro modello di minaccia contempla la falsificazione |
| Nove consigli parrocchiali | un interruttore offerto dal loro hosting, che qualcuno ha premuto |
| I clienti di un provider DNS | un default che hanno ereditato |
| Chi non ha firmato | |
| Banche, ministeri, vendor, CA | impianto idraulico, un livello sotto i problemi interessanti |
Chi sta più vicino al DNS come cosa in sé ha firmato tutto. Chi lo consuma come un servizio pubblico no, quasi senza eccezioni, per quante risorse abbia e per quanto si creda attento alla sicurezza. Il GCHQ non ha firmato. Otto autorità di certificazione su nove non hanno firmato. Non sono organizzazioni a corto di persone intelligenti o di modelli di minaccia.
È anche il motivo per cui la risposta del 2008 a Kaminsky fu rendere più difficile l’indovinello invece di finire di adottare la cosa che rende l’indovinare irrilevante. Rendere più difficile l’indovinello è un intervento da idraulico, e come impianto idraulico il settore aveva archiviato il DNS.
Una generazione ha imparato il DNS come un elenco telefonico, e non ha mai aggiornato la voce quando, in silenzio, è diventato la cosa che decide con chi stai parlando.
L’abbiamo costruito, e poi l’abbiamo lasciato lì
I registry, gli operatori e chi fa gli standard hanno fatto la parte difficile. L’hanno scritto, l’hanno discusso nell’IETF per un decennio, hanno firmato la radice in una cerimonia con testimoni, e hanno portato il 100% dei domini generici di primo livello a essere firmati. È un pezzo autentico di ingegneria collettiva, ed è finito.
E poi il resto di noi non ha fatto la sua parte, perché la nostra parte è noiosa, invisibile, porta con sé tutti gli svantaggi personali e nessun merito, e nessuno controlla.
È la forma di ogni standard che nessuno fa rispettare: il costo lo si porta da soli, e il beneficio si vede solo quando abbastanza altri l’hanno portato anche loro. Così i registry l’hanno portato, e chi pubblica le linee guida su come portarlo no.
Solo che qui il lavoro era più piccolo di quasi tutti gli altri. La catena era già costruita, e pagata, da qualcun altro. Restava solo un record.
E se questa è la parte che vediamo
Un’ultima riflessione, e voglio essere chiaro che è un’inferenza e non una misura, perché tutto il resto di questo articolo è contato e questo no.
DNSSEC è più o meno il controllo di sicurezza più facile da valutare che esista. Non costa niente, il lavoro è un pomeriggio, lo standard è finito da vent’anni, e chiunque può verificarlo dall’esterno con un comando senza chiedere il permesso. Nessun audit, nessun questionario, nessun NDA. Un dig.
Allora cosa ti dice l'1,6% sui controlli che da qui fuori non puoi vedere?
| Il controllo | Un esterno può verificarlo | Costa soldi | Visibile quando funziona |
|---|---|---|---|
Un record DS presso il registrar | Sì, un comando | no | no |
| MFA sugli account che contano | no | sì | no |
| Backup ripristinati quest’anno, non solo eseguiti | no | sì | no |
| Segmentazione della rete | no | sì | no |
Ogni riga sotto la prima è più difficile che firmare una zona, costa soldi veri, richiede qualcuno che se ne occupi, e condivide esattamente la proprietà che ha affondato DNSSEC: invisibile quando funziona, e nessuno fuori che controlla. L’unica cosa che separa la prima riga dalle altre è che puoi verificarla, gratis, su chiunque, adesso.
Se un’organizzazione non ha fatto la cosa gratuita che richiede un pomeriggio e che uno sconosciuto può verificare con un comando, non sono incline a supporre che abbia fatto le cose costose che richiedono un programma e che può verificare solo qualcuno che lei fa entrare.
Ora, la mossa ovvia è confrontarlo con lo storico delle violazioni, e ci ho provato. Di 23 organizzazioni del Regno Unito con incidenti gravi documentati, 22 non sono firmate.
Quel numero non dimostra niente e non farò finta del contrario. Con un tasso di base dell'1,6%, un’organizzazione firmata in un elenco di 23 è esattamente quello che prevede il caso. Peggio, l’insieme dei firmati è fatto di nove consigli parrocchiali e tre parchi nazionali mentre quello dei non firmati comprende ogni grande ministero e ogni grande città, quindi la dimensione determina sia chi viene attaccato sia chi finisce sui giornali. Qualsiasi confronto dei tassi di violazione tra i due gruppi misurerebbe quanto è grande un’organizzazione, non se ha firmato.
Quindi no, non posso mostrarti che le organizzazioni firmate subiscono meno violazioni. Nessuno può, non con dati che chiunque possa ottenere, e chi ti dice il contrario ti prende in giro.
Le organizzazioni colpite hanno scritto cosa è andato storto
Non ti serve la mia inferenza, perché l’hanno pubblicato loro stessi, e quello che è andato storto è l’elenco qui sopra.
La British Library è la migliore di tutte, perché l’ha messo per iscritto volontariamente e nei dettagli dopo l’attacco ransomware del 2023. La sua stessa revisione nomina le cause: ingresso molto probabilmente attraverso l’account di una terza parte su un server Terminal Services senza autenticazione a più fattori, poi infrastruttura vecchia e una segmentazione di rete limitata che hanno permesso agli attaccanti di muoversi per tutta la struttura, con la crescente complessità degli accessi di terzi già segnalata internamente come rischio nel 2022 e ancora lì un anno dopo.19 L’ICO è arrivato alle stesse conclusioni.20
Tre righe della tabella sopra, quindi, confermate dall’interno dall’organizzazione stessa invece che dedotte da me da qui fuori.
E prima che qualcuno lo usi come bastone, la British Library merita l’opposto, e sarò netto sul perché.
Sono stati trasparenti. Quasi nessun altro lo è. Non avevano alcun obbligo di scriverne una parola. Il copione standard dopo un incidente è dire il meno che la legge consente, passare tutto per l’ufficio comunicazione, rifiutarsi di confermare qualsiasi cosa di specifico, e aspettare che il ciclo delle notizie passi oltre. È quello che hanno fatto la maggior parte delle organizzazioni nelle colonne dei non firmati qui sopra quando è toccato a loro, ed è il motivo per cui scrivere questa sezione dipende dalla decisione di un’unica istituzione di comportarsi diversamente.
Invece hanno pubblicato una revisione di diciotto pagine che nomina i loro stessi errori, in pubblico, perché altre istituzioni potessero imparare. È il comportamento che vorresti da ogni organizzazione in questo articolo e che non ottieni da quasi nessuna. Il motivo per cui posso mostrarti cosa fallisce davvero dentro un’organizzazione violata è che la British Library ha scelto di dirtelo.
E c’è un secondo motivo per cui gli altri stanno zitti, peggiore di una strategia di comunicazione. Alcuni non ci sono più.
KNP Logistics trasportava merci come Knights of Old dal 1865. Nel giugno 2023 il gruppo Akira è entrato, ha cifrato l’azienda e ha chiesto circa cinque milioni di sterline. A settembre il gruppo era insolvente e 730 persone erano senza lavoro.21 Centocinquantotto anni, spariti in quattordici settimane, e lì nessuno sta scrivendo lezioni per te.
Quindi quando le colonne dei non firmati qui sopra sembrano tranquille, quella tranquillità è fatta di tre cose diverse: organizzazioni non ancora colpite, organizzazioni colpite che hanno detto il meno che la legge consente, e organizzazioni colpite che non esistono più. Solo il primo gruppo ha ancora tempo per agire.
Il che rende il passo successivo la prova onesta del mio stesso argomento invece di un colpo basso. Ho controllato la loro zona:
$ dig +short bl.uk DS
                                          (nothing)
$ dig +short bl.uk DNSKEY
                                          (nothing)
bl.uk non è firmato. Nemmeno britishlibrary.co.uk. Due anni dopo un attacco ransomware che ha bloccato l’istituzione per mesi, dopo una revisione pubblica, dopo una decisione dell’ICO, e dopo il giro di attenzione alla sicurezza più accurato che un’organizzazione possa ricevere, il controllo gratuito che richiede un pomeriggio e che uno sconosciuto può verificare con un comando non è ancora fatto.
Non lo leggo come negligenza, e non penso che li renda peggiori delle organizzazioni non firmate che non hanno pubblicato niente. Lo leggo come la prova più forte, in questo articolo, di ciò di cui parla tutto quanto. Se DNSSEC non viene fatto qui, in un’organizzazione che è passata per il fuoco, ha scritto le lezioni e ha avuto il regolatore che ci ha messo le mani, allora non viene saltato perché la gente è sbadata. Viene saltato perché niente e nessuno lo mette mai nella lista.
Questa è la versione onesta dell’argomento. Non le zone non firmate causano le violazioni, che è indimostrabile e probabilmente falso. Piuttosto: i controlli che nessuno fuori può vedere sono, secondo le prove pubblicate dalle organizzazioni che ci sono passate, trascurati quanto l’unico controllo che chiunque fuori può vedere. DNSSEC non è la causa. È il campione che ti è permesso prendere.
Ed è per questo che vale la pena prendere la misura. Non perché una zona non firmata sia da sola la fine del mondo, ma perché è una delle pochissime proprietà di sicurezza che un esterno può verificare onestamente, gratis, su chiunque, senza essere fatto entrare. Trattala come un rilevatore di fumo e non come un verdetto, e poi vai a fare le domande più difficili a chi lo fa scattare.
L’unica parte che controlli
Il che lascia l’unica parte che ognuno di noi controlla davvero. La tua zona. Non quella dell’NCSC, non quella di Microsoft, non quella della tua banca.
Vai a chiedere al tuo genitore se garantisce per te:
dig +short yourdomain.uk DS
Se torna vuoto, non sei firmato, e sulla maggior parte dei DNS gestiti nel 2026 la soluzione è un interruttore e un record DS presso il tuo registrar. Attivalo, poi tieni d’occhio la scadenza come già fai con i certificati, perché è quella la disciplina di cui ha davvero bisogno tutta la faccenda.
Il lavoro è tutto qui. Un record, e una data nel tuo monitoraggio.
Quindi per favore, fai almeno questa. Non perché stia arrivando un regolatore, perché per la maggior parte di voi non arriverà, e non perché qualcuno ti ringrazierà, perché non lo farà. Fallo perché non sta arrivando nessuno, e uno standard che mantieni quando nessuno controlla è l’unico tipo che abbia mai valso qualcosa.
Trentanove segretari parrocchiali e una spia ce l’hanno fatta. Datti una mossa e fallo.
RFC 4033 — «DNS Security Introduction and Requirements», Arends et al., marzo 2005. La specifica DNSSEC attuale, insieme a RFC 4034 e RFC 4035. ↩︎
IANA root trust anchors — l’XML pubblicato da IANA. Il primo digest di chiave porta
validFrom="2010-07-15", la data in cui la radice è stata firmata; la KSK attuale, key tag 20326, portavalidFrom="2017-02-02". ↩︎ ↩︎CERT VU#800113 — «Multiple DNS implementations vulnerable to cache poisoning», l’avviso del 2008 sulla tecnica di Kaminsky, e l’origine della risposta coordinata con la randomizzazione delle porte di origine. ↩︎
The root zone file — scaricato il 27 settembre 2026, seriale SOA 2026092701. I conteggi di questo articolo vengono dall’analisi diretta delle deleghe NS e dei record DS in quel file. ↩︎
List of gov.uk domain names — il registro del governo stesso. Il file più recente pubblicato è datato 1 ottobre 2016 ed elenca 3.004 domini di secondo livello. ↩︎
Microsoft Security Response Center — Flame malware collision attack explained — «An attacker took advantage of the Terminal Services licensing system’s enrollment process for certificates that chained up to the Microsoft Root Authority which did not require internal access to Microsoft PKI»; il certificato falsificato «could be used to sign code that chained up to the Microsoft Root Authority and worked on all versions of Windows». ↩︎
SentinelOne — Driving Through Defenses: targeted attacks leverage signed malicious Microsoft drivers, e Bitdefender’s FiveSys analysis — driver kernel malevoli con firme rilasciate direttamente da Microsoft attraverso il Windows Hardware Compatibility Program, compresi driver poi usati in attacchi ransomware. ↩︎ ↩︎ ↩︎
Microsoft Security Response Center — Results of major technical investigations for Storm-0558 key acquisition — una chiave di firma consumer finita in un crash dump per una race condition, presa dopo la compromissione dell’account aziendale di un ingegnere, e usata per falsificare token che il sistema di posta ha accettato per errore per account aziendali. ↩︎
fTLD Registry Services security requirements — il registry di
.banke.insurance. «.BANKdomain names must be signed with DNSSEC with strong cryptographic algorithms», insieme a TLS e autenticazione della posta obbligatori, con una riverifica annuale di ogni registrante. ↩︎Apple, WWDC 2022 session 10079, “Improve DNS security for apps and servers” — «iOS 16 and macOS Ventura now support client side DNSSEC validation», attivabile per sessione o per richiesta con
requiresDNSSECValidationsuURLSessionConfiguration,URLRequestoNWParameters. ↩︎Microsoft Learn — Understanding DNSSEC in Windows — il client DNS di Windows «is non-validating, which means it does not perform DNSSEC validation and relies on its local DNS servers»; l’aspettativa del bit AD dipende dalla Name Resolution Policy Table, e «IPsec is used to establish this trust relationship» con il server DNS. ↩︎
Resolved: The Resolver You Are Already Running — lo stato misurato di
systemd-resolved, compreso il perché ogni distribuzione principale distribuisceDNSSEC=noal momento della compilazione e come cambiarlo. ↩︎ ↩︎MS-ADTS: DNS-Based Discovery — la specifica del protocollo di Active Directory per localizzare un domain controller, compresa la query SRV
_ldap._tcp.dc._msdcsche un client invia per trovare i controller di un naming context. ↩︎Microsoft Learn — Sign DNS zones with DNSSEC on Windows Server e What is DNSSEC on DNS Server in Windows Server? — la firma delle zone è arrivata con Windows Server 2008 R2 ma escludeva gli aggiornamenti dinamici, e Windows Server 2012 ha aggiunto la firma online delle zone dinamiche. Per una zona integrata in Active Directory le chiavi private di firma si replicano agli altri server DNS primari attraverso la replica di Active Directory. ↩︎
resolved.conf(5), systemd 259.9 come distribuito in Fedora 44 — il manuale raccomandaallow-downgrade, etruesui sistemi dove si può contare sul resolver a monte, mentre il default del pacchetto in/usr/lib/systemd/resolved.confèDNSSEC=no. ↩︎ ↩︎systemd
meson_options.txt—option('default-dnssec', type : 'combo', choices : ['yes', 'allow-downgrade', 'no'], value : 'allow-downgrade'). Il default scelto upstream èallow-downgrade; il#DNSSEC=nonel file del vendor di Fedora è ciò che quella build ha impostato al suo posto. ↩︎We Never Ran Out Of Addresses — la versione IPv6 di questo argomento, compresi i 463 enti del Regno Unito con allocazioni IPv6 che non annunciano alcun IPv6, e il punto che un CGNAT ha un ordine d’acquisto mentre farlo come si deve non ne ha. ↩︎
RFC 882 — «Domain Names: Concepts and Facilities», P. Mockapetris, novembre 1983. La specifica originale, sostituita da RFC 1034 e RFC 1035 nel 1987. ↩︎
British Library, “Learning Lessons from the Cyber-Attack”, 8 marzo 2024 — la revisione della Library stessa sull’attacco ransomware dell’ottobre 2023, che nomina l’assenza di autenticazione a più fattori sull’account usato per entrare, l’infrastruttura vecchia, la segmentazione di rete limitata, e la complessità degli accessi di terzi registrata come rischio nel 2022. ↩︎
ICO statement on the British Library’s 2023 ransomware attack, aprile 2025. ↩︎
The Record — UK logistics firm blames ransomware attack for insolvency, 730 redundancies — KNP Logistics Group, capogruppo della centocinquantottenne Knights of Old, attaccata da Akira nel giugno 2023 dopo che la password di un dipendente era stata forzata senza alcuna autenticazione a più fattori, e insolvente a settembre. ↩︎