Perché certificati invece di chiavi
SSH si fida al primo utilizzo. Ti colleghi a una macchina nuova, lui ti mostra un’impronta e ti chiede se sei sicuro. Nessuno controlla. Tutti scrivono yes. È la stessa abitudine di chi ignora un avviso del browser, ed è esattamente ciò che serve a una macchina messa in mezzo.
Nell’altra direzione non va meglio. Ogni server tiene un file authorized_keys per utente, e ognuno cresce. Le chiavi vengono aggiunte e mai tolte. Qualcuno se ne va, e la sua chiave resta su una macchina di cui nessuno si ricorda fino al giorno in cui conta. Ricostruisci un server e ogni client grida che la chiave host è cambiata, così la gente impara a cancellare anche quell’avviso.
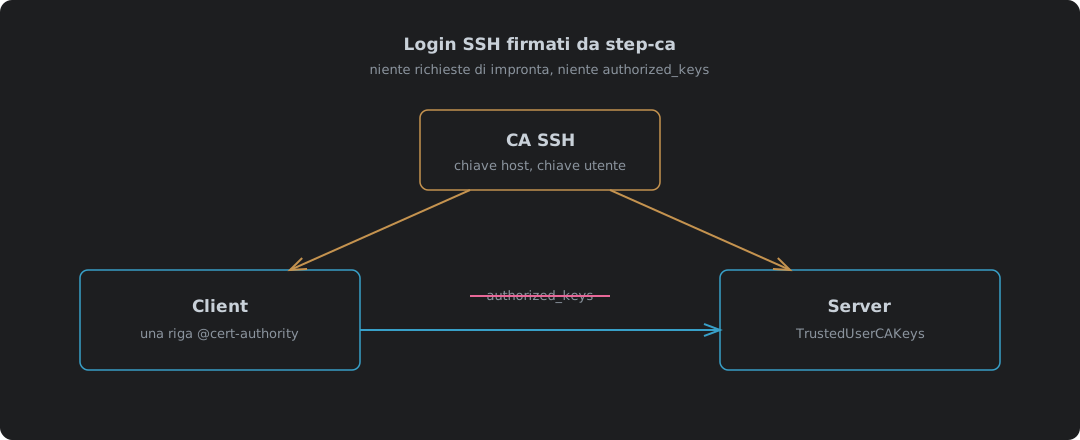
Un’autorità di certificazione SSH chiude entrambe le questioni. La CA firma la chiave di ogni host, e i client si fidano della CA, non di una lista di impronte. La CA firma la chiave di ogni utente per qualche ora, e i server si fidano della CA, non di una lista di chiavi. Niente da accettare alla prima connessione, niente da ripulire quando qualcuno se ne va, e un certificato utente che muore da solo entro domani.
È una configurazione diversa dal lato X.509 di step-ca trattato in La tua autorità di certificazione: step-ca in un container, ed è per questo che ha un articolo a sé. Stesso container, chiavi diverse, file diversi su ogni macchina. Tutto quello che segue è stato provato con step-ca 0.30.2 e OpenSSH 10.0 in un pod Podman.
| Senza CA | Con step-ca | |
|---|---|---|
| Un client incontra un server nuovo | Mostra un’impronta, tu scrivi yes | Controlla il certificato host sulla CA, non dice niente |
| Un server viene ricostruito | Ogni client avvisa che la chiave è cambiata | Firmi la chiave nuova, i client non se ne accorgono |
| Un utente riceve accesso | La sua chiave va in authorized_keys su ogni server | La CA firma la sua chiave, ogni server la accetta |
| Un utente se ne va | Trovi e cancelli la sua chiave su ogni server | Smetti di firmare; il suo certificato è morto entro 16 ore |
| Cosa tiene ogni server | Un authorized_keys per utente | Una chiave pubblica della CA |
Attivare la CA SSH
Le chiavi SSH vengono create al primo setup di step-ca, oppure mai. Imposta DOCKER_STEPCA_INIT_SSH=true al primo avvio1, e il log mostra due chiavi in più:
SSH Host CA Key: ecdsa-sha2-nistp256 AAAAE2VjZHNhLXNoYTItbmlzdHAyNTYAAAAIbmlzdHAy...
SSH User CA Key: ecdsa-sha2-nistp256 AAAAE2VjZHNhLXNoYTItbmlzdHAyNTYAAAAIbmlzdHAy...
| Chiave | Firma | Chi se ne fida |
|---|---|---|
| CA host | La chiave host di ogni server | Ogni client, in known_hosts |
| CA utente | La chiave di login di ogni persona | Ogni server, in sshd_config |
Aggiunge anche un provisioner sshpop, che è quello che più avanti permette a un host di rinnovare da solo il proprio certificato. Se la CA sta già girando senza SSH, non c’è nessun interruttore da girare. È una CA nuova.
Firmare l’host
Prendi la chiave host che il server ha già, firmala e restituisci il certificato al server:
step ssh certificate --host --sign \
  --provisioner admin --provisioner-password-file prov-pass \
  nas.home.example ssh_host_ecdsa_key.pub
L’ordine conta. Con i flag del provisioner dopo il nome host e il file della chiave, step l’ha rifiutato:
too many positional arguments were provided in 'step ssh certificate <key-id> <key-file>'
Metti tutti i flag prima e firma. Il certificato, come lo legge ssh-keygen -L:
| Campo | Valore |
|---|---|
| Tipo | ecdsa-sha2-nistp256-cert-v01@openssh.com host certificate |
| Key ID | nas.home.example |
| Principal | nas.home.example |
| Validità | 30 giorni, da 2026-10-09T18:34:30 a 2026-11-08T17:35:30 |
Il principal è il nome che un client deve usare per collegarsi. Collegati con un nome che non è nel certificato e il client non lo accetterà, quindi firma ogni nome a cui l’host risponde.
Il server
Due righe in sshd_config2:
HostCertificate /etc/ssh/ssh_host_ecdsa_key-cert.pub
TrustedUserCAKeys /etc/ssh/ssh_user_ca_key.pub
HostCertificate consegna il certificato host ai client, e la sua chiave «must match a private host key already specified»2. TrustedUserCAKeys è la chiave pubblica della CA utente, «trusted to sign user certificates for authentication»2. Lancia sshd -t prima di riavviare. Un errore di battitura in uno dei due percorsi e sshd risponde Could not load host certificate, che è molto meglio scoprire adesso che da una sessione rimasta chiusa fuori.
Sul server di prova non c’è proprio nessun authorized_keys. ls /home/damien/.ssh/authorized_keys restituisce No such file or directory, e i login qui sotto funzionano lo stesso.
L’utente
La CA crea la coppia di chiavi e la firma in un colpo solo:
step ssh certificate damien id_ecdsa \
  --provisioner admin --provisioner-password-file prov-pass
| Campo | Valore |
|---|---|
| Tipo | user certificate |
| Principal | damien |
| Validità | 16 ore |
| Estensioni | permit-agent-forwarding, permit-port-forwarding, permit-X11-forwarding, permit-pty, permit-user-rc |
Sedici ore sono il punto. Coprono una giornata di lavoro e muoiono durante la notte. Revocare un utente è soprattutto questione di non firmare per lui domani.
Il client
Una riga in known_hosts sostituisce ogni impronta che altrimenti accumulerebbe3:
@cert-authority *.home.example ecdsa-sha2-nistp256 AAAAE2VjZHNhLXNoYTItbmlzdHAy...
Vuol dire: qualsiasi host sotto home.example il cui certificato è firmato da questa chiave è autentico. È il marcatore @cert-authority a farne una riga di CA invece della chiave di un singolo host.
Cosa hanno mostrato le prove
Tutte e quattro da un client che non aveva altro che il certificato utente e quell’unica riga di known_hosts, con StrictHostKeyChecking=yes, così non si poteva accettare niente al volo:
| Prova | Risultato |
|---|---|
Chiave firmata con il suo certificato, come damien | logged in as damien, exit 0 |
| Stessa chiave, certificato tolto | Permission denied (publickey,password,keyboard-interactive) |
Certificato usato per entrare come root | Permission denied: il certificato nomina solo damien |
| Client senza la riga della CA host | Host key verification failed. |
La terza è quella che sfugge. Un certificato non apre ogni account della macchina, solo i principal scritti dentro. Una chiave nell’authorized_keys di qualcuno questo non lo sa fare.
Il rinnovo
Un host rinnova il proprio certificato con la chiave che ha già. È il provisioner sshpop, che «allows a client to renew, revoke, or rekey an SSH certificate using that certificate for authentication with the CA»4. Nessuna password5:
step ssh renew --force ssh_host_ecdsa_key-cert.pub ssh_host_ecdsa_key
| Seriale | Valido fino a | |
|---|---|---|
| Firmato | 15166325869329416997 | 2026-11-08 17:35:30 |
| Rinnovato | 6678957789797316768 | 2026-11-08 17:35:59 |
Un seriale nuovo e altri 30 giorni. Mettilo su un timer settimanale e l’host non scade mai. Dopo, ricarica sshd, altrimenti il vecchio certificato resta in memoria.
Gli utenti rinnovano chiedendo di nuovo. Uno step ssh certificate al giorno, o al primo login della giornata, e il lavoro è tutto lì.
Dove non regge
| Caso | Cosa succede | Cosa fare |
|---|---|---|
| CA giù | I certificati esistenti continuano a funzionare; nessuno ne riceve uno nuovo | Far girare la CA su qualcosa che resta su; gli utenti hanno 16 ore di margine |
| Il certificato host scade | I client rifiutano l’host, come se fosse uno sconosciuto | Un timer di rinnovo, e sshd ricaricato subito dopo |
| Un utente deve andarsene oggi, non domani | Il suo certificato funziona finché non scade | RevokedKeys in sshd_config accetta una lista di chiavi revocate2 |
| Nome host non tra i principal | Il client rifiuta l’host | Firmare ogni nome a cui risponde |
| CA SSH non creata al setup | Non c’è modo di aggiungerla | Una CA nuova, configurata con SSH attivo |
| Rubate le chiavi SSH della CA | Chi le ha può entrare ovunque ed essere qualsiasi host | Tenere la CA su una macchina sua, con backup, offline se puoi |
L’ultimo è il compromesso. Ogni file authorized_keys era un piccolo rischio a sé. Adesso c’è un unico rischio grande, in un posto solo. È meglio, perché un posto solo si può sorvegliare e blindare, ma solo se qualcuno lo fa.
Fiducia dove si può verificare
La richiesta dell’impronta e il file authorized_keys hanno una cosa in comune. Entrambi chiedono a una persona di prendere una decisione di fiducia senza alcuna informazione, ogni giorno, per sempre. Le persone non sono brave a farlo e non lo saranno mai, quindi smettono di decidere e cominciano a scrivere yes.
Una CA sposta quella decisione in un posto solo, una volta, dove può essere presa come si deve. L’idea è tutta qui, ed è la stessa che sta dietro a ogni standard che valga qualcosa: fai la cosa con cura una volta, mettila per iscritto, e smetti di chiedere alla gente di farla a mente cento volte a settimana. La macchina controlla la firma. Tu controlli la CA. È una divisione del lavoro che regge.
smallstep/certificates — docker/entrypoint.sh —
DOCKER_STEPCA_INIT_SSH=trueaggiunge--sshastep ca init. ↩︎OpenBSD manual — sshd_config(5) —
HostCertificate: «The certificate’s public key must match a private host key already specified by HostKey»;TrustedUserCAKeys: «public keys of certificate authorities that are trusted to sign user certificates for authentication»;RevokedKeys: «Keys listed in this file will be refused for public key authentication». ↩︎ ↩︎ ↩︎ ↩︎OpenBSD manual — sshd(8), SSH_KNOWN_HOSTS FILE FORMAT — il marcatore «@cert-authority» «to indicate that the line contains a certification authority (CA) key». ↩︎
Smallstep — Provisioners, SSHPOP — «An SSHPOP provisioner allows a client to renew, revoke, or rekey an SSH certificate using that certificate for authentication with the CA.» ↩︎
Smallstep — step ssh renew — il comando usato per rinnovare il certificato host. ↩︎