Perché gestire una CA tua
Guarda cosa c’è oggi su una rete di casa. Un NAS, Proxmox, Home Assistant, una stampante, la pagina di amministrazione del router. Ognuno serve HTTPS con un certificato autofirmato. Ogni browser che ci passa mostra un avviso. La gente clicca e va avanti. Poi clicca e va avanti sul successivo, e su quello dopo, finché ignorare un avviso di certificato diventa semplicemente quello che si fa. È proprio l’abitudine di cui ha bisogno un attaccante.
Una CA pubblica non lo risolve. Let’s Encrypt non emette per localhost «because nobody uniquely owns it»1, e lo stesso vale per qualsiasi nome che esiste solo dentro casa. Anche per un dominio vero, ogni certificato che emette finisce nei log pubblici di Certificate Transparency2. Prendine uno per nas.yourname.uk e il nome del tuo NAS diventa di dominio pubblico.
Una CA tua risolve entrambe le cose. Firma qualsiasi nome usi dentro casa. Non viene pubblicato niente da nessuna parte. Una volta che ogni dispositivo si fida della sua root, gli avvisi spariscono, e un avviso torna a voler dire qualcosa.
step-ca è la CA open source di Smallstep, e gira in un solo container. Tutto quello che segue è stato provato su step-ca 0.30.2 in Podman, con Caddy 2.11.7 e nginx 1.30.5 come client.
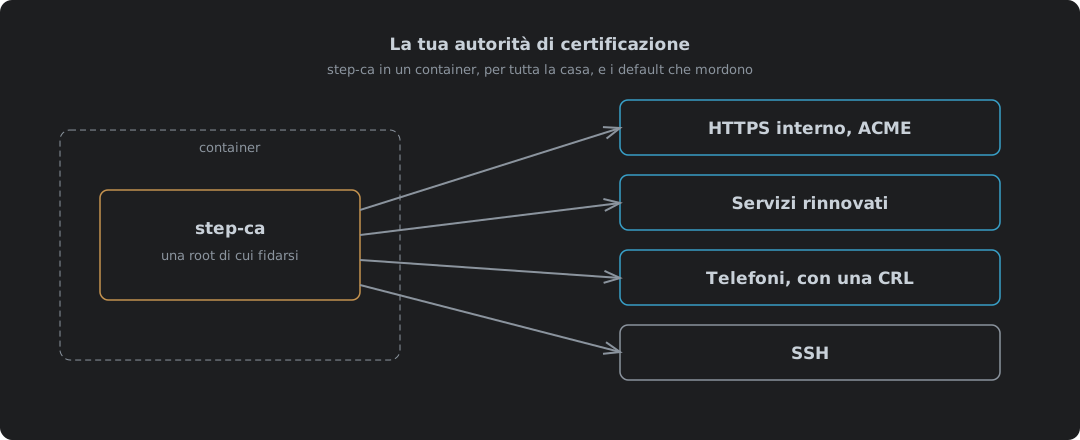
| Caso d’uso | Cosa gli dà step-ca | Sezione |
|---|---|---|
| Ogni dispositivo che si fida dei tuoi certificati | Una root da installare, una volta | Fidarsi della root |
| HTTPS interno per tutto ciò che parla ACME | Lo stesso protocollo di Let’s Encrypt, per i nomi interni | HTTPS interno con ACME |
| Servizi senza client ACME | Certificati che si rinnovano da soli con un timer | Servizi che non sanno fare ACME |
| Telefoni e altri certificati client | Chiavi che un dispositivo tiene per entrare, e un modo per revocarle | Un articolo a sé: i default remano contro |
| Login SSH | Certificati al posto di authorized_keys | Un articolo a sé: una configurazione diversa |
Due di questi hanno un articolo a sé, perché ognuno è una configurazione a parte. Certificati client da step-ca tratta telefoni e mTLS, dove vanno cambiati cinque default. Login SSH firmati da step-ca tratta SSH, che usa chiavi diverse e file diversi su ogni macchina.
Avviarla
L’immagine si inizializza da sola al primo avvio a partire da alcune variabili d’ambiente3. Due di queste decidono cose che poi non si possono cambiare senza ricominciare da capo, quindi impostale dal primo giorno.
| Variabile | Cosa fa |
|---|---|
DOCKER_STEPCA_INIT_NAME | Il nome dell’emittente su ogni certificato |
DOCKER_STEPCA_INIT_DNS_NAMES | I nomi su cui risponde la CA |
DOCKER_STEPCA_INIT_ACME=true | Aggiunge un provisioner ACME per l’HTTPS interno |
DOCKER_STEPCA_INIT_SSH=true | Crea anche le chiavi CA SSH per host e utenti |
Gli interruttori ACME e SSH li legge l’entrypoint dell’immagine4. Accendili adesso anche se oggi te ne serve solo uno. Aggiungere SSH dopo vuol dire costruire una CA nuova.
podman run -d --name step-ca \
  -v step:/home/step \
  -p 9000:9000 \
  -e DOCKER_STEPCA_INIT_NAME="Home CA" \
  -e DOCKER_STEPCA_INIT_DNS_NAMES="localhost,ca.home.example" \
  -e DOCKER_STEPCA_INIT_ACME=true \
  -e DOCKER_STEPCA_INIT_SSH=true \
  docker.io/smallstep/step-ca:0.30.2
Crea una root, un’intermedia firmata da quella root, le chiavi SSH e tre provisioner, poi resta in ascolto sulla porta 9000:
X.509 Root Fingerprint: cd2f8d4c60af32a0a534781cd63b4e2a9ce362e2c1ae5983b56a370bfa2c2489
SSH Host CA Key: ecdsa-sha2-nistp256 AAAAE2VjZHNhLXNoYTItbmlzdHAyNTYAAAAIbmlzdHAy...
SSH User CA Key: ecdsa-sha2-nistp256 AAAAE2VjZHNhLXNoYTItbmlzdHAyNTYAAAAIbmlzdHAy...
Serving HTTPS on :9000 ...
| Provisioner | Tipo | Firma |
|---|---|---|
admin | JWK | Qualsiasi cosa chiedi, con la sua password |
acme | ACME | Certificati per i client che dimostrano di possedere il nome |
sshpop | SSHPOP | I rinnovi dei certificati host SSH |
Il provisioner è l’idea che la CA ha di «chi sta chiedendo». Ognuno ha le sue regole, e quasi tutto quello che segue consiste nell’impostare quelle regole.
Fissa la versione. Il giorno in cui è stato scritto questo articolo latest era la 0.30.2, e una CA è l’ultima cosa che vuoi veder cambiare sotto i piedi a un pull.
Due password, non una
La guida Docker di Smallstep dice che una sola password generata copre sia «the encrypted CA keys and the default CA provisioner», conservata in secrets/password3. Su questa immagine non va così. Prova a emettere un certificato con quella password e il provisioner la rifiuta:
failed to decrypt JWE: invalid password
Lo spiega l’entrypoint stesso dell’immagine. Genera due password casuali, una per le chiavi della CA e una per il provisioner. Quella del provisioner viene stampata nel log una volta sola, poi distrutta4:
echo "👉 Your CA administrative password is: $(< $STEPPATH/provisioner_password )"
...
shred -u $STEPPATH/provisioner_password
| Password | Sblocca | Dove finisce |
|---|---|---|
secrets/password | Le chiavi della root e dell’intermedia | Nel volume, usata a ogni avvio della CA |
| Password del provisioner | Il provisioner admin, che firma ogni certificato che chiedi | Il log del primo avvio, e da nessun’altra parte |
Quindi leggi il log al primo avvio e metti quella seconda password in un posto sicuro. Se la perdi non puoi emettere altri certificati senza togliere il provisioner a mano dalla configurazione. Se preferisci sceglierne una tu, imposta DOCKER_STEPCA_INIT_PASSWORD prima del primo avvio; l’entrypoint allora la usa per entrambe4.
Fidarsi della root
Niente si fida della tua CA finché non glielo dici tu. Una macchina Debian che chiede a Caddy una pagina firmata da step-ca:
$ curl https://nas.home.example/
curl: (60) SSL certificate problem: unable to get local issuer certificate
Copia dentro la root e la stessa richiesta passa:
cp root_ca.crt /usr/local/share/ca-certificates/home-ca.crt
update-ca-certificates
$ curl https://nas.home.example/
internal service, certificate from step-ca
Il lavoro è tutto qui. Una volta per dispositivo. step certificate install fa la stessa cosa su qualsiasi sistema su cui gira5. Nel trust store va solo la root. L’intermedia viaggia con ogni certificato, e serve anche a un telefono che presenterà un certificato client, cosa trattata nell’articolo sui certificati client.
Tratta la root come la chiave di casa che ormai è. Chiunque abbia la chiave privata della root può coniare un certificato per qualsiasi nome, e ogni dispositivo che se ne fida ci crederà.
HTTPS interno con ACME
ACME è il protocollo usato da Let’s Encrypt, e step-ca lo parla per i nomi interni6. Tutto ciò che ha un client ACME ottiene certificati interni nello stesso modo in cui ottiene quelli pubblici, rinnovi compresi. Per Caddy bastano due righe globali:
{
	acme_ca https://ca.home.example:9000/acme/acme/directory
	acme_ca_root /etc/caddy/root_ca.crt
}

nas.home.example {
	reverse_proxy 192.0.2.30:5000
}
Cosa ha scritto Caddy nel log al primo avvio:
"msg":"trying to solve challenge","identifier":"nas.home.example","challenge_type":"tls-alpn-01"
"msg":"certificate obtained successfully","identifier":"nas.home.example"
| Verifica | Risultato |
|---|---|
| Challenge | tls-alpn-01, a cui Caddy risponde sulla porta 443 |
| Emittente | Home CA Intermediate CA |
| Durata | 24 ore, dalle 17:31 alle 17:32 del giorno dopo |
| Rinnovo | Lo fa Caddy da solo, niente da configurare |
Un certificato di 24 ore sembra allarmante. Non lo è. Un client ACME rinnova ben prima della scadenza, ogni giorno, senza che nessuno debba intervenire. Una chiave rubata vale un giorno. È il default attorno a cui è stata costruita step-ca, e qui è esattamente quello giusto.
La challenge però richiede che la CA raggiunga il nome che sta firmando. step-ca deve risolvere nas.home.example e collegarsi alla porta 443 per tls-alpn-01, o alla porta 80 per http-01. Un DNS interno usato da entrambe le parti è la prima cosa da sistemare.
Servizi che non sanno fare ACME
Tanti apparecchi non hanno un client ACME: l’interfaccia web di un hypervisor, una stampante, un vecchio appliance. Per questi, emetti il certificato con il provisioner admin e rinnovalo con step ca renew:
step ca certificate proxmox.home.example pve.crt pve.key
step ca renew --force pve.crt pve.key
| Seriale | Valido fino a | |
|---|---|---|
| Emesso | 241943140971… | 2026-10-10 17:33:03 |
Dopo step ca renew | 206409156462… | 2026-10-10 17:33:06 |
Seriale nuovo, altre 24 ore, e nessuna password richiesta. È il certificato attuale a dimostrare chi sta chiedendo, ed è proprio questo il punto: il rinnovo non ha bisogno di nessun segreto sulla macchina oltre alla chiave che ha già. Serve però che il certificato sia ancora valido, quindi un rinnovo che perde la sua finestra vuol dire riemetterlo a mano.
Lasciato in esecuzione, si rinnova da solo. Per default --daemon rinnova ai due terzi della durata, e --exec esegue un comando dopo ogni rinnovo, ed è lì che va il reload7:
step ca renew --daemon --exec "systemctl reload nginx" pve.crt pve.key
Lancialo da una unit systemd e la macchina si arrangia da sola. Dimenticatelo, e in 24 ore il servizio mostra lo stesso avviso di cui volevi liberarti.
La CA è la parte facile
Avviare step-ca ha richiesto un comando. Far sì che una macchina Debian se ne fidasse, due. A Caddy sono servite due righe e poi non ha più chiesto niente. È la parte che la gente rimanda per anni, convivendo con un avviso del browser su ogni pagina interna, ed è il lavoro più economico di tutta la lista.
Quello che costa è tutto ciò che un certificato tocca dopo essere stato emesso: la root su ogni dispositivo, i rinnovi che nessuno controlla, quell’unico servizio che non sa fare ACME e che bisogna ricordarsi. Niente di tutto questo è difficile. Tutto questo è il tipo di lavoro che viene fatto bene solo quando qualcuno se ne fa carico.
Una rete di casa è una piccola proprietà. Merita la stessa cosa che riceve una rete fatta come si deve: una root, custodita con cura, fidata di proposito, e un avviso che vuol dire qualcosa quando compare. Per questo la CA non è la parte furba. La parte furba è non cliccare mai più per andare avanti.
Let’s Encrypt — Certificates for localhost — non può emettere per «localhost» «because nobody uniquely owns it, and it’s not rooted in a top level domain». ↩︎
Let’s Encrypt — Certificate Transparency logs — «Let’s Encrypt submits all certificates we issue to CT logs.» ↩︎
Smallstep — Run a private CA in Docker — le variabili
DOCKER_STEPCA_INIT_*; dice che la password generata vale per «the encrypted CA keys and the default CA provisioner». ↩︎ ↩︎smallstep/certificates — docker/entrypoint.sh — genera due file separati,
passwordeprovisioner_password, stampa una volta la password del provisioner e la distrugge; una password fornita viene scritta in entrambi. ↩︎ ↩︎ ↩︎Smallstep — step certificate install — installa un certificato root nel trust store di sistema. ↩︎
Smallstep — ACME basics — il provisioner ACME di step-ca e i tipi di challenge che supporta. ↩︎
Smallstep — step ca renew — con
--daemon, «By default, it will renew the certificate before 2/3 of the validity period of the certificate has elapsed»;--execfornisce «certificate reloads on your services». ↩︎