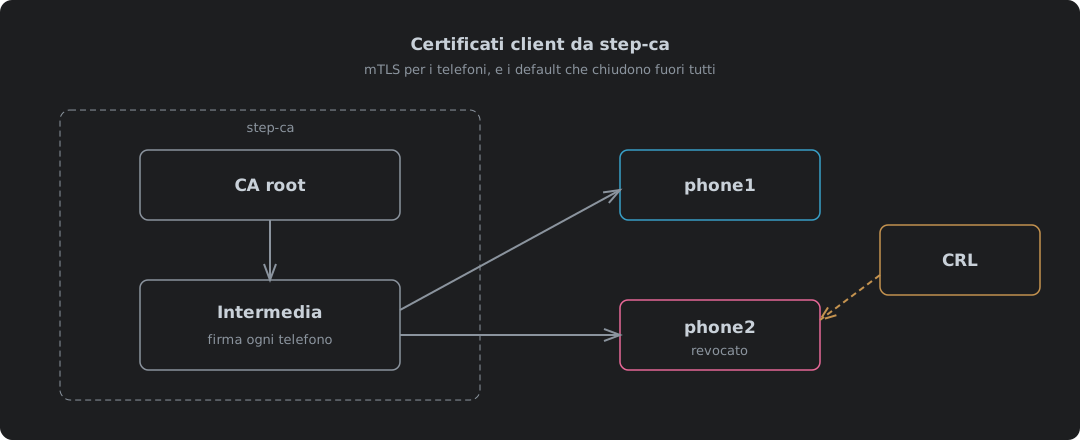
Perché i telefoni sono il caso difficile
I default di step-ca sono pensati per i server. Un server si rinnova da solo ogni mattina, e La tua autorità di certificazione: step-ca in un container mostra che funziona per i client ACME e per tutto ciò che sa lanciare step ca renew. Quell’articolo tratta anche l’avvio della CA, le sue due password e la fiducia nella root, e questo riparte da lì. Un telefono con un certificato client per l’app di Home Assistant non sa rinnovare niente, e quando ne sparisce uno devi chiuderlo fuori oggi, non quando il suo certificato scade. Cinque default si mettono di traverso, e nessuno fa rumore. Ti lasciano semplicemente con certificati che muoiono domani e una lista di revoca che rifiuta tutti.
| Default | Cosa fa a un telefono | Soluzione |
|---|---|---|
| I certificati durano al massimo 24 ore | Il certificato del telefono muore domani, e l’app di Home Assistant non sa rinnovarlo | Alzare maxTLSCertDuration in ca.json |
| CRL spenta | Revocare un telefono perso non cambia niente da nessuna parte | Accendere il blocco crl |
| Lo scope della CRL non corrisponde ai certificati | nginx rifiuta ogni telefono, anche quelli buoni | Impostare idpURL e aggiungere un template con crlDistributionPoints |
| Nessuna CRL per l’intermedia | nginx rifiuta ancora ogni telefono | Firmare una CRL della root vuota una volta l’anno |
| La CRL dura 24 ore | Quando scade, nginx torna a rifiutare ogni telefono | Aggiornarla con un timer |
Cloudflare fa la metà CA di tutto questo al posto tuo nel suo piano gratuito, come mostra la versione con Cloudflare. Farlo da te vuol dire fare tutti e cinque i passi. Le prove qui sotto sono state fatte su una CA chiamata Home Assistant CA, che è il nome che compare nell’output.
Default uno: i certificati durano un giorno
Chiedi un anno e la CA dice di no:
The request was forbidden by the certificate authority: requested duration of
8760h1m0s is more than the authorized maximum certificate duration of 24h1m0s.
È il default giusto per server e client ACME, che rinnovano tutto il giorno senza che nessuno se ne accorga. Il telefono è l’eccezione. L’app di Home Assistant non ha modo di rinnovare il proprio certificato client, quindi un certificato da 24 ore vuol dire passare da ogni telefono ogni giorno.
La durata è un’impostazione, e sta nella configurazione di step-ca. Ogni provisioner in ca.json accetta delle claims1:
"claims": {
  "maxTLSCertDuration": "8760h",
  "defaultTLSCertDuration": "24h"
}
| Claim | Significato | Impostato a |
|---|---|---|
maxTLSCertDuration | Il certificato più lungo che questo provisioner firma | 8760h, un anno |
defaultTLSCertDuration | Quello che ottieni senza chiedere | Lasciato a 24h, così un anno è sempre una scelta voluta |
minTLSCertDuration | Il più corto che firma | Lasciato com’è |
Riavvia il container e un anno passa. Un anno è una valutazione, non una regola. Più corto vuol dire meno tempo in cui un certificato rubato è utile, e più giri per casa a reinstallarli.
Default due: la CRL è spenta
Una lista di revoca dei certificati (CRL) è l’elenco firmato dei certificati che la CA ha ritirato. È il modo in cui un telefono perso viene chiuso fuori prima che il suo certificato scada, e step-ca non ne crea una se non glielo dici. La documentazione segna la funzione come sperimentale1.
"crl": {
  "enabled": true,
  "generateOnRevoke": true,
  "cacheDuration": "24h"
}
| Campo | Cosa fa | Default |
|---|---|---|
enabled | Crea una CRL, punto | Spento |
generateOnRevoke | Ricostruisce la lista nel momento in cui un certificato viene revocato | Spento |
cacheDuration | Quanto resta valida ogni lista | 24 ore1 |
idpURL | L’URL che la lista dice di coprire | Il nome della CA più /1.0/crl2 |
Ricordati quelle 24 ore. Tornano.
Default tre: una CRL che nessuno accetta
Con la CRL accesa, revoca un telefono e controlla entrambi i telefoni con la lista:
$ openssl verify -CAfile client-ca.pem -CRLfile crl.pem -crl_check phone1.crt phone2.crt
CN=phone1
error 44 at 0 depth lookup: different CRL scope
error phone1.crt: verification failed
CN=phone2
error 44 at 0 depth lookup: different CRL scope
error phone2.crt: verification failed
Falliscono tutti e due, anche il telefono buono. Metti quella lista davanti a nginx e non entra nessuno.
Il perché lo dice la lista stessa. step-ca marca ogni CRL con un Issuing Distribution Point critico, che dice «questa lista copre i certificati che puntano qui». I certificati che ha emesso non puntano da nessuna parte:
$ openssl crl -in crl.pem -noout -text
        X509v3 Issuing Distribution Point: critical
            Full Name:
              URI:https://localhost/1.0/crl
$ openssl x509 -in phone1.crt -noout -ext crlDistributionPoints
No extensions in certificate
OpenSSL non applica una lista il cui scope non corrisponde al certificato. Quindi fallisce in chiusura. Il che è giusto, e non serve a nessuno.
| La CRL dice di coprire | Il certificato dice che la sua CRL sta in | Risultato | |
|---|---|---|---|
| Così com’è | https://localhost/1.0/crl, critico | Da nessuna parte | different CRL scope, tutti rifiutati |
idpURL e un template | http://ca.home.example/1.0/crl | http://ca.home.example/1.0/crl | I telefoni buoni passano, quelli revocati no |
L’URL di default non è nemmeno uno su cui la CA risponde. Lo dice lo stesso sorgente di step-ca: «this is currently using the port 443 by default»2. Due impostazioni lo sistemano, e devono nominare entrambe lo stesso URL. idpURL va nel blocco crl di ca.json, e un template sul provisioner stampa i crlDistributionPoints corrispondenti in ogni certificato3:
{
  "subject": {{ toJson .Subject }},
  "sans": {{ toJson .SANs }},
  "keyUsage": ["digitalSignature"],
  "extKeyUsage": ["serverAuth", "clientAuth"],
  "crlDistributionPoints": ["http://ca.home.example/1.0/crl"]
}
"options": { "x509": { "templateFile": "templates/leaf-crl.tpl" } }
Riemetti i certificati dei telefoni, perché solo i certificati nuovi portano quel campo, e lo stesso controllo dà la risposta giusta:
CN=phone2
error 23 at 0 depth lookup: certificate revoked
error phone2.crt: verification failed
phone1.crt: OK
Anche la root ha bisogno di una CRL
Quel controllo guardava solo il certificato del telefono. nginx guarda tutta la catena. Imposta il flag CRL_CHECK_ALL di OpenSSL4, e la sua documentazione lo dice chiaro: «When using intermediate certificates, their CRLs should be specified in the same file»5. step-ca emette i certificati dalla sua intermedia ed elenca sempre e solo le revoche dell’intermedia. Niente dice se l’intermedia stessa è ancora buona:
$ openssl verify -CAfile client-ca.pem -CRLfile crl.pem -crl_check_all phone1.crt
O=Home Assistant CA, CN=Home Assistant CA Intermediate CA
error 3 at 1 depth lookup: unable to get certificate CRL
La soluzione è una CRL firmata dalla root che non revoca niente. OpenSSL la crea dalla chiave della root e dal file della password della CA, e può durare un anno perché la root non revoca niente giorno per giorno:
[ca]
default_ca = root
[root]
database = index.txt
crlnumber = crlnumber
default_md = sha256
default_crl_days = 365
private_key = root_ca_key
certificate = root_ca.crt
crl_extensions = crl_ext
[crl_ext]
authorityKeyIdentifier = keyid:always
touch index.txt && echo 1000 > crlnumber
openssl ca -config root-crl.cnf -gencrl -passin file:password -out root.crl.pem
Le due liste in un file solo, e tutta la catena torna:
$ openssl verify -CAfile client-ca.pem -CRLfile crl-chain.pem -crl_check_all phone1.crt phone2.crt
CN=phone2
error 23 at 0 depth lookup: certificate revoked
error phone2.crt: verification failed
phone1.crt: OK
Segnati una data in agenda tra un anno. Quando la CRL della root scade, ogni telefono viene di nuovo chiuso fuori.
Pubblicare la CRL
La CRL deve stare dove punta l’URL scritto in ogni certificato. Non sulla CA stessa.
| Scelta | Perché |
|---|---|
| Un web server davanti, non la porta 9000 | La porta 9000 è tutta l’API di step-ca, firma compresa. A nessuno serve altro che la lista |
| HTTP semplice, non HTTPS | La RFC 5280 dice che un distribution point «SHOULD include at least one LDAP or HTTP URI»6. Scaricarla in HTTPS richiede il controllo di un certificato, che richiede la lista. L’HTTP rompe il cerchio |
| Nessuna paura di manomissioni | La lista è firmata. Cambia un byte e la firma non torna |
| Rispondono solo i due percorsi delle CRL | Tutto il resto è un 404 |
Entrambi i web server lo fanno in poche righe, ed entrambi passano la lista così com’è da step-ca e servono la CRL della root come file:
server {
    listen 80;
    listen [::]:80;
    server_name ca.home.example;

    location = /1.0/crl {
        proxy_pass https://127.0.0.1:9000;
        proxy_ssl_trusted_certificate /etc/step/root_ca.crt;
        proxy_ssl_verify on;
        proxy_ssl_name localhost;
    }

    location = /root.crl {
        alias /etc/step/root.crl;
        default_type application/pkix-crl;
    }

    location / {
        return 404;
    }
}
http://ca.home.example {
	handle /1.0/crl {
		reverse_proxy https://127.0.0.1:9000 {
			transport http {
				tls_trust_pool file /etc/step/root_ca.crt
				tls_server_name localhost
			}
		}
	}
	handle /root.crl {
		header Content-Type application/pkix-crl
		root * /etc/step
		file_server
	}
	handle {
		respond 404
	}
}
| Richiesta | nginx | Caddy |
|---|---|---|
/1.0/crl | 200, application/pkix-crl, emittente l’intermedia | 200, application/pkix-crl, emittente l’intermedia |
/root.crl | 200, application/pkix-crl | 200, application/pkix-crl |
/roots.pem, /1.0/sign e il resto dell’API | 404 | 404 |
Entrambi rispondono su IPv6 oltre che su IPv4, ed è giusto così. Caddy ascolta su entrambi per default. nginx ascolta solo dove gli viene detto, quindi listen 80; da solo è solo IPv4 e ha bisogno di listen [::]:80; accanto. Provata su ::1, la lista è tornata con 200 da entrambi una volta che nginx ha avuto quella riga. step-ca ascolta su entrambi già così com’è.
La prova girava sulle porte 8080 e 8081, quindi l’URL nei certificati di prova aveva una porta. In uso è la porta 80 e l’URL è esattamente quello che dice il template.
Tenerla fresca
Ogni CRL creata da step-ca porta un nextUpdate a 24 ore. Dopo è scaduta, e una lista scaduta fallisce nello stesso modo di una lista mancante:
$ openssl verify -CAfile client-ca.pem -CRLfile crl-chain.pem -crl_check_all \
    -attime $(( $(date +%s) + 172800 )) phone1.crt
error 12 at 0 depth lookup: CRL has expired
Quello è il telefono buono. Due giorni dopo. Chiuso fuori, perché niente è andato a prendere una lista nuova.
nginx legge ssl_crl solo quando parte o viene ricaricato. Quindi qualcosa deve scaricare la lista, ricostruire il file e ricaricare nginx ogni poche ore, per tutto il tempo che questa cosa resta in funzione, che qualcuno guardi o no.
#!/bin/sh
# Fetch step-ca's CRL, add the root CRL, and reload nginx only if both parse.
set -eu
dir=${CRL_DIR:-/etc/nginx/pki}
tmp=$(mktemp)
trap 'rm -f "$tmp" "$tmp.pem"' EXIT
curl -fsS --max-time 20 "${CRL_URL:-http://ca.home.example/1.0/crl}" -o "$tmp"
openssl crl -inform DER -in "$tmp" -out "$tmp.pem"
openssl crl -in "$dir/root.crl.pem" -noout
cat "$tmp.pem" "$dir/root.crl.pem" > "$dir/crl-chain.pem.new"
mv "$dir/crl-chain.pem.new" "$dir/crl-chain.pem"
${RELOAD:-nginx -s reload}
| Esecuzione | Risultato |
|---|---|
| Normale | Lista nuova al suo posto, nginx ricaricato, phone1 200, phone2 revocato 400 |
| CA irraggiungibile | curl: (22) The requested URL returned error: 404, exit 22, vecchia lista lasciata dov’era, nessun reload |
Il lavoro vero lo fa set -e. Un download fallito non deve mai scrivere un file vuoto sopra uno buono, perché una lista rotta chiude fuori tutti esattamente come una lista vecchia. Lancialo ogni poche ore da un timer systemd o da cron. Così ha diversi tentativi prima che qualcosa scada. Niente di furbo, ed è il pezzo che tiene la porta funzionante.
Dare a un telefono il suo certificato
Un certificato per telefono, col nome del telefono, per un anno:
step ca certificate phone1 phone1.crt phone1.key \
  --provisioner admin --provisioner-password-file prov-pass \
  --not-after 8760h --kty EC
Il telefono vuole il certificato, la sua chiave e l’intermedia in un unico file PKCS12, e step lo costruisce da solo7:
step certificate p12 phone1.p12 phone1.crt phone1.key \
  --ca certs/intermediate_ca.crt
MAC: sha256, Iteration 2048
PKCS7 Encrypted data: PBES2, PBKDF2, AES-256-CBC, Iteration 2048, PRF hmacWithSHA256
È la cifratura moderna, ed è quella che la documentazione di Home Assistant Companion dice di provare per prima, prima di ripiegare su un contenitore legacy8.
Al telefono servono tre cose dalla CA, non una:
| File | Da installare come | Perché |
|---|---|---|
root_ca.crt | Certificato CA | Così il telefono si fida del certificato server che step-ca ha emesso per il proxy |
intermediate_ca.crt | Certificato CA | La catena tra la root e ogni certificato che la CA firma davvero |
phone1.p12 | Certificato utente per VPN e app | La chiave del telefono, la cosa che lo fa entrare |
L’app Android di Home Assistant si fida dei certificati CA installati dall’utente oltre che di quelli di sistema9, quindi un certificato server di step-ca funziona. Ed è anche la serratura migliore per questo lavoro. Il nome host conta solo dentro casa e per i telefoni, e un dispositivo senza la tua root non si fida nemmeno del server, figuriamoci superarlo.
Quando il telefono sparisce:
step ca revoke --cert phone2.crt --key phone2.key --reason "phone lost"
Certificate with Serial Number 89334534279272070053632987406394420097 has been revoked.
La lista nuova viene costruita sul momento, e l’aggiornamento successivo la mette davanti a nginx.
Una CA è una promessa che mantieni ogni giorno
Facendo girare tutto questo, quello che mi ha colpito è quanto poco del lavoro consista nell’emettere certificati. Un comando. Tutto qui. Il lavoro sta tutto nelle promesse che ci stanno attorno: che un telefono revocato resti fuori, che un telefono buono resti dentro, che la lista non sia mai vecchia. step-ca mantiene la prima e lascia il resto a te, e i suoi default danno per scontato che tu sia una flotta di server che si rinnovano da soli ogni mattina.
Non è un difetto, è il pubblico per cui è stata costruita. Ma è la distanza tra quello che uno strumento fa e quello che viene venduto come capace di fare. «Fatti la tua CA» suona come un container e un pomeriggio. È un container, un pomeriggio, un template, una CRL della root con una data in agenda, e un timer di cui ti dimenticherai l’esistenza fino al giorno in cui si ferma.
Fallo lo stesso. Una CA che gestisci tu è una CA che nessun altro può spegnere, rimettere a listino o leggere. Sappi solo che possedere le chiavi vuol dire possedere le faccende, e sono le faccende a tenere la porta chiusa.
Smallstep — step-ca configuration —
maxTLSCertDuration,defaultTLSCertDuration,minTLSCertDuration; il bloccocrlè «(experimental)»,cacheDuration«Defaults to 24h». ↩︎ ↩︎ ↩︎smallstep/certificates v0.30.2 — authority/tls.go — l’Issuing Distribution Point della CRL è
idpURLse impostato, altrimenti il nome della CA più/1.0/crl, marcato critico. ↩︎ ↩︎Smallstep — Certificate templates —
crlDistributionPoints«defines URLs with the certificate revocation list». ↩︎nginx — src/event/ngx_event_openssl.c —
ssl_crlimpostaX509_V_FLAG_CRL_CHECK|X509_V_FLAG_CRL_CHECK_ALL. ↩︎nginx — ngx_http_ssl_module, ssl_crl — «When using intermediate certificates, their CRLs should be specified in the same file.» ↩︎
RFC 5280 — Internet X.509 PKI Certificate and CRL Profile — sezione 4.2.1.13: il DistributionPointName «SHOULD include at least one LDAP or HTTP URI». ↩︎
Smallstep — step certificate p12 — impacchetta un certificato, la sua chiave e i certificati CA in un file PKCS12. ↩︎
Home Assistant Companion — Networking, TLS Client Authentication — prima prova il default PKCS12 attuale, il contenitore OpenSSL
-legacysolo se quello fallisce. ↩︎home-assistant/android — network_security_config.xml — i trust anchor sono
systempiùuser: «Additionally trust user added CAs». ↩︎