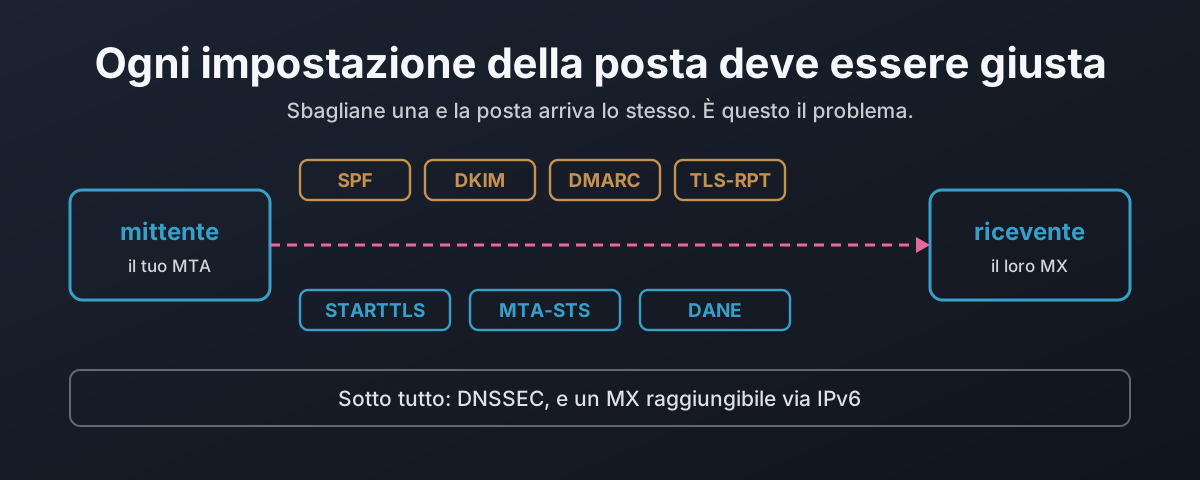
Perché ogni impostazione della posta deve essere giusta
Ogni livello della sicurezza email è progettato per ripiegare sul funzionare invece di fallire in modo sicuro. Togli la riga STARTTLS dal saluto e un mittente opportunistico prosegue in chiaro, cosa che la RFC 3207 descrive come un attacco e che, su un server pubblico, ti vieta di contrastare. Questo articolo cattura quel man-in-the-middle in laboratorio, poi passa in rassegna le sette impostazioni che proteggono un messaggio in transito, mostrando per ognuna cosa protegge, cosa no e come fallisce aperta quando è sbagliata. Da lì a DANE: perché un record TLSA non vale niente senza DNSSEC sotto, perché contano 3 1 1 e il riuso della chiave, e perché un record scaduto è l’unico errore che chiude invece di aprire. Poi un censimento in sola lettura di banche britanniche, grandi provider di posta e autorità di certificazione, contando quanti fanno davvero qualcosa di tutto questo.