Skip to content
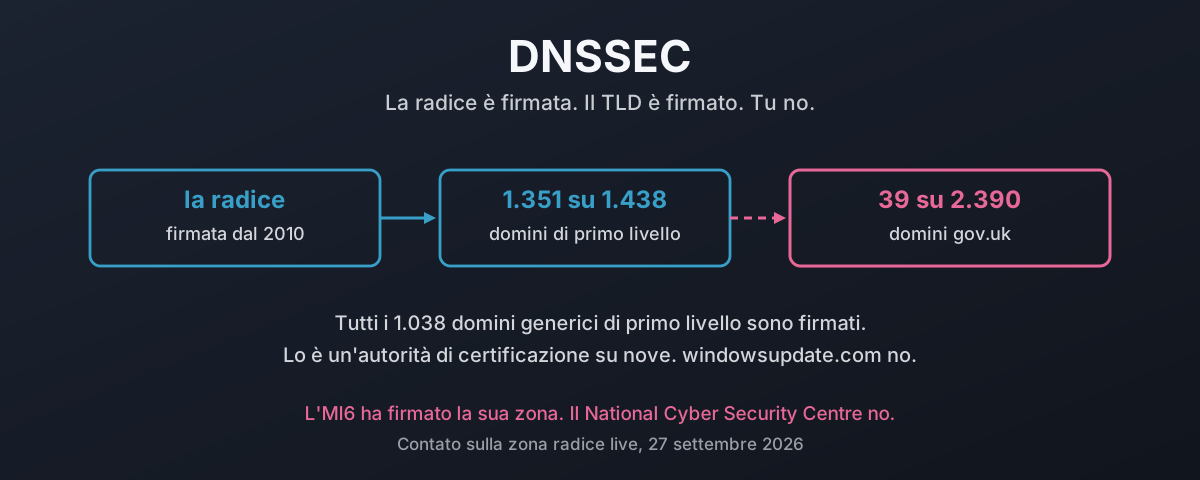
Una catena di fiducia che parte dalla radice firmata, passa per un TLD firmato e si interrompe su un dominio di secondo livello non firmato, con le cifre contate accanto a ogni passaggio

DNSSEC: proteggere il tuo traffico dalla falsificazione

La parte difficile di DNSSEC è finita anni fa. Contando sulla zona radice live il 27 settembre 2026, 1.351 domini di primo livello su 1.438 hanno un record DS e tutti i 1.038 gTLD sono firmati. Poi si ferma di colpo. Un censimento di ogni dominio gov.uk del registro ufficiale ne trova 39 firmati su 2.390 che ancora risolvono, nove dei quali sono consigli parrocchiali, mentre HMRC, l’NHS, il GCHQ e il National Cyber Security Centre non ci sono. Un’autorità di certificazione su nove ha firmato. Una distribuzione Linux o BSD su cinque pure. windowsupdate.com non ha alcun DS. Ecco quanto costa davvero una risposta falsificata, cosa ci fa la firma, perché le solite scuse non reggono il confronto con i numeri, e se, quarantadue anni dopo Mockapetris, il vero problema è che quasi nessuno capisce cosa promette davvero il DNS.

27 settembre 2026 · 49 minuti · 11169 parole · Damien Dye
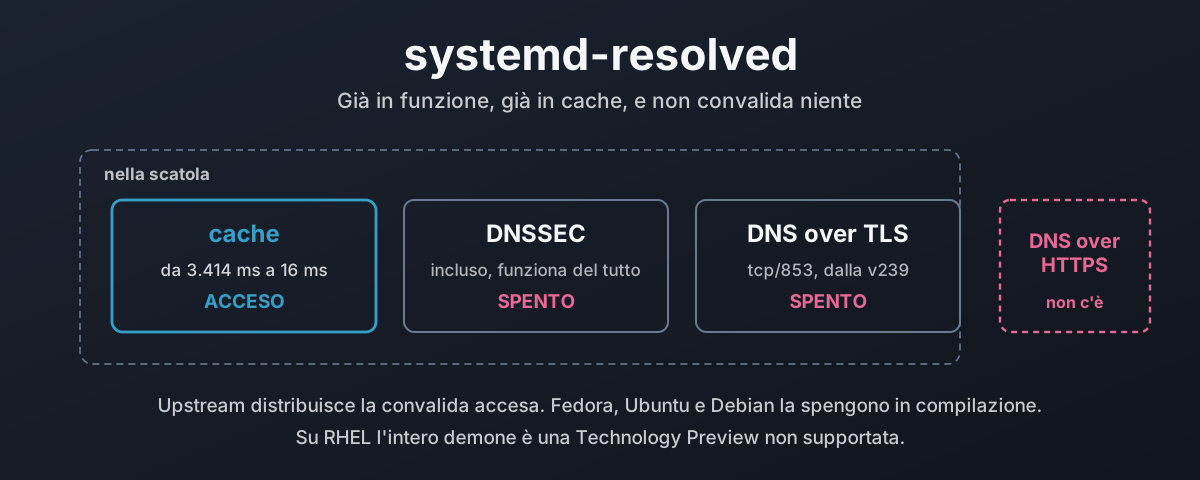
Una ricerca di nome che passa dallo stub listener di systemd-resolved verso una cache, un validatore e un trasporto cifrato, con il validatore e la cifratura spenti

Resolved: il resolver che stai già usando

systemd-resolved gira in questo momento sulla maggior parte dei desktop Linux: mette in cache ogni ricerca e non ne convalida nessuna. Qui si percorre il cammino della risoluzione, da nss-resolve ai due stub listener, si misura quanto vale la cache su una macchina vera, si attiva DNSSEC mostrando i tre verdetti che può restituire, e si spiega perché la convalida è spenta di default quando upstream la distribuisce accesa. Poi un censimento di quanto poco del web sia davvero firmato, DNS over TLS con la sua trappola tra modalità rigida e opportunistica, e il supporto a DNS over HTTPS chiesto dal 2018 e che ancora non esiste. Si chiude con cosa installano Fedora, Ubuntu, Debian e la famiglia RHEL, come collegarlo in ciascuna, e perché le funzioni che la tua distribuzione ha disattivato sono valori predefiniti e non codice mancante.

27 settembre 2026 · 39 minuti · 8636 parole · Damien Dye

DNS over HTTPS passa dritto oltre i tuoi controlli

DNS over HTTPS cifra le tue ricerche, e questo è un bene, e le manda a un resolver scelto dal client sulla porta 443, e questo è il problema. Il tuo resolver non vede mai la query, quindi la blocklist che avrebbe applicato, il feed di minacce che avrebbe colpito e la riga di log che avrebbe scritto spariscono tutti. Questo articolo percorre il meccanismo: perché una connessione web cifrata tra migliaia è invisibile al confine, chi su una macchina può scegliere un resolver che tu non hai mai scelto (il sistema operativo, il browser, qualsiasi app, qualsiasi script su qualsiasi pagina web, e il malware), e i casi documentati, dal JavaScript di una pagina che interroga un endpoint DoH pubblico che accetta richieste cross-origin, a Godlua e PsiXBot che nascondono il loro canale di comando dentro DoH, fino all’APT OilRig che esfiltra dati attraverso di esso. Poi la tesi che la storia della privacy è una copertura: DNS over TLS cifrava già il DNS nel 2016, su una porta che l’operatore di rete può ancora governare, quindi l’unica cosa che DoH aggiunge è battere l’amministratore, ed è per questo che i produttori di browser che l’hanno scritto e distribuito, e l’azienda pubblicitaria che gestisce il più grande resolver DoH pubblico, sono quelli che ci hanno guadagnato. Poi il rimedio, che non è vietare la cifratura. Gestisci il tuo resolver DoH e DoT, pubblicizzalo con Discovery of Designated Resolvers, rifiuta al confine la porta 53, la porta 853 e i resolver DoH pubblici noti, e rispondi al dominio canarino di Firefox così il browser si fa da parte. Tieni la cifratura. Riprenditi la scelta del resolver. Si chiude sulle conseguenze: lo stesso blocco basato sul DNS funziona in tutta Europa e in Australia, e i tribunali in Italia, Francia, Belgio e Germania ora ordinano ai resolver pubblici stessi di bloccare, con Cloudflare multata e in appello, Google che rifiuta in silenzio e OpenDNS che si spegne per interi paesi. Lo schema sotto è un progetto americano imposto al mondo, e un governo americano che presenta le leggi degli altri paesi come estorsioni alle aziende americane e le avverte di non rispettarle.
24 settembre 2026 · 39 minuti · 9964 parole · Damien Dye

Chi controlla davvero il DNS

La radice di internet è un file di testo da 1,5 MB che una sola azienda americana modifica e firma. Chi controlla davvero il DNS, cosa ha cambiato e cosa non ha cambiato la transizione IANA del 2016, e la documentazione di come ICANN ha usato quel controllo.

25 agosto 2026 · 52 minuti · 11057 parole · Damien Dye

Cosa è successo a Nominet

Il registro .uk appartiene ai suoi membri, e nel marzo 2021 hanno votato la rimozione di metà del consiglio. Com’era davvero la situazione vista da dentro, perché gestire .uk insieme a decine di gTLD ha determinato il modo in cui veniva gestito, e come un registro senza regolatore è finito disciplinato dagli unici che potevano farlo.

25 agosto 2026 · 31 minuti · 6490 parole · Damien Dye
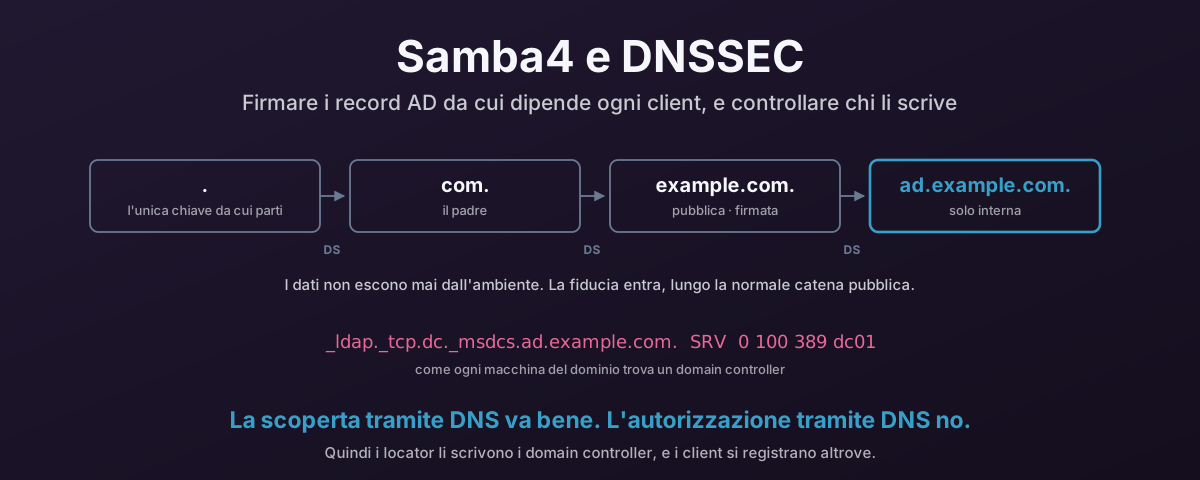
Una catena di delega dalla radice fino a una zona interna di Active Directory, con le scritture dei client confinate in una sotto-zona separata

Samba4 e la protezione dei record AD con DNSSEC

Ogni macchina unita al dominio trova il suo domain controller chiedendo a DNS un record SRV, quindi i locator _msdcs sono i record più critici per la sicurezza che possiedi. Ecco come pubblicarli e firmarli come si deve da un DC Samba4: BIND con dlz_bind9 che legge la directory, inline signing, un primario nascosto che i client non raggiungono mai, e gli aggiornamenti dinamici dei client tenuti fuori dalla zona che contiene i locator. Poi come costringere i client Windows e Linux a controllare davvero le firme, perché una zona firmata che nessuno valida si comporta esattamente come una non firmata.

24 agosto 2026 · 66 minuti · 14029 parole · Damien Dye