Skip to content
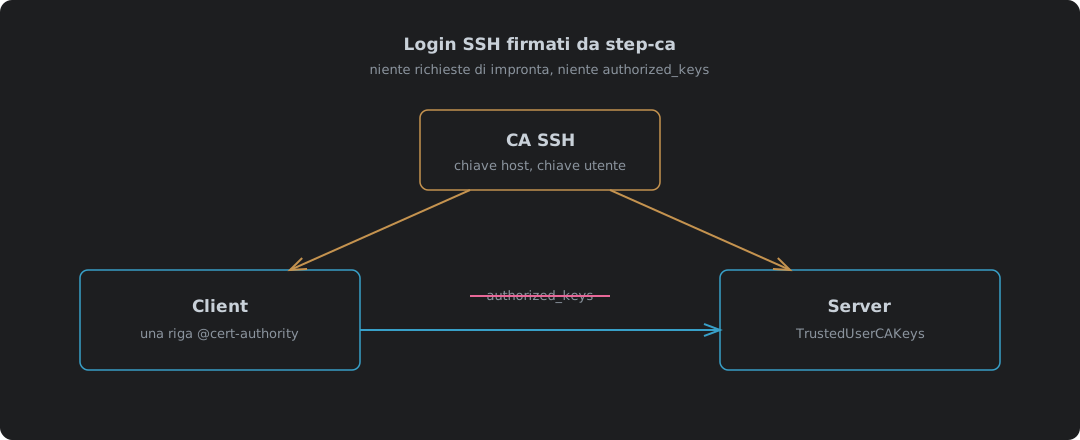
La CA SSH di step-ca firma una chiave host e una chiave utente; il client si fida della CA host e il server della CA utente, così nessuno dei due tiene una lista di chiavi

Login SSH firmati da step-ca: basta con authorized_keys

step-ca 0.30.2 usata come autorità di certificazione SSH, provata con OpenSSH 10.0. Perché i certificati battono authorized_keys e la fiducia al primo uso, come attivare la CA SSH al primo setup di step-ca, firmare una chiave host (e l’ordine degli argomenti che la fa inciampare), le due righe di sshd_config e l’unica riga @cert-authority in known_hosts, un certificato utente da 16 ore, quattro prove di login tra cui un utente sbagliato e un host non fidato, il rinnovo di un certificato host con sshpop, e dove non regge.

9 ottobre 2026 · 7 minuti · 1567 parole · Damien Dye
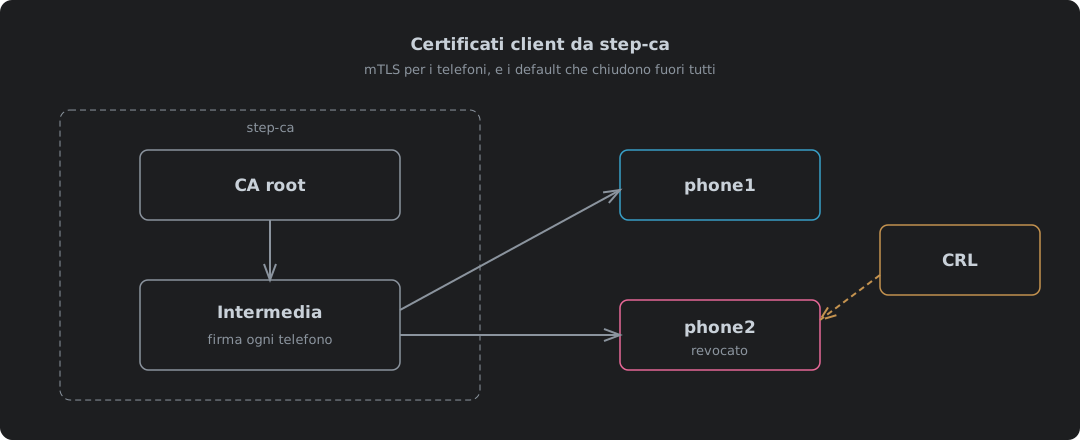
step-ca che emette certificati client ai telefoni dalla sua intermedia, con una CRL che segna come revocato un telefono perso

Certificati client da step-ca, e i default che chiudono fuori tutti

step-ca 0.30.2 usata per emettere certificati client per il TLS reciproco, provata da capo a fondo con nginx 1.30.5 e Caddy 2.11.7. Perché i telefoni sono il caso difficile, alzare in ca.json il limite di 24 ore sui certificati, accendere la CRL, perché fallisce con «different CRL scope» finché idpURL e un template non aggiungono un distribution point corrispondente, la CRL della root che serve a nginx per tutta la catena, la pubblicazione delle CRL in HTTP semplice su IPv4 e IPv6, il job di aggiornamento che impedisce a una CRL scaduta di chiudere fuori tutti, e come emettere, impacchettare, installare e revocare il certificato di un telefono.

9 ottobre 2026 · 12 minuti · 2556 parole · Damien Dye
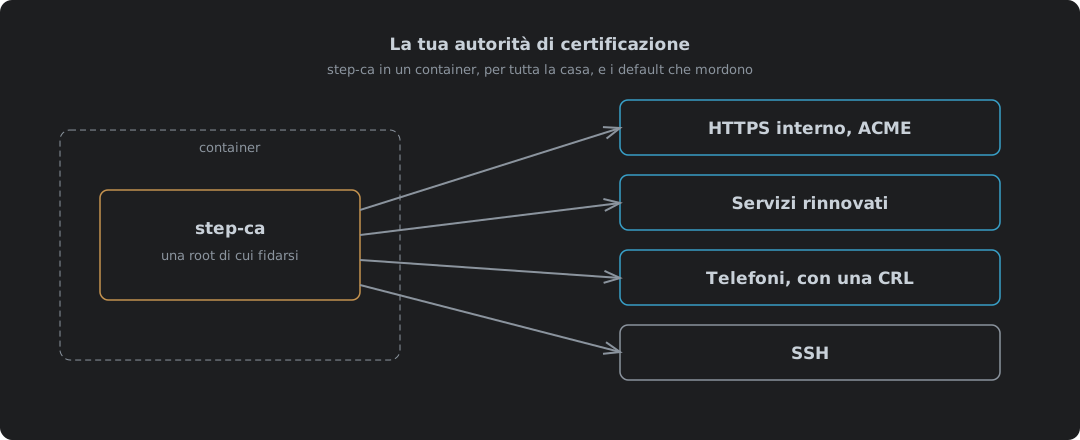
step-ca in un container che emette certificati dalla sua intermedia, con una CRL che segna come revocato un telefono perso

La tua autorità di certificazione: step-ca in un container

step-ca 0.30.2 di Smallstep in un container Podman o Docker come autorità di certificazione per tutto ciò che sta in casa, tutto provato. Perché una CA privata batte i certificati autofirmati e quelli pubblici per i nomi interni, come avviarla con ACME e SSH attivi, le due password che l’immagine genera e dove finisce ciascuna, come far fidare ogni dispositivo della root, HTTPS interno per Caddy o qualsiasi altra cosa parli ACME, e step ca renew per i servizi che non lo parlano. I certificati client e SSH hanno ciascuno un articolo a sé.

9 ottobre 2026 · 8 minuti · 1780 parole · Damien Dye

Webex cerca i tuoi certificati su un server di build di Cisco

Webex 46.8.0.35631 su Fedora 44 resta dietro un banner giallo che dice «Offline - No internet connection» mentre ogni altro programma sulla macchina raggiunge internet senza problemi. Ha fermato del tutto la linea VoIP. La rete non c’entrava: Cisco include un proprio fork di OpenSSL e l’ha compilato con OPENSSLDIR impostato su /workspace/.conan2/p/b/cisco8ee8b59cf93de/p/ssl, una directory che esiste in un container di build e da nessun’altra parte, quindi non carica nessun trust anchor e ogni handshake fallisce. L’articolo va in ordine: cos’è davvero lo stato rotto, chiedere alla libreria spedita dove pensa che stiano i suoi certificati, riprodurre l’esatto codice di errore fuori da Webex, perché niente ti avvisa, i due fix che non funzionano e perché, e quello che funziona. Poi il processo di build: hanno usato $ORIGIN per il codice e lasciato assoluti tre percorsi di dati, l’header RPM riporta l’ID di un container, quindi il container era già nella pipeline e non è mai stato usato per eseguire il risultato, il pacchetto richiede una glibc del 2018 perché non vogliono linkare staticamente, 2,2 GB vengono spediti due volte, e non c’è né documentazione né un solo file marcato come configurazione. Poi come andava costruito, i sei fix e il controllo di una riga che lo intercetta. E infine il confronto: Cisco ha 98 voci nel catalogo CISA delle vulnerabilità sfruttate, seconda solo a Microsoft, e un percorso di fiducia che nessuno ha controllato e un bypass che nessuno ha controllato sono lo stesso difetto con una posta diversa.
15 settembre 2026 · 42 minuti · 9180 parole · Damien Dye