Skip to content
Damien Dye

Damien Dye

Note su infrastruttura e homelab: Proxmox, Ceph, NetBox, Ansible, certificati.

Articoli recenti

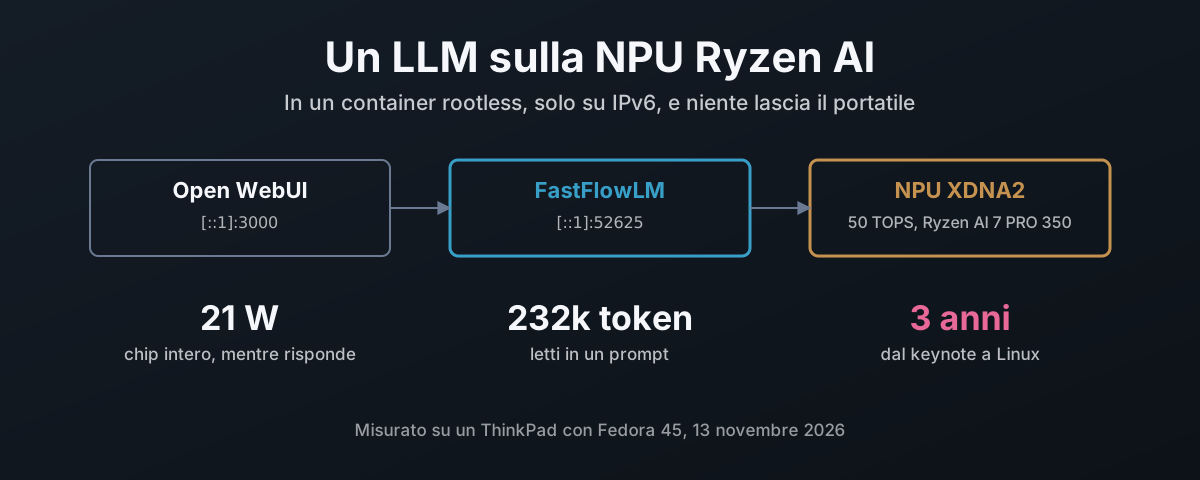
Da Open WebUI a FastFlowLM alla NPU XDNA2 sul loopback IPv6: 21 W mentre risponde, 232.000 token in un prompt, tre anni dal keynote di AMD a Linux

Un LLM sulla NPU Ryzen AI, in un container

La NPU di un portatile Ryzen AI vale 50 TOPS e sulla maggior parte delle installazioni Linux resta ferma. Qui si compila il driver amdxdna di AMD tenendo sull’host solo il modulo del kernel, si costruisce FastFlowLM con il runtime XRT di AMD in un container podman rootless allineato a quel driver, si lega tutto al loopback IPv6 e lo si avvia al boot con Quadlet. Poi cosa fa: nove modelli misurati, un test di contesto da 232.000 token, Whisper che trascrive la voce a dieci volte il tempo reale, Open WebUI e i 7.000 token nascosti che aggiungeva a ogni messaggio, e velocità ed energia della NPU misurate contro llama.cpp sulla iGPU Radeon 860M. Infine la cronologia: tre anni dall’annuncio di Ryzen AI a un modello linguistico sulla sua NPU sotto Linux, arrivato da un progetto che AMD non ha avviato, mentre lo sforzo andava a Copilot+ sul Fisher-Price OS (Windows) invece che al data centre e agli strumenti Linux che i professionisti dell’AI usano davvero.
13 novembre 2026 · 25 minuti · 6078 parole · Damien Dye
Crimson, la riscrittura dell'OSD fatta da Ceph su Seastar con SeaStore, contro FlashStore di croit, una riscrittura in Rust con uno store suo

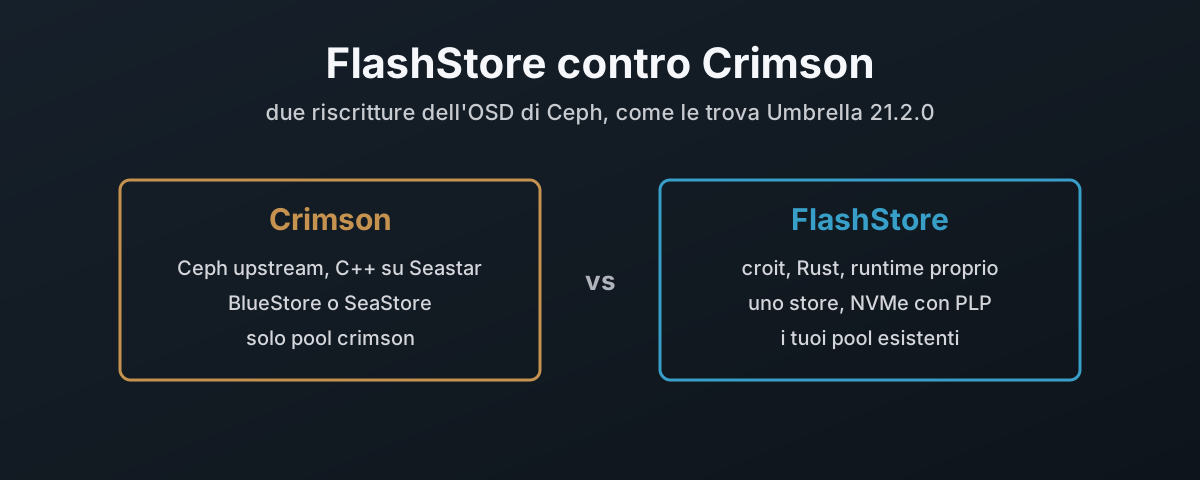
FlashStore contro Crimson: due riscritture dello stesso OSD

Crimson è la riscrittura dell’OSD fatta da Ceph stesso, in C++ sul framework Seastar, con un nuovo store nativo chiamato SeaStore; FlashStore è la riscrittura di croit, in Rust, con uno store tutto suo. Sono entrambi in anteprima ed entrambi puntano a NVMe e a reti veloci. Qui li confronto così come Ceph 21.2.0 Umbrella distribuisce Crimson, partendo dal codice sorgente e dalla documentazione di Ceph e dallo snapshot ceph-rust di croit: da dove viene ciascuno e con quale licenza, perché Rust rispetta le linee guida dei Five Eyes sulla sicurezza della memoria e C++ no, perché Crimson ha bisogno di pool suoi e di un flag sperimentale mentre FlashStore entra nei pool esistenti, perché Umbrella non ha modo di trasformare un pool esistente in un pool Crimson e quindi i dati vanno copiati, cosa dice ciascuno al monitor all’avvio, i reactor di Seastar contro i core fissati in polling, il fatto che un OSD Crimson predefinito esegue ancora BlueStore, gli alberi onode, OMAP e LBA di SeaStore contro l’unico albero per shard di FlashStore, l’ordine in cui ciascuno fa il commit di una scrittura, il segment cleaner di SeaStore, e quale hardware e quali pool accetta ciascuno.

11 novembre 2026 · 21 minuti · 4915 parole · Damien Dye
BlueStore di Umbrella, RocksDB su BlueFS su qualsiasi disco, contro FlashStore di croit, un B+tree copy-on-write e un WAL per core su NVMe con protezione da perdita di alimentazione

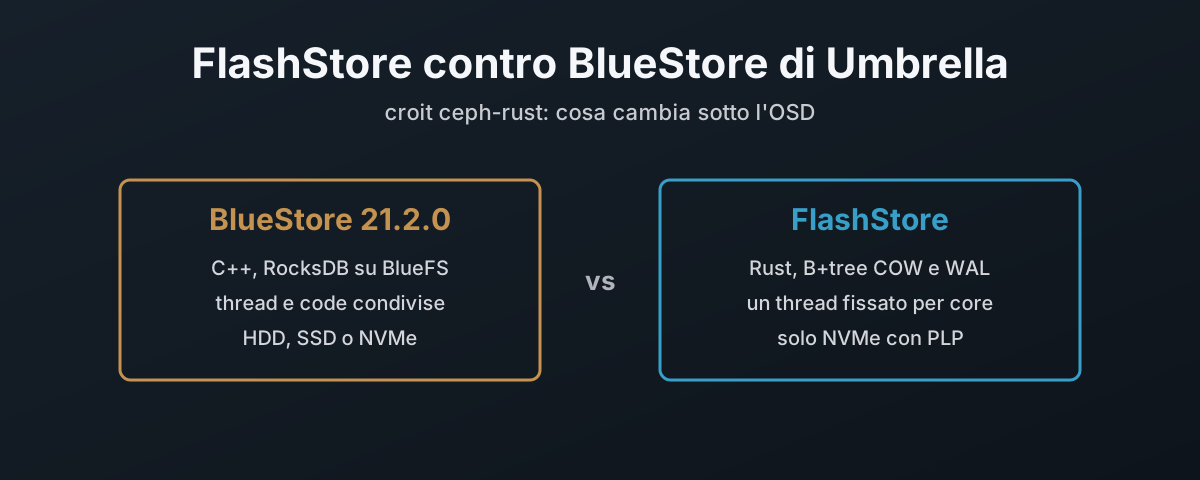
FlashStore contro BlueStore di Umbrella: cosa ha cambiato croit sotto l'OSD

ceph-rust di croit è una riscrittura clean-room in Rust dell’OSD di Ceph con un object store suo, FlashStore, in anteprima pubblica dal 9 novembre 2026. Qui lo metto accanto a BlueStore esattamente come lo distribuisce Ceph 21.2.0 Umbrella, leggendo il codice sorgente e la documentazione di entrambi i progetti: cosa c’è nel repository e sotto quali licenze, dove ciascuno store tiene i metadati, come arrivano al disco una scrittura da 4 KiB e una sotto i 4 KiB, i pool di thread di Umbrella contro il singolo thread per core di FlashStore, perché FlashStore fa della protezione da perdita di alimentazione un requisito rigido, su cosa non gira, perché dice ai tuoi monitor di essere BlueStore, quali opzioni di BlueStore rispetta e quali ignora, e perché l’unica strada tra i due è il backfill.

11 novembre 2026 · 21 minuti · 4944 parole · Damien Dye
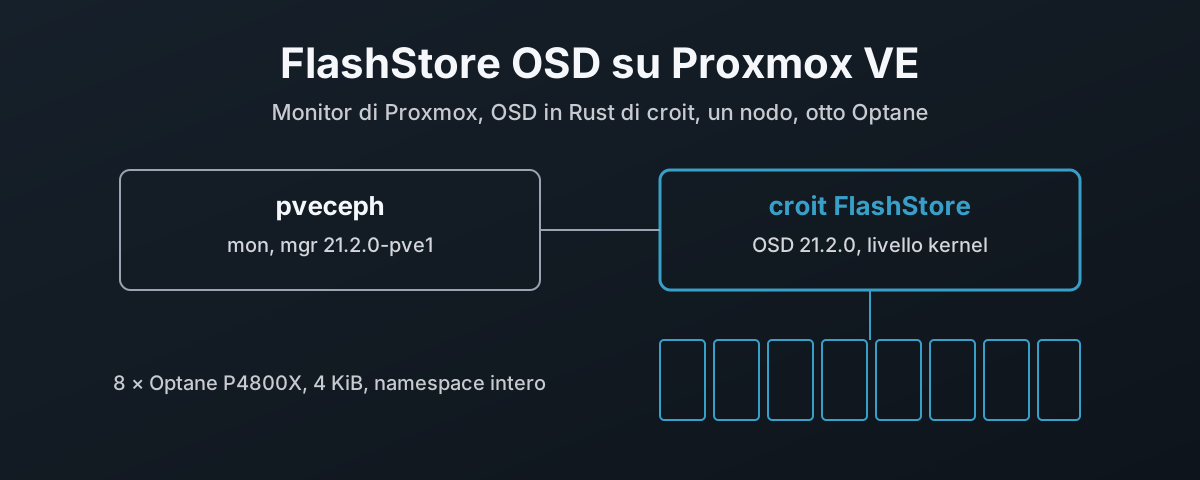
Un nodo Proxmox VE con il monitor e il manager Ceph di Proxmox accanto agli OSD croit FlashStore su otto dischi Optane

OSD FlashStore su Proxmox VE: cosa è servito su un nodo

FlashStore OSD di croit è un sostituto in Rust di ceph-osd e BlueStore, in anteprima pubblica dal 9 novembre 2026. Qui lo installo in modo iperconvergente su un singolo nodo Proxmox VE 9.2: Ceph Umbrella 21.2.0 dalla procedura guidata di PVE per monitor e manager, OSD FlashStore su dischi Intel Optane P4800X. Spiega perché Umbrella è l’unica release di Proxmox compatibile, la formattazione dei dischi a 4 KiB e il reset del controller che interrompe la formattazione, cosa riporta croit-flashstore-osd –check, perché l’unit fornita non riesce a leggere il ceph.conf di Proxmox e il drop-in che lo risolve, il passthrough NVMe che il kernel di Proxmox rifiuta e il backend diretto che funziona, la preparazione degli OSD per indirizzo PCI, cosa ne fa il pannello OSD di PVE, un pool, uno storage RBD e una VM Fisher-Price OS (Windows) installata sopra, CrystalDiskMark dentro quella VM confrontato con i contatori dei dischi stessi, la memoria di Ceph con tutti e otto gli OSD attivi, tre VM insieme con un target di memoria di 1 GiB, e uno script che fa tutto, testato ricostruendo un OSD da zero.

11 novembre 2026 · 37 minuti · 8085 parole · Damien Dye
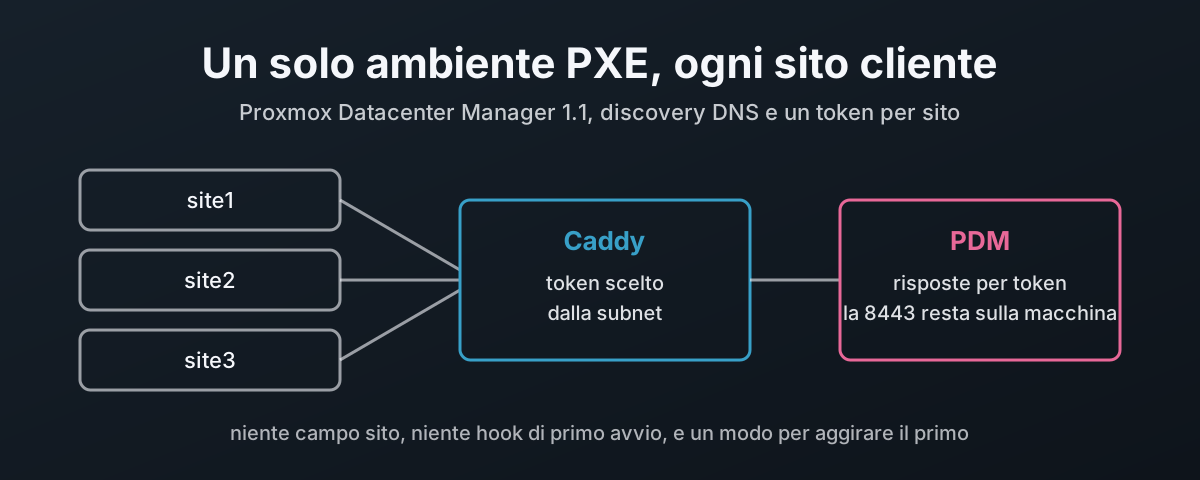
Tre siti di clienti che alimentano un solo Caddy, che passa a ciascuno il suo token, davanti a un solo Proxmox Datacenter Manager

Un solo ambiente PXE per ogni cliente: installazioni automatiche con Proxmox Datacenter Manager

Proxmox Datacenter Manager 1.1 può servire i file di risposta all’installer automatico di Proxmox, e questo lo rende il server di installazione naturale per un MSP che segue molti siti di clienti. Il caso d’uso è un cliente che voleva ogni sito costruito con i suoi nomi, la sua password di root e le sue chiavi SSH, collegando un server alla VLAN giusta e avviandolo, senza numeri di serie da raccogliere e senza un file di risposta per macchina; questo articolo copre la metà che riguarda avvio e installazione, e lascia da parte l’ingresso nel cluster. PDM non sa abbinare una risposta al sito, e non sa dare a un nodo uno script di primo avvio, ed entrambe le cose sono dimostrate dal sorgente stesso di PDM. Qui si costruisce comunque un solo ambiente PXE per ogni sito: un’unica immagine di boot con un catch token non segreto, discovery tramite TXT DNS così l’immagine non contiene nessun URL, e un proxy Caddy che sostituisce il catch token con il bearer token del sito in base alla subnet di origine. Copre come PDM sceglie una risposta, prepare-iso per iPXE, i record DNS, dnsmasq e il loop di iPXE, un Caddy irrobustito che serve tutta la UI di PDM sulla 443 con la 8443 chiusa da nftables, il log del token usato solo per nome, il webhook post-installazione, l’aggiunta di Proxmox Backup Server, e i compromessi che restano.

7 novembre 2026 · 36 minuti · 8312 parole · Damien Dye
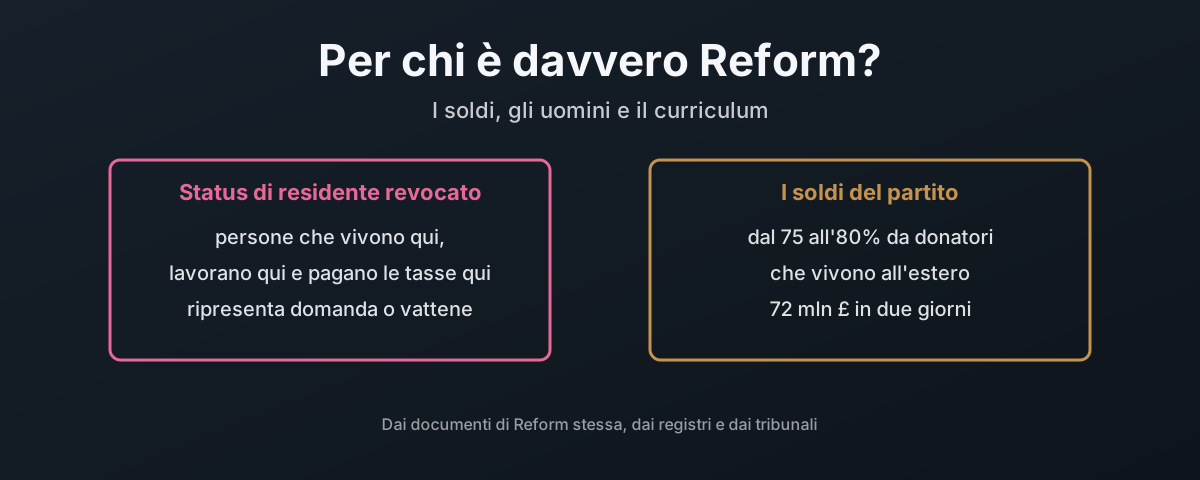
Per chi è davvero Reform: i contribuenti residenti perdono lo status, i donatori che vivono all'estero finanziano il partito

Per chi è davvero Reform? I soldi, gli uomini e il curriculum

Un articolo d’opinione su Reform UK, costruito con i suoi stessi documenti e con gli atti pubblici. Il suo piano per revocare il permesso di soggiorno a tempo indeterminato a chi vive, lavora e paga le tasse qui. Un piano sul welfare che risparmia la pensione statale e taglia il sostegno a chi è in età da lavoro. Una società del partito posseduta dal leader fino al 2025, e uno statuto che lascia agli iscritti una cassetta dei suggerimenti. I beneficiari di Universal Credit che lavorano e i caregiver che il piano escluderebbe. Dal 75 all'80% delle donazioni da donatori che vivono all’estero, un test di domicilio che il Parlamento ha approvato nel 2009 e non ha mai attivato, e cosa dicono di quel tipo di denaro il Consiglio d’Europa e la revisione del governo stesso. Gli interessi dei donatori: Tether, QinetiQ, le cripto, e un’ammissione di colpevolezza e una grazia negli Stati Uniti. Il regalo da 5 milioni di sterline, i guadagni di Farage e il suo curriculum da eurodeputato, gli immobili e le tasse di Tice, la giravolta di Jenrick e Westferry, i legami con Putin e Trump, chi ha pagato i viaggi all’insediamento di Trump, a Mar-a-Lago, ad Abu Dhabi e in Israele, RFOI Ltd, il trust Ghandehari e le ditte quasi fallite che hanno dato 485.000 sterline, le società cripto che pagano Farage e i pensionati che perdono soldi nelle truffe cripto, lo spazio che Reform ottiene sulla BBC e la sua poltrona fissa su GB News, il curriculum su razzismo e disciplina, e 7 «diffamazioni» su 12 che si sono rivelate vere. Poi la domanda del titolo.

28 ottobre 2026 · 84 minuti · 23541 parole · Damien Dye
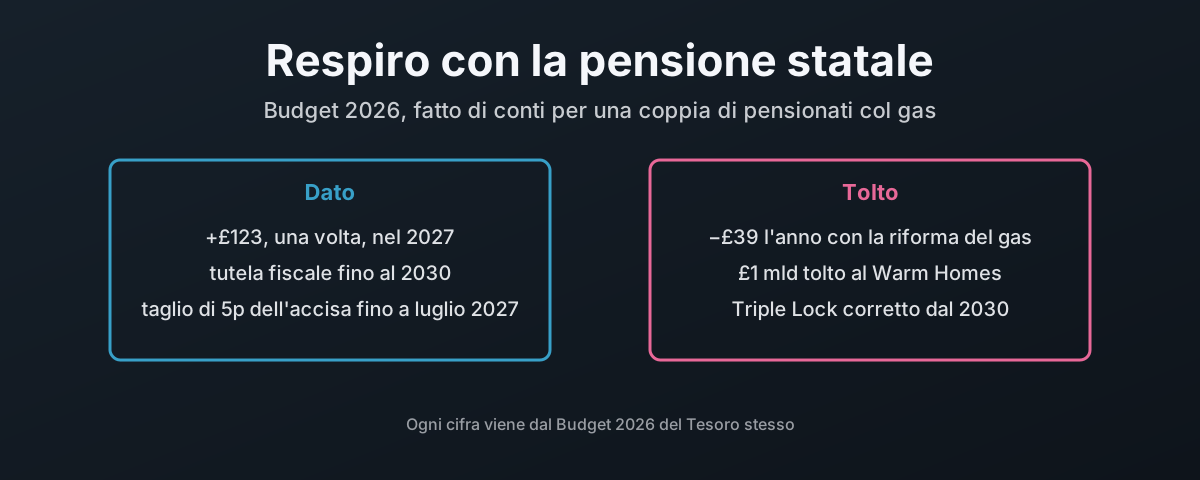
Respiro con la pensione statale: cosa dà il Budget 2026 a una coppia di pensionati che si scalda a gas

Respiro con la pensione statale: il Budget 2026 per una coppia di pensionati con il gas

Cosa fa il Budget 2026 per una coppia che vive solo della nuova pensione statale piena, £25.095 l’anno in due, che scalda la casa a gas con 13.375 kWh l’anno e usa un’auto a benzina per 4.000 miglia. Un registro dal documento stesso del Tesoro: il pagamento una tantum di £100 per l’energia domestica, l’IVA allo 0% sull’elettricità, il taglio dell’accisa sul carburante, la quota fissa del gas spostata nel prezzo unitario, che a chi usa molto gas costa soldi, e la Gas Shipper Obligation spostata sulla fiscalità generale, che per una volta aiuta. Poi le cose che in bolletta non si vedono: un reddito di £119 a settimana troppo alto per il Pension Credit e per l’aiuto sugli occhiali che ne dipende, un controllo obbligatorio della vista per i guidatori anziani in consultazione, il drenaggio fiscale che non toglie contanti ma il margine sotto la Personal Allowance, una Pension Tax Allowance che lo tampona ma scade un anno prima del congelamento e tassa una rendita aziendale di £790 che l’indicizzazione avrebbe lasciato stare, la correzione del Triple Lock da aprile 2030 che vale £15 miliardi l’anno al Tesoro entro la fine degli anni 2030, e i soldi per l’isolamento e le pompe di calore che li avrebbero aiutati di più, tagliati o tassati.

28 ottobre 2026 · 17 minuti · 4149 parole · Damien Dye
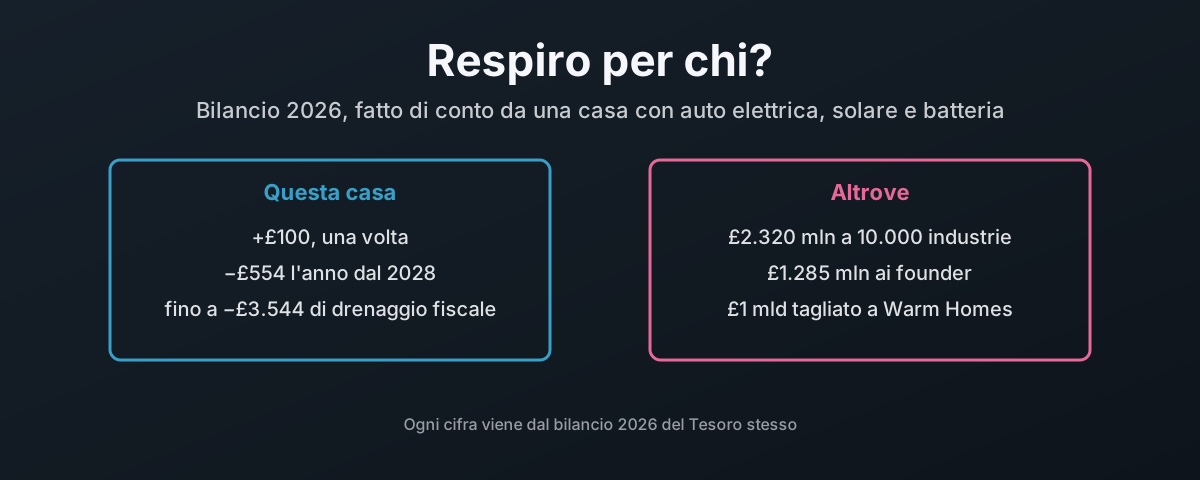
Respiro per chi: cosa dà il bilancio 2026 a una casa con auto elettrica, fotovoltaico e batteria, rispetto a cosa dà alle grandi imprese

Respiro per chi? Il bilancio 2026 visto da una casa con auto elettrica, fotovoltaico e batteria

Cosa fa davvero il bilancio 2026 per chi paga l’aliquota del 40%, lavora da casa, ha un’auto elettrica che fa 20.000 miglia l’anno per il pendolarismo della sua metà, ha fotovoltaico e batteria e ha ridotto il gas all’acqua calda e a un po’ di riscaldamento. Un conto voce per voce, dal documento stesso del Tesoro: il pagamento da £100 per l’energia domestica, l’IVA allo 0% sull’elettricità, la quota fissa del gas spostata nel prezzo per unità mentre resta quella più alta dell’elettricità, la Gas Shipper Obligation tolta dalla bolletta del gas e messa sulla fiscalità generale, e chi paga, perché l’idrogeno ricavato dall’elettricità perde contro una pompa di calore al 280%, la tassa chilometrica eVED su un pendolarismo da 20.000 miglia, e il drenaggio fiscale delle soglie congelate dal 2021 al 2031, calcolato rispetto a dove le avrebbe messe la legge, per chi paga il 40% e per i redditi bassi che colpisce per primi. Poi a chi vanno invece i soldi, dalle stime del bilancio stesso: 10.000 industrie energivore, gli operatori della termovalorizzazione, i founder ad alta crescita contro i normali titolari che vendono, le piccole imprese del commercio di strada pagate dai piccoli venditori online, i data center in testa alla coda per la rete, e il riarmo finanziato in parte tagliando il Warm Homes Plan, con le cifre del MoD su quanto va a BAE Systems e quanto si spende senza gara. Cosa non fa per isolamento e solare sul tetto, dove l’IVA torna al 5%, e che fine ha fatto il contributo per le pompe di calore. E cosa significa la nuova regola IVA sui marketplace online per chi vende le proprie cose su eBay.

28 ottobre 2026 · 38 minuti · 9126 parole · Damien Dye
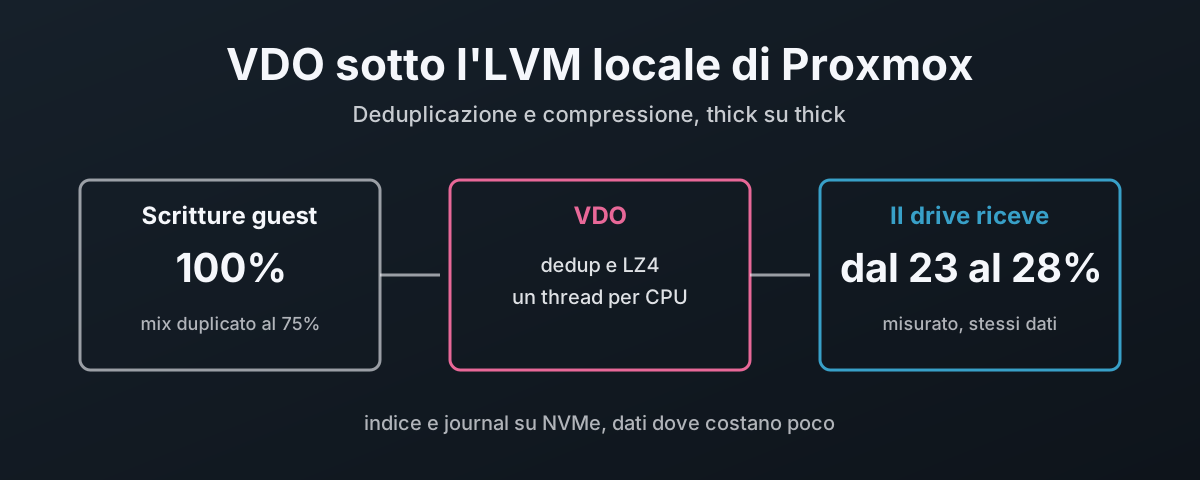
Le scritture del guest a sinistra, VDO al centro, e solo circa un quarto dei byte che arriva al drive a destra

VDO sotto lo storage LVM locale di Proxmox: meno byte arrivano al drive

VDO è lo strato di deduplicazione e compressione del kernel. Sotto un volume group LVM thick dà ai dischi locali di Proxmox VE una sola copia scritta di ogni blocco che le VM condividono, così al drive arrivano molti meno byte. Qui lo costruisco thick su thick su un host Proxmox VE 9, con VDO dimensionato sullo spazio che ha davvero così che niente sopra di lui possa fare overcommit, l’impostazione scan_lvs di lvm.conf e il suo filtro, e i thread di VDO allineati al numero di CPU. Misuro quanto ha risparmiato la deduplicazione su un template e sei cloni completi, due ISO, zeri e dati casuali, quanti byte ha davvero ricevuto il drive rispetto a ciò che ha scritto il guest, e quanto costa VDO rispetto alla stessa Intel Optane senza VDO. Poi costruisco il pool con l’indice e i journal di VDO su NVMe e i dati su un secondo dispositivo, dimostro la disposizione con vdolistmetadata, misuro come si divide l’I/O, poi metto VDO sopra bcache con una NVMe partizionata tra la cache di bcache e i metadati di VDO, e misuro quanti byte arrivano alla cache con e senza VDO. Ragiono su cosa significa tutto questo su RAID6 hardware con HDD, e tratto il discard alla cancellazione.

27 ottobre 2026 · 29 minuti · 6497 parole · Damien Dye
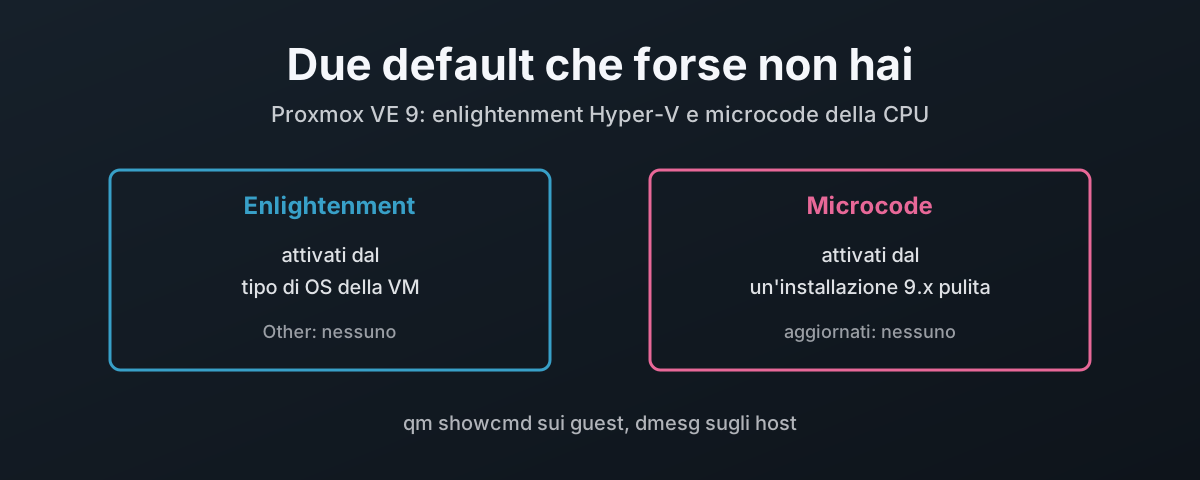
Due default di Proxmox: gli enlightenment Hyper-V attivati dal tipo di OS della VM, e il microcode della CPU attivato dal modo in cui è stato installato l'host

Due default di Proxmox VE 9 che forse non hai: enlightenment Hyper-V e microcode della CPU

Proxmox VE 9 attiva gli enlightenment Hyper-V per i guest Fisher-Price OS (Windows) e installa il microcode della CPU sugli host nuovi, ma solo se alla VM è stato dato un tipo di OS Microsoft Windows e l’host viene dall’installer 9.x. Qui trovi cosa fanno gli enlightenment, le regole esatte con cui qemu-server li sceglie (misurate su un host 9.2 in produzione), perché il pinning della versione della macchina tiene le VM più vecchie fuori dal fix hv-evmcs di luglio 2026, la build di pve-qemu-kvm che serve a quel fix e cosa ha corretto per quei guest ogni rilascio di QEMU dalla 10.0, perché vanno su q35 e mai su i440fx (dove il wizard ne mette ancora la maggior parte), i due flag che puoi impostare a mano, come dimostrare cosa sta eseguendo una VM, da dove arriva il microcode (firmware della scheda, Debian e il repository di Proxmox stesso), perché un host aggiornato non ne ha (con un nodo Intel indietro di quattro rilasci Intel come esempio), la ricostruzione dell’initramfs che l’installazione innesca e i kernel più vecchi che quella ricostruzione salta, il guasto RDSEED di Zen 5 che ne segue, come attivarlo, un riavvio a rotazione su un cluster Ceph, e il rollback di un aggiornamento difettoso.

27 ottobre 2026 · 26 minuti · 6259 parole · Damien Dye
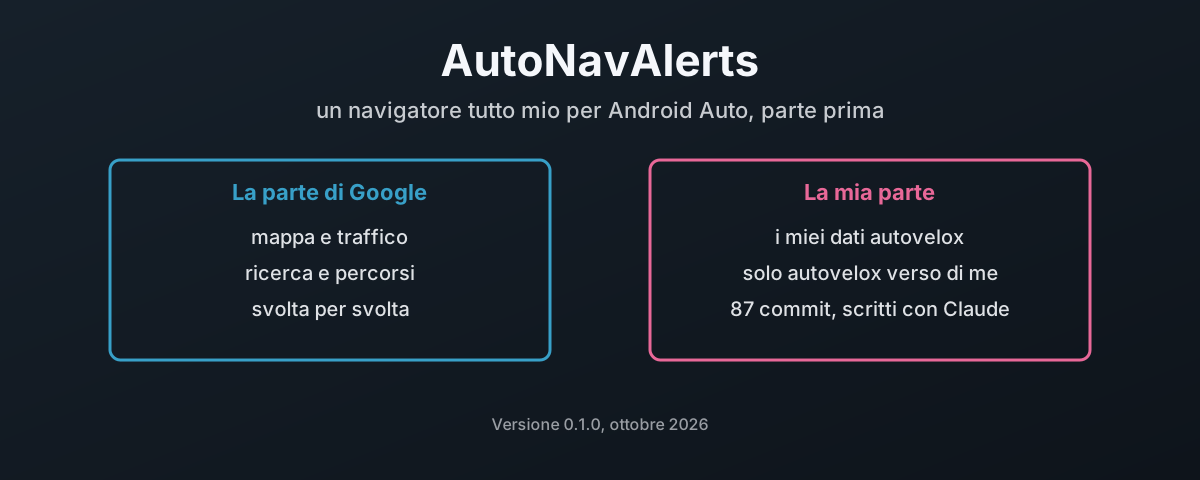
AutoNavAlerts: mappa e percorsi di Google su Android Auto, con avvisi solo per gli autovelox rivolti verso di te

AutoNavAlerts, parte prima: un navigatore tutto mio per Android Auto

AutoNavAlerts è un’app di navigazione per Android Auto che sto costruendo sul Navigation SDK di Google: la mappa, il traffico, la ricerca e le indicazioni svolta per svolta di Google, con sopra un sistema di avvisi degli autovelox che carica il mio abbonamento PocketGPSWorld e avvisa solo per gli autovelox rivolti nella mia direzione di marcia. La prima parte racconta cosa fa oggi, cosa Google permette a un’app di terze parti sullo schermo dell’auto e cosa trattiene (segnalazione degli incidenti, il limite di velocità, il tocco sui suoi controlli), perché ogni utente porta la sua chiave Maps e i suoi dati sugli autovelox, e come il codice è stato scritto con Claude: prima un documento di progetto, 87 commit in meno di due giorni, le regole ferree nate al banco di prova, i bug scritti dagli agenti e come è stato scoperto ciascuno, e il primo viaggio vero in auto.

23 ottobre 2026 · 16 minuti · 3470 parole · Damien Dye
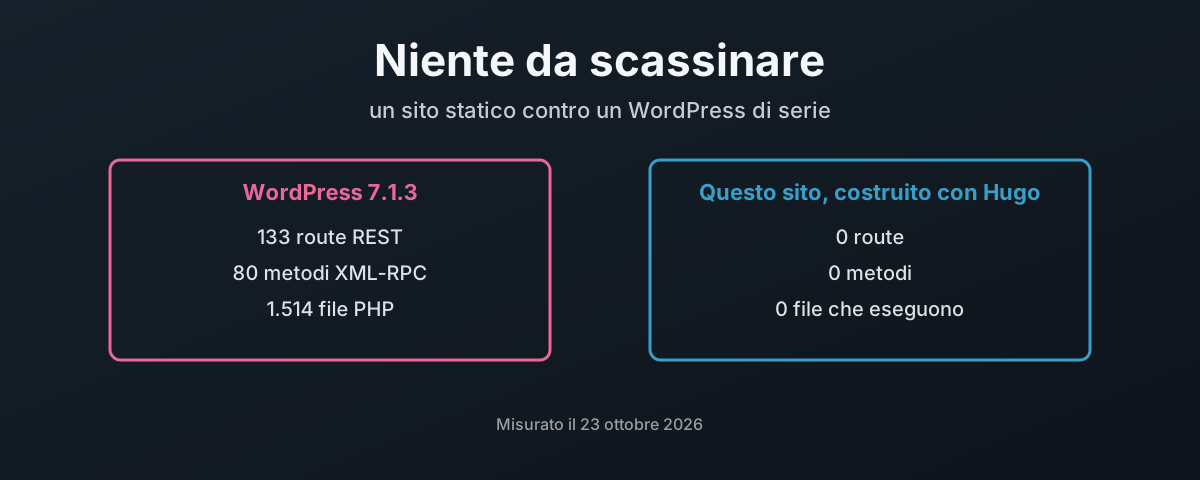
Un WordPress di serie espone 133 route REST, 80 metodi XML-RPC e 1.514 file PHP; questo sito statico non esegue niente su richiesta

In un sito statico non c'è niente da scassinare

Questo blog è costruito con Hugo e servito come 6.343 file semplici, senza che nessun mio codice giri su alcuna richiesta. Di fronte, un WordPress 7.1.3 di serie misurato in un laboratorio podman: 133 route REST, 62 delle quali accettano scritture, 80 metodi XML-RPC, 1.514 file PHP, ognuno dei suoi 3.785 file scrivibile dall’utente stesso del web server, e un account di database con tutti i privilegi. Questo articolo conta entrambe le superfici d’attacco, spiega cosa fa il modello di sicurezza di Hugo al momento della build, ammette dove si sposta il rischio quando al momento del servizio non gira niente, comprese due lacune nel modo in cui era costruito questo sito, una delle quali ora chiusa, e spiega come costruire un sito statico offline, una volta sola, e caricare nient’altro che i file finiti.

23 ottobre 2026 · 17 minuti · 4113 parole · Damien Dye
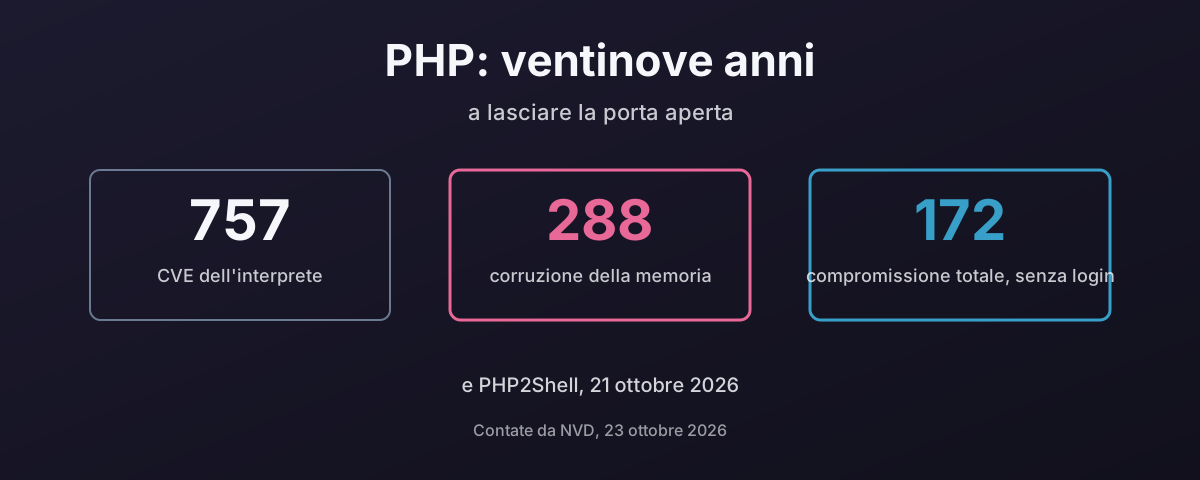
757 CVE dell'interprete PHP dal 1997, almeno 288 di corruzione della memoria, 172 classificate come compromissione remota completa senza login

PHP: ventinove anni a lasciare la porta aperta

PHP2Shell, reso pubblico il 21 ottobre 2026, è un’esecuzione remota di codice senza autenticazione nell’interprete PHP stesso, in ogni versione fino alla 5.4, sfruttata prima che esistesse la patch. È l’ultima voce di un lungo elenco: 757 CVE contro l’interprete dal 1997, almeno 288 di corruzione della memoria e 172 classificate come compromissione remota completa senza login. Questo articolo conta quell’elenco da NVD e dal catalogo KEV della CISA, spiega perché un motore in C e un linguaggio che ci ha messo dieci anni a togliere register_globals fanno lo stesso errore due volte, guarda cosa fa WordPress ai numeri, come le web shell restano al loro posto e come fermarle, le due volte in cui è stato violato php.net stesso, la quota del web che gira ancora su versioni che nessuno aggiorna, e perché il deployment abituale, un unico processo che tiene i template, la logica, l’SQL e la password del database, trasforma ognuno di quei bug in tutto. E perché, avendo io stesso rinunciato a PHP, penso che dovresti valutare di lasciarlo per un linguaggio memory safe come Go.

23 ottobre 2026 · 30 minuti · 8424 parole · Damien Dye
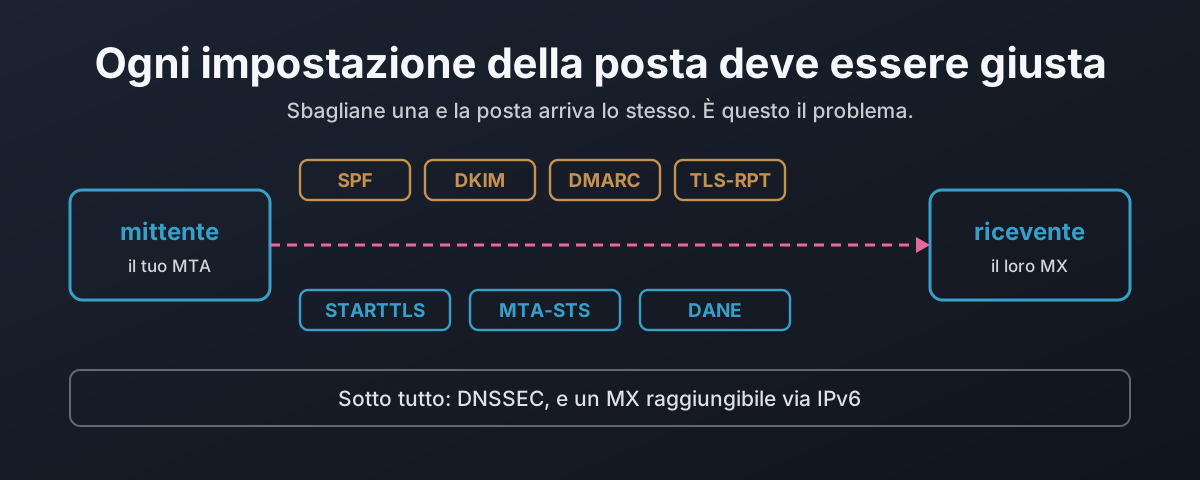
Sette impostazioni della posta lungo il percorso tra due server, con DNSSEC e IPv6 sotto

Perché ogni impostazione della posta deve essere giusta

Ogni livello della sicurezza email è progettato per ripiegare sul funzionare invece di fallire in modo sicuro. Togli la riga STARTTLS dal saluto e un mittente opportunistico prosegue in chiaro, cosa che la RFC 3207 descrive come un attacco e che, su un server pubblico, ti vieta di contrastare. Questo articolo cattura quel man-in-the-middle in laboratorio, poi passa in rassegna le sette impostazioni che proteggono un messaggio in transito, mostrando per ognuna cosa protegge, cosa no e come fallisce aperta quando è sbagliata. Da lì a DANE: perché un record TLSA non vale niente senza DNSSEC sotto, perché contano 3 1 1 e il riuso della chiave, e perché un record scaduto è l’unico errore che chiude invece di aprire. Poi un censimento in sola lettura di banche britanniche, grandi provider di posta e autorità di certificazione, contando quanti fanno davvero qualcosa di tutto questo.

22 ottobre 2026 · 19 minuti · 4287 parole · Damien Dye
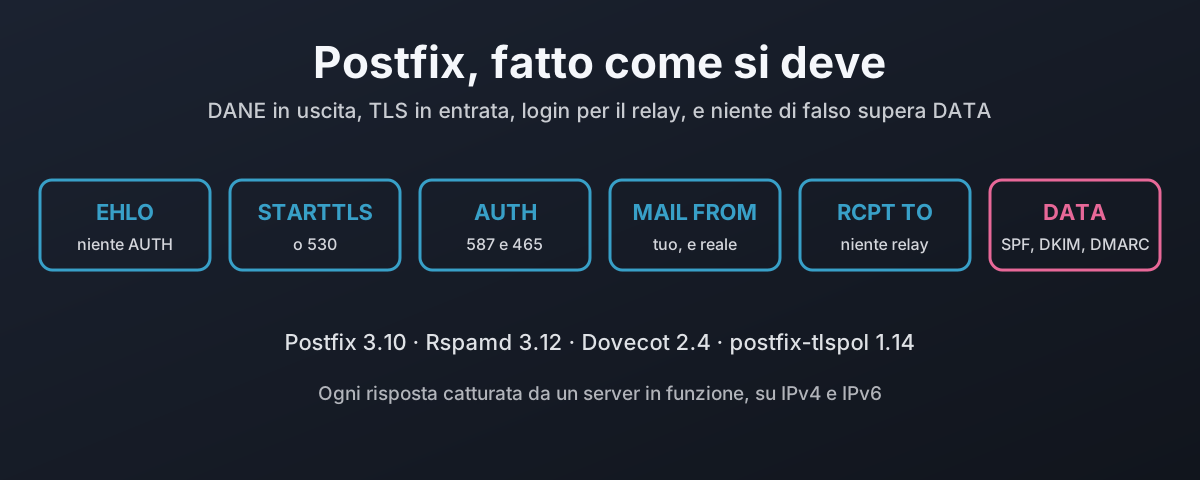
Una sessione SMTP in sei fasi, ognuna con la regola che rifiuta lì

Postfix, DANE e ogni impostazione fatta come si deve

Così com’è, Postfix spedisce in chiaro quando l’altro capo non offre TLS e accetta posta da chiunque dica di essere chiunque. Questa è l’altra configurazione: Postfix 3.10.13 con Dovecot per i login, Rspamd per SPF, DKIM e DMARC, e postfix-tlspol per DANE e MTA-STS. Niente testo in chiaro in entrata o in uscita, la porta 25 non fa mai relay, un login possiede i suoi indirizzi nell’envelope e nell’intestazione From, i domini mittente che non esistono vengono rifiutati, e un messaggio manomesso o falsificato non supera mai DATA. Ogni risposta è stata catturata in laboratorio su IPv4 e IPv6, insieme alle sei impostazioni che in silenzio non fanno niente finché non se ne imposta anche un’altra, al default di certbot che rompe DANE al rinnovo, e a quanto ti costa tutto questo in posta inoltrata.

22 ottobre 2026 · 22 minuti · 4992 parole · Damien Dye
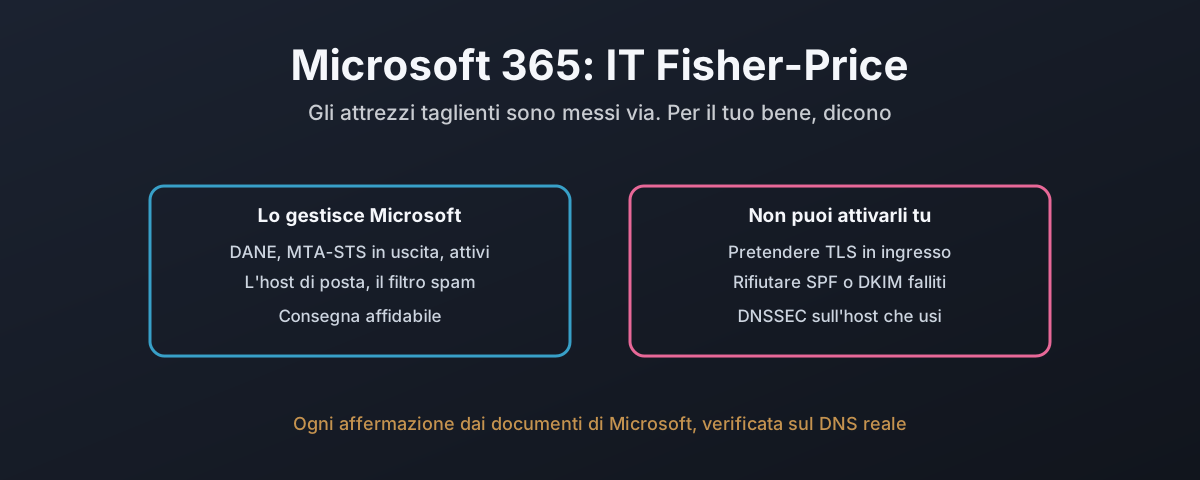
Una divisione tra le impostazioni che Microsoft 365 controlla per te e le poche che ti restano da configurare, con le regole che non può rispettare segnate

Microsoft 365: l'edizione Fisher-Price dell'IT

La maggior parte delle organizzazioni non gestisce un proprio server di posta. Paga Microsoft, ed Exchange Online fa il lavoro. Questo articolo misura Microsoft 365 con esattamente le stesse regole della casa che le build con Postfix e Stalwart hanno rispettato, usando solo la documentazione di Microsoft e il DNS in sola lettura su tenant reali. Alcune regole le rispetta bene: DANE e MTA-STS in uscita sono attivi di default, e DANE in ingresso con DNSSEC è finalmente in GA. Diverse non può rispettarle affatto. Non esiste un modo documentato per pretendere TLS in ingresso da ogni mittente, nessun modo per rifiutare un SPF hard fail alla porta, niente che rifiuti per una firma DKIM fallita da sola, e nessun controllo che scarti la posta da un dominio mittente inesistente. DNSSEC non è esplicitamente previsto per l’host di posta che ogni tenant usa davvero. Il rollout IPv6 che doveva durare sei mesi ha lasciato la casella dell’NCSC irraggiungibile via IPv6 due anni dopo. E la documentazione si contraddice su wildcard, su SPF e su DNSSEC. Questa è la piattaforma su cui gira gran parte della posta del paese, e questo è ciò che ti lascia fare e ciò che non ti lascia fare.

22 ottobre 2026 · 12 minuti · 2846 parole · Damien Dye
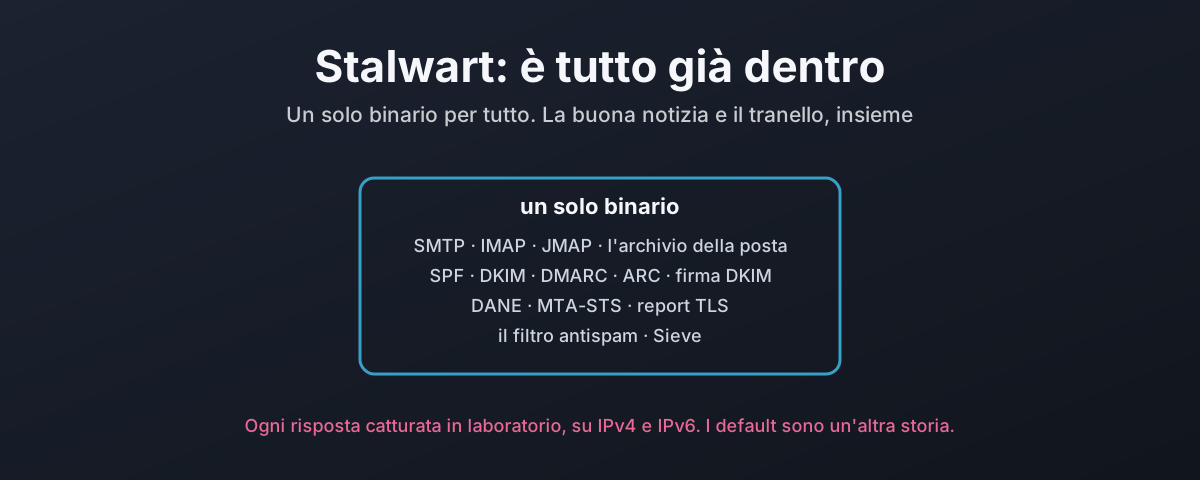
Stalwart come un solo binario che contiene tutto lo stack della posta, contro la configurazione Postfix a quattro pacchetti

Stalwart: DANE e tutto il resto, già dentro

Stalwart è un intero server di posta in un solo binario: SMTP, IMAP e JMAP, SPF, DKIM, DMARC, ARC, DANE, MTA-STS, report TLS, un filtro antispam e l’archivio della posta, senza milter da collegare e senza policy daemon da far girare accanto. Questo articolo lo tiene alle stesse regole della casa della configurazione Postfix e cattura ogni risposta in laboratorio. Le regole si attivano tutte, ma la storia sta nei dettagli: le impostazioni vivono in un database invece che in un file, i default così come sono accettano testo in chiaro e una fattura manomessa, ogni regola finisce in uno diverso di quattro meccanismi di configurazione, il rifiuto dei fallimenti DKIM richiede uno script Sieve perché il controllo integrato segnala un corpo manomesso come neutral, il controllo sui mittenti sconosciuti gira solo dopo che è arrivato tutto il messaggio e fallisce aperto su un errore DNS, e il mittente MTA-STS respinge al primo tentativo dove lo standard dice di mettere in coda. Già dentro vuol dire davvero meno cose da collegare. Non vuol dire sicuro di default.

22 ottobre 2026 · 13 minuti · 2786 parole · Damien Dye