आपका VM बूट होने पर आपका ग्राहक क्या देखता है
आप अपने नाम से वर्चुअल मशीनें बेचते हैं। ग्राहक एक को चालू करता है, और स्क्रीन पर सबसे पहले किसी और का लोगो आता है।
यह एक साधारण Proxmox VM है। कुछ भी टूटा नहीं है, और Proxmox कुछ गलत नहीं कर रहे: यह उनका प्रोडक्ट और उनका नाम है, firmware और जिस इंटरफ़ेस में यह दिखता है, दोनों उन्होंने लिखे हैं, और उन्हें इसे वहाँ रखने का पूरा हक है, ठीक वैसे ही जैसे एक सर्वर vendor बॉक्स के आगे अपना बैज लगाता है। बस यह आपका नहीं है।
लोगो तो बस शुरुआत है।
Proxmox के मौजूदा firmware, pve-edk2-firmware 4.2026.08-1, पर एक साधारण UEFI guest guest के अंदर से dmidecode से पढ़ने पर यह बताता है:
| guest कहाँ देखता है | उसे क्या मिलता है | किसका नाम |
|---|---|---|
| बूट स्क्रीन | Proxmox का लोगो | Proxmox |
| Firmware vendor (SMBIOS टाइप 0) | Proxmox distribution of EDK II | Proxmox |
| Firmware वर्ज़न | 4.2026.08-1 | Proxmox का पैकेज वर्ज़न |
| सिस्टम निर्माता (टाइप 1) | QEMU | QEMU |
| प्रोडक्ट का नाम (टाइप 1) | Standard PC (Q35 + ICH9, 2009) | QEMU |
| चेसिस निर्माता (टाइप 3) | QEMU | QEMU |
| Baseboard (टाइप 2) | मौजूद ही नहीं | किसी का नहीं |
| मैनेजमेंट वेब इंटरफ़ेस | Proxmox का लोगो, ऊपर बाईं ओर | Proxmox |
बूट लोगो firmware पर भी नहीं रुकता। UEFI firmware जो इमेज बनाता है, उसे BGRT नाम की एक ACPI टेबल, Boot Graphics Resource Table, के ज़रिए ऑपरेटिंग सिस्टम को सौंप देता है। यह टेबल इसीलिए है कि बता सके “an image was drawn on the screen during boot”1, और फिर ऑपरेटिंग सिस्टम उसे अपनी बूट स्क्रीन पर दोबारा दिखाता है। Fisher-Price OS (Windows) इसे अपने spinner के ऊपर रखता है, और Microsoft BGRT को “the standard interface that Windows uses to access the logo”2 कहता है। Linux पर Fedora की डिफ़ॉल्ट Plymouth थीम भी यही करती है3। तो Proxmox के firmware पर चलने वाला guest किसी के लॉग इन करने से पहले ही Proxmox का लोगो दो बार दिखा देता है।
इसमें से कुछ भी बदलना मुश्किल नहीं है।
बदला हुआ बनाए रखना मुश्किल है।
अगला apt full-upgrade इसका आधा हिस्सा चुपचाप वापस कर देगा, और जो आधा वापस नहीं करेगा, असल चिंता उसी की होनी चाहिए। यह पोस्ट ज़्यादातर उसी के बारे में है।
उस सौंपने वाली कड़ी में MSDM टेबल ब्रांडिंग है ही नहीं। उसमें एक लाइसेंस key होती है, और उसे VM में ले जाने पर अलग पोस्ट है: Moving an OEM Licence Into a Proxmox VM।
/usr/share के नीचे सब कुछ apt का है
नीचे का हर फ़ैसला एक ही नियम से तय होता है। जो फ़ाइल किसी पैकेज ने इंस्टॉल की, वह उस पैकेज की फ़ाइल है। उसे वहीं एडिट करेंगे तो उस पैकेज का अगला अपग्रेड बिना कुछ कहे आपका बदलाव मिटा देगा, क्योंकि dpkg के हिसाब से वह बस अपनी फ़ाइल वहीं वापस रख रहा है जहाँ उसने छोड़ी थी।
इसलिए ब्रांडिंग का हर हिस्सा ऐसी जगह रहना चाहिए जो apt की न हो। एक Proxmox node पर ऐसी तीन जगहें हैं, और हर एक की अपनी कीमत है:
| कहाँ रहता है | वहाँ कैसे पहुँचता है | अपग्रेड के बाद बचता है | आपको क्या कीमत चुकानी पड़ती है |
|---|---|---|---|
/etc/pve में VM config | smbios1, और बाकी सब के लिए args | हाँ, config को कोई पैकेज कभी नहीं छूता | args सिर्फ़ root के लिए है, और GUI में नहीं दिखता |
| ऐसी फ़ाइल जिसे छोड़ने को dpkg से कहा गया है | dpkg-divert | हाँ, पैकेज की कॉपी .distrib नाम से जाती है | अपग्रेड अब उस फ़ाइल तक नहीं पहुँचते, जो firmware के मामले में मायने रखता है |
| पैकेज tree के बाहर आपकी अपनी डायरेक्टरी | /usr/local, args से संदर्भित | हाँ, यह किसी पैकेज की नहीं | इसे हर node पर खुद रखना पड़ता है |
Diversion का Debian का अपना वर्णन सबसे साफ़ है: “a way of forcing dpkg not to install a file into its location, but to a diverted location”4। वेब इंटरफ़ेस के लिए यही काफ़ी है। Firmware के लिए यह दो विकल्पों में से एक है, और ज़्यादा खतरनाक वाला।
चेसिस कुछ स्ट्रिंग और एक अनुमति जाँच भर है
SMBIOS वह टेबल है जिससे मशीन अपना परिचय देती है: इसे किसने बनाया, यह कौन सा मॉडल है, इसका सीरियल नंबर क्या है, बोर्ड और केस क्या हैं5।
dmidecode इसे पढ़ता है, आपने नेटवर्क पर जो भी asset inventory टूल चलाया है वह इसे पढ़ता है, Fisher-Price OS (Windows) का सिस्टम इन्फ़ॉर्मेशन पैनल इसे पढ़ता है, और ज़्यादातर लाइसेंस जाँचें भी, जो तय करती हैं कि कोई सॉफ़्टवेयर किसी मशीन पर चलेगा भी या नहीं।
VM पर इसे QEMU लिखता है।
इसीलिए ऊपर की टेबल में QEMU और Standard PC है।
टाइप 1, smbios1 के ज़रिए
Proxmox VM config में एक SMBIOS संरचना देता है: टाइप 1, System Information, smbios1 के रूप में6।
इसमें manufacturer, product, version, serial, sku, family और uuid आते हैं।
पेच qemu-server में है, docs में नहीं।
uuid को छोड़कर हर field को एक base64 पैटर्न, [A-Za-z0-9+\/]+={0,2}, से मेल खाना होता है, इसलिए जिस सादे मान में स्पेस हो, वह सीधे ठुकरा दिया जाता है।
असली स्ट्रिंग को base64=1 सेट करके base64 में encode किया जाता है, और qemu-server QEMU की कमांड लाइन बनाने से पहले उन्हें फिर decode करता है7।
GUI का SMBIOS एडिटर हर save पर यही करता है, इस comment के साथ: “smbios values can be arbitrary, so encode and mark config as such”8।
कमांड लाइन पर यह आपका काम है:
b() { printf %s "$1" | base64 -w0; }
qm set 9000 --smbios1 "uuid=$(qm config 9000 | sed -n 's/.*uuid=\([0-9a-f-]*\).*/\1/p'),base64=1,\
manufacturer=$(b 'Example Cloud Ltd'),product=$(b 'EC Compute Instance'),\
version=$(b '2026.10'),family=$(b 'General Purpose'),sku=$(b 'ec-gp-4c16g')"
ध्यान दें कि uuid वापस डाला जा रहा है।
यह guest की मशीन पहचान है, और --smbios1 को आप जो भी देते हैं वह पूरे option के रूप में सेव होता है, इसलिए पहले इसे पढ़ें और रखें।
हर VM की नहीं, template की ब्रांडिंग करें।
Proxmox का clone एक नया बना UUID पाता है और smbios1 का बाकी हर field रखता है, इसलिए हर clone अपनी पहचान और आपकी स्ट्रिंग के साथ निकलता है9, एक अपवाद के साथ, जो नीचे है।
टाइप 0, 2, 3 और 11, args के ज़रिए
smbios1 टाइप 1 पर रुक जाता है।
Firmware vendor, baseboard, चेसिस और OEM स्ट्रिंग सब args से जाते हैं, वह लाइन जिसे Proxmox सीधे QEMU को देता है, और जिसे उसका अपना documentation “for experts only”6 कहता है।
QEMU का -smbios option हर टाइप के fields लेता है10:
args: -smbios 'type=0,vendor=Example Cloud Ltd,version=EC-FW 1.0,date=10/04/2026,uefi=on' -smbios 'type=2,manufacturer=Example Cloud Ltd,product=EC Virtual Board,version=1.0' -smbios 'type=3,manufacturer=Example Cloud Ltd,version=1.0,asset=EC-ASSET-123,sku=ec-gp' -smbios 'type=11,value=example-cloud:instance=123'
इन लाइनों के साथ QEMU पर बूट करने पर guest का dmidecode यह पढ़ता है:
| संरचना | Field | साधारण | ब्रांडेड |
|---|---|---|---|
| टाइप 0 | Vendor | Proxmox distribution of EDK II | Example Cloud Ltd |
| टाइप 0 | Version | 4.2026.08-1 | EC-FW 1.0 |
| टाइप 1 | Manufacturer | QEMU | Example Cloud Ltd |
| टाइप 1 | Product Name | Standard PC (Q35 + ICH9, 2009) | EC Compute Instance |
| टाइप 1 | Family | निर्दिष्ट नहीं | General Purpose |
| टाइप 2 | Manufacturer | संरचना मौजूद नहीं | Example Cloud Ltd |
| टाइप 2 | Product Name | संरचना मौजूद नहीं | EC Virtual Board |
| टाइप 3 | Manufacturer | QEMU | Example Cloud Ltd |
| टाइप 3 | Asset Tag | निर्दिष्ट नहीं | EC-ASSET-123 |
| टाइप 11 | String 1 | संरचना मौजूद नहीं | example-cloud:instance=123 |
रास्ते में चार जाल मिले। चारों चुपचाप होते हैं।
टाइप 0 देने से “UEFI is supported” गायब हो जाता है।
OVMF अपना टाइप 0 तभी लिखता है जब QEMU ने कोई न दिया हो; QEMU की टेबल पर चलने वाला loop टाइप 0 मिलते ही NeedSmbiosType0 = FALSE कर देता है11।
आपकी vendor स्ट्रिंग Proxmox की जगह ले लेती है, और मकसद यही है।
लेकिन QEMU का टाइप 0 OVMF की firmware विशेषताओं की जगह भी ले लेता है, और uefi=on के बिना “UEFI is supported” वाली लाइन dmidecode से गायब हो जाती है।
uefi=on से इसे वापस लाएँ।
UEFI guests के लिए vendor स्ट्रिंग की इससे बेहतर जगह वैसे भी है, खुद firmware के अंदर, जो आगे है।
चेसिस टाइप सेट नहीं किया जा सकता।
QEMU का टाइप 3 manufacturer, version, serial, asset और sku लेता है, और कुछ नहीं10।
यह Other ही रहता है।
एक टाइप की दो परिभाषाएँ मिल जाती हैं, और बाद वाली जीतती है।
qemu-server अपना -smbios type=1 कमांड लाइन पर शुरू में रखता है और आपके args बिल्कुल आखिर में12, इसलिए args में दूसरा -smbios type=1,manufacturer=… पहले वाले को फेंकता नहीं: QEMU ने उन्हें field दर field मिला दिया, manufacturer args से आया, और UUID वहीं रहा जहाँ smbios1 ने रखा था।
चौथे जाल के लिए यह मायने रखता है।
दोनों हिस्सों के मालिक अलग हैं।
qemu-server अनुमतियाँ option दर option जाँचता है।
smbios1 हार्डवेयर options के साथ है और उसे VM.Config.HWType चाहिए, जबकि args नीचे के catch-all में गिरता है, जो कहता है “only root can set”13।
Board, चेसिस, firmware vendor और OEM स्ट्रिंग सिर्फ़ आपकी हैं।
टाइप 1 नहीं।
जिसे भी आपने हार्डवेयर के अधिकार दिए हैं, वह इसे फिर से लिख सकता है, और होस्टेड प्रोडक्ट में वह ग्राहक भी हो सकता है।
अगर manufacturer स्ट्रिंग मायने रखती है, तो उसे args में भी सेट करें। बाद वाली परिभाषा जीतती है।
सीरियल नंबर पहले से config में है
टाइप 1 में जो होना चाहिए, उसका ज़्यादातर हिस्सा पहले से VM config में बैठा है। नाम अच्छा सीरियल नंबर बनता है, क्योंकि qemu-server वहाँ सिर्फ़ DNS नाम मानता है14: छोटा, छापने लायक, उसमें कभी comma नहीं, और VM के बारे में वह इकलौती चीज़ जिसे ग्राहक पहचानेगा।
| टाइप 1 field | कहाँ से लिया | web-01 नाम के, production;web टैग वाले 4-core, 16 GiB VM के लिए |
|---|---|---|
| Serial Number | name | web-01 |
| SKU Number | cores × sockets, और memory | ec-4c16g |
| Family | tags की पहली एंट्री | production |
| UUID | smbios1 का पहले से मौजूद UUID | बिना बदलाव |
| Manufacturer, Product | आपकी अपनी तय स्ट्रिंग | Example Cloud Ltd, EC Compute Instance |
दो चीज़ें बाहर रहती हैं।
Node हर migration पर बदलता है, और vmgenid का तो बदलना ही काम है: इसका पूरा काम guest को यह बताना है कि उसे snapshot से वापस लाया गया है या template से बनाया गया है15।
दोनों में से कोई पहचान नहीं है।
#!/bin/bash
# /usr/local/sbin/ec-smbios VMID: rebuild smbios1 from the VM's own config.
set -euo pipefail
id=$1
cfg=$(qm config "$id" --current)
get() { sed -n "s/^$1: //p" <<<"$cfg"; }
b() { printf %s "$1" | base64 -w0; }

name=$(get name)
[ -n "$name" ] || { echo "VM $id has no name to use as a serial" >&2; exit 1; }
cores=$(get cores); sockets=$(get sockets); vcpu=$(( ${cores:-1} * ${sockets:-1} ))
mem=$(get memory); mem=${mem#current=}; mem=${mem%%,*}; mem=${mem:-512}
(( mem % 1024 )) && size="${mem}m" || size="$(( mem / 1024 ))g"
tag=$(get tags); tag=${tag%%;*}
uuid=$(get smbios1 | grep -o 'uuid=[0-9a-fA-F-]*' | cut -d= -f2 || true)
uuid=${uuid:-$(cat /proc/sys/kernel/random/uuid)}

s="uuid=$uuid,base64=1,manufacturer=$(b 'Example Cloud Ltd'),product=$(b 'EC Compute Instance')"
s+=",serial=$(b "$name"),sku=$(b "ec-${vcpu}c${size}")"
[ -n "$tag" ] && s+=",family=$(b "$tag")"
qm set "$id" --smbios1 "$s"
डिफ़ॉल्ट मान qemu-server के अपने हैं, एक core, एक socket और 512 MiB16, इसलिए जो config इन्हें छोड़ देता है उसे भी सही SKU मिलता है।
टेबल वाले config पर चलाने पर, जहाँ qm की जगह एक script था जो वही config देता था, इसकी लिखी लाइन QEMU तक उसी तरह decode होकर पहुँची जैसे qemu-server करता है, और guest के dmidecode ने web-01, ec-4c16g, production और पहले से मौजूद UUID वापस पढ़ा।
बिना नाम वाले VM को खाली सीरियल देने के बजाय ठुकरा दिया जाता है।
इसकी सबसे स्पष्ट जगह एक hookscript लगती है।
वह गलत जगह है।
qemu-server pre-start hook को उस config lock के अंदर चलाता है जो उसने VM शुरू करने के लिए लिया था, और QEMU की कमांड लाइन उस config से बनाता है जो hook चलने से पहले लोड हुआ था17।
जो hook सीरियल फिर से लिखता है, वह अगली शुरुआत बदलता है, इस वाली नहीं।
इसलिए इसे अपनी provisioning से चलाएँ, उन चार मौकों पर जब इसके इनपुट बदलते हैं: create, clone, rename और resize।
Clone वाला ही काटता है।
Clone UUID को छोड़कर smbios1 का हर field रखता है9, इसलिए इसे छोड़ दें तो web-template से बना हर VM सीरियल में template का नाम बताएगा।
बूट लोगो दो अलग-अलग जगह रहता है
guest कौन सा लोगो दिखाता है, यह उसके firmware पर निर्भर है। Proxmox जो दो firmware देता है, वे इसे बिल्कुल अलग जगहों से लेते हैं:
SeaBIOS (bios: seabios, डिफ़ॉल्ट) | OVMF (bios: ovmf, UEFI) | |
|---|---|---|
| लोगो कहाँ से आता है | एक JPEG जो QEMU बूट पर देता है | firmware में compile किया गया bitmap |
| Proxmox की फ़ाइल | /usr/share/qemu-server/bootsplash.jpg, 640×480 | Logo.bmp, 400×120, 8 bit, OVMF_CODE_4M*.fd में बना हुआ |
| मालिक पैकेज | qemu-server | pve-edk2-firmware-ovmf |
| हर VM के लिए बदलें | args: -boot splash=… | args से VM को दूसरे firmware की ओर भेजें |
| कुछ दोबारा बनाए बिना बदलें | हाँ | नहीं |
| BGRT से guest OS तक पहुँचता है | नहीं | हाँ |
SeaBIOS: कमांड लाइन पर एक JPEG
qemu-server हर शुरू होने वाले VM पर एक ही -boot option लगाता है, menu=on,strict=on,reboot-timeout=1000,splash=/usr/share/qemu-server/bootsplash.jpg18।
QEMU का documentation कहता है कि तस्वीर “when option splash=sp_name is given and menu=on, If firmware/BIOS supports them. Currently Seabios for X86 system support it”10 दिखाई जाती है।
OVMF इससे splash-time के सिवा कुछ नहीं लेता, जिसे वह बूट मेनू के timeout के रूप में इस्तेमाल करता है, और OvmfPkg में कहीं भी splash फ़ाइल का ज़िक्र नहीं है19।
इसे बदलना VM config में एक लाइन है:
args: -boot splash=/etc/pve/branding/splash.jpg
दूसरा -boot पहले से टकराता नहीं।
QEMU इसे उसी तरह मिलाता है जैसे -smbios को, बाद वाला मान जीतता है, और दो splash फ़ाइलें देने पर screenshot में दूसरी दिखी।
फ़ाइल के लिए /etc/pve सही जगह है, क्योंकि यह cluster filesystem है और हर node वही splash देखता है, और इसकी 1 MiB प्रति फ़ाइल की सीमा 640×480 के JPEG से बहुत दूर है20।
इमेज को खुद तीन शर्तें पूरी करनी होती हैं, और किसी में भी गलती से लोगो या उसके रंग चले जाते हैं:
| शर्त | क्यों | वरना क्या होता है |
|---|---|---|
| JPEG या 24-bit BMP | QEMU VM शुरू होने से पहले फ़ाइल जाँचता है | splash file … format not recognized; must be JPEG or 24 bit BMP |
| Baseline JPEG, 4:2:0 chroma | SeaBIOS का decoder इसके सिवा कुछ नहीं संभालता21 | ERR_NOT_SEQUENTIAL_DCT या ERR_NOT_YCBCR_221111, और खाली स्क्रीन |
| 640×480, Proxmox की अपनी जैसी | SeaBIOS VGA BIOS से ठीक तस्वीर के साइज़ का mode माँगता है | मेल खाता mode नहीं, splash नहीं |
ज़्यादातर इमेज टूल डिफ़ॉल्ट रूप से baseline 4:2:0 लिखते हैं, इसलिए लोगो खोने का आम तरीका “save for web” वाला कोई option है जो चुपचाप progressive encoding चालू कर देता है। आपके हर इमेज viewer में वह बिल्कुल वैसी ही दिखती है, और SeaBIOS कुछ भी नहीं दिखाता।
रंगों का जाल
इसमें एक दोपहर लगी। वही JPEG, SeaBIOS 1.17.0 के दो builds में, दो अलग रंगों में निकलता है:
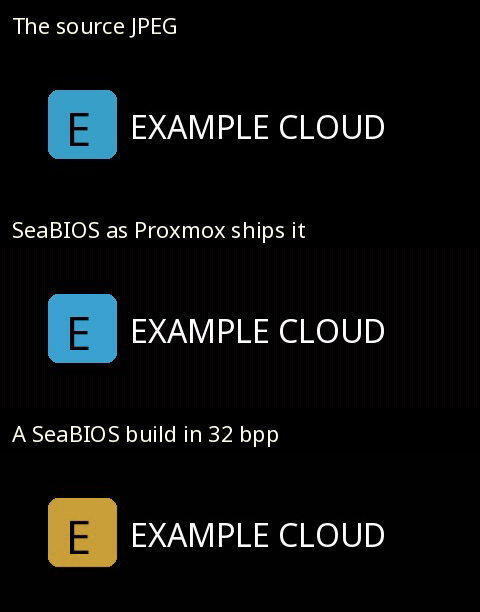
यह SeaBIOS की jpeg.c में है।
24 bits-per-pixel वाले writer में एक little-endian शाखा है जो हर pixel के पहले byte में नीला रखती है, और 32 bits-per-pixel वाले writer, PIC_32, में ऐसी कोई शाखा नहीं है और वह वहाँ लाल लिख देता है21।
Little-endian framebuffer पर इससे लाल और नीला आपस में बदल जाते हैं।
नीला सुनहरा निकलता है, और नारंगी नीला निकलेगा।
कौन सा writer चलेगा, यह VGA BIOS के दिए video mode पर निर्भर है:
| Firmware | 640×480 के लिए VBE mode | Bits per pixel | रंग |
|---|---|---|---|
QEMU upstream का prebuilt SeaBIOS 1.17.0, जैसा pve-qemu-kvm 11.0.3-4 देता है | 0x111 | 16 | सही, 65,536 तक सीमित |
Fedora 44 का अपना seabios 1.17.0-10 build | 0x142 | 32 | लाल और नीला बदले हुए |
Mode नंबर SeaBIOS की अपनी टेबल के हैं22, और Proxmox वाली पंक्ति पैकेज के असली blobs से जाँची गई: QEMU के prebuilt rel-1.17.0-0-gb52ca86e094d से byte दर byte एक जैसे।
तो Proxmox पर आपके रंग सही हैं, लेकिन वे सिर्फ़ 65,536 हैं, और कोई हल्का gradient पट्टियों में दिखेगा।
और अगर आपका लोगो कभी किसी और hypervisor पर गलत रंगों में दिखे, तो गलती आपके JPEG की नहीं है।
UEFI लोगो firmware में compile होता है
UEFI guests ज़्यादा मुश्किल आधा हिस्सा हैं, और आधुनिक Proxmox पर ज़्यादातर guests यही हैं।
बदलने के लिए कोई splash option नहीं है।
लोगो firmware इमेज के अंदर एक bitmap है, और Proxmox का build उसे debian/rules की एक लाइन से वहाँ रखता है:
debian/setup-build-stamp:
	cp -a debian/Logo.bmp MdeModulePkg/Logo/Logo.bmp
यह edk2 build होने से पहले उनकी 400×120, 8-bit Logo.bmp को TianoCore वाली पर कॉपी कर देता है23।
वही फ़ाइल firmware vendor को build-time constant के रूप में सेट करती है, PcdFirmwareVendor=L"Proxmox distribution of EDK II", और पहली टेबल का टाइप 0 vendor यहीं से आता है23।
नया लोगो, नया firmware।
ऐसा firmware पाने का तरीका जो बिल्कुल Proxmox वाले जैसा व्यवहार करे, यही है कि उसे बिल्कुल Proxmox की तरह बनाया जाए: उनका tree, उस tag पर जो उनके दिए पैकेज से मेल खाता है, उनके patches, उनके flags, और सिर्फ़ एक bitmap बदला हुआ।
pve-edk2-firmware 4.2026.08-1 edk2 को 2970e56 पर pin करता है, जो upstream का edk2-stable202608 tag है23।
git clone https://git.proxmox.com/git/pve-edk2-firmware.git
cd pve-edk2-firmware
git checkout f37039e52d228a7844a90aa2aaf1e161ebd04fcd   # 4.2026.08-1
git submodule update --init --recursive
cd edk2
QUILT_PATCHES=../debian/patches quilt push -a
cp /path/to/your/Logo.bmp MdeModulePkg/Logo/Logo.bmp
. ./edksetup.sh && make -C BaseTools

F="-DNETWORK_HTTP_BOOT_ENABLE=TRUE -DNETWORK_IP6_ENABLE=TRUE -DNETWORK_TLS_ENABLE
   -DSECURE_BOOT_ENABLE=TRUE -DPVSCSI_ENABLE=TRUE -DTPM2_ENABLE=TRUE
   --pcd PcdUninstallMemAttrProtocol=TRUE -DFD_SIZE_4MB"
P=(--pcd "PcdFirmwareVendor=LExample Cloud Ltd\\0"
   --pcd "PcdFirmwareVersionString=L4.2026.08-1+ec1\\0")

build -a IA32 -a X64 -t GCC -p OvmfPkg/OvmfPkgIa32X64.dsc $F "${P[@]}" -b RELEASE
cp Build/Ovmf3264/RELEASE_GCC/FV/OVMF_CODE.fd OVMF_CODE_4M.fd
rm -rf Build/Ovmf3264
build -a IA32 -a X64 -t GCC -p OvmfPkg/OvmfPkgIa32X64.dsc $F -DSMM_REQUIRE=TRUE "${P[@]}" -b RELEASE
cp Build/Ovmf3264/RELEASE_GCC/FV/OVMF_CODE.fd OVMF_CODE_4M.secboot.fd
Flags उसी commit पर debian/rules से उठाए गए हैं।
Vendor स्ट्रिंग पर ध्यान दें: उनका Makefile इसे double quotes में लिखता है, make का shell उन्हें हटा देता है, और edk2 को यह बिना quotes के मिलता है, इसलिए यहाँ भी ऐसे ही दिया गया है, और इसे दोबारा quote करना build error है।
Bitmap को उनकी तरह 400×120 और 8 bit रखें, तो बूट स्क्रीन पर और कुछ नहीं खिसकता।
आपको दोनों इमेज चाहिए।
qemu-server 4M EFI disk वाले किसी भी Q35 VM को OVMF_CODE_4M.secboot.fd पर बूट करता है, यानी वह build जिसमें SMM ज़रूरी है, और सादा OVMF_CODE_4M.fd सिर्फ़ i440fx के लिए इस्तेमाल करता है24।
मौजूदा Proxmox पर लगभग हर UEFI guest secboot वाला ही चलाता है।
इस तरह बनाने पर, Proxmox के tree से bitmap और दो स्ट्रिंग के सिवा कुछ बदले बिना, SMM इमेज ऐसे बूट होती है:
और guest का अपने firmware के बारे में नज़रिया भी साथ में बदल जाता है, कमांड लाइन पर एक भी -smbios option के बिना:
| guest के अंदर से पढ़ा गया | Proxmox का 4.2026.08-1 | उसी tree से दोबारा बना |
|---|---|---|
| Firmware vendor | Proxmox distribution of EDK II | Example Cloud Ltd |
| Firmware वर्ज़न | 4.2026.08-1 | 4.2026.08-1+ec1 |
| “UEFI is supported” | सूची में है | सूची में है |
| ACPI टेबल | BGRT, WSMT और बाकी | वही सेट |
इससे UEFI guests के लिए build-time vendor बेहतर जवाब बन जाता है।
यह OVMF का अपना टाइप 0 है, इसलिए UEFI bit अपनी जगह रहता है और किसी को uefi=on याद रखने की ज़रूरत नहीं।
टाइप 0 के लिए args वाला रास्ता SeaBIOS guests के लिए है, और उनके लिए जो firmware बिल्कुल दोबारा नहीं बना रहे।
नया firmware VM को देने के दो तरीके
qemu-server firmware ढूँढने की जगह hardcode करता है: OVMF.pm में /usr/share/pve-edk2-firmware/ के नीचे paths की एक टेबल है, जो machine टाइप और Secure Boot options से तय होती है, और VM config, GUI या API में कहीं ऐसा कोई option नहीं जो कोई दूसरी फ़ाइल चुने24।
दो रास्ते बचते हैं।
रास्ता A: हर node पर divert करें। dpkg को बताएँ कि Proxmox की दोनों code इमेज अब कहीं और की हैं, और अपनी उनकी जगह रखें:
D=/usr/share/pve-edk2-firmware
for f in OVMF_CODE_4M.fd OVMF_CODE_4M.secboot.fd; do
  dpkg-divert --package example-branding --add --rename --divert "$D/$f.distrib" "$D/$f"
  install -m 0644 "/root/branding/$f" "$D/$f"
done
अगली शुरुआत से node का हर UEFI VM आपका firmware बूट करता है। VM config में कोई बदलाव नहीं।
रास्ता B: चुने हुए VMs को उसकी ओर भेजें।
इमेज अपनी डायरेक्टरी में रखें और firmware को एक-एक VM के लिए override करें।
-blockdev पर जाने के बाद से qemu-server code इमेज को pflash0 नाम के block node के रूप में जोड़ता है और उसे -machine में नाम देता है24, और QEMU दूसरे -machine को उसी तरह मिलाता है जैसे -boot को, इसलिए args अपना एक node जोड़कर pflash0 को उसकी ओर भेज सकता है:
args: -blockdev driver=raw,node-name=brandcode,read-only=on,file.driver=file,file.filename=/usr/local/share/example-branding/OVMF_CODE_4M.secboot.fd -machine pflash0=brandcode
इसे लंबे रास्ते से जाँचा गया।
Proxmox का secboot firmware pflash0 के रूप में ठीक वैसे जोड़ा गया जैसे qemu-server करता है, SMM चालू करके, फिर उसके बाद वह args लाइन जोड़ी गई, और guest ने लोगो और vendor स्ट्रिंग दोनों के साथ ब्रांडेड इमेज बूट की। ऊपर का screenshot वहीं से आया।
| रास्ता A, divert | रास्ता B, हर VM पर args | |
|---|---|---|
| किन VMs को मिलता है | node का हर UEFI VM | सिर्फ़ वे VM जिन पर आप सेट करें |
| Proxmox की फ़ाइलें | .distrib पर चली जाती हैं | अछूती |
| VM config | बिना बदलाव | एक args लाइन, सिर्फ़ root |
| Machine टाइप मेल खाना चाहिए | संभाला हुआ, दोनों इमेज divert हैं | आपका काम: Q35 के लिए secboot इमेज |
| वापस लेना | dpkg-divert --remove --rename | लाइन हटा दें |
| Migration | target node भी divert होना चाहिए | target node पर फ़ाइल होनी चाहिए |
Code इमेज लगभग 3.5 MB की है, जबकि pmxcfs में प्रति फ़ाइल सीमा 1 MiB है20।
इसलिए यह /etc/pve में नहीं जा सकती, और कोई भी रास्ता लें, इसे हर node पर रखना होगा।
किसी VM को ऐसे node पर migrate करें जहाँ यह नहीं है, तो रास्ते के हिसाब से दो में से एक नतीजा मिलता है: रास्ता A में Proxmox का अपना firmware और लोगो फिर से, या रास्ता B में ऐसा VM जो शुरू ही नहीं होगा, क्योंकि QEMU ऐसी फ़ाइल नहीं खोल सकता जो वहाँ है ही नहीं।
वह अपग्रेड जो आपको पीछे छोड़ देता है
लोगो के लिए diversion सही औज़ार है। Firmware अलग बात है।
Diversion का मतलब है कि Proxmox के अपग्रेड अब उस फ़ाइल तक नहीं पहुँचते। आपने ठीक यही माँगा था। यही चीज़ edk2 के security fixes को आपके guests तक पहुँचने से भी रोकती है: 4.2026.08-1 के लिए Proxmox का changelog “Besides many bug and security fixes” से शुरू होता है और आगे CVE-2024-13745 का fix गिनाता है25, और पिछली release से बने ब्रांडेड build में इसमें से कुछ नहीं है। कोई आपको नहीं बताता।
यह जाँचा गया, माना नहीं गया।
Proxmox की repository वाले एक Debian trixie container में pve-edk2-firmware-ovmf 4.2025.05-3 इंस्टॉल हुआ, दोनों code इमेज divert की गईं, और पैकेज 4.2026.08-1 पर अपग्रेड किया गया:
| अपग्रेड के बाद | नतीजा |
|---|---|
dpkg-query -W pve-edk2-firmware-ovmf | 4.2026.08-1 |
| Proxmox की नई इमेज | OVMF_CODE_4M.fd.distrib के रूप में इंस्टॉल, hash बदला |
| ब्रांडेड इमेज | बिना बदलाव, अब भी 4.2025.05-3 से बनी |
| इसके बारे में console पर कुछ | कुछ नहीं, नीचे वाले hook तक |
तो एक hook जोड़ें।
apt हर dpkg run के बाद DPkg::Post-Invoke commands की एक सूची चलाता है26।
दर्ज करें कि आपने Proxmox के किस वर्ज़न से build किया, और हर run के बाद तुलना करें:
cat > /usr/local/sbin/example-branding-check <<'EOF'
#!/bin/sh
built=$(cat /usr/local/share/example-branding/ovmf.built-from 2>/dev/null)
now=$(dpkg-query -W -f '${Version}' pve-edk2-firmware-ovmf 2>/dev/null)
[ "$built" = "$now" ] && exit 0
echo "W: branded OVMF was built from pve-edk2-firmware-ovmf $built, Proxmox now ships $now." >&2
echo "W: guests still boot the old firmware. Rebuild before the next VM restart." >&2
exit 0
EOF
chmod +x /usr/local/sbin/example-branding-check
echo 'DPkg::Post-Invoke { "/usr/local/sbin/example-branding-check"; };' \
  > /etc/apt/apt.conf.d/80example-branding
उसी अपग्रेड पर इसने यह छापा:
W: branded OVMF was built from pve-edk2-firmware-ovmf 4.2025.05-3, Proxmox now ships 4.2026.08-1.
W: guests still boot the old firmware. Rebuild before the next VM restart.
यह जानबूझकर 0 के साथ exit करता है।
अगर कोई Post-Invoke command fail हो तो apt रुक जाता है26, और ब्रांडिंग की जाँच किसी node को आधा अपग्रेड छोड़ने की वजह नहीं है।
एक ज़ोरदार चेतावनी काफ़ी है।
एक बात और। Restart। guest नया firmware तभी लेता है जब उसका QEMU process restart होता है, इसलिए rebuild का मतलब है Proxmox से stop और start, guest के अंदर से reboot नहीं। Proxmox के अपने firmware updates भी चलते VM तक ठीक इसी तरह पहुँचते हैं। बस उनके लिए आपको पहले rebuild याद नहीं रखना पड़ता।
या Proxmox के firmware को छोड़ ही दें
अब तक का हर लोगो वाला रास्ता firmware बदलता है, और पिछला खंड उसका बिल है। एक रास्ता ऐसा है जो नहीं बदलता, और इसका prototype इसी पोस्ट के लिए बनाया गया।
QEMU में एक PCI device एक option ROM ले सकता है, कोई भी फ़ाइल जिसे आप romfile= से नाम दें27, और OVMF वहाँ मिलने वाला EFI ड्राइवर चलाता है।
Proxmox का build इसे चलाता है चाहे यह signed हो या नहीं: OVMF PcdOptionRomImageVerificationPolicy को 0x00 पर सेट करता है, यानी हमेशा चलाओ28।
OVMF अपना लोगो boot device selection में देर से बनाता है29 और BGRT सिर्फ़ ReadyToBoot पर बनाता है, boot loader को सौंपने से ठीक पहले।
और edk2 का BGRT ड्राइवर EDKII_BOOT_LOGO2_PROTOCOL के ज़रिए बदली हुई इमेज लेता है, और जब भी इमेज बदली हो, ReadyToBoot पर टेबल फिर से बनाता है30।
इसे बस इतना ही चाहिए।
ड्राइवर TPL_NOTIFY पर ReadyToBoot का इंतज़ार करता है, जो BGRT ड्राइवर के अपने TPL_CALLBACK handler से पहले चलता है, स्क्रीन साफ़ करता है, अपना लोगो बनाता है और वही इमेज सौंप देता है।
Build होने पर यह 8 KB की एक फ़ाइल है, एक लाइन से जुड़ी:
args: -device pci-testdev,romfile=/etc/pve/branding/brandrom.rom
8 KB पर यह pmxcfs की 1 MiB सीमा के काफ़ी अंदर है20, इसलिए 3.5 MB की firmware इमेज के उलट यह /etc/pve में रह सकती है और VM के साथ हर node तक जा सकती है।
इसे Proxmox के अपने firmware पर जाँचा गया, सीधे pve-edk2-firmware-ovmf 4.2026.08-1 से: OVMF_CODE_4M.secboot.fd, जिसमें Microsoft की keys OVMF_VARS_4M.ms.fd में पहले से enrolled थीं, SMM के साथ Q35 पर, और Fedora के signed shim से बूट किया गया ताकि Secure Boot चालू रहे और लागू हो:
| guest से पढ़ा गया | ROM के बिना | ROM के साथ |
|---|---|---|
SecureBoot variable | 1 | 1 |
| स्क्रीन पर | Proxmox का लोगो | लगभग 250 ms तक Proxmox का, फिर आपका |
| BGRT इमेज, 440,340 पर 400×120 | Proxmox की, SHA-256 be5afe4b… | ROM की, SHA-256 6c494576… |
| बदली गई firmware फ़ाइलें | कोई नहीं | कोई नहीं |
आखिरी पंक्ति ही असली बात है। Proxmox का firmware अछूता है, इसलिए उनकी अगली security release अगले restart के साथ आपके guests तक पहुँचती है, और पिछले खंड की कोई बात लागू नहीं होती।
यह मुफ़्त नहीं है:
| कीमत | क्यों |
|---|---|
| Proxmox का लोगो लगभग एक चौथाई सेकंड दिखता है | OVMF इसे किसी option ROM ड्राइवर को स्क्रीन मिलने से पहले बना देता है; सिर्फ़ rebuild इससे बचाता है |
| guest को एक और PCI device दिखता है, बिना ड्राइवर | ROM को किसी device पर सवार होना पड़ता है, और pci-testdev QEMU का कुछ न करने वाला device है |
| टाइप 0 अब भी Proxmox कहता है | vendor स्ट्रिंग compile की हुई है; ऊपर की तरह uefi=on के साथ args से सेट करें |
| सिर्फ़ root | यह एक args लाइन है |
और इसके नीचे की खोज साफ़ कहने लायक है।
Microsoft की keys enrolled और Secure Boot लागू होने वाले guest पर firmware में एक unsigned ड्राइवर चला, क्योंकि Proxmox का OVMF option ROMs की जाँच नहीं करता।
यहाँ यह काम का है।
इसका यह भी मतलब है कि इस firmware पर Secure Boot boot loaders को जाँचता है, VM के हार्डवेयर config से जो भी जुड़ा हो उसे नहीं, और चूँकि args सिर्फ़ root लिखता है, यह सवाल इस बारे में है कि आपके nodes पर root किसके पास है।
यह एक prototype है। यह Proxmox के firmware के साथ QEMU 10.2.2 पर चला है, अभी Proxmox node पर नहीं, और आगे जो है वह source है, प्रोडक्ट नहीं:
github.com/damo2929/RebrandPCIRom: option ROM ड्राइवर, लोगो converter और container build।
वेब इंटरफ़ेस दो पैकेज है
वेब इंटरफ़ेस के ऊपर बाईं ओर का लोगो pve-manager में नहीं है।
Workspace.js pwt prefix के साथ एक proxmoxLogoSvg component माँगता है, और वह proxmox-widget-toolkit में रहता है, जिसे Backup Server और Mail Gateway भी साझा करते हैं31।
सिर्फ़ टैब icons pve-manager में हैं:
| क्या | फ़ाइल | पैकेज |
|---|---|---|
| Header लोगो, 200×35 पर बना | /usr/share/javascript/proxmox-widget-toolkit/images/proxmox_logo.svg | proxmox-widget-toolkit |
| Browser टैब icon | /usr/share/pve-manager/images/favicon.ico | pve-manager |
| 128×128 icon, touch icon भी | /usr/share/pve-manager/images/logo-128.png | pve-manager |
तीनों सादी फ़ाइलें हैं, इसलिए यह dpkg-divert का काम है, और यहाँ पिछले खंड वाली कीमत बिल्कुल लागू नहीं होती, क्योंकि लोगो के कोई security fixes नहीं छूटते और पिछले महीने का favicon दिखाने वाले node से किसी का guest कम सुरक्षित नहीं होता।
divert() {
  dpkg-divert --package example-branding --add --rename --divert "$1.distrib" "$1"
  install -m 0644 "$2" "$1"
}
divert /usr/share/javascript/proxmox-widget-toolkit/images/proxmox_logo.svg /root/branding/logo.svg
divert /usr/share/pve-manager/images/favicon.ico   /root/branding/favicon.ico
divert /usr/share/pve-manager/images/logo-128.png  /root/branding/logo-128.png
उसी container में, असली पैकेजों पर जाँचा गया:
| कदम | नतीजा |
|---|---|
proxmox-widget-toolkit 5.2.9 पर divert, अपना SVG इंस्टॉल | Proxmox का SVG proxmox_logo.svg.distrib नाम से बदला गया |
| 5.2.10 पर अपग्रेड | अपना SVG अब भी अपनी जगह, Proxmox की 5.2.10 वाली कॉपी .distrib में |
dpkg --verify proxmox-widget-toolkit | कोई शिकायत नहीं, dpkg diversion के बारे में जानता है |
apt-get install --reinstall proxmox-widget-toolkit | अपना SVG अब भी अपनी जगह |
dpkg-divert --remove --rename | Proxmox का original वापस, byte दर byte |
दो चीज़ें Proxmox की ही रहती हैं।
Header इमेज एक तय 200×35 बॉक्स में बनती है, इसलिए अपना SVG उसी आकार में बनाएँ वरना वह दब जाएगा।
और alt टेक्स्ट Proxmox कहता है और इमेज https://www.proxmox.com से लिंक होती है, दोनों JavaScript component में लिखे हैं, किसी ऐसी फ़ाइल में नहीं जिसे आप divert कर सकें31।
इन्हें बदलने का मतलब है एक minified bundle को patch करना जो हर अपग्रेड पर टूटेगा।
Alt टेक्स्ट के लिए यह लायक नहीं।
Proxmox का लाइसेंस और trademark आपसे क्या माँगते हैं
Proxmox VE AGPL वर्ज़न 3 के तहत लाइसेंस है32, और उस लाइसेंस का सेक्शन 13 नेटवर्क वाला clause है: “if you modify the Program, your modified version must prominently offer all users interacting with it remotely through a computer network … an opportunity to receive the Corresponding Source of your version”33। क्या तीन इमेज बदलना Program को modify करना गिना जाएगा? यह वकील का सवाल है। सस्ता जवाब यह है कि अपनी इमेज और divert script कहीं सार्वजनिक रखें और login पेज से उसका लिंक दें। इसकी कीमत कुछ नहीं, और सवाल वहीं खत्म।
Trademark वाला पक्ष ज़्यादा साफ़ है। Proxmox का media kit कहता है “Don’t alter the logo or incorporate the logo or symbol into your logo”34। तो उनके लोगो को पूरी तरह अपने से बदलें, कभी उसका रंग बदला या फेरबदल किया हुआ रूप नहीं, और अपने प्रोडक्ट के नाम से Proxmox को बाहर रखें।
उस पर आपका नाम, तो रखरखाव भी आपका
VM की ब्रांडिंग सस्ती है। कुछ SMBIOS स्ट्रिंग, एक JPEG, एक bitmap और वेब इंटरफ़ेस में तीन इमेज: एक दोपहर का काम, जिसका ज़्यादातर हिस्सा यह पता करने में जाता है कि चीज़ें कहाँ रहती हैं।
उसे बनाए रखना असली काम है। और यही हिस्सा छोड़ दिया जाता है।
SMBIOS स्ट्रिंग और splash अपना ख्याल खुद रखते हैं, क्योंकि वे ऐसे config में रहते हैं जिसे कोई पैकेज कभी नहीं छुएगा, और वेब इंटरफ़ेस का लोगो अपना ख्याल खुद रखता है क्योंकि dpkg को उसके बारे में बता दिया गया है। Firmware ऐसा नहीं करता। जिस दिन आपने अपना लोगो firmware इमेज में डाला, उस दिन आपने किसी और की release process का एक हिस्सा अपने हाथ में ले लिया। Proxmox security fixes वाला नया firmware बनाते, जाँचते और भेजते हैं, जो उनके ग्राहकों को अगले अपग्रेड के साथ मिलता है, और आपके ग्राहकों को तब, जब आप rebuild करने का समय निकालें।
जानते-बूझते किया जाए तो यह सौदा ठीक है। जिस होस्टिंग कंपनी के guests दो release पीछे का firmware बूट करते हैं क्योंकि लोगो changelog से ज़्यादा ज़रूरी था, उसने प्रोडक्ट नहीं बनाया। उसने एक स्टिकर बनाया है।
अगर बूट स्क्रीन पर आपका नाम है, तो उसके पीछे के firmware को ताज़ा रखना आपकी ज़िम्मेदारी है, चाहे उसे किसी ने भी लिखा हो। कोई जाँच नहीं करेगा। इसीलिए यह करना ज़रूरी है।
UEFI Forum, ACPI Specification 6.6, §5.2.23 Boot Graphics Resource Table — “The Boot Graphics Resource Table (BGRT) is an optional table that provides a mechanism to indicate that an image was drawn on the screen during boot”। आर्काइव की हुई कॉपी; लाइव पेज स्वचालित अनुरोधों को 403 देता है। ↩︎
Microsoft Learn, Boot screen components — “This is the standard interface that Windows uses to access the logo.” ↩︎
Fedora Project, Changes/FlickerFreeBoot — “a new plymouth theme which incorporates the firmware’s bootsplash image”; Fedora की plymouth.spec
bgrtको डिफ़ॉल्ट थीम बनाती है। ↩︎Debian, dpkg-divert(1), trixie — “File diversions are a way of forcing dpkg(1) not to install a file into its location, but to a diverted location.” ↩︎
DMTF, DSP0134 System Management BIOS Reference Specification 3.10.0 — टाइप 1 System Information, टाइप 2 baseboard, टाइप 3 “the system’s mechanical enclosure(s)”, टाइप 11 “free-form strings defined by the OEM”। ↩︎
Proxmox VE, qm.conf(5) —
smbios1: “Specify SMBIOS type 1 fields”;args: “Arbitrary arguments passed to kvm … this option is for experts only.” ↩︎ ↩︎qemu-server,
src/PVE/QemuServer.pm, thesmbios1format and command-line builder —uuidको छोड़कर हर field का पैटर्न[A-Za-z0-9+\/]+={0,2}है;base64सेट होने पर मान decode किए जाते हैं। ↩︎pve-manager,
www/manager6/Parser.js,printQemuSmbios1— “smbios values can be arbitrary, so encode and mark config as such”। ↩︎qemu-server,
src/PVE/API2/Qemu.pm, clone — “auto generate a new uuid”,smbios1के बाकी fields रखे जाते हैं। ↩︎ ↩︎QEMU, System Emulation, Invocation — हर टाइप के
-smbiosfields;-acpitable“For file=, take whole ACPI table from the specified files, including all ACPI headers”;-boot“Currently Seabios for X86 system support it.” ↩︎ ↩︎ ↩︎edk2-stable202608,
OvmfPkg/SmbiosPlatformDxe/SmbiosPlatformDxe.c— OVMF अपना टाइप 0 तभी जोड़ता है जब QEMU की टेबल देखने के बाद भीNeedSmbiosType0सेट हो। ↩︎qemu-server,
src/PVE/QemuServer.pm, custom args —argsको तोड़कर कमांड लाइन के आखिर में जोड़ा जाता है। ↩︎qemu-server,
src/PVE/API2/Qemu.pm, config permission checks —smbios1हार्डवेयर टाइप का option है जिसेVM.Config.HWTypeचाहिए; fallback “catches args, lock, etc.” और “only root can set” के साथ रुक जाता है। ↩︎qemu-server,
src/PVE/QemuServer.pm, thenameoption —format => 'dns-name'। ↩︎qemu-server,
src/PVE/QemuServer.pm,vmgenid— “notify the guest operating system when the virtual machine is executed with a different configuration (e.g. snapshot execution or creation from a template)”। ↩︎qemu-server,
src/PVE/QemuServer/Memory.pm— memorydefault => 512;QemuServer.pmमेंcoresऔरsocketsका डिफ़ॉल्ट 1 है। ↩︎qemu-server,
src/PVE/QemuServer.pm,vm_start— लाइन 5457 परlock_config, 5581 परexec_hookscript($conf, $vmid, 'pre-start', 1), और 5634 पर उसी$confके साथconfig_to_command, बीच में दोबारा लोड नहीं। ↩︎qemu-server,
src/PVE/QemuServer.pm,-boot—menu=on,strict=on,reboot-timeout=1000,splash=/usr/share/qemu-server/bootsplash.jpg। ↩︎edk2-stable202608,
OvmfPkg/Library/QemuBootOrderLib/QemuBootOrderLib.c— OVMF-bootसे सिर्फ़etc/boot-menu-wait, यानीsplash-timeका मान, पढ़ता है, और कुछ नहीं। ↩︎pve-cluster,
src/pmxcfs/memdb.h—#define MEMDB_MAX_FILE_SIZE (1024 * 1024) // 1 MiB। ↩︎ ↩︎ ↩︎SeaBIOS,
src/jpeg.c—PIClittle-endian पर पहले नीला लिखता है, लाइन 946 परPIC_32बिना endian शाखा के पहले लाल लिखता है;ERR_NOT_SEQUENTIAL_DCTऔरERR_NOT_YCBCR_221111ही ठुकराए गए formats हैं। ↩︎ ↩︎SeaBIOS,
vgasrc/svgamodes.c— mode0x11116 bits पर 640×480 है,0x14232 पर 640×480। ↩︎pve-edk2-firmware,
debian/rulesat 4.2026.08-1 —cp -a debian/Logo.bmp MdeModulePkg/Logo/Logo.bmp,PcdFirmwareVendorस्ट्रिंग और OVMF build flags। ↩︎ ↩︎ ↩︎qemu-server,
src/PVE/QemuServer/OVMF.pm—/usr/share/pve-edk2-firmware/के नीचे hardcoded firmware टेबल, SMM का चुनाव, औरpflash0block node। ↩︎ ↩︎ ↩︎pve-edk2-firmware,
debian/changelog— 4.2026.08-1: “Besides many bug and security fixes … fix CVE-2024-13745”। ↩︎Debian, apt.conf(5), trixie — “Pre-Invoke, Post-Invoke: This is a list of shell commands to run before/after invoking dpkg(1) … should any fail APT will abort.” ↩︎ ↩︎
QEMU v11.0.3,
hw/pci/pci.c—DEFINE_PROP_STRING("romfile", PCIDevice, romfile), एक property जो हर PCI device में होती है। ↩︎edk2-stable202608,
OvmfPkg/OvmfPkgIa32X64.dsc—gEfiSecurityPkgTokenSpaceGuid.PcdOptionRomImageVerificationPolicy|0x00, वह platform फ़ाइल जिसे Proxmox build करता है। ↩︎edk2-stable202608,
OvmfPkg/Library/PlatformBootManagerLib/BdsPlatform.c—BootLogoEnableLogo (),PlatformBootManagerAfterConsoleसे बुलाया जाता है। ↩︎edk2-stable202608,
BootGraphicsResourceTableDxe.c— लाइन 239 परSetBootLogo2इमेज कॉपी करता है; 417 पर ReadyToBoot handler “If BGRT data change happens” टेबल को हटाकर फिर से लगाता है। ↩︎proxmox-widget-toolkit,
src/Logo.js—proxmoxLogoSvg, 200×35,alt: 'Proxmox', proxmox.com से लिंक; pve-managerWorkspace.jsसेprefix: 'pwt'के साथ इस्तेमाल। ↩︎ ↩︎Proxmox VE wiki, FAQ — “Proxmox VE code is licensed under the GNU Affero General Public License, version 3.” ↩︎
GNU Affero General Public License v3, §13 Remote Network Interaction — ऊपर टेक्स्ट में पूरा उद्धृत। ↩︎
Proxmox, Media kit — “Don’t alter the logo or incorporate the logo or symbol into your logo.” ↩︎