Skip to content
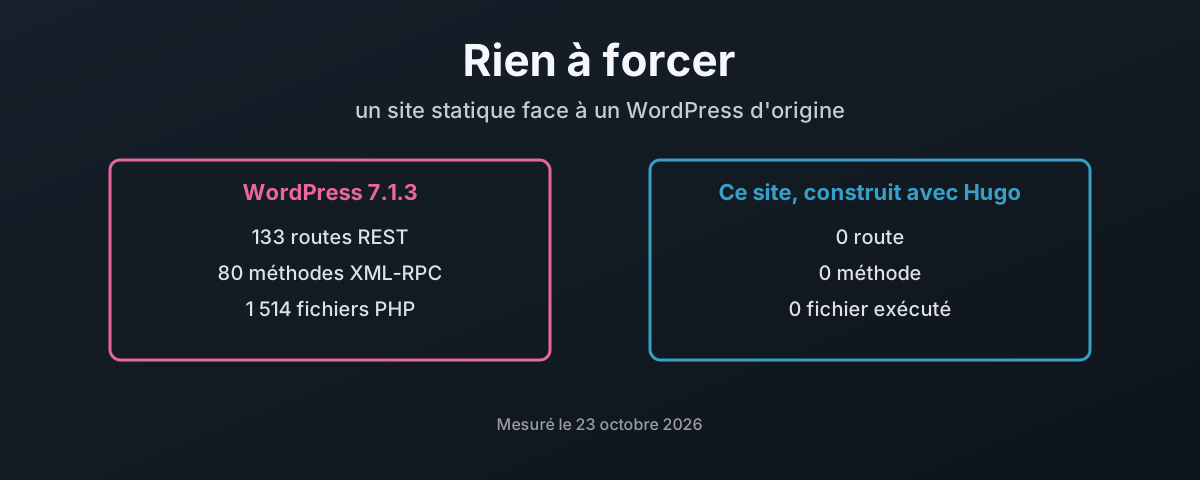
Un WordPress d'origine expose 133 routes REST, 80 mĂ©thodes XML-RPC et 1 514 fichiers PHP ; ce site statique n'exĂ©cute rien Ă  la requĂȘte

Un site statique n'a rien Ă  forcer

Ce blog est construit avec Hugo et servi sous forme de 6 343 simples fichiers, sans aucun code Ă  moi qui tourne Ă  chaque requĂȘte. En face, un WordPress 7.1.3 d’origine mesurĂ© dans un labo podman : 133 routes REST, dont 62 qui acceptent des Ă©critures, 80 mĂ©thodes XML-RPC, 1 514 fichiers PHP, chacun de ses 3 785 fichiers modifiable par l’utilisateur mĂȘme du serveur web, et un compte de base de donnĂ©es qui dĂ©tient tous les privilĂšges. Cet article compte les deux surfaces d’attaque, explique ce que fait le modĂšle de sĂ©curitĂ© de Hugo au moment du build, reconnaĂźt oĂč le risque se dĂ©place quand plus rien ne tourne au moment de servir, y compris deux failles dans la façon dont ce site Ă©tait construit, dont l’une est maintenant corrigĂ©e, et explique comment construire un site statique hors ligne, une fois, et n’envoyer que les fichiers finis.

23 octobre 2026 Â· 19 min Â· 4524 mots Â· Damien Dye
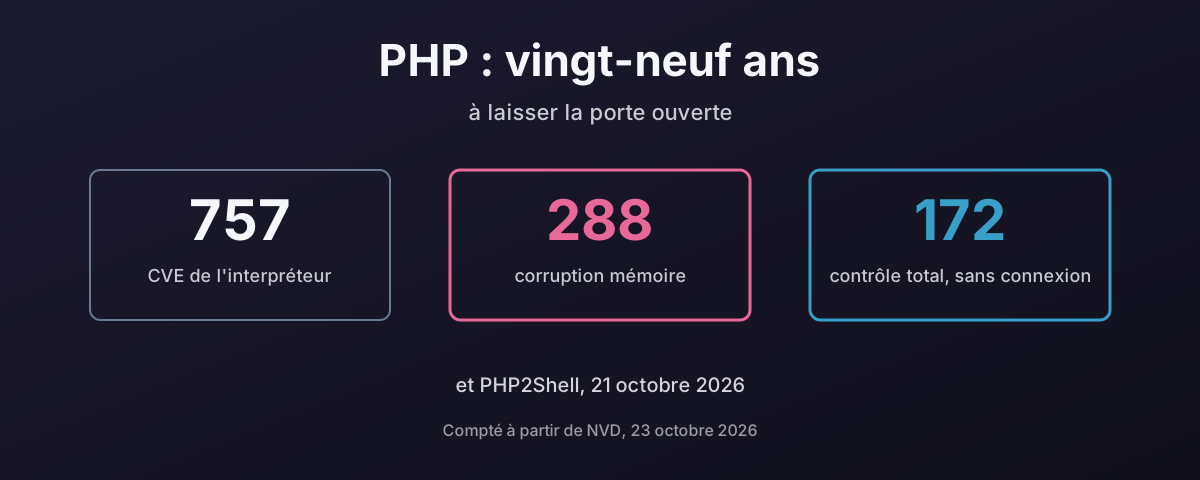
757 CVE de l'interpréteur PHP depuis 1997, dont au moins 288 de corruption mémoire et 172 notées compromission totale à distance sans connexion

PHP : vingt-neuf ans à laisser la porte ouverte

PHP2Shell, divulguĂ© le 21 octobre 2026, est une exĂ©cution de code Ă  distance sans authentification dans l’interprĂ©teur PHP lui-mĂȘme, sur toutes les versions depuis 5.4, exploitĂ©e avant mĂȘme que le correctif existe. C’est la derniĂšre ligne d’un long dossier : 757 CVE contre l’interprĂ©teur depuis 1997, dont au moins 288 de corruption mĂ©moire et 172 notĂ©es compromission totale Ă  distance sans connexion. Cet article compte ce dossier Ă  partir de NVD et du catalogue KEV de la CISA, explique pourquoi un moteur en C et un langage qui a mis dix ans Ă  retirer register_globals font deux fois la mĂȘme erreur, regarde ce que WordPress fait aux chiffres, comment les web shells s’installent pour de bon et comment les arrĂȘter, les deux fois oĂč php.net lui-mĂȘme a Ă©tĂ© forcĂ©, la part du web qui tourne encore sur des versions que personne ne corrige, et pourquoi le dĂ©ploiement habituel, un seul processus qui dĂ©tient les templates, la logique, le SQL et le mot de passe de la base, transforme chacun de ces bugs en tout le reste. Et pourquoi, ayant moi-mĂȘme laissĂ© tomber PHP, je pense que vous devriez envisager de le quitter pour un langage sĂ»r en mĂ©moire comme Go.

23 octobre 2026 Â· 33 min Â· 9219 mots Â· Damien Dye
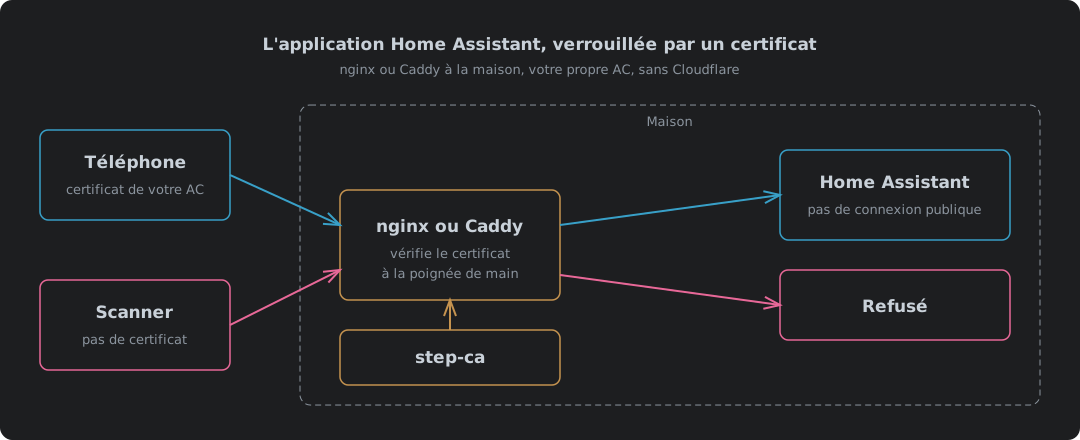
Un téléphone détenant un certificat de votre propre AC passe nginx ou Caddy à la maison et atteint Home Assistant, tandis qu'un scanner sans certificat est refusé pendant la poignée de main

L'application Home Assistant verrouillée par un certificat, avec nginx ou Caddy et sans Cloudflare

Verrouiller l’application Home Assistant par un certificat client avec nginx ou Caddy Ă  la maison, avec step-ca comme autoritĂ© de certification Ă  la place de Cloudflare. Ce qui change quand Cloudflare sort du chemin, une configuration nginx et une configuration Caddy testĂ©es chacune sans certificat, avec un bon, avec un rĂ©voquĂ© et avec une montĂ©e en WebSocket, en IPv4 et en IPv6, pourquoi nginx sait vĂ©rifier une CRL alors que Caddy ne peut tenir qu’une liste d’autorisation, les rĂ©glages de proxy de confiance de Home Assistant, ce qu’il faut installer sur le tĂ©lĂ©phone, et lĂ  oĂč ça coince.

9 octobre 2026 Â· 11 min Â· 2362 mots Â· Damien Dye
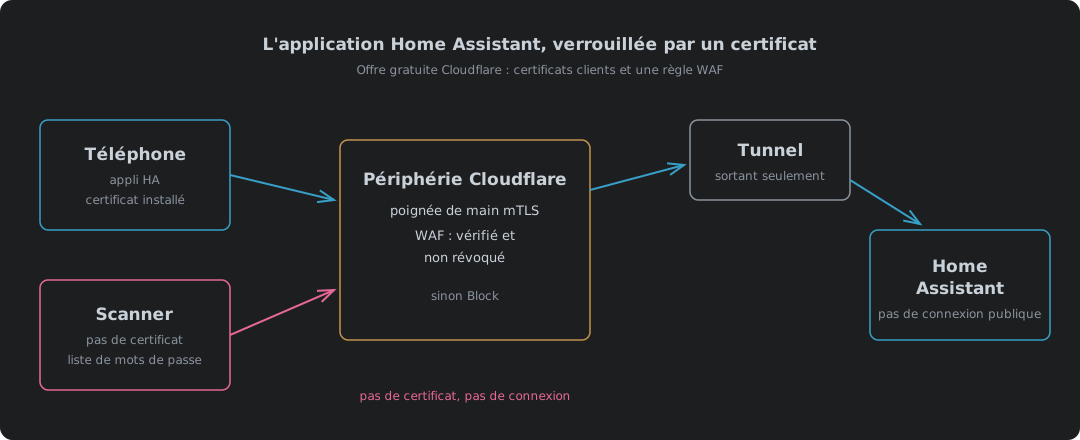
Un téléphone détenant un certificat client passe la vérification à la périphérie de Cloudflare et atteint Home Assistant par un tunnel, tandis qu'un scanner sans certificat est bloqué à la périphérie

L'application Home Assistant via Cloudflare, verrouillée par un certificat, avec l'offre gratuite

Joindre Home Assistant depuis l’application Android hors de chez soi sans mettre de page de connexion sur internet. Comment se comparent les options d’accĂšs Ă  distance en exposition, en coĂ»t rĂ©el (charge machine et DDoS autant que la facture), en risque de blocage et en batterie, pourquoi Cloudflare Access et les service tokens ne conviennent pas Ă  l’application, comment les certificats clients de l’offre gratuite et une rĂšgle WAF personnalisĂ©e verrouillent un nom d’hĂŽte de tunnel aux tĂ©lĂ©phones qui dĂ©tiennent un certificat, de quels rĂ©glages Home Assistant le reverse proxy a besoin (proxies de confiance, bannissement d’IP, URL externe, niveau de sĂ©curitĂ© de connexion), la construction du fichier PKCS12, et lĂ  oĂč ça coince. Une version nginx ou Caddy auto-hĂ©bergĂ©e fait l’objet d’un article Ă  part.

9 octobre 2026 Â· 17 min Â· 4100 mots Â· Damien Dye

Ma YubiKey me connecte. Mon trousseau n'a jamais été prévenu.

Connectez-vous avec une YubiKey et GNOME vous demande quand mĂȘme un mot de passe, parce que le trousseau de session est chiffrĂ© avec un mot de passe que votre connexion n’a jamais produit. Ce billet explique pourquoi pam_u2f en sufficient prive le trousseau de mot de passe, ce que coĂ»tent les correctifs habituels (mot de passe vide, le taper quand mĂȘme, le TPM), et le correctif que j’ai construit : le hmac-secret FIDO2 de la clĂ©, conditionnĂ© au PIN et au toucher, qui dĂ©chiffre une copie stockĂ©e du mot de passe du compte et dĂ©verrouille oo7-daemon Ă  la connexion. Puis ce que le montage a rĂ©vĂ©lé : Fedora 45 avait remplacĂ© gnome-keyring par oo7, le trousseau provisoire d’oo7 adopte comme le sien le premier mot de passe que vous tapez, les outils FIDO2 ne lisent un PIN que depuis un terminal, et un script de rĂ©initialisation qui m’aurait laissĂ© sans aucun trousseau, attrapĂ© en le testant d’abord contre un dĂ©mon jetable. Les scripts, un installeur et ce banc de test sont disponibles au tĂ©lĂ©chargement.

7 octobre 2026 Â· 13 min Â· 2902 mots Â· Damien Dye
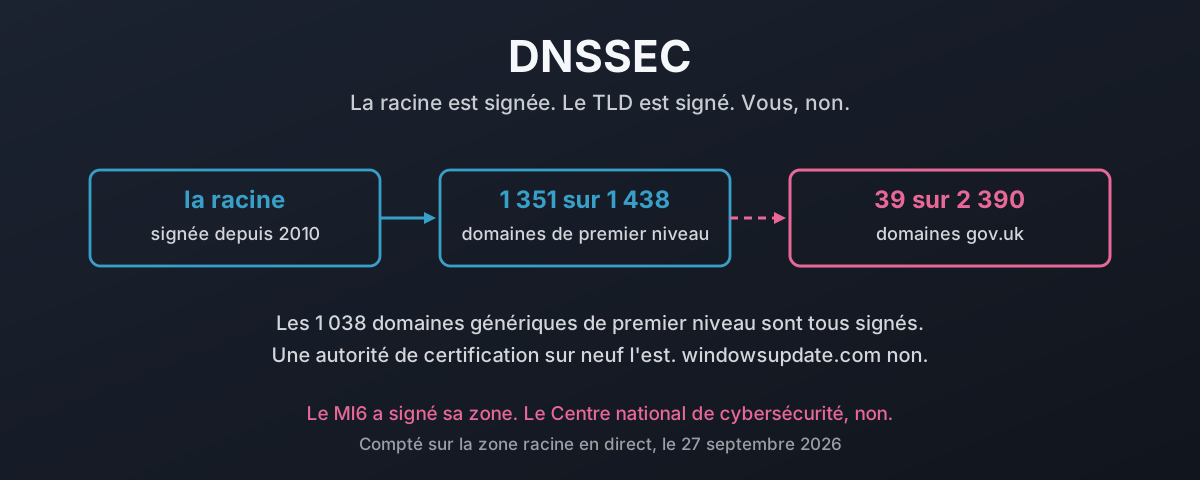
Une chaĂźne de confiance qui part de la racine signĂ©e, traverse un TLD signĂ© et s'arrĂȘte Ă  un domaine de second niveau non signĂ©, avec les chiffres comptĂ©s Ă  cĂŽtĂ© de chaque Ă©tape

DNSSEC : protéger votre trafic de la falsification

Le plus dur de DNSSEC Ă©tait fini il y a des annĂ©es. ComptĂ© sur la zone racine en direct le 27 septembre 2026, 1 351 domaines de premier niveau sur 1 438 portent un enregistrement DS, et les 1 038 gTLD sont signĂ©s sans exception. Puis ça s’arrĂȘte net. Un recensement de tous les domaines gov.uk du registre officiel du gouvernement en trouve 39 signĂ©s sur les 2 390 qui rĂ©solvent encore, dont neuf conseils de paroisse, tandis que le fisc, le NHS, le GCHQ et le Centre national de cybersĂ©curitĂ© n’en font pas partie. Une autoritĂ© de certification sur neuf a signĂ©. Une distribution Linux ou BSD sur cinq aussi. windowsupdate.com n’a aucun DS. Voici ce que coĂ»te rĂ©ellement une rĂ©ponse falsifiĂ©e, ce que la signature y change, pourquoi les excuses habituelles ne survivent pas au contact des chiffres, et si, quarante-deux ans aprĂšs Mockapetris, le vrai problĂšme n’est pas que presque personne ne comprend ce que le DNS promet.

27 septembre 2026 Â· 53 min Â· 12020 mots Â· Damien Dye

DNS over HTTPS passe tout droit devant vos contrĂŽles

DNS over HTTPS chiffre vos requĂȘtes, ce qui est bien, et les envoie Ă  un rĂ©solveur choisi par le client sur le port 443, ce qui est le problĂšme. Votre propre rĂ©solveur ne voit jamais la requĂȘte : la liste de blocage qu’elle aurait Ă©chouĂ©e, le flux de menaces qu’elle aurait touchĂ© et la ligne de journal qu’elle aurait Ă©crite disparaissent tous. Cet article parcourt le mĂ©canisme : pourquoi une connexion web chiffrĂ©e parmi des milliers est invisible Ă  la frontiĂšre, qui, sur une machine, peut choisir un rĂ©solveur que vous n’avez jamais choisi (le systĂšme, le navigateur, n’importe quelle application, n’importe quel script sur n’importe quelle page web, et le maliciel), et les cas documentĂ©s, du JavaScript d’une page interrogeant un point d’accĂšs DoH public qui autorise les requĂȘtes cross-origin, Ă  Godlua et PsiXBot cachant leur canal de commande dans DoH, jusqu’à l’APT OilRig exfiltrant des donnĂ©es par-dessus. Puis la thĂšse que l’histoire de la confidentialitĂ© est une couverture : DNS over TLS chiffrait dĂ©jĂ  le DNS en 2016, sur un port que l’opĂ©rateur rĂ©seau peut encore gouverner, si bien que la seule chose que DoH ajoute par-dessus, c’est de vaincre l’administrateur, ce qui explique pourquoi les Ă©diteurs de navigateurs qui l’ont Ă©crit et livrĂ©, et la rĂ©gie publicitaire qui fait tourner le plus gros rĂ©solveur DoH public, sont ceux qui y ont gagnĂ©. Puis le correctif, qui n’est pas d’interdire le chiffrement. Faites tourner votre propre rĂ©solveur DoH et DoT, annoncez-le avec Discovery of Designated Resolvers, refusez le port 53, le port 853 et les rĂ©solveurs DoH publics connus Ă  la frontiĂšre, et rĂ©pondez au canari de Firefox pour que le navigateur se retire. Gardez le chiffrement. Reprenez le choix du rĂ©solveur. Le billet se referme sur les consĂ©quences : le mĂȘme blocage fondĂ© sur le DNS s’applique dans toute l’Europe et en Australie, et les tribunaux d’Italie, de France, de Belgique et d’Allemagne ordonnent dĂ©sormais aux rĂ©solveurs publics eux-mĂȘmes de bloquer, Cloudflare Ă©tant condamnĂ© Ă  une amende et faisant appel, Google refusant en silence et OpenDNS se coupant pour des pays entiers. Le motif sous-jacent est une conception amĂ©ricaine imposĂ©e au monde, et un gouvernement amĂ©ricain qui qualifie les lois des autres pays d’extorsion des entreprises amĂ©ricaines et leur ordonne de ne pas s’y conformer.
24 septembre 2026 Â· 42 min Â· 10635 mots Â· Damien Dye

Votre pare-feu prend ses ordres chez des inconnus. Coupez les assistants de protocole.

Un assistant de protocole — SIP ALG, assistant FTP, H.323 ALG, helper conntrack, appelez-le comme votre fournisseur l’appelle — lit la charge utile d’une connexion, y trouve une adresse et un port Ă©crits en clair, et leur ouvre un trou entrant. Il ne peut pas savoir si ce texte vient d’un vrai client FTP ou d’un formulaire cachĂ© sur une page web, parce que rien dedans ne le dit. Samy Kamkar a dĂ©montrĂ© le cas du navigateur en 2010, NAT Slipstreaming l’a refait en 2020, et Armis l’a Ă©tendu en 2021 pour atteindre n’importe quel Ă©quipement du rĂ©seau, pas seulement la machine qui a cliquĂ©. L’IETF a demandĂ© qu’ils soient dĂ©sactivĂ©s par dĂ©faut en 2007, Linux les a coupĂ©s en 2016, et les Ă©diteurs de navigateurs ont fini par livrer une liste de ports bloquĂ©s qui se lit comme un rĂ©pertoire des modules conntrack. Ce billet parcourt le mĂ©canisme diagramme aprĂšs diagramme — la table des expectations, l’astuce d’alignement des segments, le renvoi d’appel H.323, l’assistant IRC qui se dĂ©clenche sur le message d’un autre —, y ajoute l’assistant de passage IPsec, qui ne peut pas lire ESP du tout et aiguille les paquets entrants d’aprĂšs un SPI qu’il a vu passer en clair, confronte le tout Ă  l’exigence pare-feu de Cyber Essentials qu’il ne satisfait manifestement pas, et donne les commandes pour tout couper sur Linux, Cisco, Juniper, FortiGate et MikroTik.

14 septembre 2026 Â· 61 min Â· 14139 mots Â· Damien Dye

Ce que votre MSP vous a construit, et qui d'autre peut l'atteindre

Partie 2 sur 3. Ce qui se construit rĂ©ellement une fois la paperasse signĂ©e : la boĂźte dont on ne les dissuadera pas, le pare-feu qui est la porte d’entrĂ©e, les bases qui Ă©taient la chose que vous avez achetĂ©e, et l’agent sur chaque machine qui rĂ©pond Ă  la console de quelqu’un d’autre.

28 aoĂ»t 2026 Â· 46 min Â· 9703 mots Â· Damien Dye

Les portes dérobées, et qui on en accuse

Écarter un fournisseur pour raisons de sĂ©curitĂ© demande un standard, appliquĂ© de façon Ă©gale. La partie 6 sur 8 expose ce qui est Ă©tabli au sujet des produits affaiblis et de l’interception, y compris une enquĂȘte parlementaire suisse, et montre pourquoi une entrĂ©e intĂ©grĂ©e appartient Ă  quiconque l’atteint.

25 aoĂ»t 2026 Â· 6 min Â· 1214 mots Â· Damien Dye