DNSSEC : protéger votre trafic de la falsification
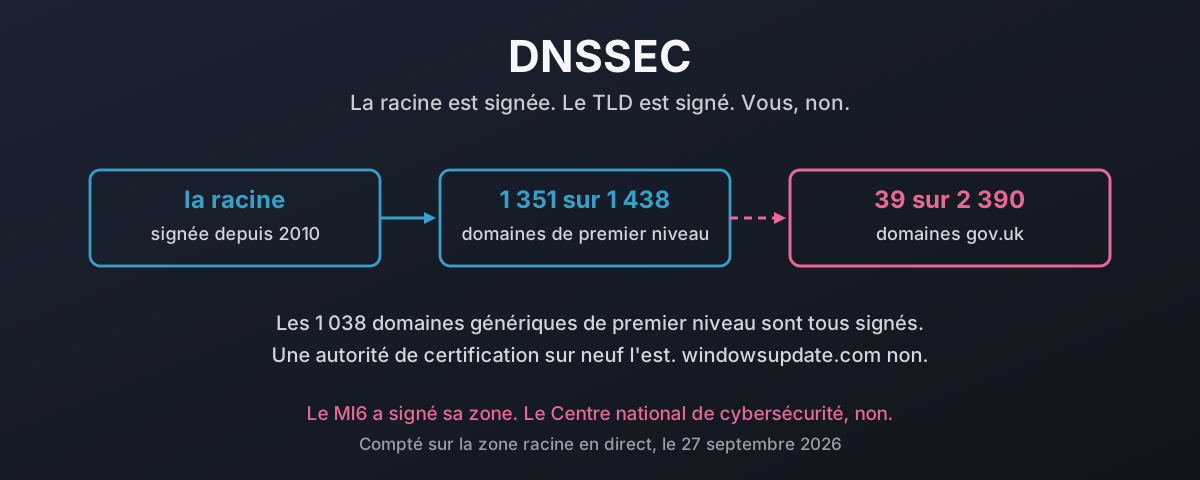
Le plus dur de DNSSEC était fini il y a des années. Compté sur la zone racine en direct le 27 septembre 2026, 1 351 domaines de premier niveau sur 1 438 portent un enregistrement DS, et les 1 038 gTLD sont signés sans exception. Puis ça s’arrête net. Un recensement de tous les domaines gov.uk du registre officiel du gouvernement en trouve 39 signés sur les 2 390 qui résolvent encore, dont neuf conseils de paroisse, tandis que le fisc, le NHS, le GCHQ et le Centre national de cybersécurité n’en font pas partie. Une autorité de certification sur neuf a signé. Une distribution Linux sur trois aussi. windowsupdate.com n’a aucun DS. Voici ce que coûte réellement une réponse falsifiée, ce que la signature y change, pourquoi les excuses habituelles ne survivent pas au contact des chiffres, et si, quarante-deux ans après Mockapetris, le vrai problème n’est pas que presque personne ne comprend ce que le DNS promet.