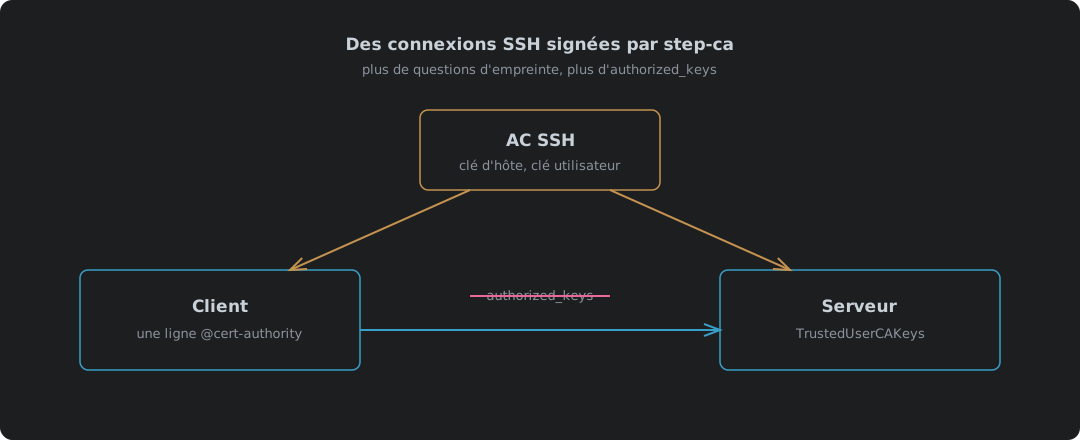
Des connexions SSH signées par step-ca : fini authorized_keys
Utiliser step-ca 0.30.2 comme autorité de certification SSH, testé avec OpenSSH 10.0. Pourquoi les certificats battent authorized_keys et la confiance au premier contact, activer l’AC SSH à la première mise en place de step-ca, signer une clé d’hôte (et l’ordre des arguments qui fait trébucher), les deux lignes de sshd_config et l’unique ligne @cert-authority dans known_hosts, un certificat utilisateur de 16 heures, quatre tests de connexion dont un mauvais utilisateur et un hôte non approuvé, le renouvellement d’un certificat d’hôte avec sshpop, et là où ça coince.