Skip to content
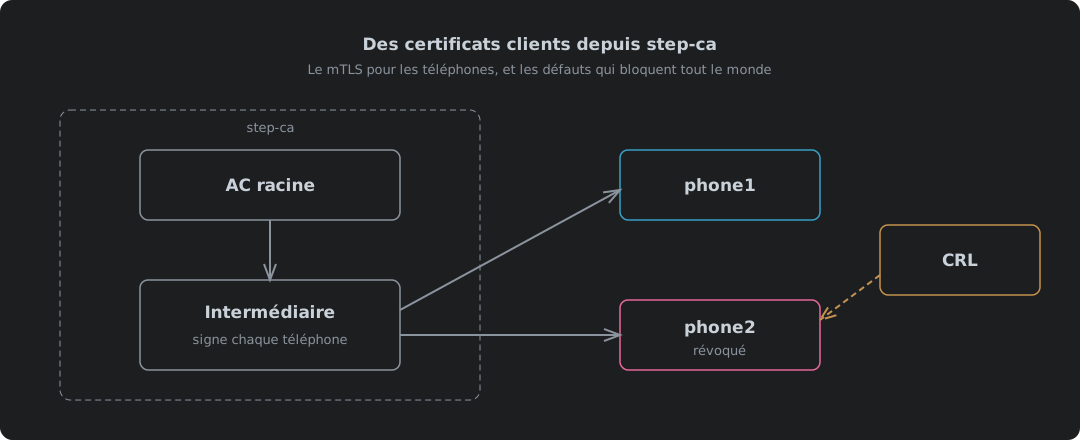
step-ca émettant des certificats clients pour des téléphones depuis son intermédiaire, avec une CRL marquant un téléphone perdu comme révoqué

Des certificats clients depuis step-ca, et les valeurs par défaut qui ferment la porte à tout le monde

Utiliser step-ca 0.30.2 pour émettre des certificats clients pour le TLS mutuel, testé de bout en bout avec nginx 1.30.5 et Caddy 2.11.7. Pourquoi les téléphones sont le cas difficile, relever la limite de 24 heures dans ca.json, activer la CRL, pourquoi elle échoue avec « different CRL scope » tant que idpURL et un modèle n’ajoutent pas un point de distribution correspondant, la CRL racine dont nginx a besoin pour toute la chaîne, la publication des CRL en HTTP simple sur IPv4 et IPv6, la tâche de rafraîchissement qui empêche une CRL expirée de bloquer tout le monde, et l’émission, l’empaquetage, l’installation et la révocation du certificat d’un téléphone.
9 octobre 2026 Â· 12 min Â· 2670 mots Â· Damien Dye
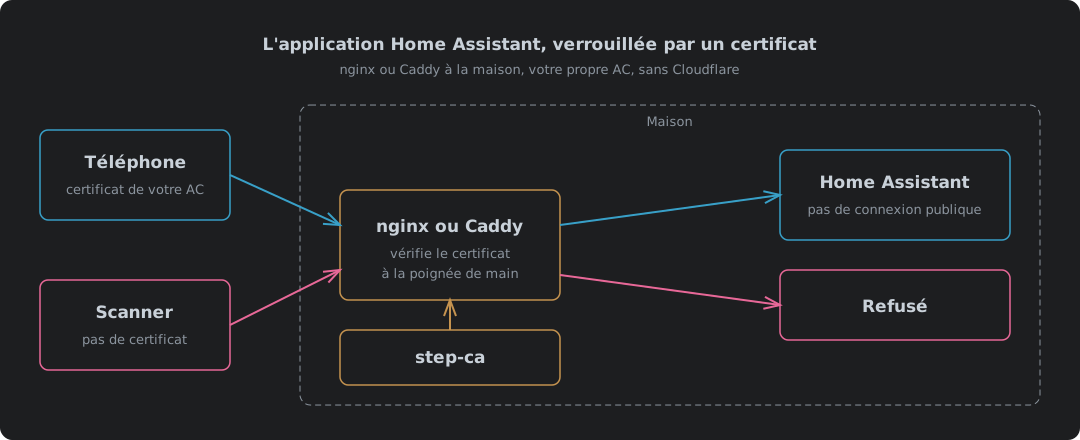
Un téléphone détenant un certificat de votre propre AC passe nginx ou Caddy à la maison et atteint Home Assistant, tandis qu'un scanner sans certificat est refusé pendant la poignée de main

L'application Home Assistant verrouillée par un certificat, avec nginx ou Caddy et sans Cloudflare

Verrouiller l’application Home Assistant par un certificat client avec nginx ou Caddy à la maison, avec step-ca comme autorité de certification à la place de Cloudflare. Ce qui change quand Cloudflare sort du chemin, une configuration nginx et une configuration Caddy testées chacune sans certificat, avec un bon, avec un révoqué et avec une montée en WebSocket, en IPv4 et en IPv6, pourquoi nginx sait vérifier une CRL alors que Caddy ne peut tenir qu’une liste d’autorisation, les réglages de proxy de confiance de Home Assistant, ce qu’il faut installer sur le téléphone, et là où ça coince.

9 octobre 2026 Â· 11 min Â· 2360 mots Â· Damien Dye