Skip to content
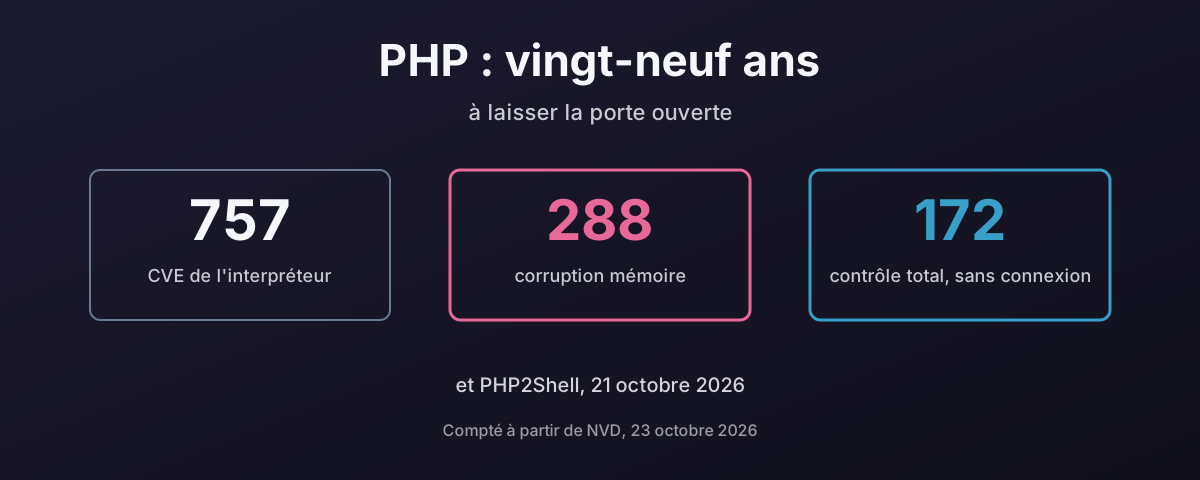
757 CVE de l'interpréteur PHP depuis 1997, dont au moins 288 de corruption mémoire et 172 notées compromission totale à distance sans connexion

PHP : vingt-neuf ans à laisser la porte ouverte

PHP2Shell, divulguĂ© le 21 octobre 2026, est une exĂ©cution de code Ă  distance sans authentification dans l’interprĂ©teur PHP lui-mĂȘme, sur toutes les versions depuis 5.4, exploitĂ©e avant mĂȘme que le correctif existe. C’est la derniĂšre ligne d’un long dossier : 757 CVE contre l’interprĂ©teur depuis 1997, dont au moins 288 de corruption mĂ©moire et 172 notĂ©es compromission totale Ă  distance sans connexion. Cet article compte ce dossier Ă  partir de NVD et du catalogue KEV de la CISA, explique pourquoi un moteur en C et un langage qui a mis dix ans Ă  retirer register_globals font deux fois la mĂȘme erreur, regarde ce que WordPress fait aux chiffres, comment les web shells s’installent pour de bon et comment les arrĂȘter, les deux fois oĂč php.net lui-mĂȘme a Ă©tĂ© forcĂ©, la part du web qui tourne encore sur des versions que personne ne corrige, et pourquoi le dĂ©ploiement habituel, un seul processus qui dĂ©tient les templates, la logique, le SQL et le mot de passe de la base, transforme chacun de ces bugs en tout le reste. Et pourquoi, ayant moi-mĂȘme laissĂ© tomber PHP, je pense que vous devriez envisager de le quitter pour un langage sĂ»r en mĂ©moire comme Go.

23 octobre 2026 Â· 33 min Â· 9219 mots Â· Damien Dye

Remettre le TSC d'aplomb quand votre firmware est cassé

Pendant quatre mois, mon ThinkPad E595 a livrĂ© Ă  Linux, Ă  chaque dĂ©marrage, un cƓur CPU trois secondes derriĂšre les sept autres, et le noyau a lĂąchĂ© le TSC pour le HPET. Ce que veut dire l’avertissement, pourquoi une machine AMD Zen n’a aucun moyen de le rĂ©parer depuis Linux, ce que 40 dĂ©marrages de journal disent du firmware, pourquoi tsc=reliable est la mauvaise rĂ©ponse, et comment tscsync mesure et dĂ©place les compteurs en UEFI avant que le noyau les voie, y compris le cƓur qu’il a marquĂ© BAD et que Linux a acceptĂ© quand mĂȘme. Mis Ă  jour pour le BIOS 1.30 : il ne corrige pas le dĂ©calage, et le watchdog des clocksources du noyau a lĂąchĂ© le TSC sur deux dĂ©marrages mĂȘme aprĂšs la synchronisation des cƓurs par tscsync. Avec tsc=nowatchdog, il a tenu, et une vĂ©rification de cinq minutes contre l’horloge temps rĂ©el, source comprise, n’a trouvĂ© ni warp ni dĂ©rive. Pour finir, ce que fait le repli sur n’importe quel hyperviseur KVM, Proxmox ou non : l’horloge maĂźtre disparaĂźt, les invitĂ©s perdent leur lecture d’horloge rapide, et sur ce portable une lecture d’horloge dans un invitĂ© est devenue sept fois plus lente.

11 octobre 2026 Â· 26 min Â· 5728 mots Â· Damien Dye

Ma YubiKey me connecte. Mon trousseau n'a jamais été prévenu.

Connectez-vous avec une YubiKey et GNOME vous demande quand mĂȘme un mot de passe, parce que le trousseau de session est chiffrĂ© avec un mot de passe que votre connexion n’a jamais produit. Ce billet explique pourquoi pam_u2f en sufficient prive le trousseau de mot de passe, ce que coĂ»tent les correctifs habituels (mot de passe vide, le taper quand mĂȘme, le TPM), et le correctif que j’ai construit : le hmac-secret FIDO2 de la clĂ©, conditionnĂ© au PIN et au toucher, qui dĂ©chiffre une copie stockĂ©e du mot de passe du compte et dĂ©verrouille oo7-daemon Ă  la connexion. Puis ce que le montage a rĂ©vĂ©lé : Fedora 45 avait remplacĂ© gnome-keyring par oo7, le trousseau provisoire d’oo7 adopte comme le sien le premier mot de passe que vous tapez, les outils FIDO2 ne lisent un PIN que depuis un terminal, et un script de rĂ©initialisation qui m’aurait laissĂ© sans aucun trousseau, attrapĂ© en le testant d’abord contre un dĂ©mon jetable. Les scripts, un installeur et ce banc de test sont disponibles au tĂ©lĂ©chargement.

7 octobre 2026 Â· 13 min Â· 2902 mots Â· Damien Dye

Webex cherche vos certificats sur un serveur de build Cisco

Webex 46.8.0.35631 sur Fedora 44 reste derriĂšre une banniĂšre jaune affichant « Offline - No internet connection » alors que tous les autres programmes de la machine atteignent internet sans se plaindre. Ça a coupĂ© la ligne VoIP net. Le rĂ©seau n’a jamais Ă©tĂ© le problĂšme : Cisco livre son propre fork d’OpenSSL et l’a compilĂ© avec OPENSSLDIR pointant sur /workspace/.conan2/p/b/cisco8ee8b59cf93de/p/ssl, un rĂ©pertoire qui existe sur un conteneur de build et nulle part ailleurs, donc il ne charge aucune ancre de confiance et toute poignĂ©e de main Ă©choue. L’article se dĂ©roule dans l’ordre : ce qu’est vraiment l’état cassĂ©, demander Ă  la bibliothĂšque livrĂ©e oĂč elle croit que vivent ses certificats, reproduire le code d’erreur exact hors de Webex, pourquoi rien ne vous prĂ©vient, les deux correctifs qui ne marchent pas et pourquoi, et celui qui marche. Puis le processus de build : ils ont utilisĂ© $ORIGIN pour le code et laissĂ© trois chemins de donnĂ©es absolus, l’en-tĂȘte du RPM nomme un identifiant de conteneur, donc le conteneur Ă©tait dĂ©jĂ  dans la chaĂźne et n’a jamais servi Ă  exĂ©cuter le rĂ©sultat, le paquet exige une glibc de 2018 parce qu’ils refusent de lier statiquement, 2,2 Go sont livrĂ©s deux fois, et il ne porte aucune documentation ni aucun fichier marquĂ© comme configuration. Puis comment il aurait fallu le construire, les six correctifs et le contrĂŽle d’une ligne qui l’attrape. Et enfin le recoupement : Cisco dĂ©tient 98 entrĂ©es au catalogue des vulnĂ©rabilitĂ©s activement exploitĂ©es de la CISA, derriĂšre Microsoft seulement, et un chemin de confiance que personne n’a vĂ©rifiĂ© et un contournement que personne n’a vĂ©rifiĂ© sont la mĂȘme faute Ă  des enjeux diffĂ©rents.

15 septembre 2026 Â· 45 min Â· 9794 mots Â· Damien Dye

Un VPN en piÚces détachées : PPP, tap et Netcat

Un VPN, c’est deux tĂąches : quelque chose qui fabrique un lien virtuel, et quelque chose qui transporte les octets. PPP fait la premiĂšre depuis 1994 et se moque de la seconde — c’est pourquoi PPTP, L2TP et chaque ligne commutĂ©e que vous avez utilisĂ©e sont le mĂȘme protocole sur des transporteurs diffĂ©rents. Netcat est un transporteur. Ce billet le construit des deux façons. D’abord pppd : l’option pty et ce qu’elle fait d’un pseudo-terminal, la version TCP que tout le monde essaie d’abord, pourquoi faire tourner un protocole de flux dans TCP s’effondre sous la perte, la version UDP qu’il faut prendre, le tramage HDLC asynchrone et l’ACCM qui dĂ©cide de la bande passante dĂ©pensĂ©e Ă  Ă©chapper des caractĂšres de contrĂŽle, l’adressage et le routage et IPV6CP, et garder le lien en vie quand le transporteur meurt sans le dire. Puis le mĂȘme tunnel sans PPP du tout — un tap, un datagramme par trame sur UDP, le prĂ©fixe de longueur qu’il faut inventer soi-mĂȘme sur TCP, tun contre tap, et le bridging. Puis la partie pour laquelle netcat n’a pas de rĂ©ponse : envelopper le transporteur dans TLS avec ncat, stunnel et openssl, et dans DTLS avec socat, qui est la forme qu’on veut vraiment. Ce n’est jamais vraiment le bon outil, et c’est lĂ  le propos : il montre comment se comporte l’egress dĂšs qu’un attaquant a root dans votre rĂ©seau et que l’accĂšs sortant n’était pas bloquĂ© par dĂ©faut, et pourquoi le default-deny Ă  la frontiĂšre est le seul contrĂŽle qui ait jamais Ă©tĂ© rĂ©el.

14 septembre 2026 Â· 65 min Â· 14238 mots Â· Damien Dye

Ping : l'outil de diagnostic qui ouvre bien plus que ça

Ping, pas le reste de l’ICMP, est le risque : l’écho est un canal auquel chaque hĂŽte doit rĂ©pondre avec vos propres octets, si bien qu’un rĂ©seau qui « n’autorise que le ping » a dĂ©jĂ  un VPN complet vers l’extĂ©rieur. On parcourt d’abord la menace — ce qu’elle coĂ»te Ă  votre sortie, et comment un visiteur sur votre WiFi ou une prise ethernet non verrouillĂ©e peut en ouvrir un — puis trois tunnels qui marchent, bĂątis sur le seul ping (Hans, icmptunnel, et un court en Python avec AES-128), les piĂšges du MTU et de l’IPv6, et la rĂšgle qui le ferme : jeter l’écho, garder les erreurs, sur nftables, pf, Cisco, Junos, MikroTik et Windows.

1 septembre 2026 Â· 38 min Â· 8267 mots Â· Damien Dye

Le pare-feu est Ă  onze sauts

« Le port 445 est bloquĂ© quelque part » n’est pas un diagnostic, et c’est pour ça que les tickets pare-feu rebondissent entre vous et votre opĂ©rateur pendant une semaine. Chaque routeur du chemin vous doit un ICMP Time Exceeded quand votre budget de sauts est Ă©puisĂ©, et ça transforme un dĂ©lai d’attente en une distance. J’ai fait monter le TTL sur ma propre ligne et j’ai trouvĂ© trois dĂ©fauts que je ne me connaissais pas : un blocage SMB Ă  onze sauts, des resets SMTP forgĂ©s Ă  un saut, et une rĂšgle IPv4 sans jumelle IPv6.

28 aoĂ»t 2026 Â· 41 min Â· 8613 mots Â· Damien Dye