Skip to content
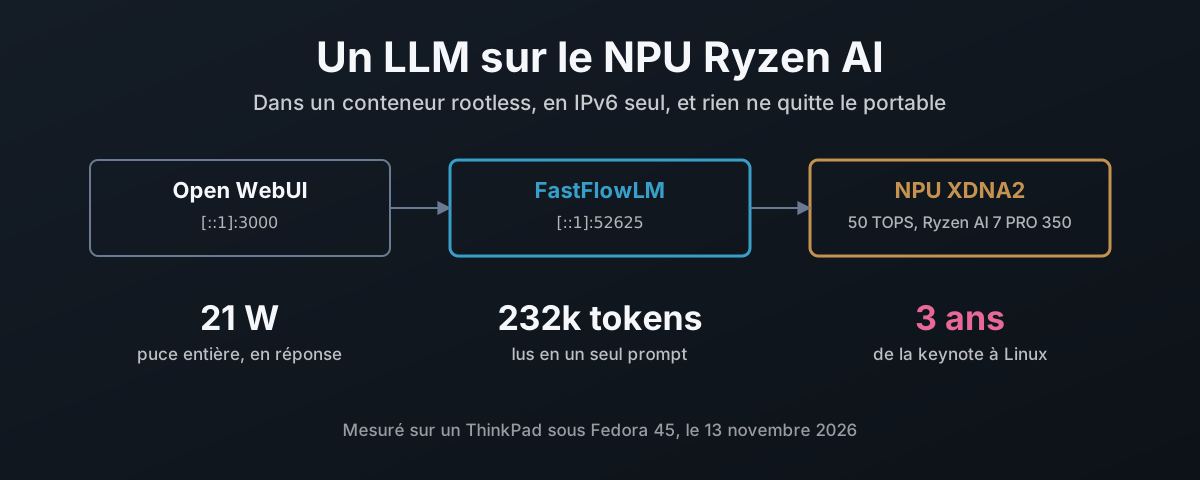
Open WebUI vers FastFlowLM vers le NPU XDNA2 en loopback IPv6 : 21 W pour répondre, 232 000 tokens dans un seul prompt, trois ans entre la keynote d'AMD et Linux

Faire tourner un LLM sur le NPU Ryzen AI, dans un conteneur

Le NPU d’un portable Ryzen AI, ce sont 50 TOPS qui dorment sur la plupart des installations Linux. Ce billet montre comment compiler le pilote amdxdna d’AMD en ne gardant que le module noyau sur l’hĂŽte, compiler FastFlowLM avec le runtime XRT d’AMD dans un conteneur podman rootless accordĂ© Ă  ce pilote, tout lier au loopback IPv6 et le lancer au dĂ©marrage avec Quadlet. Puis ce que ça donne : neuf modĂšles mesurĂ©s, un test de contexte Ă  232 000 tokens, la transcription vocale Whisper Ă  dix fois le temps rĂ©el, Open WebUI et les 7 000 tokens cachĂ©s qu’il ajoutait Ă  chaque message, et la vitesse et l’énergie du NPU mesurĂ©es face Ă  llama.cpp sur l’iGPU Radeon 860M. Pour finir, la chronologie : trois ans entre l’annonce de Ryzen AI par AMD et un modĂšle de langage sur son NPU sous Linux, livrĂ© par un projet qu’AMD n’a pas lancĂ©, pendant que l’effort partait vers Copilot+ sur le Fisher-Price OS (Windows) au lieu du data centre et des outils Linux dont se servent vraiment les professionnels de l’IA.
13 novembre 2026 Â· 27 min Â· 6550 mots Â· Damien Dye

Remettre le TSC d'aplomb quand votre firmware est cassé

Pendant quatre mois, mon ThinkPad E595 a livrĂ© Ă  Linux, Ă  chaque dĂ©marrage, un cƓur CPU trois secondes derriĂšre les sept autres, et le noyau a lĂąchĂ© le TSC pour le HPET. Ce que veut dire l’avertissement, pourquoi une machine AMD Zen n’a aucun moyen de le rĂ©parer depuis Linux, ce que 40 dĂ©marrages de journal disent du firmware, pourquoi tsc=reliable est la mauvaise rĂ©ponse, et comment tscsync mesure et dĂ©place les compteurs en UEFI avant que le noyau les voie, y compris le cƓur qu’il a marquĂ© BAD et que Linux a acceptĂ© quand mĂȘme. Mis Ă  jour pour le BIOS 1.30 : il ne corrige pas le dĂ©calage, et le watchdog des clocksources du noyau a lĂąchĂ© le TSC sur deux dĂ©marrages mĂȘme aprĂšs la synchronisation des cƓurs par tscsync. Avec tsc=nowatchdog, il a tenu, et une vĂ©rification de cinq minutes contre l’horloge temps rĂ©el, source comprise, n’a trouvĂ© ni warp ni dĂ©rive. Pour finir, ce que fait le repli sur n’importe quel hyperviseur KVM, Proxmox ou non : l’horloge maĂźtre disparaĂźt, les invitĂ©s perdent leur lecture d’horloge rapide, et sur ce portable une lecture d’horloge dans un invitĂ© est devenue sept fois plus lente.

11 octobre 2026 Â· 26 min Â· 5728 mots Â· Damien Dye

Ma YubiKey me connecte. Mon trousseau n'a jamais été prévenu.

Connectez-vous avec une YubiKey et GNOME vous demande quand mĂȘme un mot de passe, parce que le trousseau de session est chiffrĂ© avec un mot de passe que votre connexion n’a jamais produit. Ce billet explique pourquoi pam_u2f en sufficient prive le trousseau de mot de passe, ce que coĂ»tent les correctifs habituels (mot de passe vide, le taper quand mĂȘme, le TPM), et le correctif que j’ai construit : le hmac-secret FIDO2 de la clĂ©, conditionnĂ© au PIN et au toucher, qui dĂ©chiffre une copie stockĂ©e du mot de passe du compte et dĂ©verrouille oo7-daemon Ă  la connexion. Puis ce que le montage a rĂ©vĂ©lé : Fedora 45 avait remplacĂ© gnome-keyring par oo7, le trousseau provisoire d’oo7 adopte comme le sien le premier mot de passe que vous tapez, les outils FIDO2 ne lisent un PIN que depuis un terminal, et un script de rĂ©initialisation qui m’aurait laissĂ© sans aucun trousseau, attrapĂ© en le testant d’abord contre un dĂ©mon jetable. Les scripts, un installeur et ce banc de test sont disponibles au tĂ©lĂ©chargement.

7 octobre 2026 Â· 13 min Â· 2902 mots Â· Damien Dye
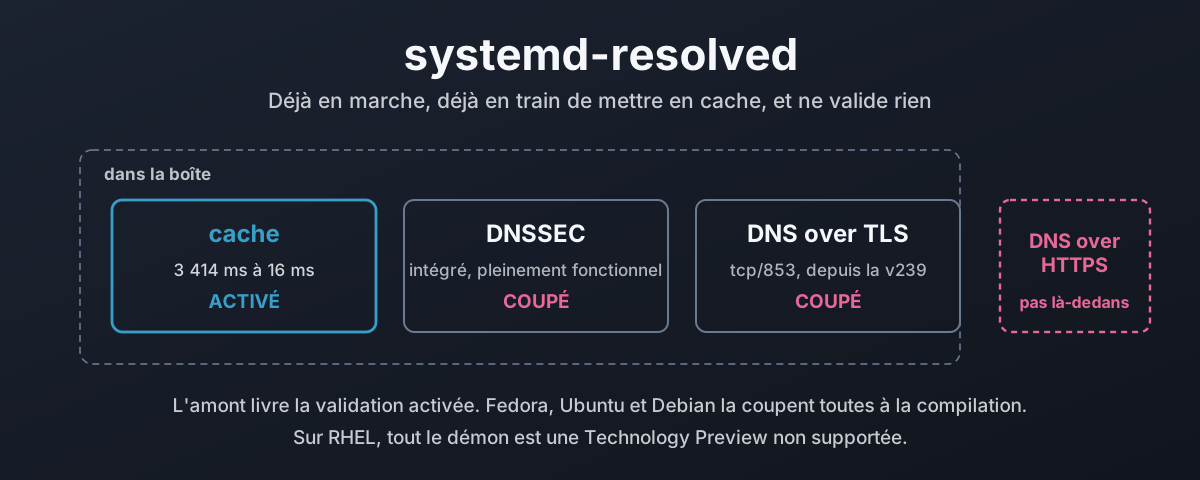
Une recherche de nom passant par le stub de systemd-resolved vers un cache, un validateur et un transport chiffré, avec le validateur et le chiffrement coupés

Resolved : le résolveur que vous faites déjà tourner

systemd-resolved tourne en ce moment mĂȘme sur la plupart des bureaux Linux, met chaque recherche en cache et n’en valide aucune. Ce billet suit le chemin de rĂ©solution depuis nss-resolve jusqu’aux deux stubs, mesure ce que vaut le cache sur une vraie machine, active DNSSEC et montre les trois verdicts qu’il peut rendre, puis explique pourquoi la validation est coupĂ©e par dĂ©faut alors que l’amont la livre activĂ©e. Ensuite un recensement du peu de web rĂ©ellement signĂ©, DNS over TLS et son piĂšge du mode strict contre l’opportuniste, et le support de DNS over HTTPS demandĂ© depuis 2018 et toujours inexistant. Pour finir : ce que livrent Fedora, Ubuntu, Debian et la famille RHEL, comment le cĂąbler dans chacune, et pourquoi les fonctionnalitĂ©s que votre distribution a dĂ©sactivĂ©es sont des dĂ©fauts et non du code manquant.

27 septembre 2026 Â· 43 min Â· 9526 mots Â· Damien Dye

Webex cherche vos certificats sur un serveur de build Cisco

Webex 46.8.0.35631 sur Fedora 44 reste derriĂšre une banniĂšre jaune affichant « Offline - No internet connection » alors que tous les autres programmes de la machine atteignent internet sans se plaindre. Ça a coupĂ© la ligne VoIP net. Le rĂ©seau n’a jamais Ă©tĂ© le problĂšme : Cisco livre son propre fork d’OpenSSL et l’a compilĂ© avec OPENSSLDIR pointant sur /workspace/.conan2/p/b/cisco8ee8b59cf93de/p/ssl, un rĂ©pertoire qui existe sur un conteneur de build et nulle part ailleurs, donc il ne charge aucune ancre de confiance et toute poignĂ©e de main Ă©choue. L’article se dĂ©roule dans l’ordre : ce qu’est vraiment l’état cassĂ©, demander Ă  la bibliothĂšque livrĂ©e oĂč elle croit que vivent ses certificats, reproduire le code d’erreur exact hors de Webex, pourquoi rien ne vous prĂ©vient, les deux correctifs qui ne marchent pas et pourquoi, et celui qui marche. Puis le processus de build : ils ont utilisĂ© $ORIGIN pour le code et laissĂ© trois chemins de donnĂ©es absolus, l’en-tĂȘte du RPM nomme un identifiant de conteneur, donc le conteneur Ă©tait dĂ©jĂ  dans la chaĂźne et n’a jamais servi Ă  exĂ©cuter le rĂ©sultat, le paquet exige une glibc de 2018 parce qu’ils refusent de lier statiquement, 2,2 Go sont livrĂ©s deux fois, et il ne porte aucune documentation ni aucun fichier marquĂ© comme configuration. Puis comment il aurait fallu le construire, les six correctifs et le contrĂŽle d’une ligne qui l’attrape. Et enfin le recoupement : Cisco dĂ©tient 98 entrĂ©es au catalogue des vulnĂ©rabilitĂ©s activement exploitĂ©es de la CISA, derriĂšre Microsoft seulement, et un chemin de confiance que personne n’a vĂ©rifiĂ© et un contournement que personne n’a vĂ©rifiĂ© sont la mĂȘme faute Ă  des enjeux diffĂ©rents.

15 septembre 2026 Â· 45 min Â· 9794 mots Â· Damien Dye