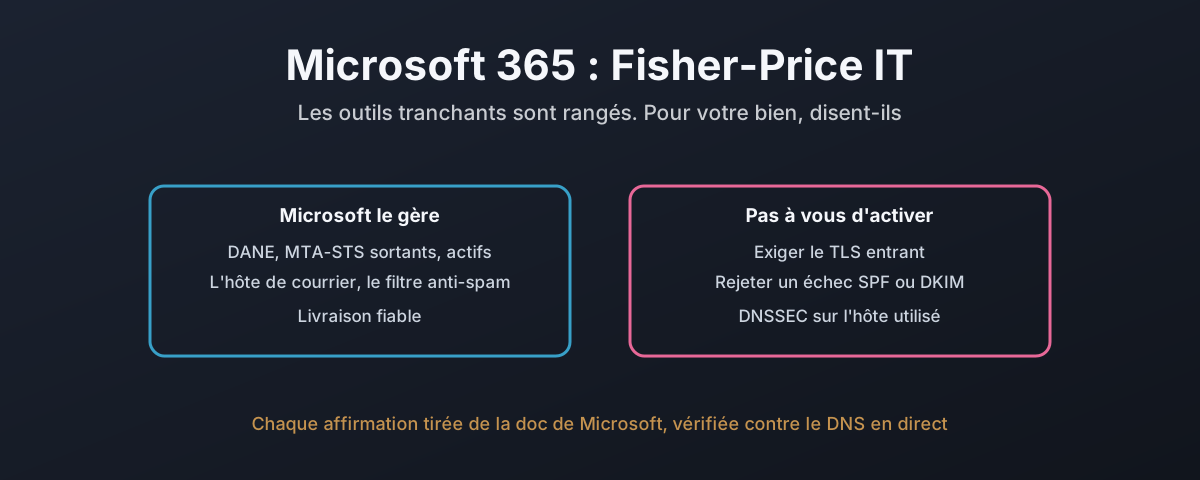
Microsoft 365 : l'édition Fisher-Price de l'informatique
La plupart des organisations n’exploitent pas leur propre serveur de courrier. Elles paient Microsoft, et Exchange Online fait le travail. Cet article tient donc Microsoft 365 aux règles maison exactes que les montages Postfix et Stalwart ont satisfaites, en n’utilisant que la documentation de Microsoft et le DNS en lecture seule contre de vrais tenants. Certaines règles sont bien tenues : DANE et MTA-STS sortants sont actifs par défaut, et le DANE entrant avec DNSSEC est enfin disponible. Plusieurs ne peuvent pas être tenues du tout. Il n’existe aucun moyen documenté d’exiger le TLS entrant de chaque expéditeur, aucun moyen de rejeter un échec SPF à la porte, rien qui rejette sur une signature DKIM seule défaillante, et aucun contrôle qui jette le courrier d’un domaine expéditeur qui n’existe pas. DNSSEC n’est explicitement pas prévu pour l’hôte de courrier que tout tenant utilise vraiment. Le déploiement d’IPv6 qui devait prendre six mois a laissé la boîte du NCSC injoignable en IPv6 deux ans plus tard. Et la documentation se contredit sur les wildcards, sur SPF et sur DNSSEC. C’est la plateforme sur laquelle tourne la quasi-totalité du courrier du pays, et voici ce qu’elle vous laisse faire, et ce qu’elle ne vous laisse pas faire.