Skip to content
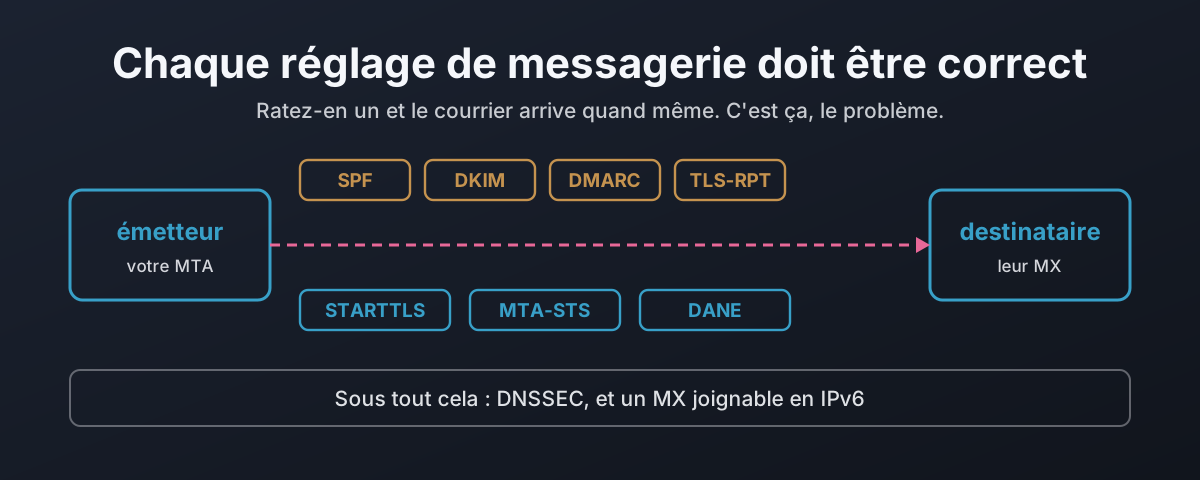
Sept réglages de messagerie le long du chemin entre deux serveurs, avec DNSSEC et IPv6 en dessous

Pourquoi chaque rĂ©glage de messagerie doit ĂȘtre correct

Chaque couche de la sĂ©curitĂ© du courrier est conçue pour retomber sur du fonctionnel plutĂŽt que d’échouer proprement. Retirez la ligne STARTTLS d’une salutation et un Ă©metteur opportuniste continue en clair, ce que la RFC 3207 dĂ©crit Ă  la fois comme une attaque et, sur un serveur public, vous interdit de combattre. Cet article capture cet homme du milieu en labo, puis parcourt les sept rĂ©glages qui protĂšgent un message en transit, en montrant pour chacun ce qu’il protĂšge, ce qu’il ne protĂšge pas, et comment il Ă©choue en laissant passer quand il est mauvais. De lĂ  jusqu’à DANE : pourquoi un enregistrement TLSA ne vaut rien sans DNSSEC en dessous, pourquoi 3 1 1 et la rĂ©utilisation de la clĂ© comptent, et comment un enregistrement pĂ©rimĂ© est le seul Ă©chec qui bloque au lieu de laisser passer. Puis un recensement en lecture seule des banques britanniques, des grands fournisseurs de messagerie et des autoritĂ©s de certification, comptant combien en font rĂ©ellement quoi que ce soit.

22 octobre 2026 Â· 21 min Â· 4677 mots Â· Damien Dye
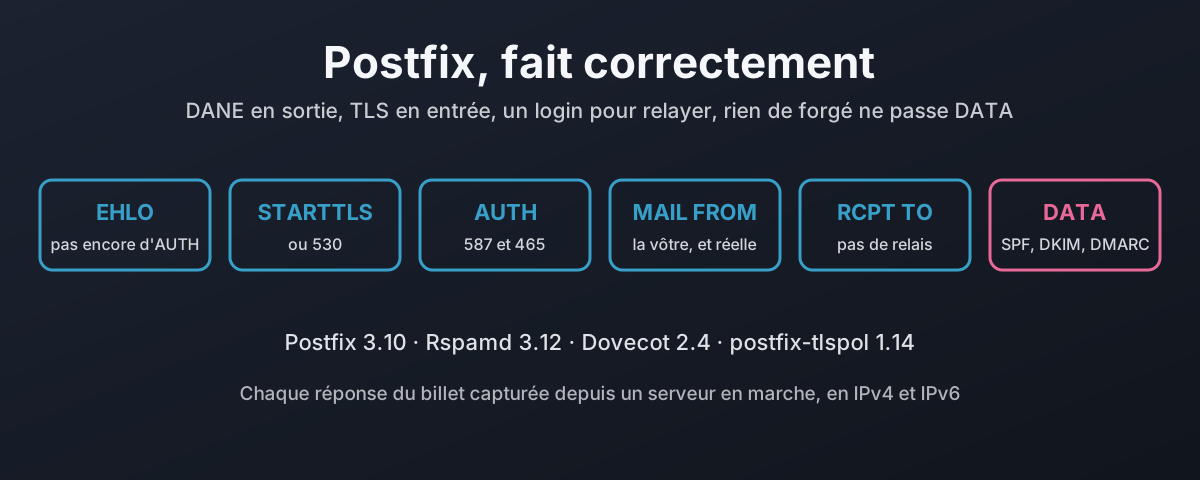
Une session SMTP en six étapes, chacune avec la rÚgle qui rejette à cet endroit

Postfix, DANE et chaque réglage fait correctement

Par dĂ©faut, Postfix envoie en clair quand l’autre bout n’offre pas de TLS et accepte du courrier de quiconque prĂ©tend ĂȘtre qui il veut. Voici l’autre installation : Postfix 3.10.13 avec Dovecot pour les logins, Rspamd pour SPF, DKIM et DMARC, et postfix-tlspol pour DANE et MTA-STS. Pas de clair en entrĂ©e ni en sortie, le port 25 ne relaie jamais, un login possĂšde ses adresses dans l’enveloppe et l’en-tĂȘte From, les domaines expĂ©diteurs qui n’existent pas sont refusĂ©s, et un message altĂ©rĂ© ou usurpĂ© ne passe jamais DATA. Chaque rĂ©ponse a Ă©tĂ© capturĂ©e dans un labo en IPv4 et IPv6, ainsi que les six rĂ©glages qui ne font silencieusement rien tant qu’un autre n’est pas posĂ© lui aussi, le dĂ©faut de certbot qui casse DANE au renouvellement, et ce que tout cela vous coĂ»te en courrier rĂ©expĂ©diĂ©.

22 octobre 2026 Â· 24 min Â· 5305 mots Â· Damien Dye
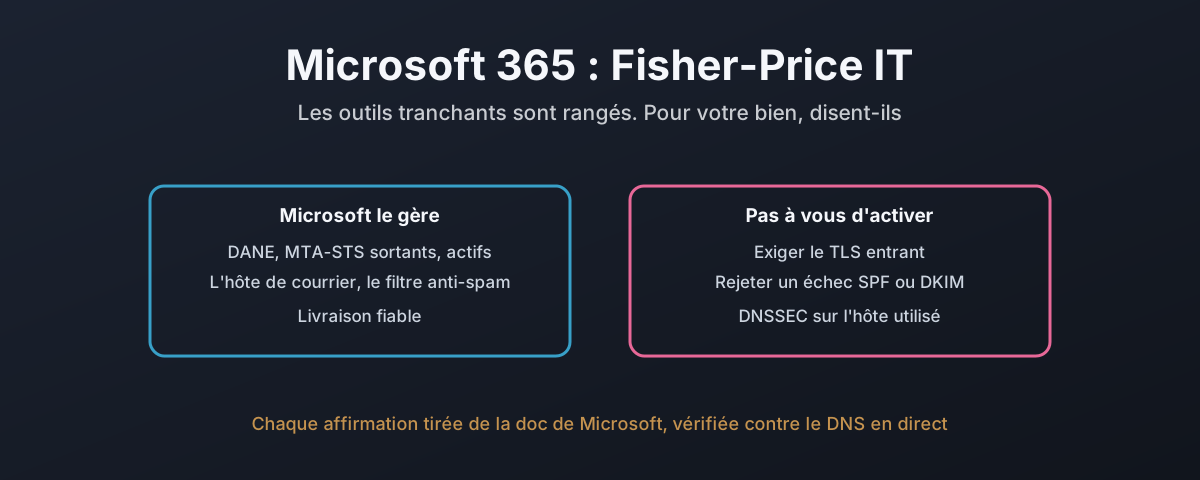
Un partage entre les réglages que Microsoft 365 contrÎle pour vous et les quelques-uns qu'il vous laisse configurer, avec les rÚgles qu'il ne peut pas tenir marquées

Microsoft 365 : l'édition Fisher-Price de l'informatique

La plupart des organisations n’exploitent pas leur propre serveur de courrier. Elles paient Microsoft, et Exchange Online fait le travail. Cet article tient donc Microsoft 365 aux rĂšgles maison exactes que les montages Postfix et Stalwart ont satisfaites, en n’utilisant que la documentation de Microsoft et le DNS en lecture seule contre de vrais tenants. Certaines rĂšgles sont bien tenues : DANE et MTA-STS sortants sont actifs par dĂ©faut, et le DANE entrant avec DNSSEC est enfin disponible. Plusieurs ne peuvent pas ĂȘtre tenues du tout. Il n’existe aucun moyen documentĂ© d’exiger le TLS entrant de chaque expĂ©diteur, aucun moyen de rejeter un Ă©chec SPF Ă  la porte, rien qui rejette sur une signature DKIM seule dĂ©faillante, et aucun contrĂŽle qui jette le courrier d’un domaine expĂ©diteur qui n’existe pas. DNSSEC n’est explicitement pas prĂ©vu pour l’hĂŽte de courrier que tout tenant utilise vraiment. Le dĂ©ploiement d’IPv6 qui devait prendre six mois a laissĂ© la boĂźte du NCSC injoignable en IPv6 deux ans plus tard. Et la documentation se contredit sur les wildcards, sur SPF et sur DNSSEC. C’est la plateforme sur laquelle tourne la quasi-totalitĂ© du courrier du pays, et voici ce qu’elle vous laisse faire, et ce qu’elle ne vous laisse pas faire.

22 octobre 2026 Â· 13 min Â· 3078 mots Â· Damien Dye
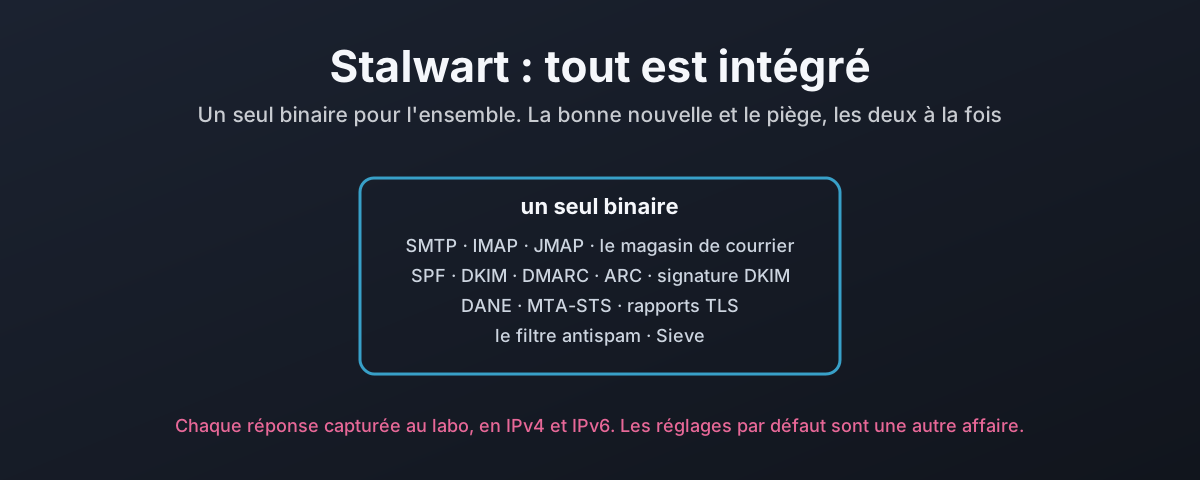
Stalwart en un seul binaire contenant toute la pile de courrier, face au montage Postfix en quatre paquets

Stalwart : DANE et le reste, tout est intégré

Stalwart est un serveur de courrier entier dans un seul binaire : SMTP et IMAP et JMAP, SPF, DKIM, DMARC, ARC, DANE, MTA-STS, les rapports TLS, un filtre antispam et le magasin de courrier, sans milter Ă  cĂąbler ni dĂ©mon de politique Ă  faire tourner Ă  cĂŽtĂ©. Cet article le soumet aux mĂȘmes rĂšgles maison que le montage Postfix et capture chaque rĂ©ponse au labo. Toutes les rĂšgles finissent par s’activer, mais tout se joue dans le dĂ©tail : les rĂ©glages vivent dans une base de donnĂ©es plutĂŽt que dans un fichier, les valeurs par dĂ©faut telles que livrĂ©es acceptent le clair et une facture falsifiĂ©e, chaque rĂšgle atterrit dans l’un des quatre mĂ©canismes de configuration, le rejet sur Ă©chec DKIM a besoin d’un script Sieve parce que le contrĂŽle intĂ©grĂ© signale un corps falsifiĂ© comme neutre, le contrĂŽle de l’expĂ©diteur inconnu ne s’exĂ©cute qu’une fois le message entier reçu et reste en fail-open sur une erreur DNS, et l’émetteur MTA-STS rebondit dĂšs la premiĂšre tentative lĂ  oĂč la norme dit qu’il devrait diffĂ©rer. L’intĂ©grĂ©, c’est rĂ©ellement moins de choses Ă  cĂąbler ensemble. Ce n’est pas la mĂȘme chose que sĂ»r par dĂ©faut.

22 octobre 2026 Â· 14 min Â· 2930 mots Â· Damien Dye
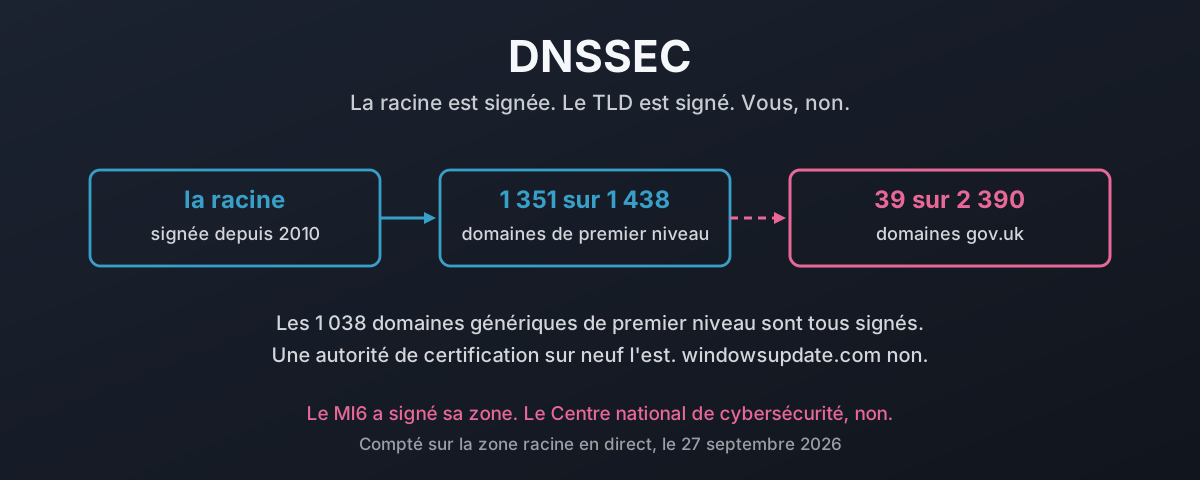
Une chaĂźne de confiance qui part de la racine signĂ©e, traverse un TLD signĂ© et s'arrĂȘte Ă  un domaine de second niveau non signĂ©, avec les chiffres comptĂ©s Ă  cĂŽtĂ© de chaque Ă©tape

DNSSEC : protéger votre trafic de la falsification

Le plus dur de DNSSEC Ă©tait fini il y a des annĂ©es. ComptĂ© sur la zone racine en direct le 27 septembre 2026, 1 351 domaines de premier niveau sur 1 438 portent un enregistrement DS, et les 1 038 gTLD sont signĂ©s sans exception. Puis ça s’arrĂȘte net. Un recensement de tous les domaines gov.uk du registre officiel du gouvernement en trouve 39 signĂ©s sur les 2 390 qui rĂ©solvent encore, dont neuf conseils de paroisse, tandis que le fisc, le NHS, le GCHQ et le Centre national de cybersĂ©curitĂ© n’en font pas partie. Une autoritĂ© de certification sur neuf a signĂ©. Une distribution Linux ou BSD sur cinq aussi. windowsupdate.com n’a aucun DS. Voici ce que coĂ»te rĂ©ellement une rĂ©ponse falsifiĂ©e, ce que la signature y change, pourquoi les excuses habituelles ne survivent pas au contact des chiffres, et si, quarante-deux ans aprĂšs Mockapetris, le vrai problĂšme n’est pas que presque personne ne comprend ce que le DNS promet.

27 septembre 2026 Â· 53 min Â· 12020 mots Â· Damien Dye
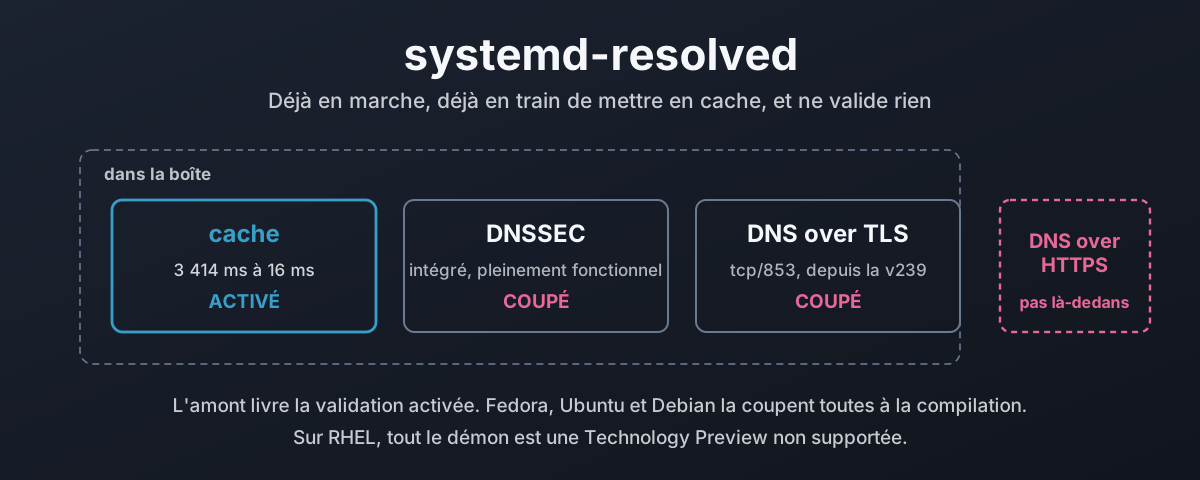
Une recherche de nom passant par le stub de systemd-resolved vers un cache, un validateur et un transport chiffré, avec le validateur et le chiffrement coupés

Resolved : le résolveur que vous faites déjà tourner

systemd-resolved tourne en ce moment mĂȘme sur la plupart des bureaux Linux, met chaque recherche en cache et n’en valide aucune. Ce billet suit le chemin de rĂ©solution depuis nss-resolve jusqu’aux deux stubs, mesure ce que vaut le cache sur une vraie machine, active DNSSEC et montre les trois verdicts qu’il peut rendre, puis explique pourquoi la validation est coupĂ©e par dĂ©faut alors que l’amont la livre activĂ©e. Ensuite un recensement du peu de web rĂ©ellement signĂ©, DNS over TLS et son piĂšge du mode strict contre l’opportuniste, et le support de DNS over HTTPS demandĂ© depuis 2018 et toujours inexistant. Pour finir : ce que livrent Fedora, Ubuntu, Debian et la famille RHEL, comment le cĂąbler dans chacune, et pourquoi les fonctionnalitĂ©s que votre distribution a dĂ©sactivĂ©es sont des dĂ©fauts et non du code manquant.

27 septembre 2026 Â· 43 min Â· 9526 mots Â· Damien Dye

Qui contrÎle réellement le DNS

La racine de l’internet est un fichier texte de 1,5 Mo qu’une seule entreprise amĂ©ricaine Ă©dite et signe. Qui contrĂŽle vraiment le DNS, ce que la transition IANA de 2016 a changĂ© et n’a pas changĂ©, et le dossier documentĂ© de la façon dont l’ICANN a usĂ© de ce contrĂŽle.

25 aoĂ»t 2026 Â· 56 min Â· 11907 mots Â· Damien Dye
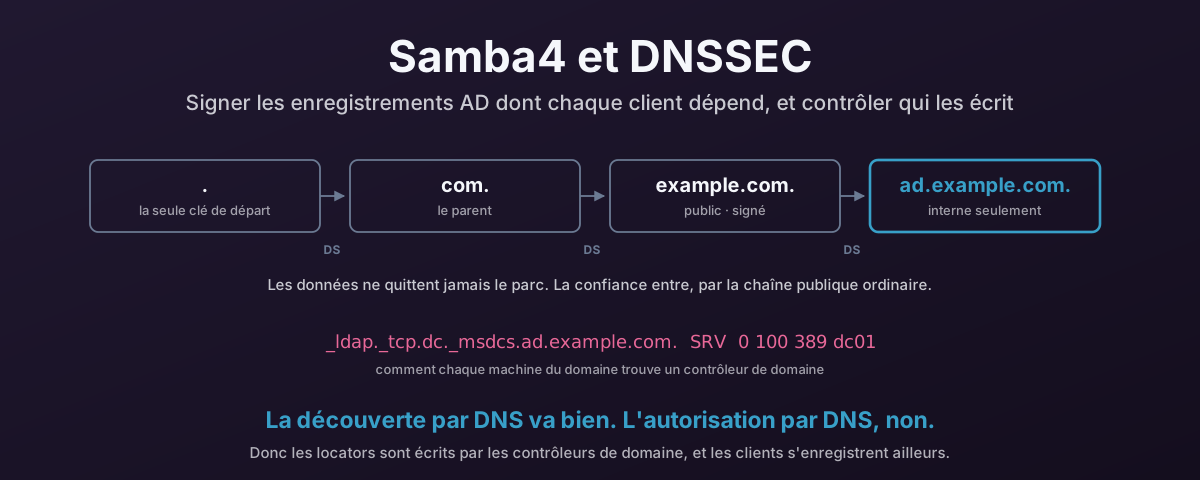
Une chaßne de délégation de la racine jusqu'à une zone Active Directory interne, avec les écritures des clients confinées à une sous-zone distincte

Samba4 et la sécurisation des enregistrements AD avec DNSSEC

Chaque machine jointe au domaine trouve son contrĂŽleur de domaine en demandant Ă  DNS un enregistrement SRV, donc les locators _msdcs sont les enregistrements les plus critiques pour la sĂ©curitĂ© que vous possĂ©diez. Voici comment les publier et les signer correctement depuis un DC Samba4 : BIND avec dlz_bind9 qui lit l’annuaire, signature en ligne, un primaire cachĂ© que les clients n’atteignent jamais, et les mises Ă  jour dynamiques des clients tenues hors de la zone qui porte les locators. Puis comment forcer les clients Windows et Linux Ă  vĂ©rifier rĂ©ellement les signatures, parce qu’une zone signĂ©e que personne ne valide se comporte exactement comme une zone non signĂ©e.

24 aoĂ»t 2026 Â· 72 min Â· 15253 mots Â· Damien Dye