Skip to content
Trois sites clients qui alimentent un seul Caddy, lequel remet Ă  chacun son propre jeton, devant un seul Proxmox Datacenter Manager

Un seul parc PXE pour tous les clients : installations automatiques avec Proxmox Datacenter Manager

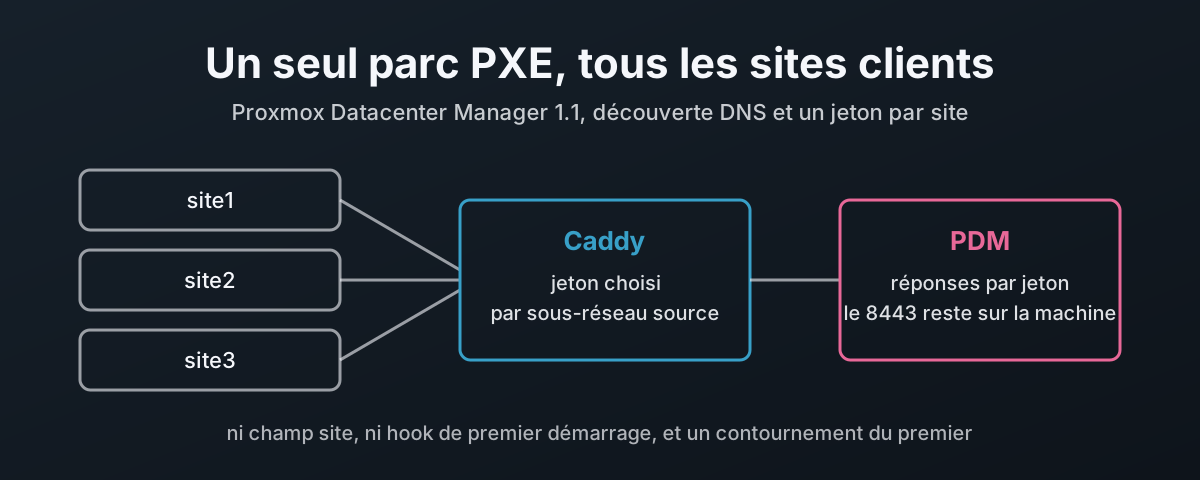
Proxmox Datacenter Manager 1.1 sait servir des fichiers de rĂ©ponse Ă  l’installateur automatique de Proxmox, ce qui en fait un serveur d’installation tout trouvĂ© pour un MSP qui gĂšre de nombreux sites clients. Le cas d’usage est un client qui voulait que chaque site soit construit avec son propre nommage, son propre mot de passe root et ses propres clĂ©s SSH, simplement en branchant un serveur sur le bon VLAN et en le dĂ©marrant, sans numĂ©ros de sĂ©rie Ă  relever ni fichier de rĂ©ponse par machine ; ce billet couvre cette moitiĂ©, le dĂ©marrage et l’installation, et laisse de cĂŽtĂ© l’intĂ©gration au cluster. Il ne sait pas choisir une rĂ©ponse selon le site, et il ne sait pas donner un script de premier dĂ©marrage Ă  un nƓud, et les deux limites sont prouvĂ©es par le code source de PDM lui-mĂȘme. Ce billet construit malgrĂ© tout un seul parc PXE pour tous les sites : une seule image de dĂ©marrage qui porte un jeton gĂ©nĂ©rique non secret, une dĂ©couverte par enregistrement DNS TXT pour que l’image ne contienne aucune URL, et un proxy Caddy qui remplace le jeton gĂ©nĂ©rique par le jeton bearer propre au site, choisi selon le sous-rĂ©seau source. Il couvre la façon dont PDM choisit une rĂ©ponse, prepare-iso pour iPXE, les enregistrements DNS, dnsmasq et la boucle iPXE, un Caddy durci qui sert toute l’interface de PDM sur le 443 avec le 8443 fermĂ© par nftables, la journalisation du jeton utilisĂ© par son seul nom, le webhook de post-installation, l’ajout de Proxmox Backup Server, et les compromis qui restent.
7 novembre 2026 Â· 39 min Â· 8862 mots Â· Damien Dye
Une chaĂźne de confiance qui part de la racine signĂ©e, traverse un TLD signĂ© et s'arrĂȘte Ă  un domaine de second niveau non signĂ©, avec les chiffres comptĂ©s Ă  cĂŽtĂ© de chaque Ă©tape

DNSSEC : protéger votre trafic de la falsification

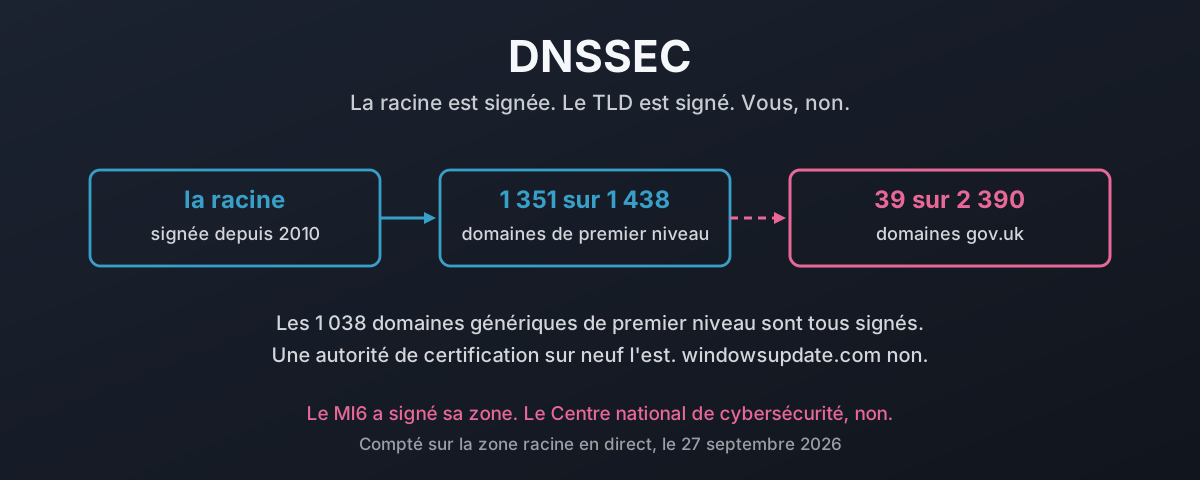
Le plus dur de DNSSEC Ă©tait fini il y a des annĂ©es. ComptĂ© sur la zone racine en direct le 27 septembre 2026, 1 351 domaines de premier niveau sur 1 438 portent un enregistrement DS, et les 1 038 gTLD sont signĂ©s sans exception. Puis ça s’arrĂȘte net. Un recensement de tous les domaines gov.uk du registre officiel du gouvernement en trouve 39 signĂ©s sur les 2 390 qui rĂ©solvent encore, dont neuf conseils de paroisse, tandis que le fisc, le NHS, le GCHQ et le Centre national de cybersĂ©curitĂ© n’en font pas partie. Une autoritĂ© de certification sur neuf a signĂ©. Une distribution Linux ou BSD sur cinq aussi. windowsupdate.com n’a aucun DS. Voici ce que coĂ»te rĂ©ellement une rĂ©ponse falsifiĂ©e, ce que la signature y change, pourquoi les excuses habituelles ne survivent pas au contact des chiffres, et si, quarante-deux ans aprĂšs Mockapetris, le vrai problĂšme n’est pas que presque personne ne comprend ce que le DNS promet.

27 septembre 2026 Â· 53 min Â· 12020 mots Â· Damien Dye
Une recherche de nom passant par le stub de systemd-resolved vers un cache, un validateur et un transport chiffré, avec le validateur et le chiffrement coupés

Resolved : le résolveur que vous faites déjà tourner

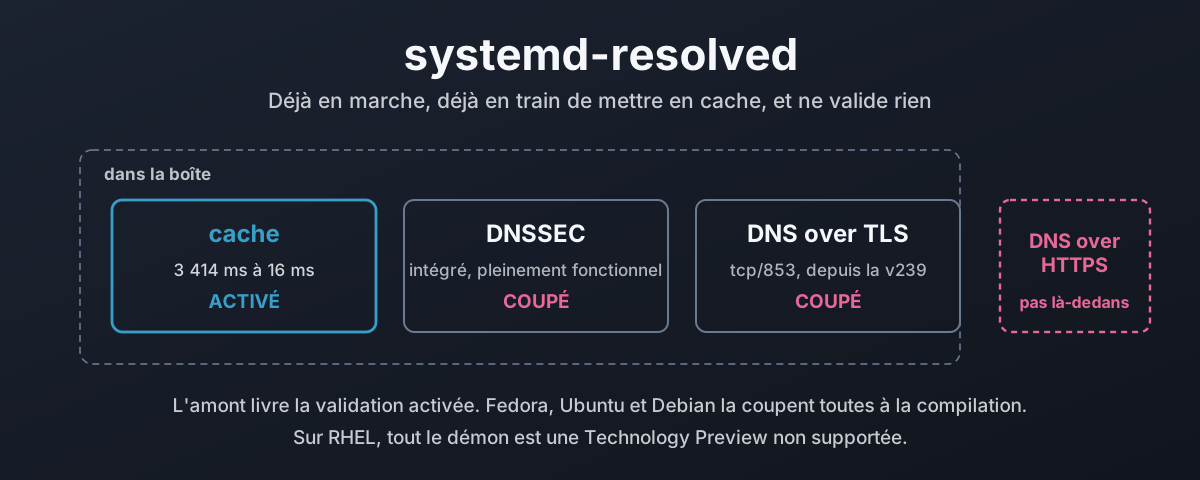
systemd-resolved tourne en ce moment mĂȘme sur la plupart des bureaux Linux, met chaque recherche en cache et n’en valide aucune. Ce billet suit le chemin de rĂ©solution depuis nss-resolve jusqu’aux deux stubs, mesure ce que vaut le cache sur une vraie machine, active DNSSEC et montre les trois verdicts qu’il peut rendre, puis explique pourquoi la validation est coupĂ©e par dĂ©faut alors que l’amont la livre activĂ©e. Ensuite un recensement du peu de web rĂ©ellement signĂ©, DNS over TLS et son piĂšge du mode strict contre l’opportuniste, et le support de DNS over HTTPS demandĂ© depuis 2018 et toujours inexistant. Pour finir : ce que livrent Fedora, Ubuntu, Debian et la famille RHEL, comment le cĂąbler dans chacune, et pourquoi les fonctionnalitĂ©s que votre distribution a dĂ©sactivĂ©es sont des dĂ©fauts et non du code manquant.

27 septembre 2026 Â· 43 min Â· 9526 mots Â· Damien Dye

DNS over HTTPS passe tout droit devant vos contrĂŽles

DNS over HTTPS chiffre vos requĂȘtes, ce qui est bien, et les envoie Ă  un rĂ©solveur choisi par le client sur le port 443, ce qui est le problĂšme. Votre propre rĂ©solveur ne voit jamais la requĂȘte : la liste de blocage qu’elle aurait Ă©chouĂ©e, le flux de menaces qu’elle aurait touchĂ© et la ligne de journal qu’elle aurait Ă©crite disparaissent tous. Cet article parcourt le mĂ©canisme : pourquoi une connexion web chiffrĂ©e parmi des milliers est invisible Ă  la frontiĂšre, qui, sur une machine, peut choisir un rĂ©solveur que vous n’avez jamais choisi (le systĂšme, le navigateur, n’importe quelle application, n’importe quel script sur n’importe quelle page web, et le maliciel), et les cas documentĂ©s, du JavaScript d’une page interrogeant un point d’accĂšs DoH public qui autorise les requĂȘtes cross-origin, Ă  Godlua et PsiXBot cachant leur canal de commande dans DoH, jusqu’à l’APT OilRig exfiltrant des donnĂ©es par-dessus. Puis la thĂšse que l’histoire de la confidentialitĂ© est une couverture : DNS over TLS chiffrait dĂ©jĂ  le DNS en 2016, sur un port que l’opĂ©rateur rĂ©seau peut encore gouverner, si bien que la seule chose que DoH ajoute par-dessus, c’est de vaincre l’administrateur, ce qui explique pourquoi les Ă©diteurs de navigateurs qui l’ont Ă©crit et livrĂ©, et la rĂ©gie publicitaire qui fait tourner le plus gros rĂ©solveur DoH public, sont ceux qui y ont gagnĂ©. Puis le correctif, qui n’est pas d’interdire le chiffrement. Faites tourner votre propre rĂ©solveur DoH et DoT, annoncez-le avec Discovery of Designated Resolvers, refusez le port 53, le port 853 et les rĂ©solveurs DoH publics connus Ă  la frontiĂšre, et rĂ©pondez au canari de Firefox pour que le navigateur se retire. Gardez le chiffrement. Reprenez le choix du rĂ©solveur. Le billet se referme sur les consĂ©quences : le mĂȘme blocage fondĂ© sur le DNS s’applique dans toute l’Europe et en Australie, et les tribunaux d’Italie, de France, de Belgique et d’Allemagne ordonnent dĂ©sormais aux rĂ©solveurs publics eux-mĂȘmes de bloquer, Cloudflare Ă©tant condamnĂ© Ă  une amende et faisant appel, Google refusant en silence et OpenDNS se coupant pour des pays entiers. Le motif sous-jacent est une conception amĂ©ricaine imposĂ©e au monde, et un gouvernement amĂ©ricain qui qualifie les lois des autres pays d’extorsion des entreprises amĂ©ricaines et leur ordonne de ne pas s’y conformer.

24 septembre 2026 Â· 42 min Â· 10635 mots Â· Damien Dye

Qui contrÎle réellement le DNS

La racine de l’internet est un fichier texte de 1,5 Mo qu’une seule entreprise amĂ©ricaine Ă©dite et signe. Qui contrĂŽle vraiment le DNS, ce que la transition IANA de 2016 a changĂ© et n’a pas changĂ©, et le dossier documentĂ© de la façon dont l’ICANN a usĂ© de ce contrĂŽle.

25 aoĂ»t 2026 Â· 56 min Â· 11907 mots Â· Damien Dye

Ce qui s'est passé chez Nominet

Le registre .uk appartient Ă  ses membres, et en mars 2021 ils ont votĂ© le renvoi de la moitiĂ© du conseil. À quoi le parc ressemblait rĂ©ellement de l’intĂ©rieur, pourquoi faire tourner .uk aux cĂŽtĂ©s de dizaines de gTLD a façonnĂ© sa gestion, et comment un registre sans rĂ©gulateur a fini disciplinĂ© par les seuls qui le pouvaient.

25 aoĂ»t 2026 Â· 33 min Â· 6966 mots Â· Damien Dye
Une chaßne de délégation de la racine jusqu'à une zone Active Directory interne, avec les écritures des clients confinées à une sous-zone distincte

Samba4 et la sécurisation des enregistrements AD avec DNSSEC

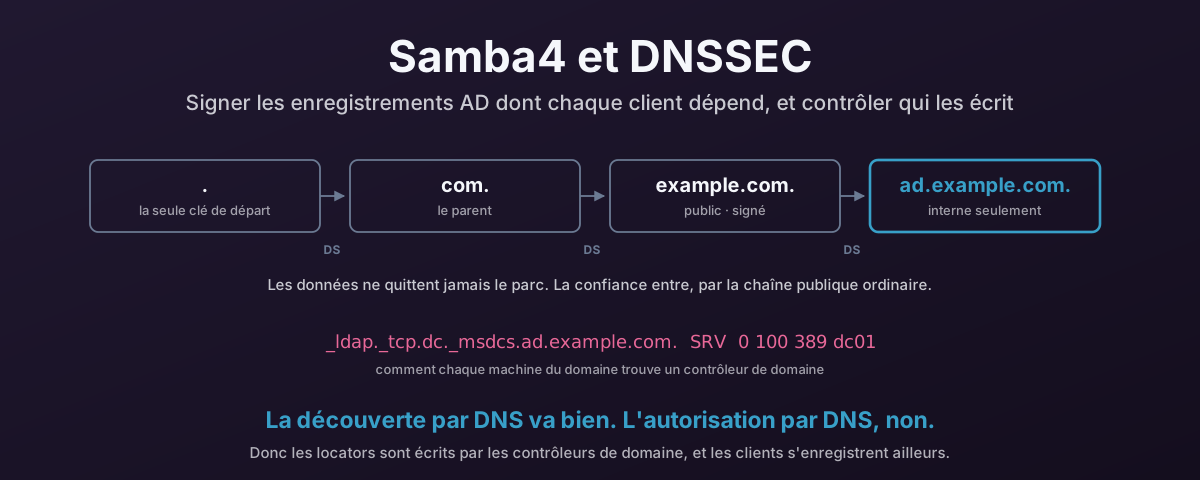
Chaque machine jointe au domaine trouve son contrĂŽleur de domaine en demandant Ă  DNS un enregistrement SRV, donc les locators _msdcs sont les enregistrements les plus critiques pour la sĂ©curitĂ© que vous possĂ©diez. Voici comment les publier et les signer correctement depuis un DC Samba4 : BIND avec dlz_bind9 qui lit l’annuaire, signature en ligne, un primaire cachĂ© que les clients n’atteignent jamais, et les mises Ă  jour dynamiques des clients tenues hors de la zone qui porte les locators. Puis comment forcer les clients Windows et Linux Ă  vĂ©rifier rĂ©ellement les signatures, parce qu’une zone signĂ©e que personne ne valide se comporte exactement comme une zone non signĂ©e.

24 aoĂ»t 2026 Â· 72 min Â· 15253 mots Â· Damien Dye