Deux réglages par défaut de Proxmox VE 9 que vous n'avez peut-être pas : enlightenments Hyper-V et microcode CPU
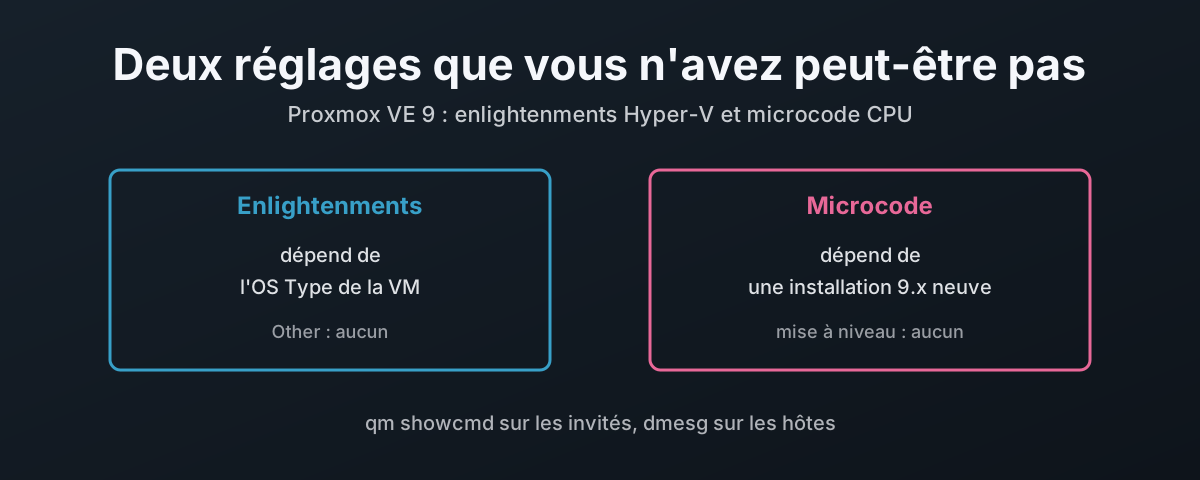
Proxmox VE 9 active les enlightenments Hyper-V pour les invités Fisher-Price OS (Windows) et installe le microcode CPU sur les nouveaux hôtes, mais seulement si la VM a reçu un type d’OS Microsoft Windows et si l’hôte vient de l’installateur 9.x. Ce billet couvre ce que font les enlightenments, les règles exactes que qemu-server applique pour les choisir (mesurées sur un hôte 9.2 en production), pourquoi l’épinglage de la version de machine prive les anciennes VM du correctif hv-evmcs de juillet 2026, le build de pve-qemu-kvm qu’exige ce correctif et ce que chaque version de QEMU depuis la 10.0 a corrigé pour ces invités, pourquoi ils ont leur place sur q35 et jamais sur i440fx (que l’assistant donne pourtant à la plupart d’entre eux), les deux flags que vous pouvez poser à la main, comment prouver ce qu’une VM exécute, d’où vient le microcode (firmware de la carte, Debian et le dépôt de Proxmox), pourquoi un hôte mis à niveau n’en a pas (avec comme exemple un nœud Intel en retard de quatre versions Intel), la reconstruction de l’initramfs que déclenche son installation et les noyaux plus anciens que cette reconstruction oublie, la panne RDSEED de Zen 5 qui s’ensuit, son activation, un redémarrage tournant sur un cluster Ceph, et le retour arrière après une mauvaise mise à jour.