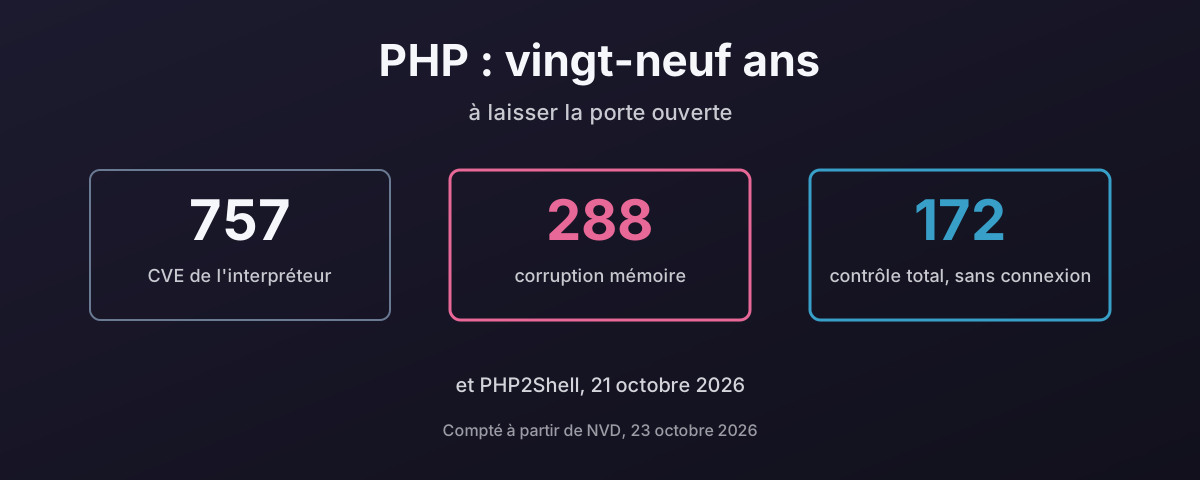
PHP : vingt-neuf ans à laisser la porte ouverte
PHP2Shell, divulgué le 21 octobre 2026, est une exécution de code à distance sans authentification dans l’interpréteur PHP lui-même, sur toutes les versions depuis 5.4, exploitée avant même que le correctif existe. C’est la dernière ligne d’un long dossier : 757 CVE contre l’interpréteur depuis 1997, dont au moins 288 de corruption mémoire et 172 notées compromission totale à distance sans connexion. Cet article compte ce dossier à partir de NVD et du catalogue KEV de la CISA, explique pourquoi un moteur en C et un langage qui a mis dix ans à retirer register_globals font deux fois la même erreur, regarde ce que WordPress fait aux chiffres, comment les web shells s’installent pour de bon et comment les arrêter, les deux fois où php.net lui-même a été forcé, la part du web qui tourne encore sur des versions que personne ne corrige, et pourquoi le déploiement habituel, un seul processus qui détient les templates, la logique, le SQL et le mot de passe de la base, transforme chacun de ces bugs en tout le reste. Et pourquoi, ayant moi-même laissé tomber PHP, je pense que vous devriez envisager de le quitter pour un langage sûr en mémoire comme Go.