Des certificats clients depuis step-ca, et les valeurs par défaut qui ferment la porte à tout le monde
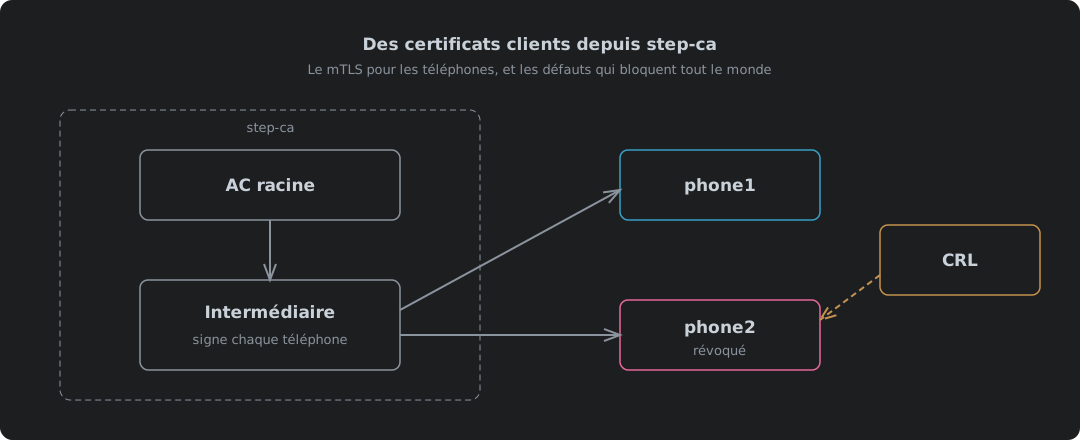
Utiliser step-ca 0.30.2 pour émettre des certificats clients pour le TLS mutuel, testé de bout en bout avec nginx 1.30.5 et Caddy 2.11.7. Pourquoi les téléphones sont le cas difficile, relever la limite de 24 heures dans ca.json, activer la CRL, pourquoi elle échoue avec « different CRL scope » tant que idpURL et un modèle n’ajoutent pas un point de distribution correspondant, la CRL racine dont nginx a besoin pour toute la chaîne, la publication des CRL en HTTP simple sur IPv4 et IPv6, la tâche de rafraîchissement qui empêche une CRL expirée de bloquer tout le monde, et l’émission, l’empaquetage, l’installation et la révocation du certificat d’un téléphone.