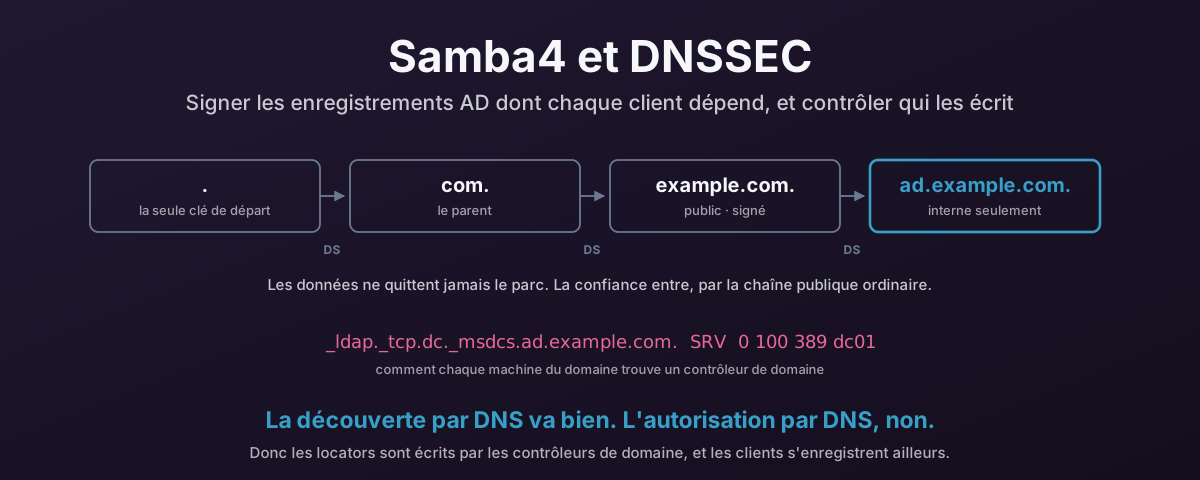
Samba4 et la sécurisation des enregistrements AD avec DNSSEC
Chaque machine jointe au domaine trouve son contrôleur de domaine en demandant à DNS un enregistrement SRV, donc les locators _msdcs sont les enregistrements les plus critiques pour la sécurité que vous possédiez. Voici comment les publier et les signer correctement depuis un DC Samba4 : BIND avec dlz_bind9 qui lit l’annuaire, signature en ligne, un primaire caché que les clients n’atteignent jamais, et les mises à jour dynamiques des clients tenues hors de la zone qui porte les locators. Puis comment forcer les clients Windows et Linux à vérifier réellement les signatures, parce qu’une zone signée que personne ne valide se comporte exactement comme une zone non signée.