Où un logiciel est faible, comment cette faiblesse a été exploitée, et ce que vous pouvez vérifier et changer vous-même. Appuyé sur des registres publics, des avis de sécurité et les documents des éditeurs.
Certains logiciels sont piratés encore et encore depuis des années.
Ce bilan est public. Chacun peut le lire, le compter et le vérifier.
Ces articles le lisent et disent ce qu’il signifie pour vous.
Ils traitent :
La fréquence des failles graves d’un produit, comptées année par année.
Les failles qui laissent entrer un attaquant sans mot de passe.
Pourquoi l’installation habituelle aggrave chaque faille.
Ce que vous pouvez vérifier et changer sur vos propres systèmes.
Chaque chiffre renvoie à sa source, pour que vous puissiez le vérifier.
Un site statique n'a rien à forcer
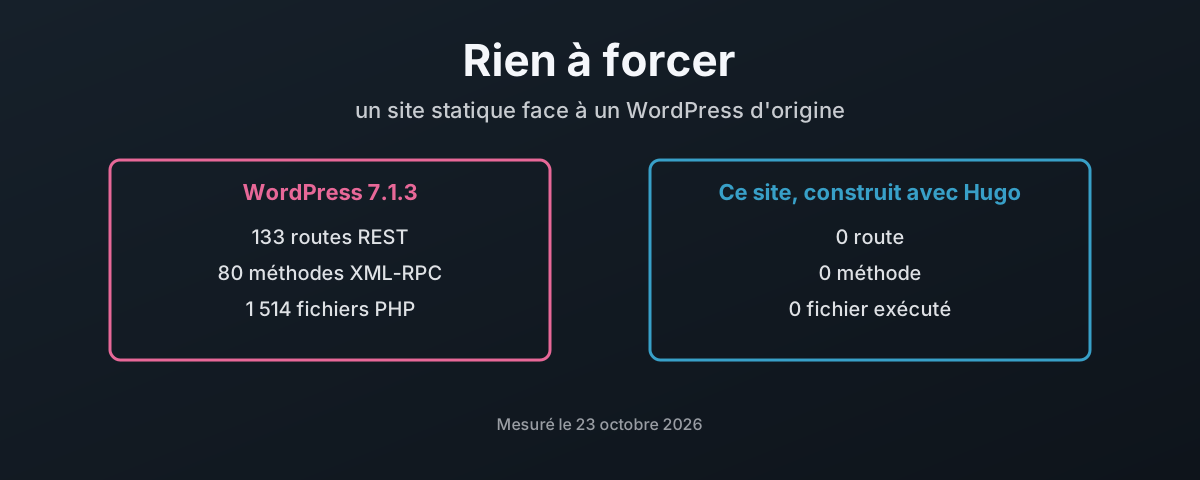
Ce blog est construit avec Hugo et servi sous forme de 6 343 simples fichiers, sans aucun code à moi qui tourne à chaque requête. En face, un WordPress 7.1.3 d’origine mesuré dans un labo podman : 133 routes REST, dont 62 qui acceptent des écritures, 80 méthodes XML-RPC, 1 514 fichiers PHP, chacun de ses 3 785 fichiers modifiable par l’utilisateur même du serveur web, et un compte de base de données qui détient tous les privilèges. Cet article compte les deux surfaces d’attaque, explique ce que fait le modèle de sécurité de Hugo au moment du build, reconnaît où le risque se déplace quand plus rien ne tourne au moment de servir, y compris deux failles dans la façon dont ce site était construit, dont l’une est maintenant corrigée, et explique comment construire un site statique hors ligne, une fois, et n’envoyer que les fichiers finis.
PHP : vingt-neuf ans à laisser la porte ouverte
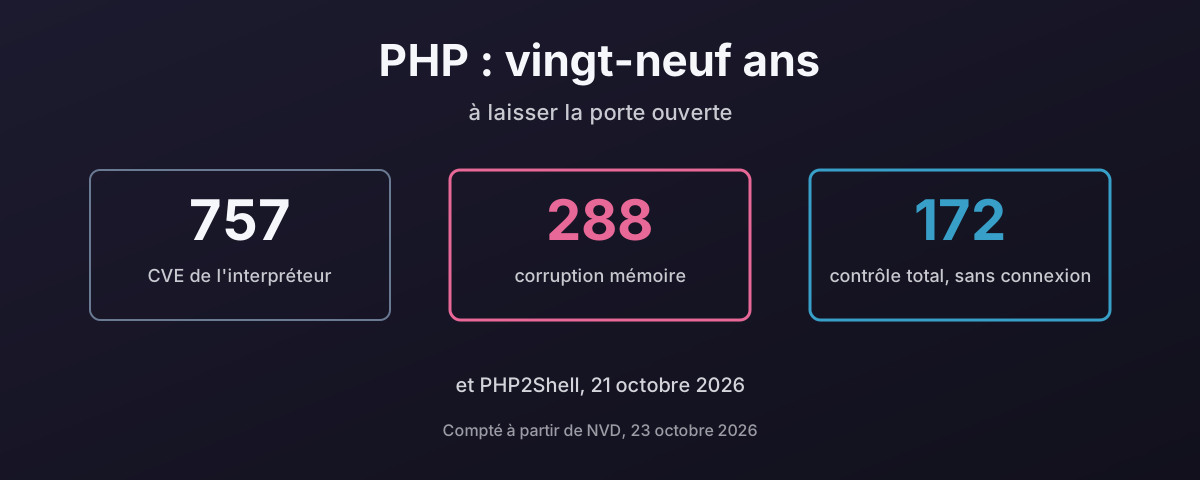
PHP2Shell, divulgué le 21 octobre 2026, est une exécution de code à distance sans authentification dans l’interpréteur PHP lui-même, sur toutes les versions depuis 5.4, exploitée avant même que le correctif existe. C’est la dernière ligne d’un long dossier : 757 CVE contre l’interpréteur depuis 1997, dont au moins 288 de corruption mémoire et 172 notées compromission totale à distance sans connexion. Cet article compte ce dossier à partir de NVD et du catalogue KEV de la CISA, explique pourquoi un moteur en C et un langage qui a mis dix ans à retirer register_globals font deux fois la même erreur, regarde ce que WordPress fait aux chiffres, comment les web shells s’installent pour de bon et comment les arrêter, les deux fois où php.net lui-même a été forcé, la part du web qui tourne encore sur des versions que personne ne corrige, et pourquoi le déploiement habituel, un seul processus qui détient les templates, la logique, le SQL et le mot de passe de la base, transforme chacun de ces bugs en tout le reste. Et pourquoi, ayant moi-même laissé tomber PHP, je pense que vous devriez envisager de le quitter pour un langage sûr en mémoire comme Go.