Le DNS est le système qui transforme un nom dont on se souvient en une adresse à laquelle un ordinateur peut se connecter.
Cette section porte sur son fonctionnement réel, et sur la façon de le faire tourner sans danger.
Chaque requête part de la racine de l’arbre et descend. Chaque étape vous donne l’adresse du serveur suivant à interroger. Rien dans la chaîne n’est deviné, et rien n’est câblé en dur, sauf la toute première étape.
Ces articles couvrent :
- Comment un nom est résolu, une délégation à la fois.
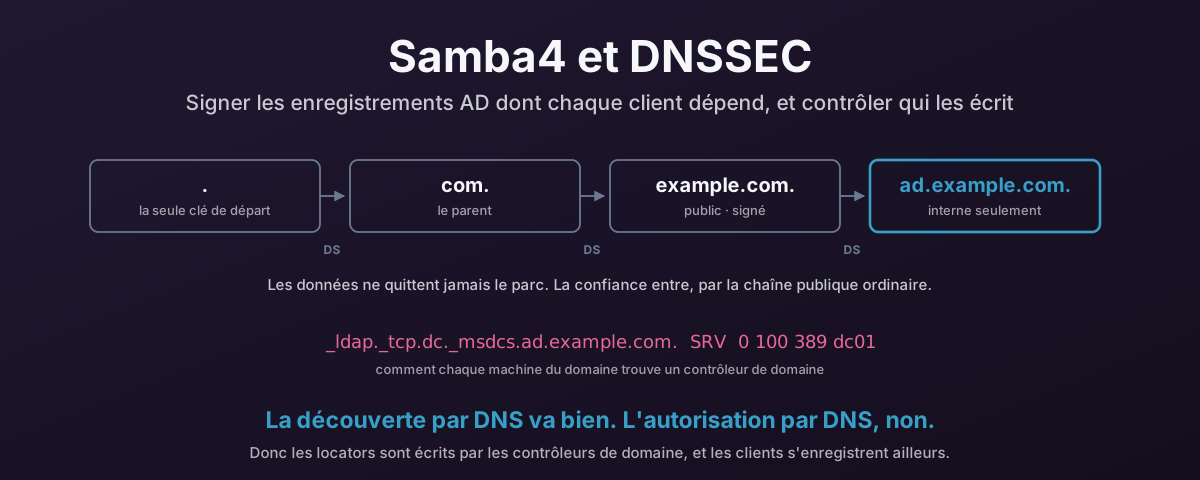
- Comment les services publient où ils se trouvent, avec des enregistrements SRV.
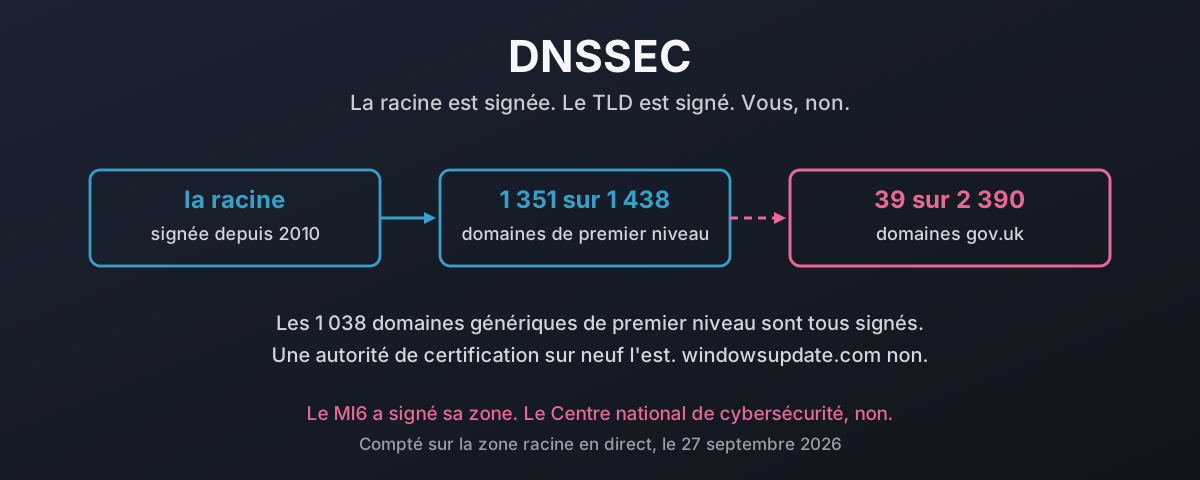
- Pourquoi signer ses zones compte, et ce que la signature protège et ce qu’elle ne protège pas.
- Comment publier le DNS d’un domaine Active Directory depuis un contrôleur de domaine Samba, sans laisser les clients écrire les enregistrements dont ils dépendent.
- Qui contrôle la racine du DNS, et ce que la transition de 2016 a changé et n’a pas changé.
- Comment est géré le registre
.uk, et ce qui s’est passé quand ses propres membres ont destitué le conseil d’administration.
Les articles sur Active Directory supposent Samba comme contrôleur de domaine et BIND comme serveur DNS. Les idées valent aussi pour un contrôleur de domaine Microsoft.