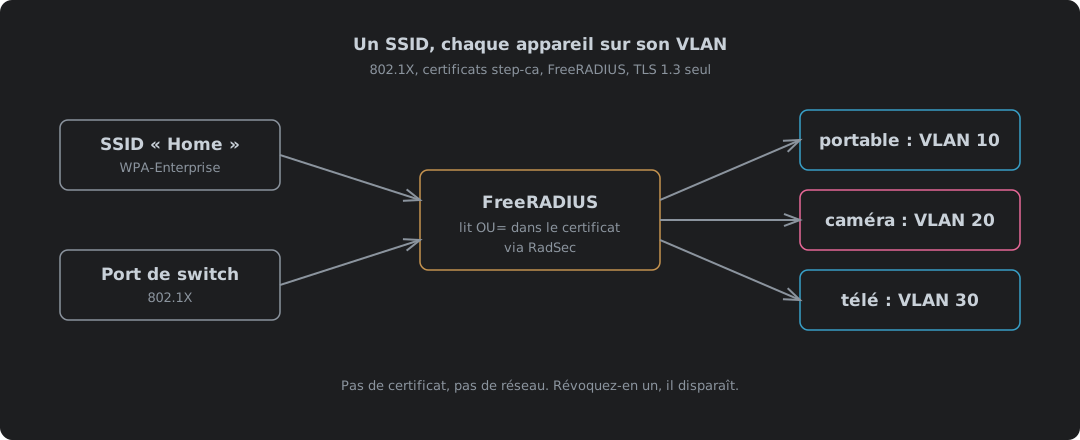
Un seul SSID, chaque appareil sur son propre VLAN : le 802.1X avec des certificats step-ca
Le 802.1X par certificat (EAP-TLS) pour les ports de switch filaires et un seul SSID WPA2/WPA3-Enterprise, où le serveur RADIUS décide sur quel VLAN atterrit chaque appareil. step-ca 0.30.2 inscrit un rôle dans chaque certificat d’appareil et refuse d’en émettre un sans ; FreeRADIUS 3.2.10 fait correspondre ce rôle à un VLAN, laisse une liste par appareil passer outre, et ne tourne qu’en TLS 1.3. Pourquoi un mot de passe WiFi partagé est le problème, pourquoi des certificats et pourquoi TLS 1.3, le piège de révocation où FreeRADIUS ignore une nouvelle CRL sur un HUP, ce qu’accepte un appareil qui ne vérifie pas le nom du serveur, la protection du trafic RADIUS lui-même avec Message-Authenticator et RadSec en TLS 1.3, radsecproxy pour le matériel qui ne parle qu’UDP, un port filaire et un réseau WiFi simulés de bout en bout, les réglages Netgear et TP-Link, les réglages clients Linux, Apple et Android, chaque fichier de configuration complet et en téléchargement, et pourquoi tant d’administrateurs et de MSP ne s’en donnent toujours pas la peine et pourquoi Cyber Essentials ne le leur demande pas.