Pourquoi chaque réglage de messagerie doit être correct
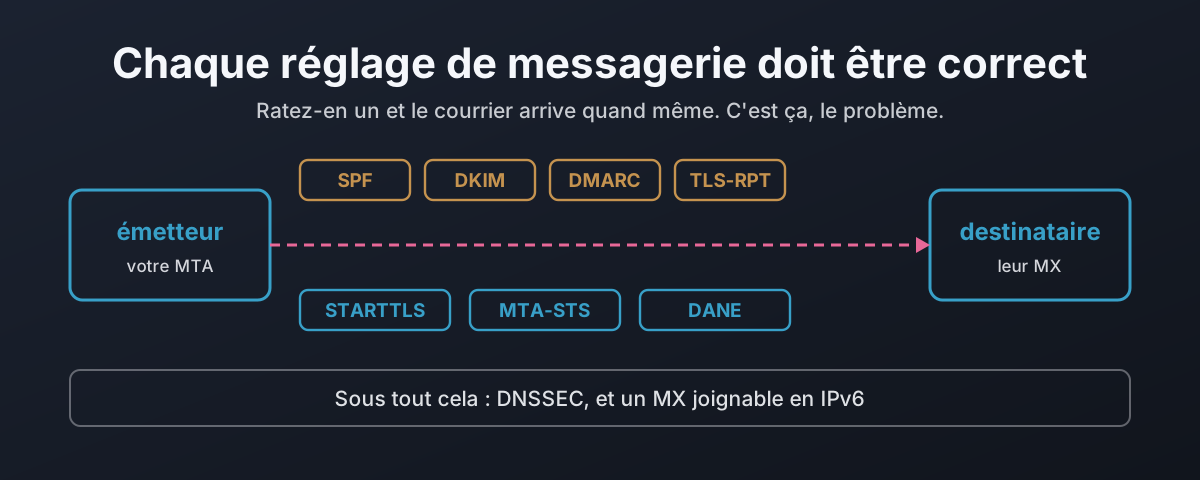
Chaque couche de la sécurité du courrier est conçue pour retomber sur du fonctionnel plutôt que d’échouer proprement. Retirez la ligne STARTTLS d’une salutation et un émetteur opportuniste continue en clair, ce que la RFC 3207 décrit à la fois comme une attaque et, sur un serveur public, vous interdit de combattre. Cet article capture cet homme du milieu en labo, puis parcourt les sept réglages qui protègent un message en transit, en montrant pour chacun ce qu’il protège, ce qu’il ne protège pas, et comment il échoue en laissant passer quand il est mauvais. De là jusqu’à DANE : pourquoi un enregistrement TLSA ne vaut rien sans DNSSEC en dessous, pourquoi 3 1 1 et la réutilisation de la clé comptent, et comment un enregistrement périmé est le seul échec qui bloque au lieu de laisser passer. Puis un recensement en lecture seule des banques britanniques, des grands fournisseurs de messagerie et des autorités de certification, comptant combien en font réellement quoi que ce soit.