Skip to content
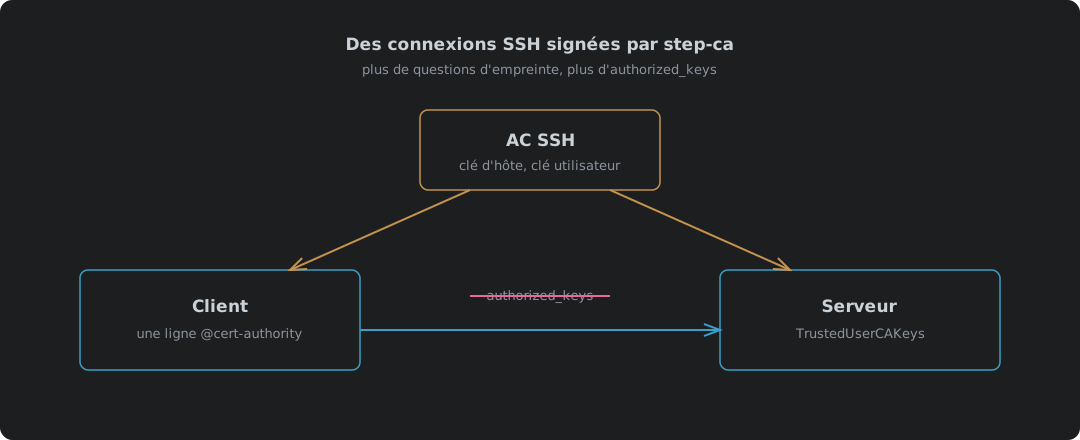
L'AC SSH de step-ca signe une clé d'hÎte et une clé utilisateur ; le client fait confiance à l'AC d'hÎte et le serveur à l'AC utilisateur, donc aucun ne tient de liste de clés

Des connexions SSH signées par step-ca : fini authorized_keys

Utiliser step-ca 0.30.2 comme autoritĂ© de certification SSH, testĂ© avec OpenSSH 10.0. Pourquoi les certificats battent authorized_keys et la confiance au premier contact, activer l’AC SSH Ă  la premiĂšre mise en place de step-ca, signer une clĂ© d’hĂŽte (et l’ordre des arguments qui fait trĂ©bucher), les deux lignes de sshd_config et l’unique ligne @cert-authority dans known_hosts, un certificat utilisateur de 16 heures, quatre tests de connexion dont un mauvais utilisateur et un hĂŽte non approuvĂ©, le renouvellement d’un certificat d’hĂŽte avec sshpop, et lĂ  oĂč ça coince.

9 octobre 2026 Â· 7 min Â· 1625 mots Â· Damien Dye
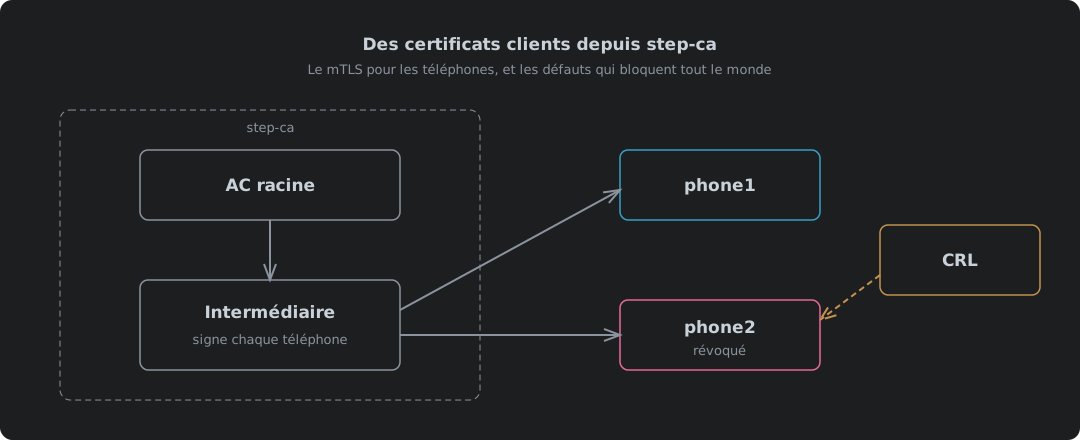
step-ca émettant des certificats clients pour des téléphones depuis son intermédiaire, avec une CRL marquant un téléphone perdu comme révoqué

Des certificats clients depuis step-ca, et les valeurs par défaut qui ferment la porte à tout le monde

Utiliser step-ca 0.30.2 pour Ă©mettre des certificats clients pour le TLS mutuel, testĂ© de bout en bout avec nginx 1.30.5 et Caddy 2.11.7. Pourquoi les tĂ©lĂ©phones sont le cas difficile, relever la limite de 24 heures dans ca.json, activer la CRL, pourquoi elle Ă©choue avec « different CRL scope » tant que idpURL et un modĂšle n’ajoutent pas un point de distribution correspondant, la CRL racine dont nginx a besoin pour toute la chaĂźne, la publication des CRL en HTTP simple sur IPv4 et IPv6, la tĂąche de rafraĂźchissement qui empĂȘche une CRL expirĂ©e de bloquer tout le monde, et l’émission, l’empaquetage, l’installation et la rĂ©vocation du certificat d’un tĂ©lĂ©phone.

9 octobre 2026 Â· 12 min Â· 2670 mots Â· Damien Dye
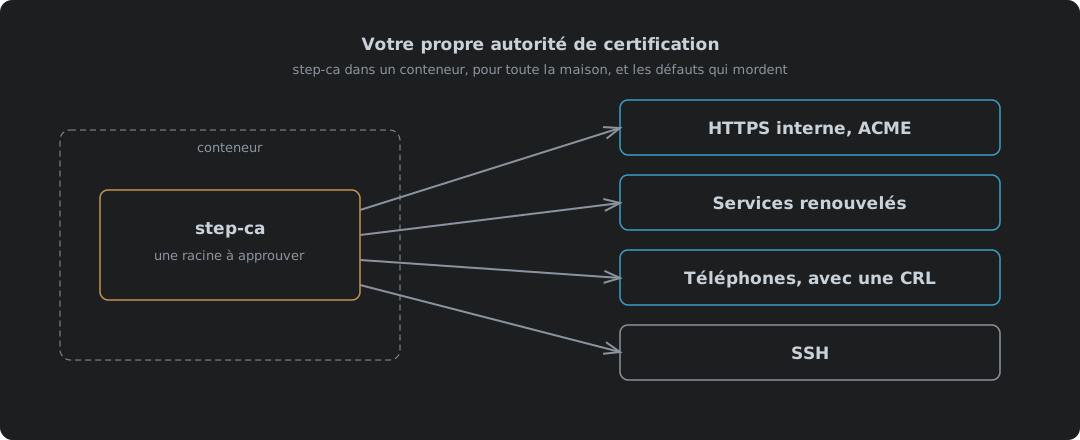
step-ca dans un conteneur émettant des certificats depuis son intermédiaire, avec une CRL marquant un téléphone perdu comme révoqué

Votre propre autorité de certification : step-ca dans un conteneur

Faire tourner step-ca 0.30.2 de Smallstep dans un conteneur Podman ou Docker comme autoritĂ© de certification de tout ce qui se trouve dans la maison, le tout testĂ©. Pourquoi une AC privĂ©e bat les certificats auto-signĂ©s et les certificats publics pour les noms internes, le dĂ©marrage avec ACME et SSH activĂ©s, les deux mots de passe que l’image gĂ©nĂšre et oĂč va chacun, la confiance dans la racine sur chaque appareil, le HTTPS interne pour Caddy ou tout ce qui parle ACME, et step ca renew pour les services qui ne le parlent pas. Les certificats clients et SSH ont chacun leur propre article.

9 octobre 2026 Â· 9 min Â· 1908 mots Â· Damien Dye

Webex cherche vos certificats sur un serveur de build Cisco

Webex 46.8.0.35631 sur Fedora 44 reste derriĂšre une banniĂšre jaune affichant « Offline - No internet connection » alors que tous les autres programmes de la machine atteignent internet sans se plaindre. Ça a coupĂ© la ligne VoIP net. Le rĂ©seau n’a jamais Ă©tĂ© le problĂšme : Cisco livre son propre fork d’OpenSSL et l’a compilĂ© avec OPENSSLDIR pointant sur /workspace/.conan2/p/b/cisco8ee8b59cf93de/p/ssl, un rĂ©pertoire qui existe sur un conteneur de build et nulle part ailleurs, donc il ne charge aucune ancre de confiance et toute poignĂ©e de main Ă©choue. L’article se dĂ©roule dans l’ordre : ce qu’est vraiment l’état cassĂ©, demander Ă  la bibliothĂšque livrĂ©e oĂč elle croit que vivent ses certificats, reproduire le code d’erreur exact hors de Webex, pourquoi rien ne vous prĂ©vient, les deux correctifs qui ne marchent pas et pourquoi, et celui qui marche. Puis le processus de build : ils ont utilisĂ© $ORIGIN pour le code et laissĂ© trois chemins de donnĂ©es absolus, l’en-tĂȘte du RPM nomme un identifiant de conteneur, donc le conteneur Ă©tait dĂ©jĂ  dans la chaĂźne et n’a jamais servi Ă  exĂ©cuter le rĂ©sultat, le paquet exige une glibc de 2018 parce qu’ils refusent de lier statiquement, 2,2 Go sont livrĂ©s deux fois, et il ne porte aucune documentation ni aucun fichier marquĂ© comme configuration. Puis comment il aurait fallu le construire, les six correctifs et le contrĂŽle d’une ligne qui l’attrape. Et enfin le recoupement : Cisco dĂ©tient 98 entrĂ©es au catalogue des vulnĂ©rabilitĂ©s activement exploitĂ©es de la CISA, derriĂšre Microsoft seulement, et un chemin de confiance que personne n’a vĂ©rifiĂ© et un contournement que personne n’a vĂ©rifiĂ© sont la mĂȘme faute Ă  des enjeux diffĂ©rents.

15 septembre 2026 Â· 45 min Â· 9794 mots Â· Damien Dye