Skip to content
Damien Dye

Damien Dye

Notes d’infrastructure et de homelab — Proxmox, Ceph, NetBox, Ansible, certificats.

Articles récents

Une clé de licence qui passe du firmware d'un PC à une seule machine virtuelle

Déplacer une licence OEM dans une VM Proxmox, et ce qui part avec

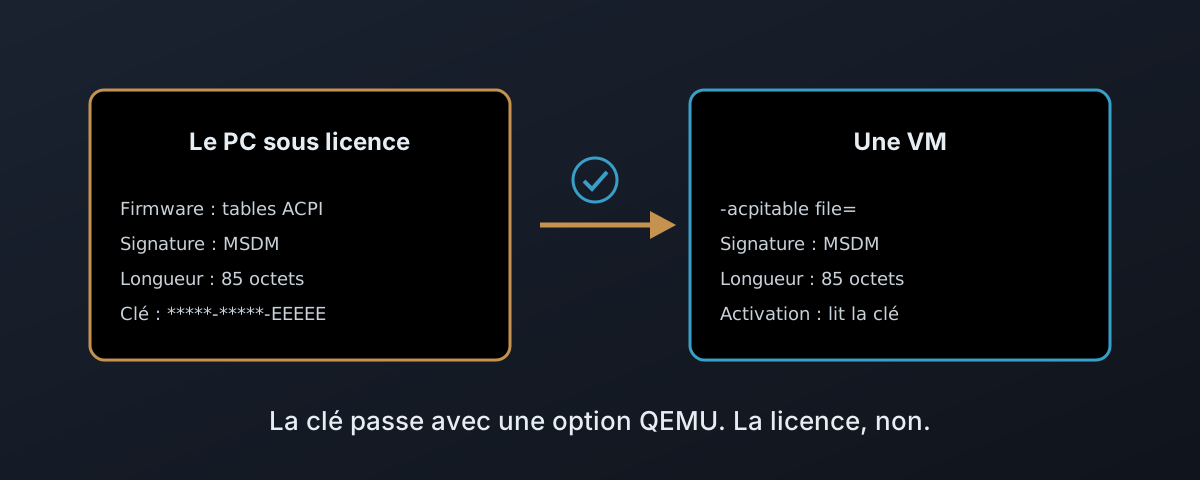
Une licence OEM du Fisher-Price OS (Windows) vit dans le firmware du PC sous la forme d’une table ACPI appelée MSDM, et QEMU transmettra n’importe quelle table de ce genre à un invité sans la vérifier. Ce billet couvre ce que contient la table, un validateur qui refuse les tables malformées avant que QEMU ne répare leurs en-têtes en silence, leur stockage dans la moitié privée du système de fichiers du cluster Proxmox, les conditions de Microsoft pour déplacer une licence OEM, le seul cas qu’elles autorisent clairement, la prise de la table directement sur l’hôte quand la machine sous licence est l’hyperviseur, et pourquoi l’activation MAK, KMS, Active Directory et AVMA ne touche jamais à la table.
4 octobre 2026 Â· 12 min Â· 2903 mots Â· Damien Dye
L'écran de démarrage d'une machine virtuelle dont le logo de l'hyperviseur est remplacé par celui d'un produit

Mettre sa marque sur une VM Proxmox, et l'y garder après la prochaine mise à jour

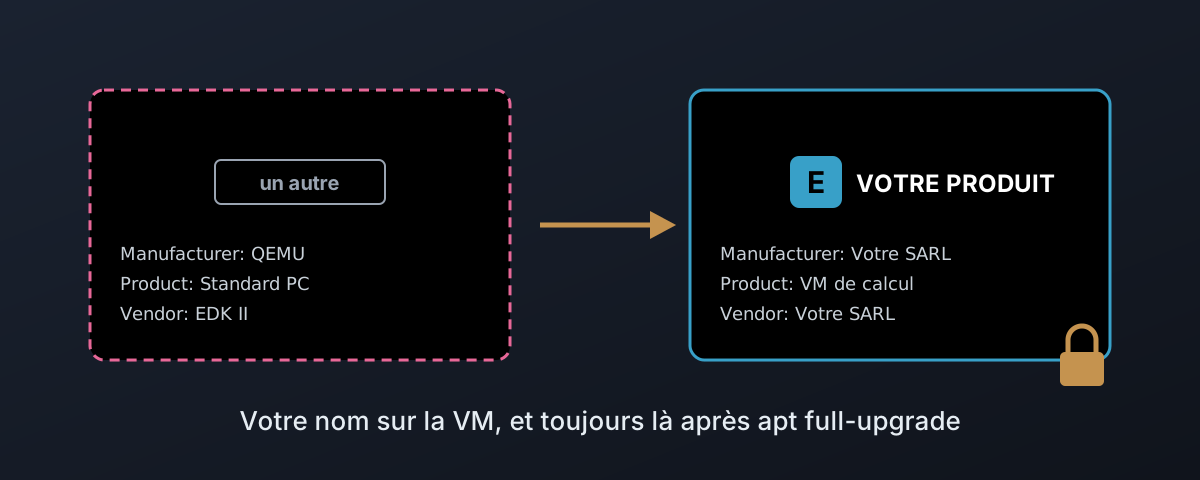
Une VM Proxmox d’origine affiche le logo de Proxmox au démarrage, porte le nom de Proxmox dans la chaîne fournisseur de son firmware et se présente comme QEMU dans chaque table SMBIOS. Ce billet remplace tout cela par le nom de votre produit : les types SMBIOS 0, 1, 2, 3 et 11, avec le numéro de série et le SKU tirés du nom et de la taille de la VM, l’écran de démarrage SeaBIOS et son piège de couleurs, un OVMF à votre marque compilé depuis l’arbre de Proxmox lui-même ou un pilote en ROM d’option qui remplace le logo et la BGRT sous Secure Boot sans toucher au firmware, et le logo de l’interface web. Chaque changement est placé pour qu’une mise à jour ne puisse pas le défaire en silence, et celui qu’une mise à jour peut laisser dangereusement périmé, le firmware, reçoit un hook qui le signale.

4 octobre 2026 Â· 27 min Â· 6356 mots Â· Damien Dye

NetBox : ce qu'il contient, et comment y mettre le vôtre

Une visite pratique de NetBox 4.7.2 avec un parc réellement chargé dedans plutôt qu’une démo vide. Ce que contient chaque écran et ce que vous en faites : élévations de baie, tracés de câbles, l’arbre IPAM, les interfaces double pile, et la baie qui se révèle remplie à 90,7 pour cent côté électricité alors qu’elle n’est qu’à 28,6 pour cent côté matériel. Comment en monter un en pile de conteneurs et sur un hôte depuis les paquets, les deux menés de bout en bout. L’ordre dans lequel il faut le remplir, déduit des clés étrangères réellement obligatoires. Comment une seule installation se découpe par client, de sorte que l’équipement d’un autre client renvoie 404 et un type d’objet non accordé renvoie 403. Les config contexts et l’héritage qui les rend plus utiles que les custom fields. Ajouter vos propres valeurs aux menus de statut de NetBox. Trois façons d’ajouter l’objet dont vit votre activité, dont un datastore modélisé sans une ligne de code. Comment écrire des règles de validation et des classes de validateur pour que la base refuse ce que votre standard maison interdit. Et l’histoire du fork de 2021 d’où est sorti Nautobot, à quoi il servait et ce qui a convergé depuis. Plus le pilotage de l’ensemble depuis la collection Ansible netbox.netbox, où l’inventaire est une requête et non un fichier, et où un argument de module attribue discrètement une nouvelle adresse à chaque exécution.

30 septembre 2026 Â· 57 min Â· 12559 mots Â· Damien Dye
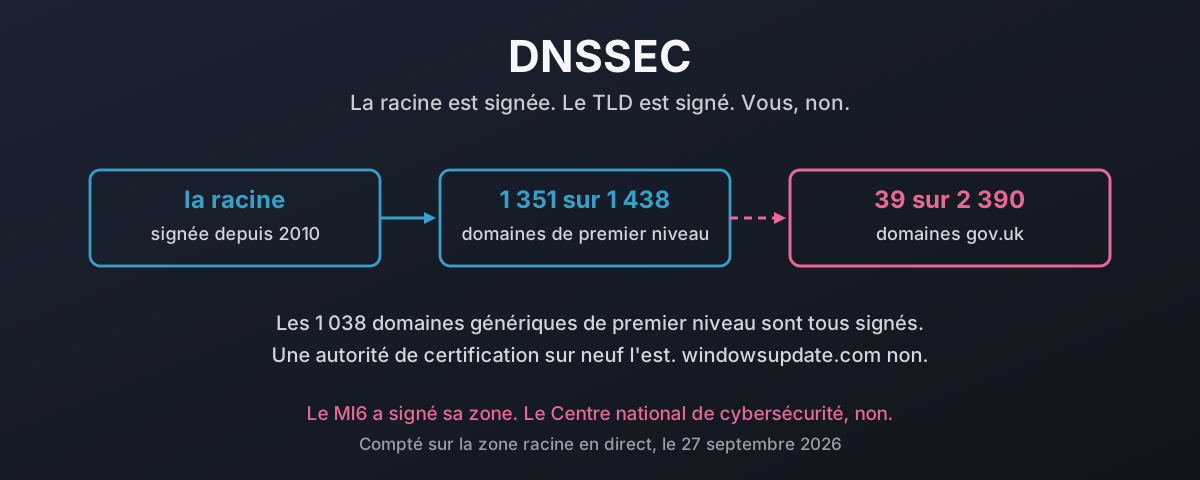
Une chaîne de confiance qui part de la racine signée, traverse un TLD signé et s'arrête à un domaine de second niveau non signé, avec les chiffres comptés à côté de chaque étape

DNSSEC : protéger votre trafic de la falsification

Le plus dur de DNSSEC était fini il y a des années. Compté sur la zone racine en direct le 27 septembre 2026, 1 351 domaines de premier niveau sur 1 438 portent un enregistrement DS, et les 1 038 gTLD sont signés sans exception. Puis ça s’arrête net. Un recensement de tous les domaines gov.uk du registre officiel du gouvernement en trouve 39 signés sur les 2 390 qui résolvent encore, dont neuf conseils de paroisse, tandis que le fisc, le NHS, le GCHQ et le Centre national de cybersécurité n’en font pas partie. Une autorité de certification sur neuf a signé. Une distribution Linux sur trois aussi. windowsupdate.com n’a aucun DS. Voici ce que coûte réellement une réponse falsifiée, ce que la signature y change, pourquoi les excuses habituelles ne survivent pas au contact des chiffres, et si, quarante-deux ans après Mockapetris, le vrai problème n’est pas que presque personne ne comprend ce que le DNS promet.

27 septembre 2026 Â· 53 min Â· 12020 mots Â· Damien Dye
Une recherche de nom passant par le stub de systemd-resolved vers un cache, un validateur et un transport chiffré, avec le validateur et le chiffrement coupés

Resolved : le résolveur que vous faites déjà tourner

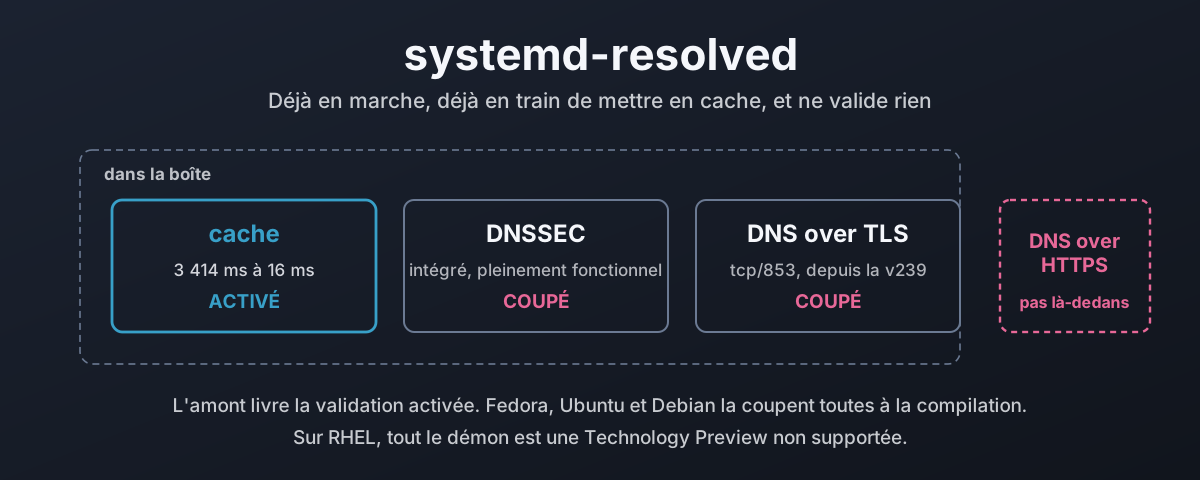
systemd-resolved tourne en ce moment même sur la plupart des bureaux Linux, met chaque recherche en cache et n’en valide aucune. Ce billet suit le chemin de résolution depuis nss-resolve jusqu’aux deux stubs, mesure ce que vaut le cache sur une vraie machine, active DNSSEC et montre les trois verdicts qu’il peut rendre, puis explique pourquoi la validation est coupée par défaut alors que l’amont la livre activée. Ensuite un recensement du peu de web réellement signé, DNS over TLS et son piège du mode strict contre l’opportuniste, et le support de DNS over HTTPS demandé depuis 2018 et toujours inexistant. Pour finir : ce que livrent Fedora, Ubuntu, Debian et la famille RHEL, comment le câbler dans chacune, et pourquoi les fonctionnalités que votre distribution a désactivées sont des défauts et non du code manquant.

27 septembre 2026 Â· 43 min Â· 9526 mots Â· Damien Dye