Skip to content

Webex busca tus certificados en un servidor de compilación de Cisco

Webex 46.8.0.35631 en Fedora 44 se queda tras un banner amarillo que dice «Offline - No internet connection» mientras cualquier otro programa de la máquina llega a internet sin quejarse. Dejó muerta la línea VoIP. La red nunca fue el problema: Cisco incluye su propio fork de OpenSSL y lo compiló con OPENSSLDIR apuntando a /workspace/.conan2/p/b/cisco8ee8b59cf93de/p/ssl, un directorio que existe en un contenedor de compilación y en ningún otro sitio, así que no carga ningún ancla de confianza y todo saludo TLS falla. La entrada va en orden: qué es de verdad el estado roto, preguntarle a la biblioteca incluida dónde cree que viven sus certificados, reproducir el código de error exacto fuera de Webex, por qué nada te avisa, los dos arreglos que no funcionan y por qué, y el que sí. Luego el proceso de compilación: usaron $ORIGIN para el código y dejaron tres rutas de datos absolutas, la cabecera del RPM nombra un identificador de contenedor, así que el contenedor ya estaba en la cadena y nunca se usó para ejecutar el resultado, el paquete exige una glibc de 2018 porque no quieren enlazar estáticamente, se entregan 2,2 GB dos veces, y no lleva documentación ni ningún archivo marcado como configuración. Luego cómo debería haberse construido, los seis arreglos y la comprobación de una línea que lo caza. Y al final el contraste: Cisco tiene 98 entradas en el catálogo de vulnerabilidades explotadas de CISA, solo por detrás de Microsoft, y una ruta de confianza que nadie comprobó y un salto de autenticación que nadie comprobó son el mismo fallo con distinto riesgo.
15 de septiembre de 2026 · 44 min · 9626 palabras · Damien Dye

Una VPN hecha de piezas: PPP, dispositivos tap y netcat

Una VPN son dos tareas: algo que fabrica un enlace virtual y algo que transporta los bytes. PPP hace la primera desde 1994 y le da igual cuál sea la segunda — por eso PPTP, L2TP y cada línea conmutada que hayas usado son el mismo protocolo sobre portadores distintos. Netcat es un portador. Esto lo construye de las dos formas. Primero pppd: la opción pty y qué hace con un pseudoterminal, la versión TCP que todo el mundo prueba primero, por qué ejecutar un protocolo de flujo dentro de TCP se derrite bajo pérdida, la versión UDP que hay que usar, el tramado HDLC asíncrono y la ACCM que decide cuánto ancho de banda se va en escapar caracteres de control, direccionamiento y enrutado e IPV6CP, y mantener el enlace vivo cuando el portador muere sin avisar. Después el mismo túnel sin nada de PPP — un dispositivo tap, un datagrama por trama sobre UDP, el prefijo de longitud que hay que inventarse sobre TCP, tun frente a tap, y el puenteado. Después la parte para la que netcat no tiene respuesta: envolver el portador en TLS con ncat, stunnel y openssl, y en DTLS con socat, que es la forma que de verdad quieres. Nunca es la herramienta correcta, y ese es justo el asunto: enseña cómo se comporta la salida en cuanto un atacante tiene root dentro de tu red y el acceso saliente no estaba bloqueado por defecto, y por qué el default-deny en la frontera es el único control que fue real alguna vez.

14 de septiembre de 2026 · 65 min · 14226 palabras · Damien Dye
Un reloj invitado que se aleja del reloj del host, y un hypercall que lo trae de vuelta

El reloj de una VM no es de fiar — y el arreglo ptp_kvm para QEMU/KVM

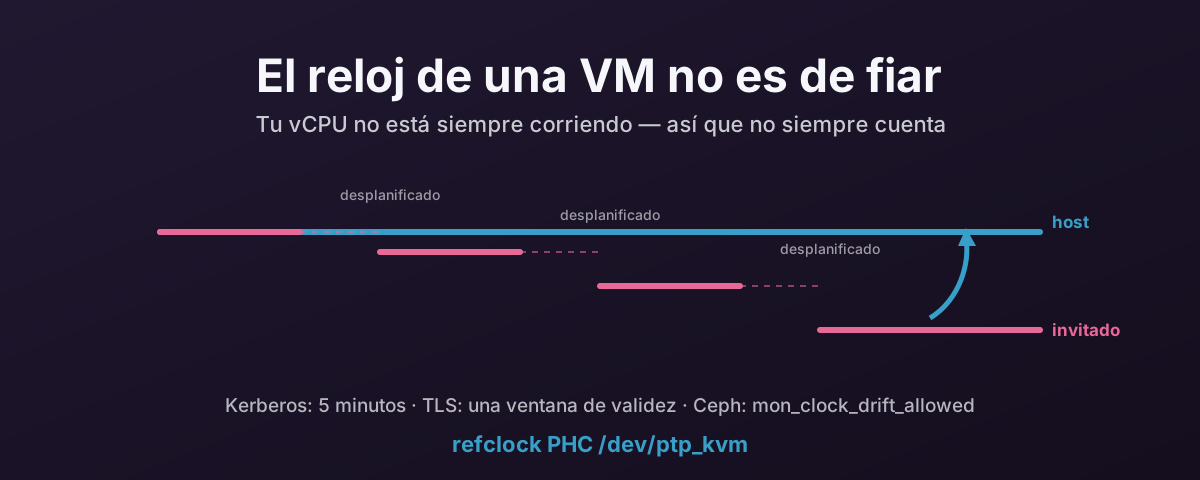
El reloj de una máquina virtual se apoya en una suposición que la virtualización rompe: que la CPU sigue contando. Por qué la hora de los invitados deriva en todos los hipervisores, qué rompe de verdad el desfase — Kerberos, TLS, Ceph, Windows — y cómo ptp_kvm lo arregla como es debido en QEMU/KVM.

7 de agosto de 2026 · 17 min · 3422 palabras · Damien Dye