Skip to content
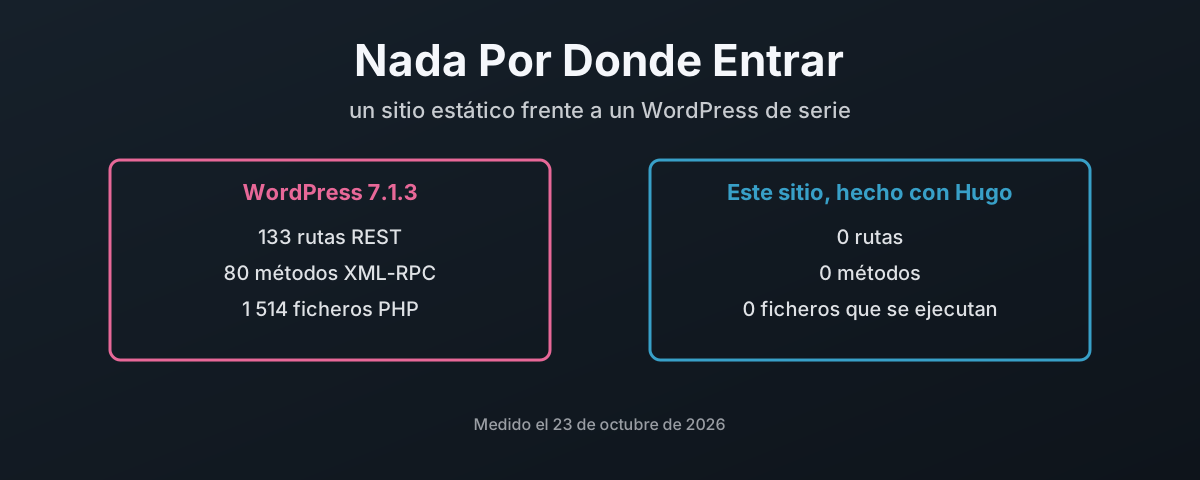
Un WordPress de serie expone 133 rutas REST, 80 métodos XML-RPC y 1 514 ficheros PHP; este sitio estático no ejecuta nada al recibir una petición

Un Sitio Estático No Tiene Por Dónde Entrar

Este blog se construye con Hugo y se sirve como 6 343 ficheros planos, sin que ningún código mío se ejecute en ninguna petición. Frente a él, un WordPress 7.1.3 de serie medido en un laboratorio de podman: 133 rutas REST, 62 de ellas aceptan escrituras, 80 métodos XML-RPC, 1 514 ficheros PHP, cada uno de sus 3 785 ficheros escribible por el propio usuario del servidor web, y una cuenta de base de datos con todos los privilegios. Este post cuenta las dos superficies de ataque, explica qué hace el modelo de seguridad de Hugo durante la construcción, reconoce adónde se va el riesgo cuando ya no se ejecuta nada al servir, incluidos dos huecos en cómo se construía este sitio, uno de ellos ya cerrado, y explica cómo construir un sitio estático sin conexión, una sola vez, y subir solo los ficheros terminados.

23 de octubre de 2026 · 18 min · 4332 palabras · Damien Dye
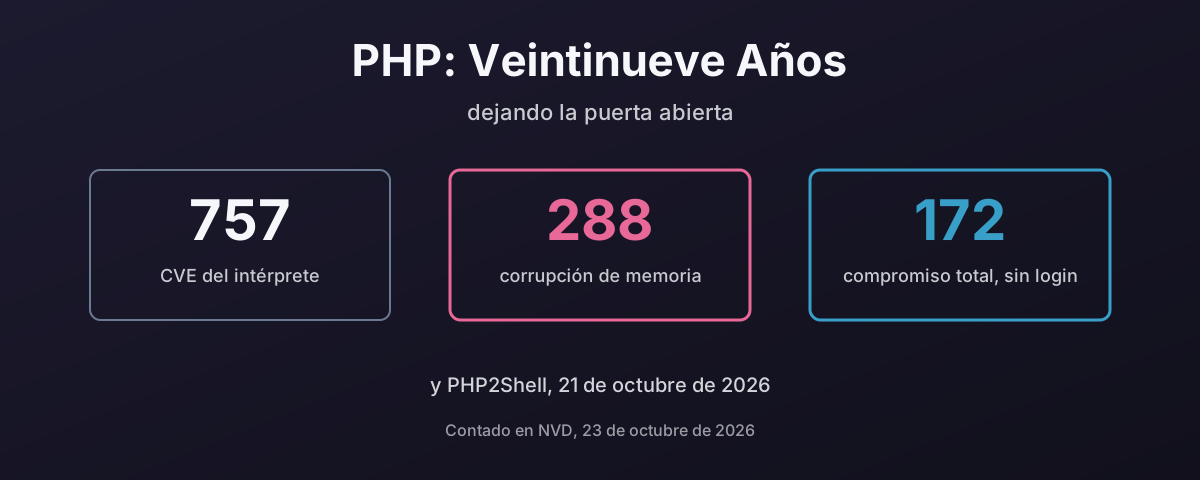
757 CVE del intérprete de PHP desde 1997, al menos 288 de corrupción de memoria, 172 calificados como compromiso remoto total sin login

PHP: Veintinueve Años Dejando La Puerta Abierta

PHP2Shell, publicado el 21 de octubre de 2026, es ejecución remota de código sin autenticar en el propio intérprete de PHP, en todas las versiones desde la 5.4, y se explotó antes de que existiera el parche. Es la última entrada de un historial largo: 757 CVE contra el intérprete desde 1997, al menos 288 de ellos corrupción de memoria y 172 calificados como compromiso remoto total sin login. Este post cuenta ese historial a partir de NVD y del catálogo KEV de CISA, explica por qué un motor en C y un lenguaje que tardó una década en quitar register_globals cometen el mismo error dos veces, mira lo que WordPress hace con los números, cómo se quedan las web shells y cómo pararlas, las dos veces que entraron en el propio php.net, la parte de la web que sigue en versiones que nadie parchea, y por qué el despliegue habitual, un solo proceso que guarda las plantillas, la lógica, el SQL y la contraseña de la base de datos, convierte cada uno de esos fallos en todo. Y por qué, habiendo abandonado PHP yo mismo, creo que deberías plantearte dejarlo por un lenguaje con seguridad de memoria como Go.

23 de octubre de 2026 · 32 min · 8884 palabras · Damien Dye
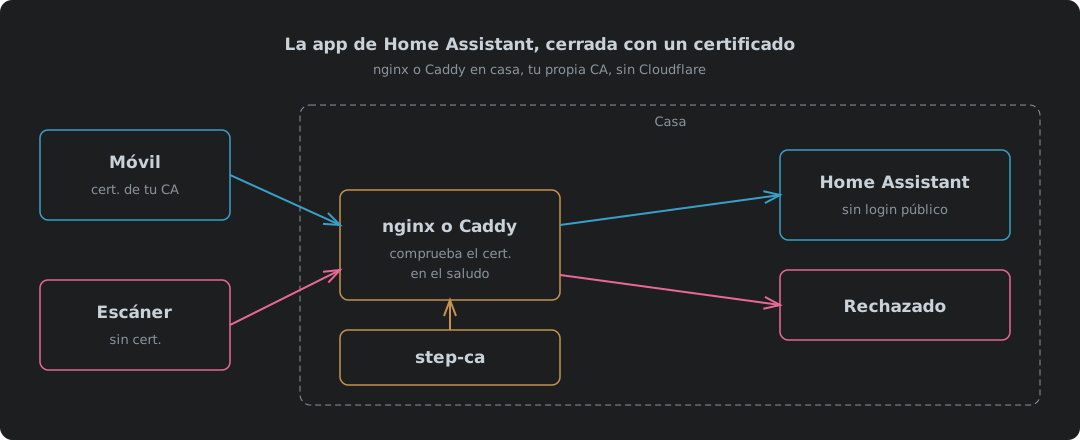
Un móvil con un certificado de tu propia CA pasa nginx o Caddy en casa y llega a Home Assistant, mientras que un escáner sin certificado se rechaza en el saludo

La app de Home Assistant cerrada con un certificado, con nginx o Caddy y sin Cloudflare

Cerrar la app de Home Assistant con un certificado de cliente usando nginx o Caddy en casa, con step-ca como autoridad de certificación en vez de Cloudflare. Qué cambia cuando Cloudflare sale del camino, una configuración de nginx y una de Caddy, cada una probada sin certificado, con uno bueno, con uno revocado y con un upgrade a WebSocket por IPv4 e IPv6, por qué nginx puede comprobar una CRL y Caddy solo puede mantener una lista de permitidos, los ajustes de proxy de confianza de Home Assistant, qué hay que instalar en el móvil, y dónde se queda corto.

9 de octubre de 2026 · 11 min · 2307 palabras · Damien Dye
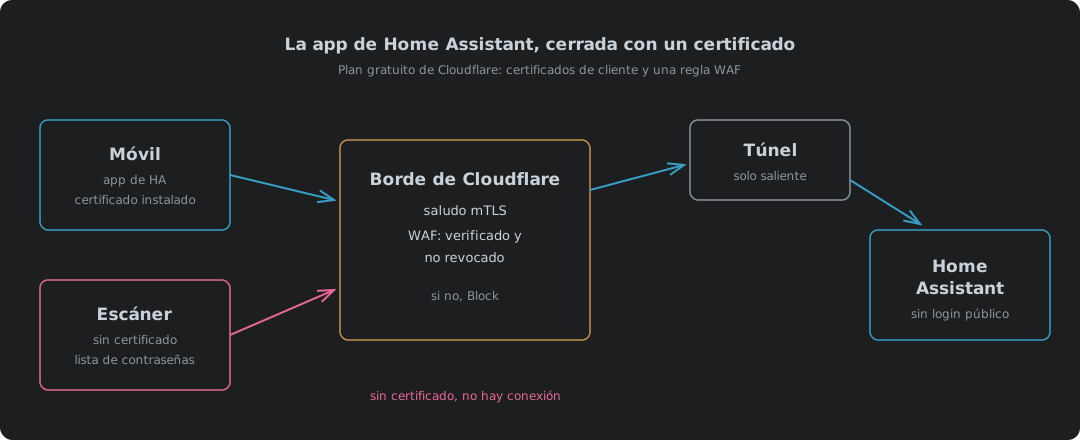
Un móvil con un certificado de cliente pasa la comprobación del borde de Cloudflare y llega a Home Assistant por un túnel, mientras que un escáner sin certificado se bloquea en el borde

La app de Home Assistant a través de Cloudflare, cerrada con un certificado, en el plan gratuito

Llegar a Home Assistant desde la app de Android fuera de casa sin poner una página de inicio de sesión en internet. Cómo se comparan las opciones de acceso remoto en exposición, coste real (carga de la máquina y DDoS además de la factura), riesgo de bloqueo y batería, por qué Cloudflare Access y los service tokens no encajan con la app, cómo los certificados de cliente del plan gratuito y una regla personalizada del WAF cierran un nombre de host del túnel a los móviles que tienen certificado, qué ajustes de Home Assistant necesita el proxy inverso (proxies de confianza, bloqueo de IP, URL externa, nivel de seguridad de conexión), construir el archivo PKCS12, y dónde se queda corto. La versión con nginx o Caddy en casa es otra entrada.

9 de octubre de 2026 · 16 min · 4013 palabras · Damien Dye

Mi YubiKey me deja entrar. A mi llavero nadie le avisó.

Entras con una YubiKey y GNOME te pide una contraseña igualmente, porque el llavero de inicio de sesión está cifrado con una contraseña que tu inicio de sesión nunca produjo. Este artículo cubre por qué un pam_u2f marcado como sufficient deja sin nada al llavero, lo que cuestan los arreglos habituales (contraseña en blanco, teclearla igualmente, el TPM), y el arreglo que monté: el hmac-secret FIDO2 de la llave, condicionado al PIN y al toque, descifrando una copia guardada de la contraseña de la cuenta y desbloqueando oo7-daemon al iniciar sesión. Luego lo que destapó el montaje: Fedora 45 había cambiado gnome-keyring por oo7, el llavero provisional de oo7 se queda como propia la primera contraseña que teclees, las herramientas FIDO2 solo leen un PIN desde un terminal, y un script de reinicio que me habría dejado sin llavero alguno, cazado al probarlo antes contra un daemon desechable. Los scripts, un instalador y ese arnés de pruebas se pueden descargar.

7 de octubre de 2026 · 13 min · 2805 palabras · Damien Dye
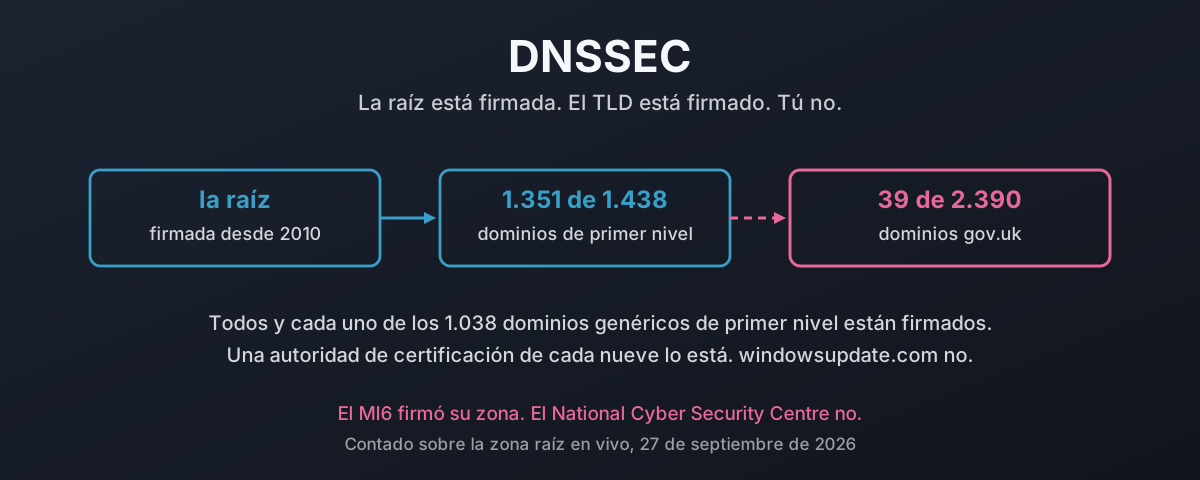
Una cadena de confianza que va desde la raíz firmada, pasa por un TLD firmado y se detiene en un dominio de segundo nivel sin firmar, con las cifras contadas junto a cada paso

DNSSEC: proteger tu tráfico contra la falsificación

La parte difícil de DNSSEC se terminó hace años. Contado sobre la zona raíz en vivo el 27 de septiembre de 2026, 1.351 de 1.438 dominios de primer nivel llevan un registro DS y los 1.038 gTLD están firmados todos. Y ahí se para en seco. Un censo de todos los dominios gov.uk del registro oficial encuentra 39 firmados de los 2.390 que todavía resuelven, nueve de ellos juntas parroquiales, mientras que HMRC, el NHS, el GCHQ y el National Cyber Security Centre no están entre ellos. Una autoridad de certificación de cada nueve ha firmado. Y una distribución de Linux o BSD de cada cinco. windowsupdate.com no tiene DS ninguno. Esto es lo que cuesta de verdad una respuesta falsificada, qué hace firmar al respecto, por qué las excusas de siempre no sobreviven al contacto con los números, y si cuarenta y dos años después de Mockapetris el problema real es que casi nadie entiende qué promete el DNS en realidad.

27 de septiembre de 2026 · 52 min · 11932 palabras · Damien Dye

DNS Over HTTPS Se Salta Tus Controles Sin Despeinarse

DNS over HTTPS cifra tus consultas, lo cual está bien, y las envía a un resolver que elige el cliente en el puerto 443, que es el problema. Tu propio resolver nunca ve la consulta, así que la lista de bloqueo que la habría rechazado, el feed de amenazas que habría activado y la línea de registro que habría escrito desaparecen. Este artículo recorre el mecanismo: por qué una conexión web cifrada entre miles es invisible en la frontera, quién en una máquina puede elegir un resolver que nunca escogiste (el SO, el navegador, cualquier app, cualquier script en cualquier página web y el malware), y los casos documentados, desde el propio JavaScript de una página consultando un endpoint DoH público que permite peticiones de origen cruzado, hasta Godlua y PsiXBot escondiendo su canal de mando dentro de DoH, hasta el APT OilRig exfiltrando datos por él. Luego el argumento de que la historia de la privacidad es una tapadera: DNS over TLS ya cifraba el DNS en 2016, en un puerto que el operador de red aún puede gobernar, así que lo único que DoH añade es derrotar al administrador, y por eso quienes ganaron son los fabricantes de navegadores que lo escribieron y lo distribuyeron, y la empresa de publicidad que opera el mayor resolver DoH público. Luego la solución, que no es prohibir el cifrado. Monta tu propio resolver DoH y DoT, anúncialo con Discovery of Designated Resolvers, rechaza el puerto 53, el puerto 853 y los resolvers DoH públicos conocidos en la frontera, y responde al canario de Firefox para que el navegador se retire. Conserva el cifrado. Recupera quién elige el resolver. Cierra con las consecuencias: la misma aplicación basada en DNS se repite por toda Europa y en Australia, y tribunales de Italia, Francia, Bélgica y Alemania ordenan ahora a los propios resolvers públicos que bloqueen, con Cloudflare multada y recurriendo, Google negándose en silencio y OpenDNS apagándose para países enteros. El patrón de fondo es un diseño estadounidense impuesto al mundo, y un gobierno estadounidense que tacha las leyes de otros países de extorsión a las empresas estadounidenses y les advierte que no cumplan.
24 de septiembre de 2026 · 40 min · 10263 palabras · Damien Dye

Tu cortafuegos acepta instrucciones de desconocidos. Apaga los ayudantes de protocolo.

Un ayudante de protocolo — SIP ALG, ayudante FTP, H.323 ALG, ayudante de conntrack, llámalo como lo llame tu fabricante — lee la carga útil de una conexión, encuentra ahí una dirección y un puerto escritos en texto, y abre un hueco entrante para ellos. No puede saber si ese texto lo escribió un cliente FTP real o un formulario oculto en una página web, porque no hay nada en él que lo distinga. Samy Kamkar enseñó el caso del navegador en 2010, NAT Slipstreaming lo repitió en 2020, y Armis lo extendió en 2021 a cualquier dispositivo de tu red, no solo a la máquina que hizo clic. El IETF pidió apagarlos por defecto en 2007, Linux los apagó en 2016, y los fabricantes de navegadores acabaron publicando una lista de puertos bloqueados que se lee como el índice de los módulos de conntrack. Este artículo recorre el mecanismo diagrama a diagrama — la tabla de expectativas, el truco de los límites de segmento, el desvío de llamada de H.323, el ayudante IRC que se dispara con el mensaje de otro —, suma el ayudante de paso de IPsec, que no puede leer ESP en absoluto y dirige los paquetes entrantes por un SPI que vio pasar en claro, y lo pone todo junto al requisito de cortafuegos de Cyber Essentials que claramente incumple, y da los comandos para apagarlo todo en Linux, Cisco, Juniper, FortiGate y MikroTik.

14 de septiembre de 2026 · 60 min · 13936 palabras · Damien Dye

Lo que tu MSP te construyó, y quién más puede alcanzarlo

Parte 2 de 3. Lo que de verdad se construye una vez firmado el papeleo: la caja de la que no se les disuadirá, el cortafuegos que es la puerta de entrada, lo básico que era lo que compraste, y el agente en cada máquina que responde a la consola de otro.

28 de agosto de 2026 · 45 min · 9467 palabras · Damien Dye

Puertas traseras, y a quién se acusa de ellas

Excluir a un proveedor por motivos de seguridad necesita un estándar, aplicado por igual. La parte 6 de 8 expone lo que se ha establecido sobre productos debilitados e interceptación, incluida una investigación parlamentaria suiza, y muestra por qué una vía de entrada incorporada pertenece a quienquiera que la alcance.

25 de agosto de 2026 · 6 min · 1216 palabras · Damien Dye