Skip to content
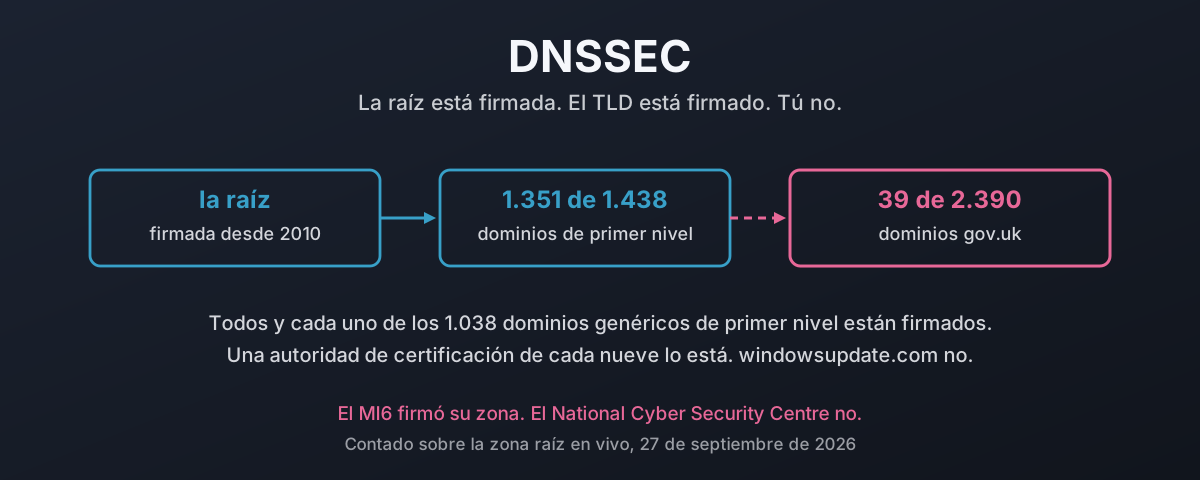
Una cadena de confianza que va desde la raíz firmada, pasa por un TLD firmado y se detiene en un dominio de segundo nivel sin firmar, con las cifras contadas junto a cada paso

DNSSEC: proteger tu tráfico contra la falsificación

La parte difícil de DNSSEC se terminó hace años. Contado sobre la zona raíz en vivo el 27 de septiembre de 2026, 1.351 de 1.438 dominios de primer nivel llevan un registro DS y los 1.038 gTLD están firmados todos. Y ahí se para en seco. Un censo de todos los dominios gov.uk del registro oficial encuentra 39 firmados de los 2.390 que todavía resuelven, nueve de ellos juntas parroquiales, mientras que HMRC, el NHS, el GCHQ y el National Cyber Security Centre no están entre ellos. Una autoridad de certificación de cada nueve ha firmado. Y una distribución de Linux de cada tres. windowsupdate.com no tiene DS ninguno. Esto es lo que cuesta de verdad una respuesta falsificada, qué hace firmar al respecto, por qué las excusas de siempre no sobreviven al contacto con los números, y si cuarenta y dos años después de Mockapetris el problema real es que casi nadie entiende qué promete el DNS en realidad.

27 de septiembre de 2026 · 52 min · 11932 palabras · Damien Dye

Quién controla realmente el DNS

La raíz de la internet es un fichero de texto de 1,5 MB que una sola empresa estadounidense edita y firma. Quién controla de verdad el DNS, qué cambió y qué no la transición de la IANA de 2016, y el registro documentado de cómo la ICANN ha usado ese control.

25 de agosto de 2026 · 56 min · 11854 palabras · Damien Dye

Lo que pasó en Nominet

El registro .uk es propiedad de sus miembros, y en marzo de 2021 votaron la salida de la mitad del consejo. A qué se parecía el parque de verdad desde dentro, por qué llevar .uk junto a docenas de gTLD moldeó cómo se gestionaba, y cómo un registro sin regulador acabó disciplinado por los únicos que podían.

25 de agosto de 2026 · 32 min · 6814 palabras · Damien Dye