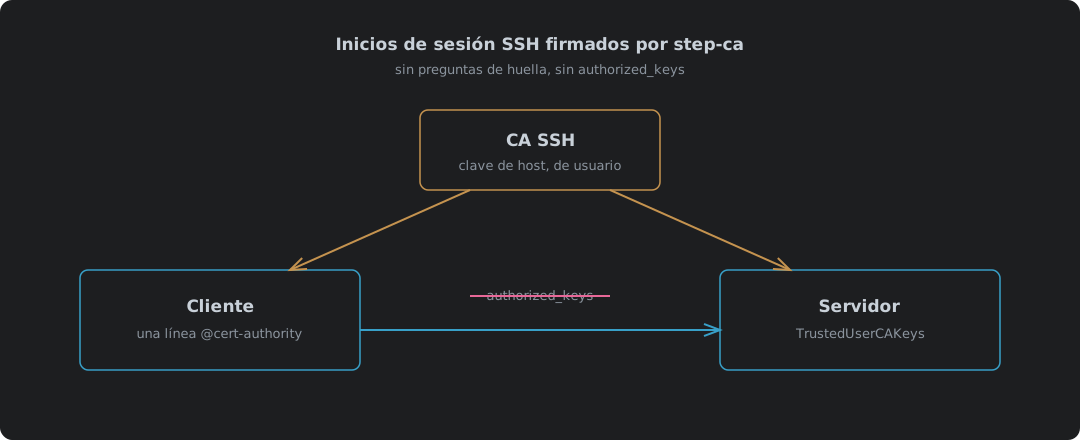
Inicios de sesión SSH firmados por step-ca: se acabó authorized_keys
step-ca 0.30.2 como autoridad de certificación SSH, probado con OpenSSH 10.0. Por qué los certificados ganan a authorized_keys y a confiar en el primer uso, activar la CA SSH cuando se configura step-ca por primera vez, firmar una clave de host (y el orden de argumentos que la hace tropezar), las dos líneas de sshd_config y la única línea @cert-authority de known_hosts, un certificado de usuario de 16 horas, cuatro pruebas de inicio de sesión incluidos un usuario equivocado y un host no fiable, renovar un certificado de host con sshpop, y dónde se queda corto.