Skip to content
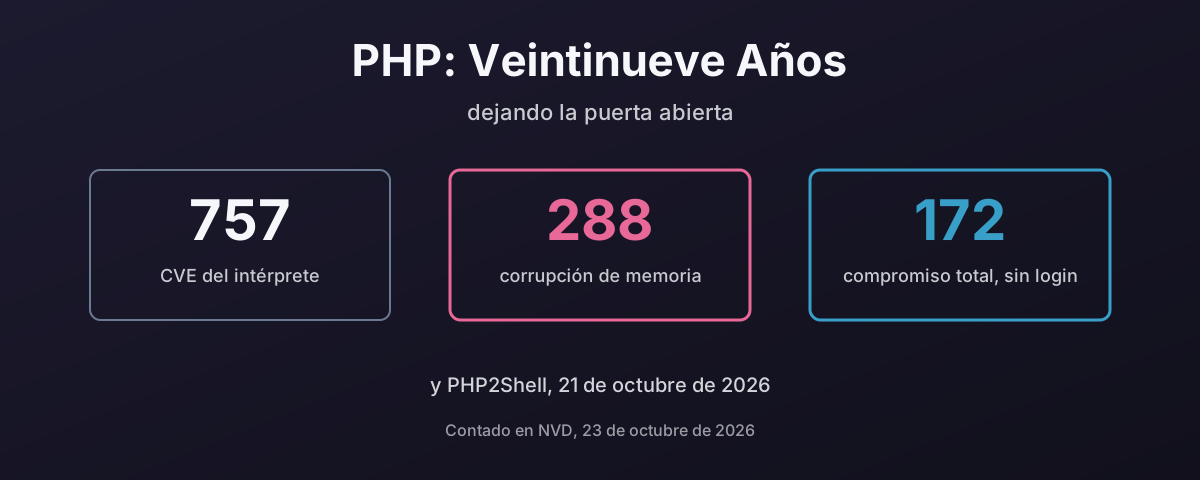
757 CVE del intérprete de PHP desde 1997, al menos 288 de corrupción de memoria, 172 calificados como compromiso remoto total sin login

PHP: Veintinueve Años Dejando La Puerta Abierta

PHP2Shell, publicado el 21 de octubre de 2026, es ejecución remota de código sin autenticar en el propio intérprete de PHP, en todas las versiones desde la 5.4, y se explotó antes de que existiera el parche. Es la última entrada de un historial largo: 757 CVE contra el intérprete desde 1997, al menos 288 de ellos corrupción de memoria y 172 calificados como compromiso remoto total sin login. Este post cuenta ese historial a partir de NVD y del catálogo KEV de CISA, explica por qué un motor en C y un lenguaje que tardó una década en quitar register_globals cometen el mismo error dos veces, mira lo que WordPress hace con los números, cómo se quedan las web shells y cómo pararlas, las dos veces que entraron en el propio php.net, la parte de la web que sigue en versiones que nadie parchea, y por qué el despliegue habitual, un solo proceso que guarda las plantillas, la lógica, el SQL y la contraseña de la base de datos, convierte cada uno de esos fallos en todo. Y por qué, habiendo abandonado PHP yo mismo, creo que deberías plantearte dejarlo por un lenguaje con seguridad de memoria como Go.

23 de octubre de 2026 · 32 min · 8884 palabras · Damien Dye

Arreglar el TSC cuando tu firmware está roto

Durante cuatro meses, en cada arranque, mi ThinkPad E595 entregó a Linux un núcleo de CPU tres segundos por detrás de los otros siete, y el kernel dejó el TSC por el HPET. Qué significa el aviso, por qué una máquina AMD Zen no tiene forma de repararlo desde dentro de Linux, qué dicen del firmware 40 arranques de journal, por qué tsc=reliable es la respuesta equivocada, y cómo tscsync mide y mueve los contadores en UEFI antes de que el kernel llegue a verlos, incluido el núcleo que marcó como BAD y que Linux aceptó igualmente. Actualizado para la BIOS 1.30: no arregla el desfase, y el watchdog de clocksource del kernel tiró el TSC en dos arranques incluso después de que tscsync sincronizara los núcleos. Con tsc=nowatchdog aguantó, y una comprobación de cinco minutos contra el reloj de tiempo real, código incluido, no encontró ningún warp ni deriva. Por último, qué hace esa caída en cualquier hipervisor KVM, sea Proxmox o no: el reloj maestro desaparece, los invitados pierden su lectura rápida del reloj, y en este portátil una lectura del reloj en un invitado salió siete veces más lenta.

11 de octubre de 2026 · 26 min · 5779 palabras · Damien Dye

Mi YubiKey me deja entrar. A mi llavero nadie le avisó.

Entras con una YubiKey y GNOME te pide una contraseña igualmente, porque el llavero de inicio de sesión está cifrado con una contraseña que tu inicio de sesión nunca produjo. Este artículo cubre por qué un pam_u2f marcado como sufficient deja sin nada al llavero, lo que cuestan los arreglos habituales (contraseña en blanco, teclearla igualmente, el TPM), y el arreglo que monté: el hmac-secret FIDO2 de la llave, condicionado al PIN y al toque, descifrando una copia guardada de la contraseña de la cuenta y desbloqueando oo7-daemon al iniciar sesión. Luego lo que destapó el montaje: Fedora 45 había cambiado gnome-keyring por oo7, el llavero provisional de oo7 se queda como propia la primera contraseña que teclees, las herramientas FIDO2 solo leen un PIN desde un terminal, y un script de reinicio que me habría dejado sin llavero alguno, cazado al probarlo antes contra un daemon desechable. Los scripts, un instalador y ese arnés de pruebas se pueden descargar.

7 de octubre de 2026 · 13 min · 2805 palabras · Damien Dye

Webex busca tus certificados en un servidor de compilación de Cisco

Webex 46.8.0.35631 en Fedora 44 se queda tras un banner amarillo que dice «Offline - No internet connection» mientras cualquier otro programa de la máquina llega a internet sin quejarse. Dejó muerta la línea VoIP. La red nunca fue el problema: Cisco incluye su propio fork de OpenSSL y lo compiló con OPENSSLDIR apuntando a /workspace/.conan2/p/b/cisco8ee8b59cf93de/p/ssl, un directorio que existe en un contenedor de compilación y en ningún otro sitio, así que no carga ningún ancla de confianza y todo saludo TLS falla. La entrada va en orden: qué es de verdad el estado roto, preguntarle a la biblioteca incluida dónde cree que viven sus certificados, reproducir el código de error exacto fuera de Webex, por qué nada te avisa, los dos arreglos que no funcionan y por qué, y el que sí. Luego el proceso de compilación: usaron $ORIGIN para el código y dejaron tres rutas de datos absolutas, la cabecera del RPM nombra un identificador de contenedor, así que el contenedor ya estaba en la cadena y nunca se usó para ejecutar el resultado, el paquete exige una glibc de 2018 porque no quieren enlazar estáticamente, se entregan 2,2 GB dos veces, y no lleva documentación ni ningún archivo marcado como configuración. Luego cómo debería haberse construido, los seis arreglos y la comprobación de una línea que lo caza. Y al final el contraste: Cisco tiene 98 entradas en el catálogo de vulnerabilidades explotadas de CISA, solo por detrás de Microsoft, y una ruta de confianza que nadie comprobó y un salto de autenticación que nadie comprobó son el mismo fallo con distinto riesgo.

15 de septiembre de 2026 · 44 min · 9626 palabras · Damien Dye

Una VPN hecha de piezas: PPP, dispositivos tap y netcat

Una VPN son dos tareas: algo que fabrica un enlace virtual y algo que transporta los bytes. PPP hace la primera desde 1994 y le da igual cuál sea la segunda — por eso PPTP, L2TP y cada línea conmutada que hayas usado son el mismo protocolo sobre portadores distintos. Netcat es un portador. Esto lo construye de las dos formas. Primero pppd: la opción pty y qué hace con un pseudoterminal, la versión TCP que todo el mundo prueba primero, por qué ejecutar un protocolo de flujo dentro de TCP se derrite bajo pérdida, la versión UDP que hay que usar, el tramado HDLC asíncrono y la ACCM que decide cuánto ancho de banda se va en escapar caracteres de control, direccionamiento y enrutado e IPV6CP, y mantener el enlace vivo cuando el portador muere sin avisar. Después el mismo túnel sin nada de PPP — un dispositivo tap, un datagrama por trama sobre UDP, el prefijo de longitud que hay que inventarse sobre TCP, tun frente a tap, y el puenteado. Después la parte para la que netcat no tiene respuesta: envolver el portador en TLS con ncat, stunnel y openssl, y en DTLS con socat, que es la forma que de verdad quieres. Nunca es la herramienta correcta, y ese es justo el asunto: enseña cómo se comporta la salida en cuanto un atacante tiene root dentro de tu red y el acceso saliente no estaba bloqueado por defecto, y por qué el default-deny en la frontera es el único control que fue real alguna vez.

14 de septiembre de 2026 · 65 min · 14262 palabras · Damien Dye

Ping: la herramienta de diagnóstico que abre mucho más

Ping, no el resto de ICMP, es el riesgo: el echo es un canal que todo host debe responder con tus propios bytes, así que una red que «solo permite ping» ya tiene un VPN completo hacia fuera. Esto recorre primero la amenaza — qué le cuesta a tu salida, y cómo un visitante en tu WiFi o un puerto ethernet sin bloquear puede abrir uno — luego tres túneles que funcionan construidos solo con ping (Hans, icmptunnel, y uno corto en Python con AES-128), las trampas del MTU y de IPv6, y la regla que lo cierra: descarta el echo, conserva los errores, en nftables, pf, Cisco, Junos, MikroTik y Windows.

1 de septiembre de 2026 · 38 min · 8080 palabras · Damien Dye

El firewall está a once saltos

«El puerto 445 está bloqueado en algún sitio» no es un diagnóstico, y es la razón por la que los tickets de firewall rebotan entre tú y tu proveedor durante una semana. Cada router del camino te debe un ICMP Time Exceeded cuando tu presupuesto de saltos se agota, y eso convierte un tiempo de espera agotado en una distancia. Subí el TTL en mi propia línea y encontré tres defectos que no sabía que tenía: un descarte de SMB a once saltos, resets de SMTP forjados a un salto, y una regla IPv4 sin gemela IPv6.

28 de agosto de 2026 · 40 min · 8497 palabras · Damien Dye