Skip to content
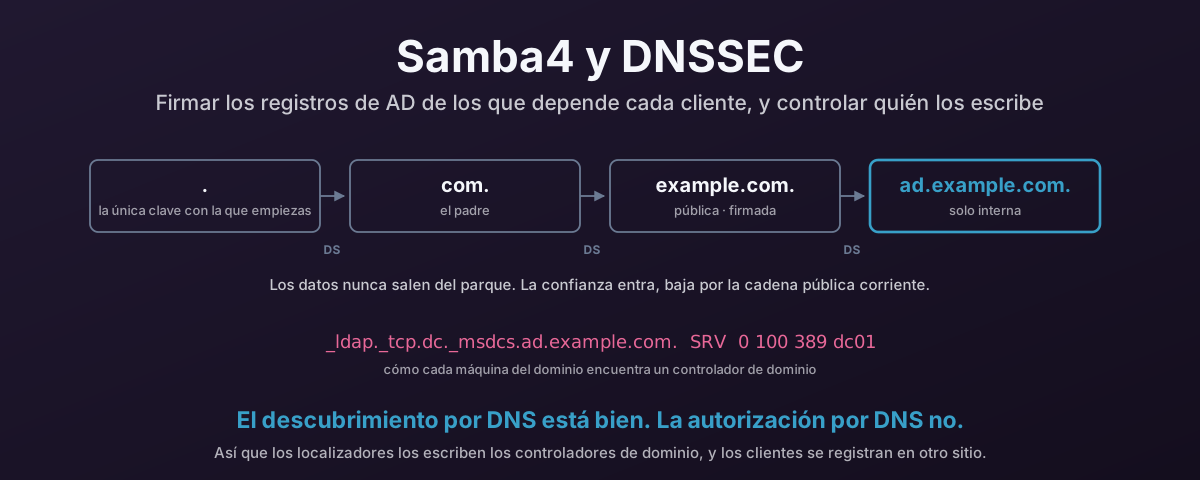
Una cadena de delegación desde la raíz hasta una zona interna de Active Directory, con las escrituras de clientes confinadas a una sub-zona aparte

Samba4 y la protección de registros de AD con DNSSEC

Cada máquina unida al dominio encuentra su controlador de dominio pidiendo a DNS un registro SRV, así que los localizadores _msdcs son los registros más críticos para la seguridad que posees. Así se publican y firman como es debido desde un DC Samba4: BIND con dlz_bind9 leyendo el directorio, firma inline, un primario oculto al que los clientes nunca llegan, y las actualizaciones dinámicas de clientes mantenidas fuera de la zona que contiene los localizadores. Luego, cómo forzar a los clientes Windows y Linux a comprobar de verdad las firmas, porque una zona firmada que nadie valida se comporta exactamente igual que una sin firmar.
24 de agosto de 2026 · 69 min · 14668 palabras · Damien Dye
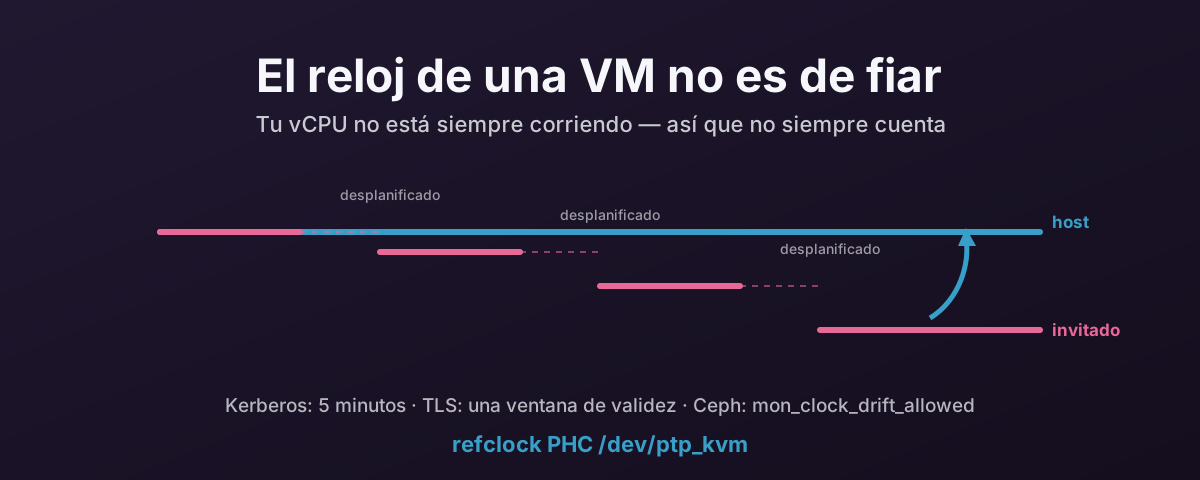
Un reloj invitado que se aleja del reloj del host, y un hypercall que lo trae de vuelta

El reloj de una VM no es de fiar — y el arreglo ptp_kvm para QEMU/KVM

El reloj de una máquina virtual se apoya en una suposición que la virtualización rompe: que la CPU sigue contando. Por qué la hora de los invitados deriva en todos los hipervisores, qué rompe de verdad el desfase — Kerberos, TLS, Ceph, Windows — y cómo ptp_kvm lo arregla como es debido en QEMU/KVM.

7 de agosto de 2026 · 17 min · 3422 palabras · Damien Dye