Skip to content
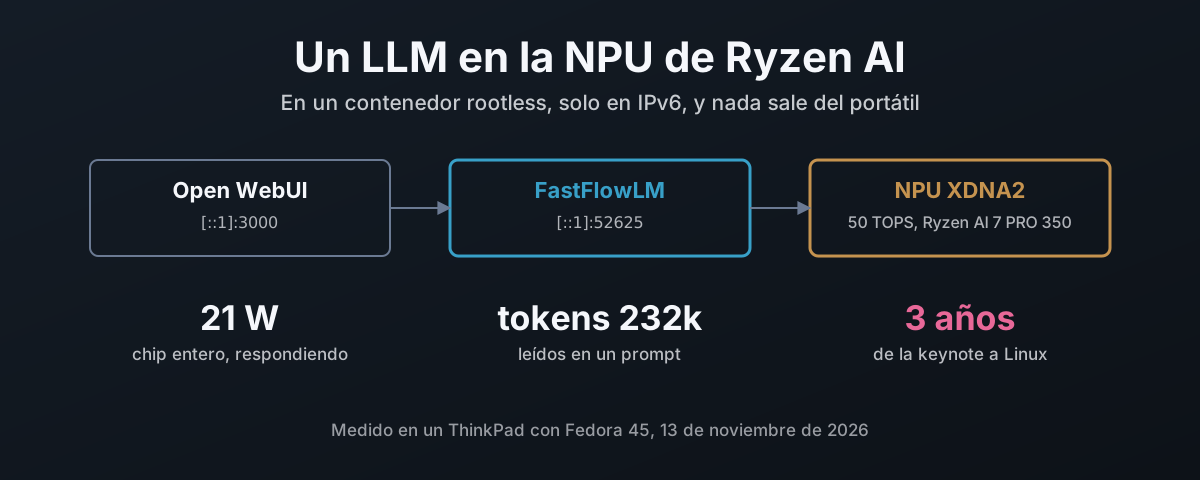
Open WebUI hacia FastFlowLM hacia la NPU XDNA2 sobre loopback IPv6: 21 W respondiendo, 232 000 tokens en un solo prompt, tres años desde la keynote de AMD hasta Linux

Un LLM en la NPU de Ryzen AI, dentro de un contenedor

La NPU de un portátil Ryzen AI son 50 TOPS que se quedan parados en la mayoría de instalaciones Linux. Aquí se recorre cómo compilar el driver amdxdna de AMD y dejar en el host solo el módulo del kernel, cómo meter FastFlowLM con el runtime XRT de AMD en un contenedor podman rootless emparejado con ese driver, cómo atarlo todo al loopback IPv6 y arrancarlo con el sistema mediante Quadlet. Luego lo que hace: nueve modelos medidos, una prueba de contexto de 232 000 tokens, voz a texto con Whisper a diez veces el tiempo real, Open WebUI y los 7 000 tokens ocultos que añadía a cada mensaje, y la velocidad y la energía de la NPU medidas frente a llama.cpp en la iGPU Radeon 860M. Por último, la cronología: tres años desde que AMD anunció Ryzen AI hasta un modelo de lenguaje en su NPU bajo Linux, entregado por un proyecto que AMD no empezó, mientras el esfuerzo se iba a Copilot+ en el Fisher-Price OS (Windows) en lugar de al centro de datos y a las herramientas Linux que de verdad usan los profesionales de la IA.
13 de noviembre de 2026 · 27 min · 6438 palabras · Damien Dye
Siete ajustes del correo a lo largo del camino entre dos servidores, con DNSSEC e IPv6 por debajo

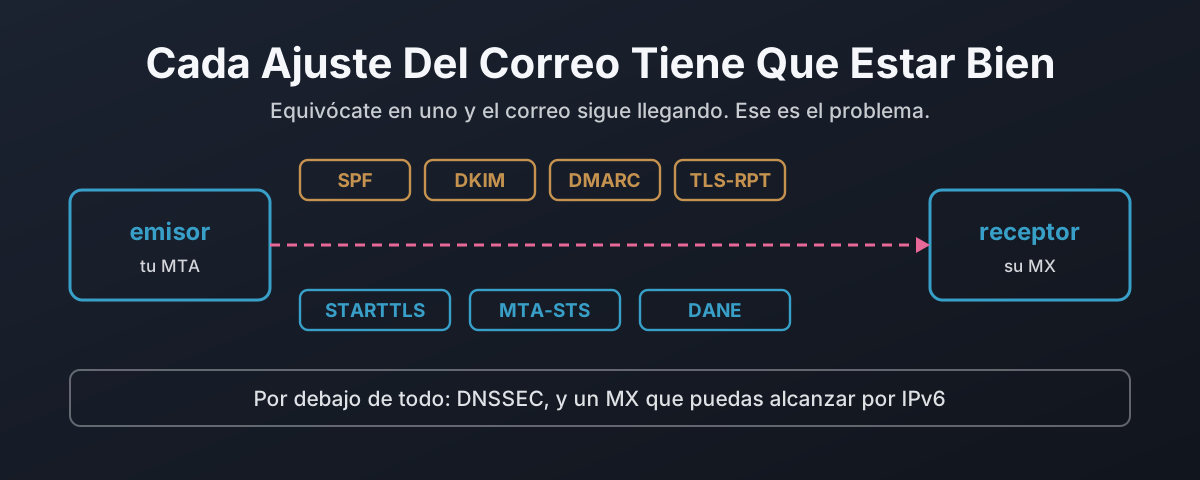
Por Qué Cada Ajuste Del Correo Tiene Que Estar Bien

Cada capa de la seguridad del correo está diseñada para volver a funcionar en vez de fallar de forma segura. Arranca la línea de STARTTLS de un saludo y un emisor oportunista sigue en claro, cosa que el RFC 3207 describe como un ataque y, en un servidor público, te prohíbe defenderte de ella. Este post captura ese man-in-the-middle en un laboratorio, luego recorre los siete ajustes que protegen un mensaje en tránsito, mostrando de cada uno qué protege, qué no, y cómo falla en abierto cuando está mal. De ahí a DANE: por qué un registro TLSA no vale nada sin DNSSEC debajo, por qué importan el 3 1 1 y la reutilización de clave, y cómo un registro caducado es el único fallo que cierra en vez de abrir. Luego un censo de solo lectura de los bancos del Reino Unido, los grandes proveedores de correo y las autoridades de certificación, contando cuántos hacen algo de esto de verdad.

22 de octubre de 2026 · 20 min · 4504 palabras · Damien Dye
Una sesión SMTP como seis etapas, cada una con la regla que rechaza ahí

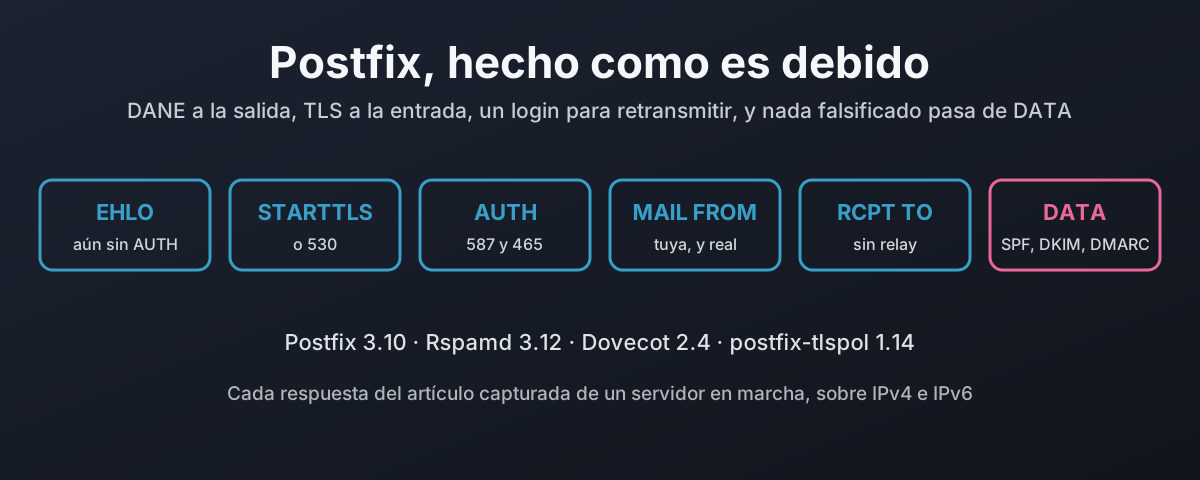
Postfix, DANE y cada ajuste hecho como es debido

De fábrica Postfix envía en claro cuando el otro extremo no ofrece TLS y acepta correo de cualquiera que diga ser cualquiera. Esta es la otra construcción: Postfix 3.10.13 con Dovecot para los logins, Rspamd para SPF, DKIM y DMARC, y postfix-tlspol para DANE y MTA-STS. Sin texto plano a la entrada ni a la salida, el puerto 25 nunca retransmite, un login es dueño de sus direcciones en el sobre y en la cabecera From, los dominios de remitente que no existen se rechazan, y un mensaje manipulado o falsificado nunca pasa de DATA. Cada respuesta se capturó en un laboratorio sobre IPv4 e IPv6, junto a los seis ajustes que no hacen nada en silencio hasta que algo más también está puesto, el valor por defecto de certbot que rompe DANE en la renovación, y lo que todo ello te cuesta en correo reenviado.

22 de octubre de 2026 · 23 min · 5174 palabras · Damien Dye
Una división entre los ajustes que Microsoft 365 controla por ti y los pocos que te deja configurar, con las reglas que no puede cumplir marcadas

Microsoft 365: la edición Fisher-Price de la informática

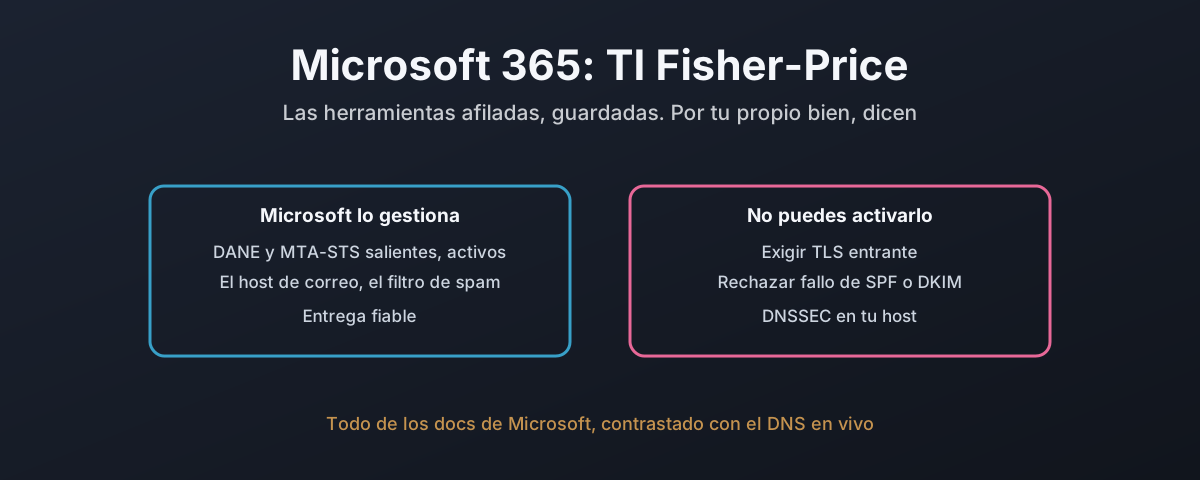
Casi ninguna organización monta su propio servidor de correo. Pagan a Microsoft, y Exchange Online hace el trabajo. Así que este post somete a Microsoft 365 exactamente a las reglas de la casa que cumplieron los montajes de Postfix y Stalwart, sin usar nada más que la propia documentación de Microsoft y DNS de solo lectura contra inquilinos reales. Algunas reglas las cumple bien: DANE y MTA-STS salientes vienen activos por defecto, y el DANE entrante con DNSSEC por fin pasó a disponibilidad general. Varias no las puede cumplir en absoluto. No hay forma documentada de exigir TLS entrante a cada remitente, ni de rechazar un fallo rotundo de SPF en la puerta, nada que rechace por una firma DKIM fallida por sí sola, y ningún control que descarte el correo de un dominio de remitente que no existe. DNSSEC no está previsto para el host de correo que de verdad usa cada inquilino. El despliegue de IPv6 que debía tardar seis meses ha dejado el propio buzón del NCSC inalcanzable por IPv6 dos años después. Y la documentación se contradice sobre comodines, sobre SPF y sobre DNSSEC. Esta es la plataforma sobre la que corre casi todo el correo del país, y esto es lo que te deja hacer y lo que no.

22 de octubre de 2026 · 13 min · 3002 palabras · Damien Dye
Stalwart como un solo binario que contiene toda la pila de correo, frente al montaje de cuatro paquetes de Postfix

Stalwart: DANE Y El Resto, Integrado

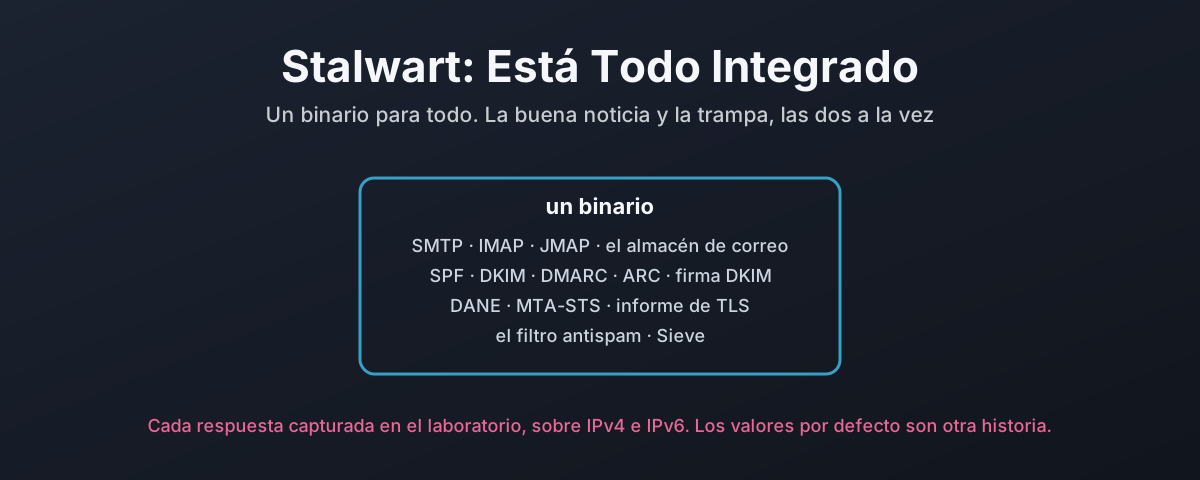
Stalwart es un servidor de correo entero en un binario: SMTP e IMAP y JMAP, SPF, DKIM, DMARC, ARC, DANE, MTA-STS, el informe de TLS, un filtro antispam y el almacén de correo, sin ningún milter que conectar ni demonio de políticas que ejecutar al lado. Este post lo somete a las mismas reglas de la casa que el montaje con Postfix y captura cada respuesta en el laboratorio. Las reglas se activan todas, pero la historia está en el detalle: los ajustes viven en una base de datos en vez de en un archivo, los valores por defecto de fábrica aceptan texto plano y una factura manipulada, cada regla cae en uno distinto de cuatro mecanismos de configuración, el rechazo por fallo de DKIM necesita un script Sieve porque la comprobación integrada informa de un cuerpo manipulado como neutral, la comprobación de remitente desconocido solo se ejecuta tras entrar el mensaje entero y falla-abierto ante un error de DNS, y el emisor MTA-STS rebota al primer intento donde el estándar dice que debería aplazar. Integrado es, de verdad, menos cosas que ensamblar. No es lo mismo que seguro por defecto.

22 de octubre de 2026 · 14 min · 2925 palabras · Damien Dye
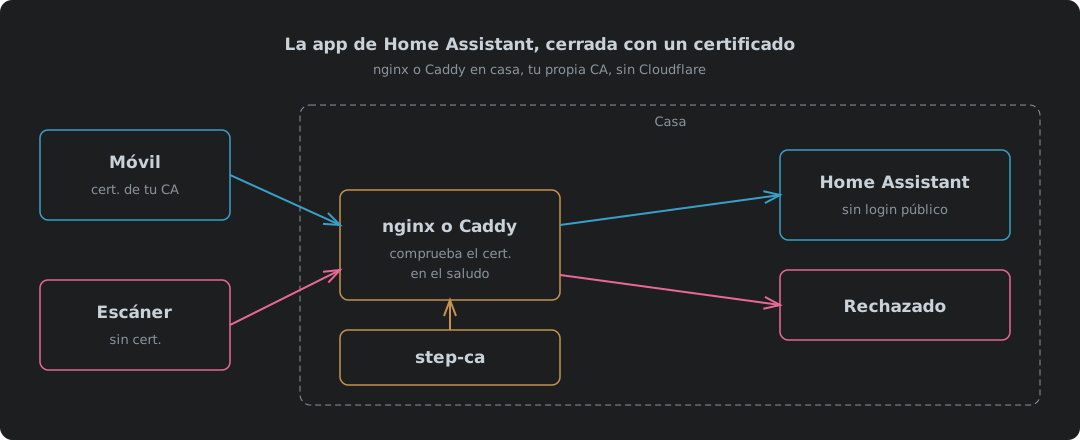
Un móvil con un certificado de tu propia CA pasa nginx o Caddy en casa y llega a Home Assistant, mientras que un escáner sin certificado se rechaza en el saludo

La app de Home Assistant cerrada con un certificado, con nginx o Caddy y sin Cloudflare

Cerrar la app de Home Assistant con un certificado de cliente usando nginx o Caddy en casa, con step-ca como autoridad de certificación en vez de Cloudflare. Qué cambia cuando Cloudflare sale del camino, una configuración de nginx y una de Caddy, cada una probada sin certificado, con uno bueno, con uno revocado y con un upgrade a WebSocket por IPv4 e IPv6, por qué nginx puede comprobar una CRL y Caddy solo puede mantener una lista de permitidos, los ajustes de proxy de confianza de Home Assistant, qué hay que instalar en el móvil, y dónde se queda corto.

9 de octubre de 2026 · 11 min · 2307 palabras · Damien Dye

Una VPN hecha de piezas: PPP, dispositivos tap y netcat

Una VPN son dos tareas: algo que fabrica un enlace virtual y algo que transporta los bytes. PPP hace la primera desde 1994 y le da igual cuál sea la segunda — por eso PPTP, L2TP y cada línea conmutada que hayas usado son el mismo protocolo sobre portadores distintos. Netcat es un portador. Esto lo construye de las dos formas. Primero pppd: la opción pty y qué hace con un pseudoterminal, la versión TCP que todo el mundo prueba primero, por qué ejecutar un protocolo de flujo dentro de TCP se derrite bajo pérdida, la versión UDP que hay que usar, el tramado HDLC asíncrono y la ACCM que decide cuánto ancho de banda se va en escapar caracteres de control, direccionamiento y enrutado e IPV6CP, y mantener el enlace vivo cuando el portador muere sin avisar. Después el mismo túnel sin nada de PPP — un dispositivo tap, un datagrama por trama sobre UDP, el prefijo de longitud que hay que inventarse sobre TCP, tun frente a tap, y el puenteado. Después la parte para la que netcat no tiene respuesta: envolver el portador en TLS con ncat, stunnel y openssl, y en DTLS con socat, que es la forma que de verdad quieres. Nunca es la herramienta correcta, y ese es justo el asunto: enseña cómo se comporta la salida en cuanto un atacante tiene root dentro de tu red y el acceso saliente no estaba bloqueado por defecto, y por qué el default-deny en la frontera es el único control que fue real alguna vez.

14 de septiembre de 2026 · 65 min · 14262 palabras · Damien Dye

Tu cortafuegos acepta instrucciones de desconocidos. Apaga los ayudantes de protocolo.

Un ayudante de protocolo — SIP ALG, ayudante FTP, H.323 ALG, ayudante de conntrack, llámalo como lo llame tu fabricante — lee la carga útil de una conexión, encuentra ahí una dirección y un puerto escritos en texto, y abre un hueco entrante para ellos. No puede saber si ese texto lo escribió un cliente FTP real o un formulario oculto en una página web, porque no hay nada en él que lo distinga. Samy Kamkar enseñó el caso del navegador en 2010, NAT Slipstreaming lo repitió en 2020, y Armis lo extendió en 2021 a cualquier dispositivo de tu red, no solo a la máquina que hizo clic. El IETF pidió apagarlos por defecto en 2007, Linux los apagó en 2016, y los fabricantes de navegadores acabaron publicando una lista de puertos bloqueados que se lee como el índice de los módulos de conntrack. Este artículo recorre el mecanismo diagrama a diagrama — la tabla de expectativas, el truco de los límites de segmento, el desvío de llamada de H.323, el ayudante IRC que se dispara con el mensaje de otro —, suma el ayudante de paso de IPsec, que no puede leer ESP en absoluto y dirige los paquetes entrantes por un SPI que vio pasar en claro, y lo pone todo junto al requisito de cortafuegos de Cyber Essentials que claramente incumple, y da los comandos para apagarlo todo en Linux, Cisco, Juniper, FortiGate y MikroTik.

14 de septiembre de 2026 · 60 min · 13936 palabras · Damien Dye

IPsec fue una buena idea. Es hora de apagarlo.

IPsec acertaba en 1995: cifrar por debajo de la aplicación, atar la asociación de seguridad a la dirección IP y que cada protocolo la herede. Luego llegó el NAT, el NAT de operador remató la faena, y la solución fue envolverlo todo en UDP y dejar un temporizador corriendo para que una tabla de traducción no te olvide. Esta entrada enseña diagrama a diagrama cómo se viene abajo — la asociación de seguridad que no sobrevive a una cabecera reescrita, los dos traductores que hoy lleva cualquier línea con CGNAT, la norma NAT64 que excluye a IPsec por su nombre, el túnel que no puede usar un segundo enlace porque ESP no tiene puertos, la MTU de la que nadie se ocupa, y L2TP y PPTP como los dos protocolos que nunca debieron estar aquí. Trae la documentación de Cisco, Juniper y Microsoft que admite cada uno de esos puntos, las dieciocho piezas que se llaman VPN IPsec incluidas dos que nunca fueron normas, por qué el Fisher-Price OS nunca ha interoperado de verdad con una pila abierta, un método utilizable para diagnosticar IPsec mientras sigas explotándolo, y el argumento para retirarlo todo con fechas.

13 de septiembre de 2026 · 72 min · 18050 palabras · Damien Dye

Ping: la herramienta de diagnóstico que abre mucho más

Ping, no el resto de ICMP, es el riesgo: el echo es un canal que todo host debe responder con tus propios bytes, así que una red que «solo permite ping» ya tiene un VPN completo hacia fuera. Esto recorre primero la amenaza — qué le cuesta a tu salida, y cómo un visitante en tu WiFi o un puerto ethernet sin bloquear puede abrir uno — luego tres túneles que funcionan construidos solo con ping (Hans, icmptunnel, y uno corto en Python con AES-128), las trampas del MTU y de IPv6, y la regla que lo cierra: descarta el echo, conserva los errores, en nftables, pf, Cisco, Junos, MikroTik y Windows.

1 de septiembre de 2026 · 38 min · 8080 palabras · Damien Dye