Skip to content
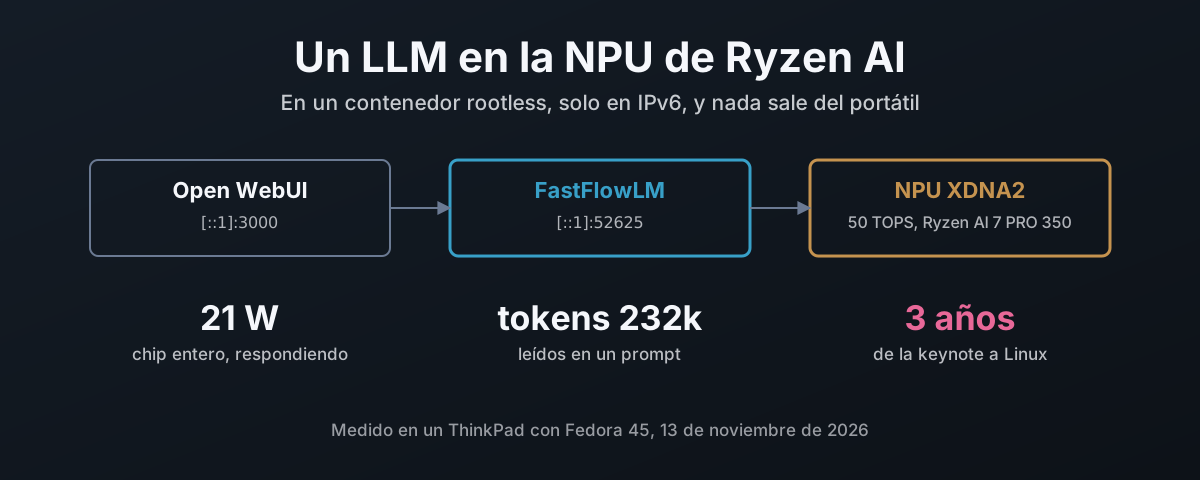
Open WebUI hacia FastFlowLM hacia la NPU XDNA2 sobre loopback IPv6: 21 W respondiendo, 232 000 tokens en un solo prompt, tres años desde la keynote de AMD hasta Linux

Un LLM en la NPU de Ryzen AI, dentro de un contenedor

La NPU de un portátil Ryzen AI son 50 TOPS que se quedan parados en la mayoría de instalaciones Linux. Aquí se recorre cómo compilar el driver amdxdna de AMD y dejar en el host solo el módulo del kernel, cómo meter FastFlowLM con el runtime XRT de AMD en un contenedor podman rootless emparejado con ese driver, cómo atarlo todo al loopback IPv6 y arrancarlo con el sistema mediante Quadlet. Luego lo que hace: nueve modelos medidos, una prueba de contexto de 232 000 tokens, voz a texto con Whisper a diez veces el tiempo real, Open WebUI y los 7 000 tokens ocultos que añadía a cada mensaje, y la velocidad y la energía de la NPU medidas frente a llama.cpp en la iGPU Radeon 860M. Por último, la cronología: tres años desde que AMD anunció Ryzen AI hasta un modelo de lenguaje en su NPU bajo Linux, entregado por un proyecto que AMD no empezó, mientras el esfuerzo se iba a Copilot+ en el Fisher-Price OS (Windows) en lugar de al centro de datos y a las herramientas Linux que de verdad usan los profesionales de la IA.
13 de noviembre de 2026 · 27 min · 6438 palabras · Damien Dye

Arreglar el TSC cuando tu firmware está roto

Durante cuatro meses, en cada arranque, mi ThinkPad E595 entregó a Linux un núcleo de CPU tres segundos por detrás de los otros siete, y el kernel dejó el TSC por el HPET. Qué significa el aviso, por qué una máquina AMD Zen no tiene forma de repararlo desde dentro de Linux, qué dicen del firmware 40 arranques de journal, por qué tsc=reliable es la respuesta equivocada, y cómo tscsync mide y mueve los contadores en UEFI antes de que el kernel llegue a verlos, incluido el núcleo que marcó como BAD y que Linux aceptó igualmente. Actualizado para la BIOS 1.30: no arregla el desfase, y el watchdog de clocksource del kernel tiró el TSC en dos arranques incluso después de que tscsync sincronizara los núcleos. Con tsc=nowatchdog aguantó, y una comprobación de cinco minutos contra el reloj de tiempo real, código incluido, no encontró ningún warp ni deriva. Por último, qué hace esa caída en cualquier hipervisor KVM, sea Proxmox o no: el reloj maestro desaparece, los invitados pierden su lectura rápida del reloj, y en este portátil una lectura del reloj en un invitado salió siete veces más lenta.

11 de octubre de 2026 · 26 min · 5779 palabras · Damien Dye

Mi YubiKey me deja entrar. A mi llavero nadie le avisó.

Entras con una YubiKey y GNOME te pide una contraseña igualmente, porque el llavero de inicio de sesión está cifrado con una contraseña que tu inicio de sesión nunca produjo. Este artículo cubre por qué un pam_u2f marcado como sufficient deja sin nada al llavero, lo que cuestan los arreglos habituales (contraseña en blanco, teclearla igualmente, el TPM), y el arreglo que monté: el hmac-secret FIDO2 de la llave, condicionado al PIN y al toque, descifrando una copia guardada de la contraseña de la cuenta y desbloqueando oo7-daemon al iniciar sesión. Luego lo que destapó el montaje: Fedora 45 había cambiado gnome-keyring por oo7, el llavero provisional de oo7 se queda como propia la primera contraseña que teclees, las herramientas FIDO2 solo leen un PIN desde un terminal, y un script de reinicio que me habría dejado sin llavero alguno, cazado al probarlo antes contra un daemon desechable. Los scripts, un instalador y ese arnés de pruebas se pueden descargar.

7 de octubre de 2026 · 13 min · 2805 palabras · Damien Dye
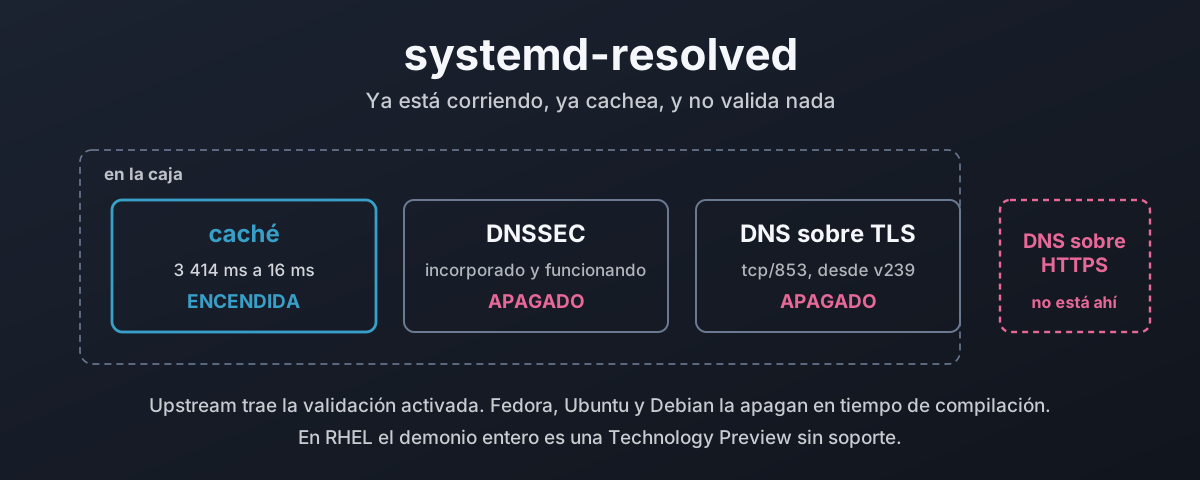
Una consulta de nombre que pasa por el stub a la escucha de systemd-resolved hacia una caché, un validador y un transporte cifrado, con el validador y el cifrado apagados

Resolved: el resolver que ya estás ejecutando

systemd-resolved está corriendo ahora mismo en casi todo escritorio Linux, cacheando cada consulta y sin validar ninguna. Esto recorre el camino de resolución desde nss-resolve hasta los dos stubs a la escucha, mide lo que vale la caché en una máquina real, activa DNSSEC y muestra los tres veredictos que puede devolver, y explica por qué la validación viene apagada cuando upstream la trae encendida. Luego, un censo de lo poco que está firmado de la web, DNS sobre TLS y su trampa de estricto contra oportunista, y el soporte de DNS sobre HTTPS que se pide desde 2018 y sigue sin existir. Termina con qué trae Fedora, Ubuntu, Debian y la familia RHEL, cómo conectarlo en cada una, y por qué las funciones que tu distribución desactivó son valores por defecto y no código que falte.

27 de septiembre de 2026 · 41 min · 9016 palabras · Damien Dye

Webex busca tus certificados en un servidor de compilación de Cisco

Webex 46.8.0.35631 en Fedora 44 se queda tras un banner amarillo que dice «Offline - No internet connection» mientras cualquier otro programa de la máquina llega a internet sin quejarse. Dejó muerta la línea VoIP. La red nunca fue el problema: Cisco incluye su propio fork de OpenSSL y lo compiló con OPENSSLDIR apuntando a /workspace/.conan2/p/b/cisco8ee8b59cf93de/p/ssl, un directorio que existe en un contenedor de compilación y en ningún otro sitio, así que no carga ningún ancla de confianza y todo saludo TLS falla. La entrada va en orden: qué es de verdad el estado roto, preguntarle a la biblioteca incluida dónde cree que viven sus certificados, reproducir el código de error exacto fuera de Webex, por qué nada te avisa, los dos arreglos que no funcionan y por qué, y el que sí. Luego el proceso de compilación: usaron $ORIGIN para el código y dejaron tres rutas de datos absolutas, la cabecera del RPM nombra un identificador de contenedor, así que el contenedor ya estaba en la cadena y nunca se usó para ejecutar el resultado, el paquete exige una glibc de 2018 porque no quieren enlazar estáticamente, se entregan 2,2 GB dos veces, y no lleva documentación ni ningún archivo marcado como configuración. Luego cómo debería haberse construido, los seis arreglos y la comprobación de una línea que lo caza. Y al final el contraste: Cisco tiene 98 entradas en el catálogo de vulnerabilidades explotadas de CISA, solo por detrás de Microsoft, y una ruta de confianza que nadie comprobó y un salto de autenticación que nadie comprobó son el mismo fallo con distinto riesgo.

15 de septiembre de 2026 · 44 min · 9626 palabras · Damien Dye