Skip to content
Siete ajustes del correo a lo largo del camino entre dos servidores, con DNSSEC e IPv6 por debajo

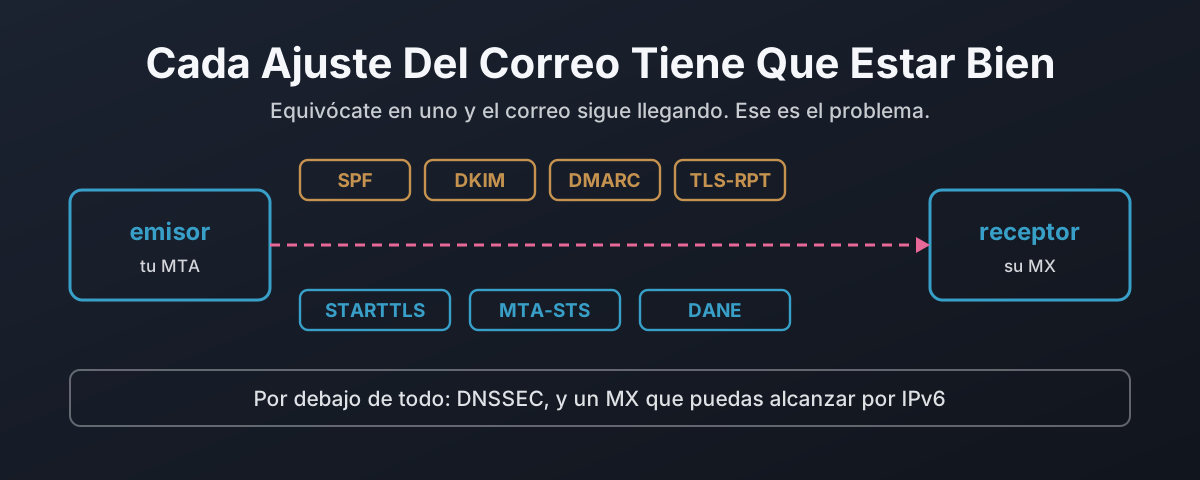
Por Qué Cada Ajuste Del Correo Tiene Que Estar Bien

Cada capa de la seguridad del correo está diseñada para volver a funcionar en vez de fallar de forma segura. Arranca la línea de STARTTLS de un saludo y un emisor oportunista sigue en claro, cosa que el RFC 3207 describe como un ataque y, en un servidor público, te prohíbe defenderte de ella. Este post captura ese man-in-the-middle en un laboratorio, luego recorre los siete ajustes que protegen un mensaje en tránsito, mostrando de cada uno qué protege, qué no, y cómo falla en abierto cuando está mal. De ahí a DANE: por qué un registro TLSA no vale nada sin DNSSEC debajo, por qué importan el 3 1 1 y la reutilización de clave, y cómo un registro caducado es el único fallo que cierra en vez de abrir. Luego un censo de solo lectura de los bancos del Reino Unido, los grandes proveedores de correo y las autoridades de certificación, contando cuántos hacen algo de esto de verdad.
22 de octubre de 2026 · 20 min · 4504 palabras · Damien Dye
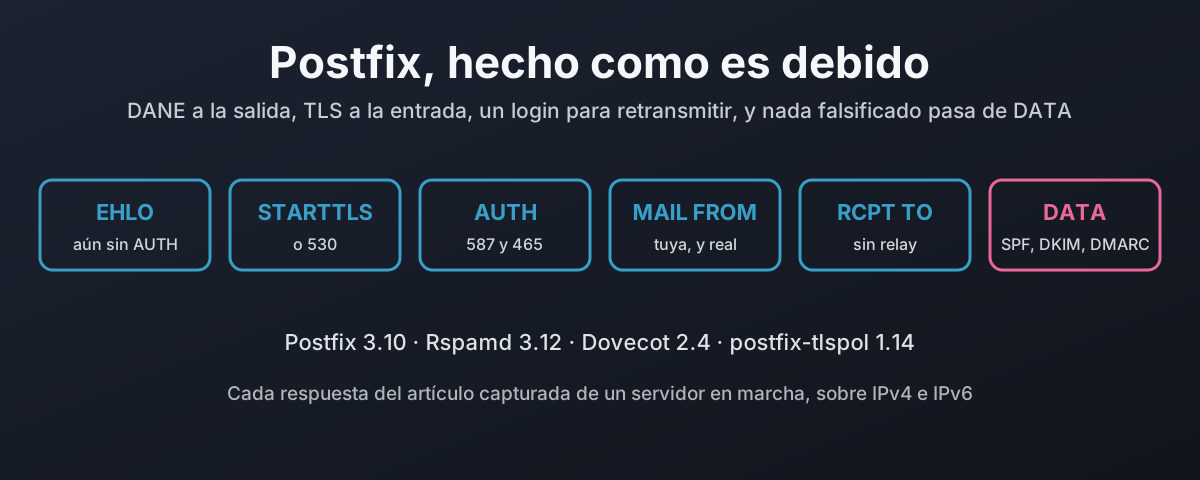
Una sesión SMTP como seis etapas, cada una con la regla que rechaza ahí

Postfix, DANE y cada ajuste hecho como es debido

De fábrica Postfix envía en claro cuando el otro extremo no ofrece TLS y acepta correo de cualquiera que diga ser cualquiera. Esta es la otra construcción: Postfix 3.10.13 con Dovecot para los logins, Rspamd para SPF, DKIM y DMARC, y postfix-tlspol para DANE y MTA-STS. Sin texto plano a la entrada ni a la salida, el puerto 25 nunca retransmite, un login es dueño de sus direcciones en el sobre y en la cabecera From, los dominios de remitente que no existen se rechazan, y un mensaje manipulado o falsificado nunca pasa de DATA. Cada respuesta se capturó en un laboratorio sobre IPv4 e IPv6, junto a los seis ajustes que no hacen nada en silencio hasta que algo más también está puesto, el valor por defecto de certbot que rompe DANE en la renovación, y lo que todo ello te cuesta en correo reenviado.

22 de octubre de 2026 · 23 min · 5174 palabras · Damien Dye
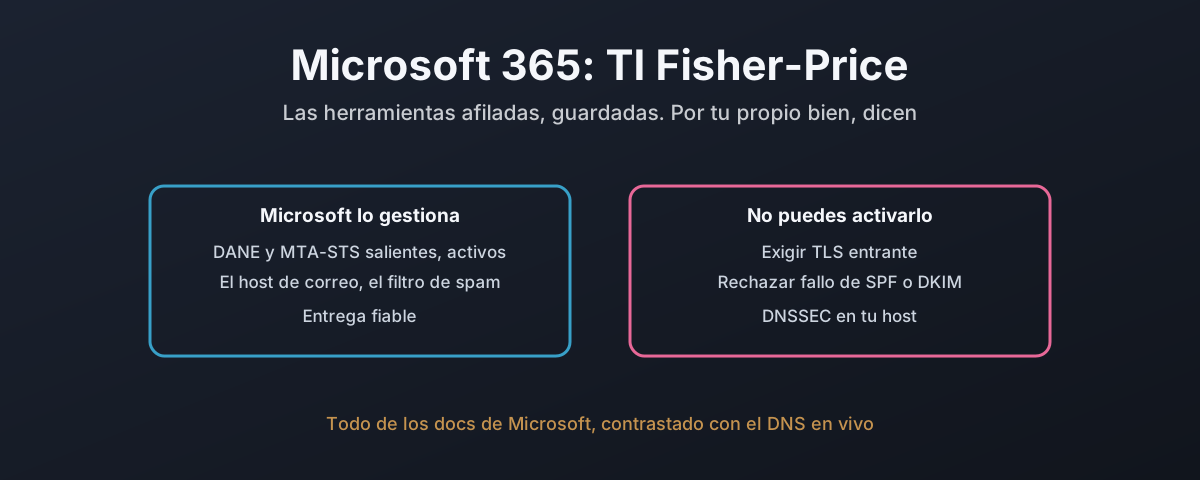
Una división entre los ajustes que Microsoft 365 controla por ti y los pocos que te deja configurar, con las reglas que no puede cumplir marcadas

Microsoft 365: la edición Fisher-Price de la informática

Casi ninguna organización monta su propio servidor de correo. Pagan a Microsoft, y Exchange Online hace el trabajo. Así que este post somete a Microsoft 365 exactamente a las reglas de la casa que cumplieron los montajes de Postfix y Stalwart, sin usar nada más que la propia documentación de Microsoft y DNS de solo lectura contra inquilinos reales. Algunas reglas las cumple bien: DANE y MTA-STS salientes vienen activos por defecto, y el DANE entrante con DNSSEC por fin pasó a disponibilidad general. Varias no las puede cumplir en absoluto. No hay forma documentada de exigir TLS entrante a cada remitente, ni de rechazar un fallo rotundo de SPF en la puerta, nada que rechace por una firma DKIM fallida por sí sola, y ningún control que descarte el correo de un dominio de remitente que no existe. DNSSEC no está previsto para el host de correo que de verdad usa cada inquilino. El despliegue de IPv6 que debía tardar seis meses ha dejado el propio buzón del NCSC inalcanzable por IPv6 dos años después. Y la documentación se contradice sobre comodines, sobre SPF y sobre DNSSEC. Esta es la plataforma sobre la que corre casi todo el correo del país, y esto es lo que te deja hacer y lo que no.

22 de octubre de 2026 · 13 min · 3002 palabras · Damien Dye
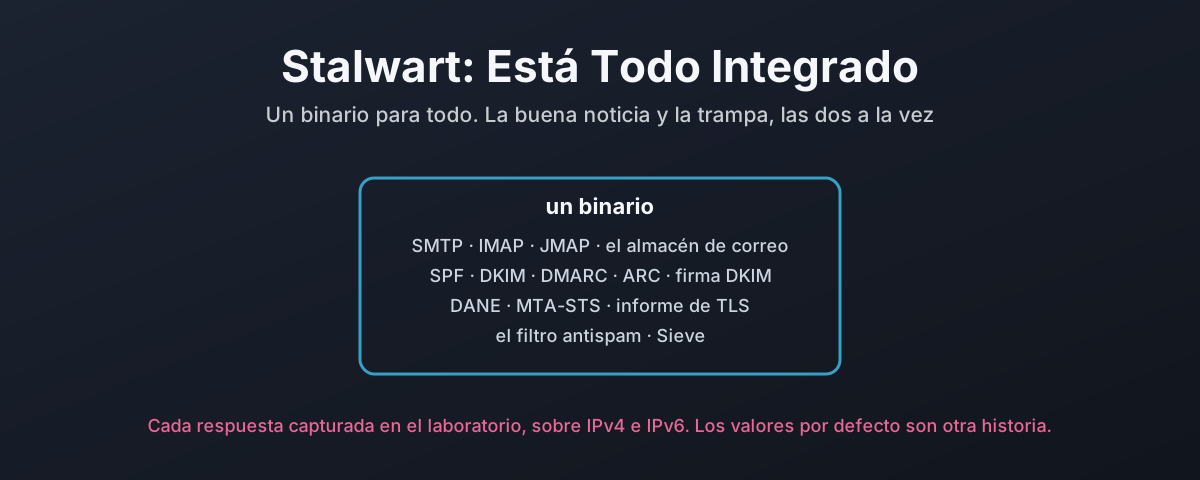
Stalwart como un solo binario que contiene toda la pila de correo, frente al montaje de cuatro paquetes de Postfix

Stalwart: DANE Y El Resto, Integrado

Stalwart es un servidor de correo entero en un binario: SMTP e IMAP y JMAP, SPF, DKIM, DMARC, ARC, DANE, MTA-STS, el informe de TLS, un filtro antispam y el almacén de correo, sin ningún milter que conectar ni demonio de políticas que ejecutar al lado. Este post lo somete a las mismas reglas de la casa que el montaje con Postfix y captura cada respuesta en el laboratorio. Las reglas se activan todas, pero la historia está en el detalle: los ajustes viven en una base de datos en vez de en un archivo, los valores por defecto de fábrica aceptan texto plano y una factura manipulada, cada regla cae en uno distinto de cuatro mecanismos de configuración, el rechazo por fallo de DKIM necesita un script Sieve porque la comprobación integrada informa de un cuerpo manipulado como neutral, la comprobación de remitente desconocido solo se ejecuta tras entrar el mensaje entero y falla-abierto ante un error de DNS, y el emisor MTA-STS rebota al primer intento donde el estándar dice que debería aplazar. Integrado es, de verdad, menos cosas que ensamblar. No es lo mismo que seguro por defecto.

22 de octubre de 2026 · 14 min · 2925 palabras · Damien Dye
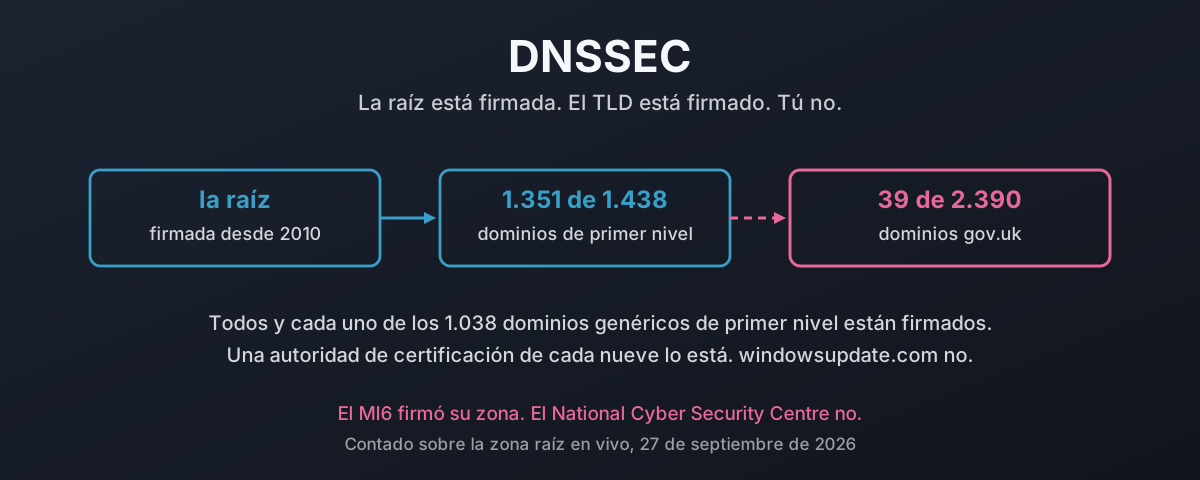
Una cadena de confianza que va desde la raíz firmada, pasa por un TLD firmado y se detiene en un dominio de segundo nivel sin firmar, con las cifras contadas junto a cada paso

DNSSEC: proteger tu tráfico contra la falsificación

La parte difícil de DNSSEC se terminó hace años. Contado sobre la zona raíz en vivo el 27 de septiembre de 2026, 1.351 de 1.438 dominios de primer nivel llevan un registro DS y los 1.038 gTLD están firmados todos. Y ahí se para en seco. Un censo de todos los dominios gov.uk del registro oficial encuentra 39 firmados de los 2.390 que todavía resuelven, nueve de ellos juntas parroquiales, mientras que HMRC, el NHS, el GCHQ y el National Cyber Security Centre no están entre ellos. Una autoridad de certificación de cada nueve ha firmado. Y una distribución de Linux o BSD de cada cinco. windowsupdate.com no tiene DS ninguno. Esto es lo que cuesta de verdad una respuesta falsificada, qué hace firmar al respecto, por qué las excusas de siempre no sobreviven al contacto con los números, y si cuarenta y dos años después de Mockapetris el problema real es que casi nadie entiende qué promete el DNS en realidad.

27 de septiembre de 2026 · 52 min · 11932 palabras · Damien Dye
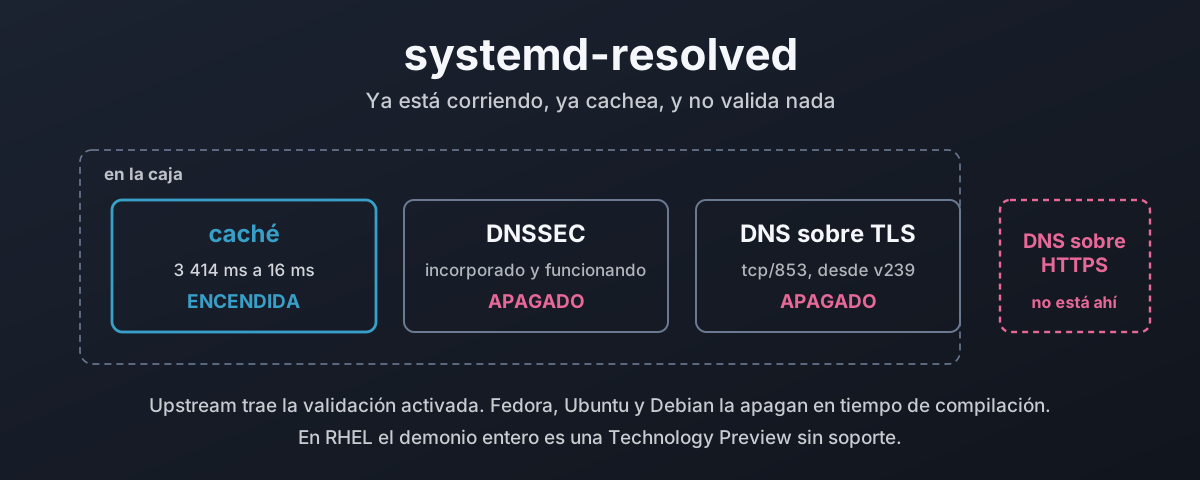
Una consulta de nombre que pasa por el stub a la escucha de systemd-resolved hacia una caché, un validador y un transporte cifrado, con el validador y el cifrado apagados

Resolved: el resolver que ya estás ejecutando

systemd-resolved está corriendo ahora mismo en casi todo escritorio Linux, cacheando cada consulta y sin validar ninguna. Esto recorre el camino de resolución desde nss-resolve hasta los dos stubs a la escucha, mide lo que vale la caché en una máquina real, activa DNSSEC y muestra los tres veredictos que puede devolver, y explica por qué la validación viene apagada cuando upstream la trae encendida. Luego, un censo de lo poco que está firmado de la web, DNS sobre TLS y su trampa de estricto contra oportunista, y el soporte de DNS sobre HTTPS que se pide desde 2018 y sigue sin existir. Termina con qué trae Fedora, Ubuntu, Debian y la familia RHEL, cómo conectarlo en cada una, y por qué las funciones que tu distribución desactivó son valores por defecto y no código que falte.

27 de septiembre de 2026 · 41 min · 9016 palabras · Damien Dye

Quién controla realmente el DNS

La raíz de la internet es un fichero de texto de 1,5 MB que una sola empresa estadounidense edita y firma. Quién controla de verdad el DNS, qué cambió y qué no la transición de la IANA de 2016, y el registro documentado de cómo la ICANN ha usado ese control.

25 de agosto de 2026 · 56 min · 11854 palabras · Damien Dye
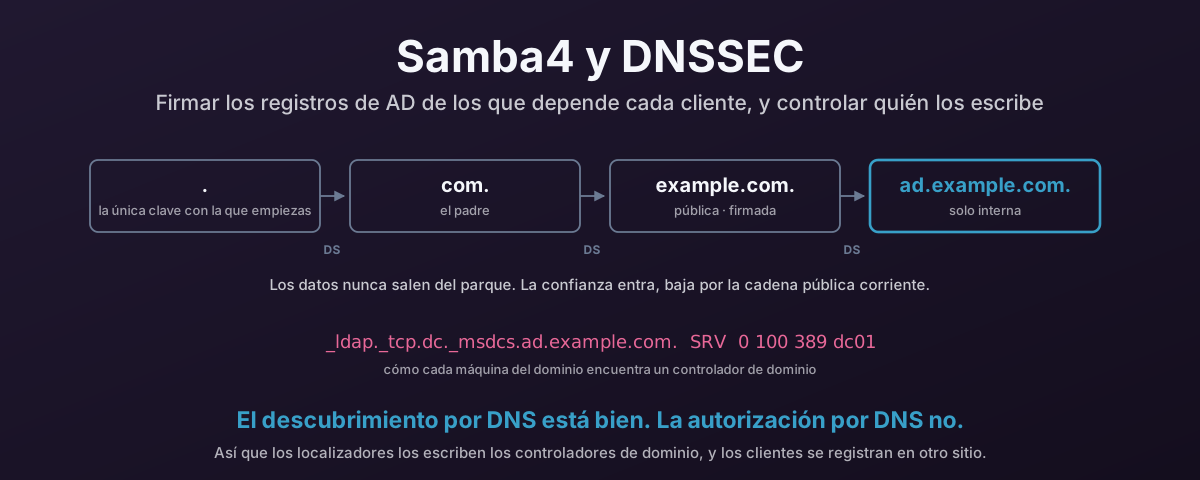
Una cadena de delegación desde la raíz hasta una zona interna de Active Directory, con las escrituras de clientes confinadas a una sub-zona aparte

Samba4 y la protección de registros de AD con DNSSEC

Cada máquina unida al dominio encuentra su controlador de dominio pidiendo a DNS un registro SRV, así que los localizadores _msdcs son los registros más críticos para la seguridad que posees. Así se publican y firman como es debido desde un DC Samba4: BIND con dlz_bind9 leyendo el directorio, firma inline, un primario oculto al que los clientes nunca llegan, y las actualizaciones dinámicas de clientes mantenidas fuera de la zona que contiene los localizadores. Luego, cómo forzar a los clientes Windows y Linux a comprobar de verdad las firmas, porque una zona firmada que nadie valida se comporta exactamente igual que una sin firmar.

24 de agosto de 2026 · 69 min · 14668 palabras · Damien Dye