Skip to content
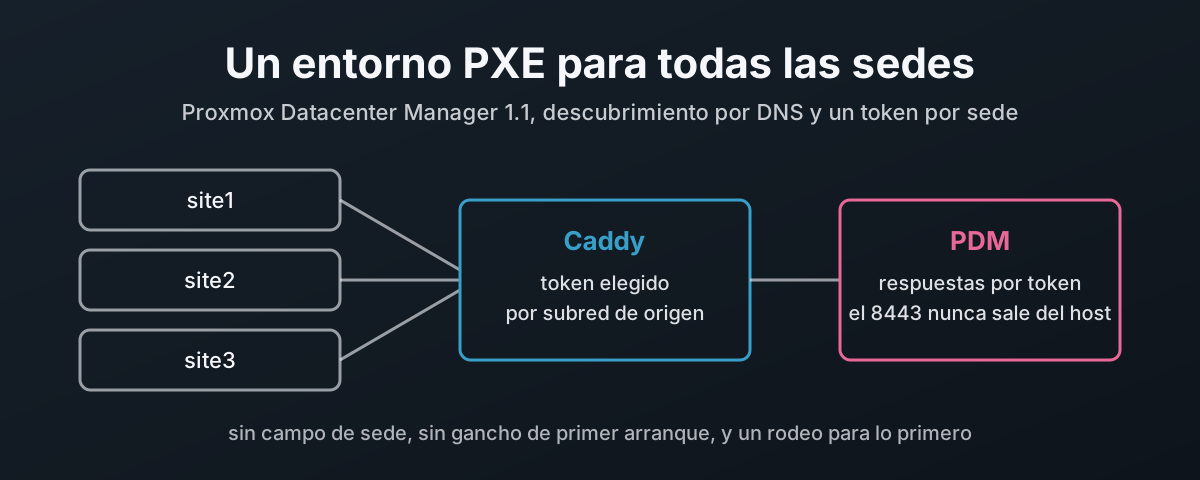
Tres sedes de clientes que llegan a un solo Caddy, que da a cada una su propio token, delante de un solo Proxmox Datacenter Manager

Un solo entorno PXE para todos los clientes: instalaciones desatendidas con Proxmox Datacenter Manager

Proxmox Datacenter Manager 1.1 puede servir archivos de respuesta al instalador automatizado de Proxmox, y eso lo convierte en el servidor de instalación natural para un MSP que se ocupa de muchas sedes de clientes. El caso de uso es un cliente que quería montar cada sede con su propia forma de nombrar, su contraseña de root y sus claves SSH, conectando un servidor a la VLAN correcta y arrancándolo, sin números de serie que recopilar y sin un archivo de respuesta por máquina; este artículo cubre esa mitad, arrancar e instalar, y deja aparte la unión al clúster. No puede casar una respuesta con la sede, ni puede dar a un nodo un script de primer arranque, y las dos cosas se demuestran con el propio código fuente de PDM. Aun así, aquí se monta un solo entorno PXE para todas las sedes: una imagen de arranque con un token comodín que no es secreto, descubrimiento por registros TXT de DNS para que la imagen no lleve ninguna URL, y un proxy Caddy que cambia el token comodín por el token bearer propio de la sede según la subred de origen. Cubre cómo elige PDM una respuesta, prepare-iso para iPXE, los registros DNS, dnsmasq y el bucle de iPXE, un Caddy endurecido que sirve toda la interfaz de PDM en el 443 con el 8443 cerrado por nftables, cómo registrar qué token se usó solo por su nombre, el webhook de postinstalación, cómo añadir Proxmox Backup Server, y los compromisos que quedan.
7 de noviembre de 2026 · 39 min · 8924 palabras · Damien Dye
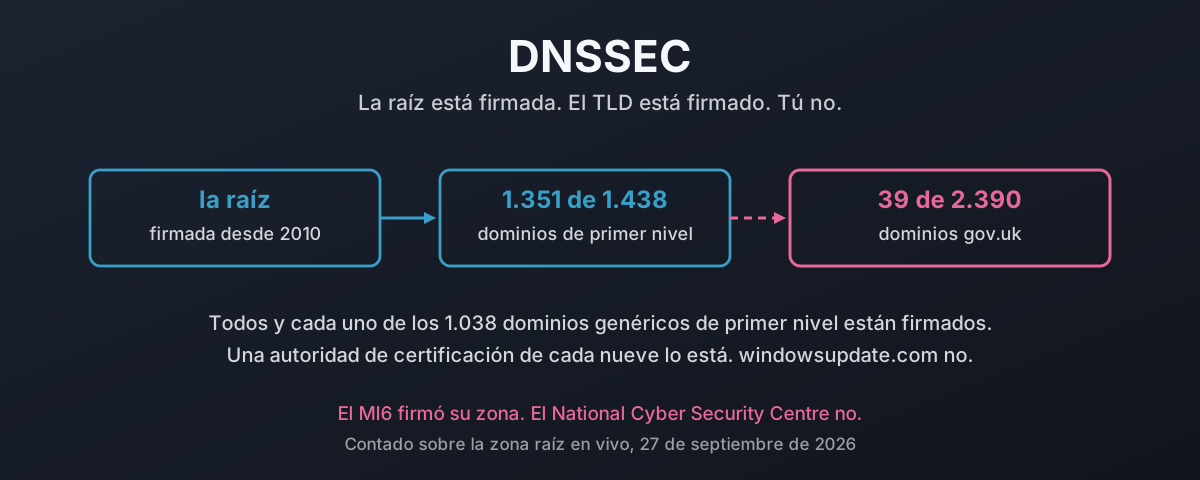
Una cadena de confianza que va desde la raíz firmada, pasa por un TLD firmado y se detiene en un dominio de segundo nivel sin firmar, con las cifras contadas junto a cada paso

DNSSEC: proteger tu tráfico contra la falsificación

La parte difícil de DNSSEC se terminó hace años. Contado sobre la zona raíz en vivo el 27 de septiembre de 2026, 1.351 de 1.438 dominios de primer nivel llevan un registro DS y los 1.038 gTLD están firmados todos. Y ahí se para en seco. Un censo de todos los dominios gov.uk del registro oficial encuentra 39 firmados de los 2.390 que todavía resuelven, nueve de ellos juntas parroquiales, mientras que HMRC, el NHS, el GCHQ y el National Cyber Security Centre no están entre ellos. Una autoridad de certificación de cada nueve ha firmado. Y una distribución de Linux o BSD de cada cinco. windowsupdate.com no tiene DS ninguno. Esto es lo que cuesta de verdad una respuesta falsificada, qué hace firmar al respecto, por qué las excusas de siempre no sobreviven al contacto con los números, y si cuarenta y dos años después de Mockapetris el problema real es que casi nadie entiende qué promete el DNS en realidad.

27 de septiembre de 2026 · 52 min · 11932 palabras · Damien Dye
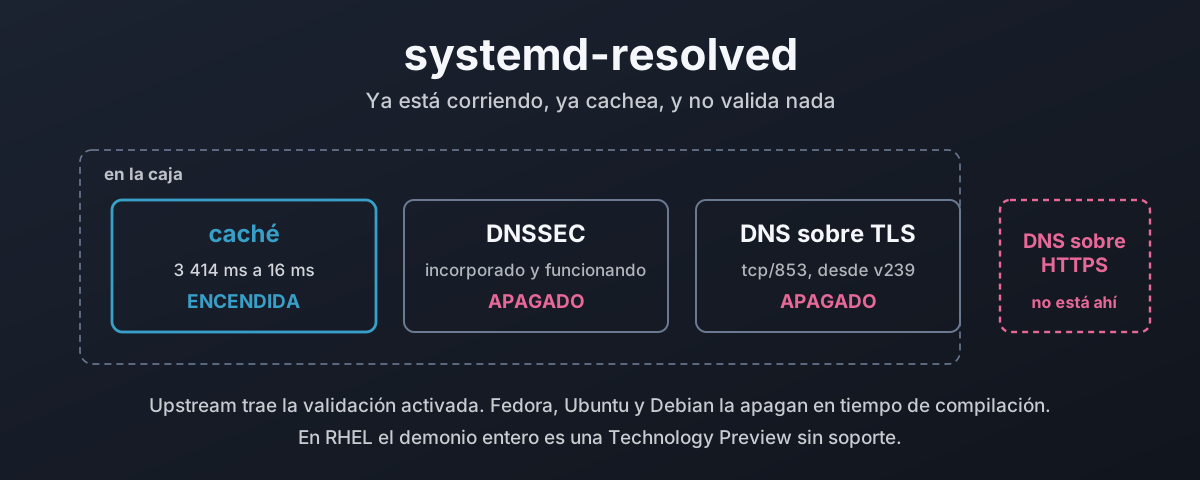
Una consulta de nombre que pasa por el stub a la escucha de systemd-resolved hacia una caché, un validador y un transporte cifrado, con el validador y el cifrado apagados

Resolved: el resolver que ya estás ejecutando

systemd-resolved está corriendo ahora mismo en casi todo escritorio Linux, cacheando cada consulta y sin validar ninguna. Esto recorre el camino de resolución desde nss-resolve hasta los dos stubs a la escucha, mide lo que vale la caché en una máquina real, activa DNSSEC y muestra los tres veredictos que puede devolver, y explica por qué la validación viene apagada cuando upstream la trae encendida. Luego, un censo de lo poco que está firmado de la web, DNS sobre TLS y su trampa de estricto contra oportunista, y el soporte de DNS sobre HTTPS que se pide desde 2018 y sigue sin existir. Termina con qué trae Fedora, Ubuntu, Debian y la familia RHEL, cómo conectarlo en cada una, y por qué las funciones que tu distribución desactivó son valores por defecto y no código que falte.

27 de septiembre de 2026 · 41 min · 9016 palabras · Damien Dye

DNS Over HTTPS Se Salta Tus Controles Sin Despeinarse

DNS over HTTPS cifra tus consultas, lo cual está bien, y las envía a un resolver que elige el cliente en el puerto 443, que es el problema. Tu propio resolver nunca ve la consulta, así que la lista de bloqueo que la habría rechazado, el feed de amenazas que habría activado y la línea de registro que habría escrito desaparecen. Este artículo recorre el mecanismo: por qué una conexión web cifrada entre miles es invisible en la frontera, quién en una máquina puede elegir un resolver que nunca escogiste (el SO, el navegador, cualquier app, cualquier script en cualquier página web y el malware), y los casos documentados, desde el propio JavaScript de una página consultando un endpoint DoH público que permite peticiones de origen cruzado, hasta Godlua y PsiXBot escondiendo su canal de mando dentro de DoH, hasta el APT OilRig exfiltrando datos por él. Luego el argumento de que la historia de la privacidad es una tapadera: DNS over TLS ya cifraba el DNS en 2016, en un puerto que el operador de red aún puede gobernar, así que lo único que DoH añade es derrotar al administrador, y por eso quienes ganaron son los fabricantes de navegadores que lo escribieron y lo distribuyeron, y la empresa de publicidad que opera el mayor resolver DoH público. Luego la solución, que no es prohibir el cifrado. Monta tu propio resolver DoH y DoT, anúncialo con Discovery of Designated Resolvers, rechaza el puerto 53, el puerto 853 y los resolvers DoH públicos conocidos en la frontera, y responde al canario de Firefox para que el navegador se retire. Conserva el cifrado. Recupera quién elige el resolver. Cierra con las consecuencias: la misma aplicación basada en DNS se repite por toda Europa y en Australia, y tribunales de Italia, Francia, Bélgica y Alemania ordenan ahora a los propios resolvers públicos que bloqueen, con Cloudflare multada y recurriendo, Google negándose en silencio y OpenDNS apagándose para países enteros. El patrón de fondo es un diseño estadounidense impuesto al mundo, y un gobierno estadounidense que tacha las leyes de otros países de extorsión a las empresas estadounidenses y les advierte que no cumplan.

24 de septiembre de 2026 · 40 min · 10263 palabras · Damien Dye

Quién controla realmente el DNS

La raíz de la internet es un fichero de texto de 1,5 MB que una sola empresa estadounidense edita y firma. Quién controla de verdad el DNS, qué cambió y qué no la transición de la IANA de 2016, y el registro documentado de cómo la ICANN ha usado ese control.

25 de agosto de 2026 · 56 min · 11854 palabras · Damien Dye

Lo que pasó en Nominet

El registro .uk es propiedad de sus miembros, y en marzo de 2021 votaron la salida de la mitad del consejo. A qué se parecía el parque de verdad desde dentro, por qué llevar .uk junto a docenas de gTLD moldeó cómo se gestionaba, y cómo un registro sin regulador acabó disciplinado por los únicos que podían.

25 de agosto de 2026 · 32 min · 6814 palabras · Damien Dye
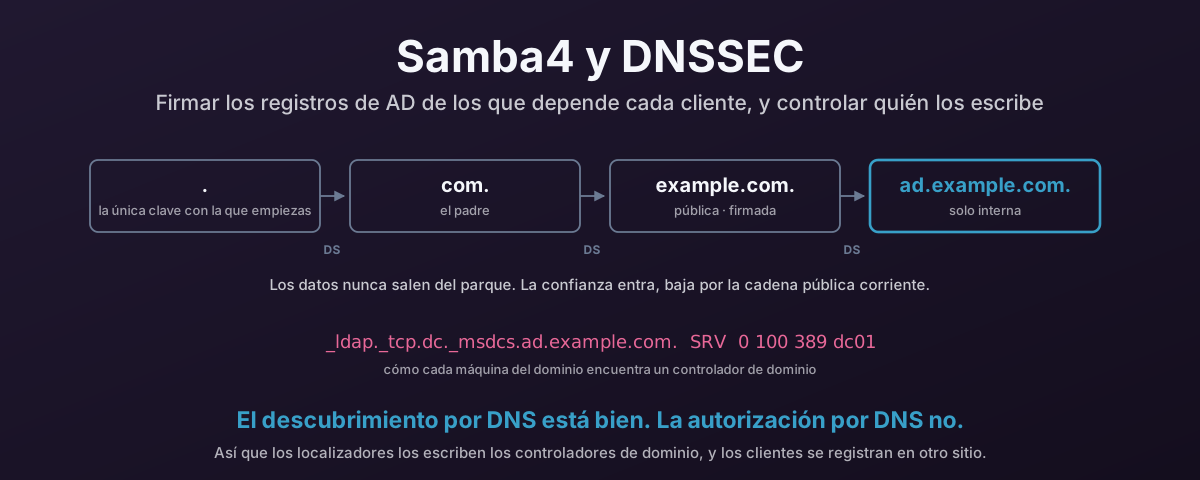
Una cadena de delegación desde la raíz hasta una zona interna de Active Directory, con las escrituras de clientes confinadas a una sub-zona aparte

Samba4 y la protección de registros de AD con DNSSEC

Cada máquina unida al dominio encuentra su controlador de dominio pidiendo a DNS un registro SRV, así que los localizadores _msdcs son los registros más críticos para la seguridad que posees. Así se publican y firman como es debido desde un DC Samba4: BIND con dlz_bind9 leyendo el directorio, firma inline, un primario oculto al que los clientes nunca llegan, y las actualizaciones dinámicas de clientes mantenidas fuera de la zona que contiene los localizadores. Luego, cómo forzar a los clientes Windows y Linux a comprobar de verdad las firmas, porque una zona firmada que nadie valida se comporta exactamente igual que una sin firmar.

24 de agosto de 2026 · 69 min · 14668 palabras · Damien Dye