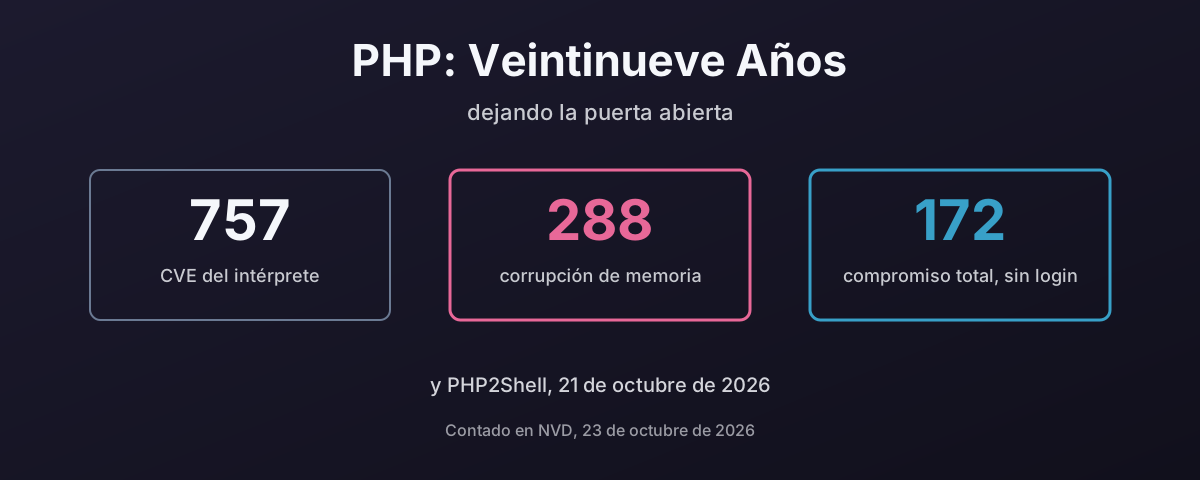
PHP: Veintinueve Años Dejando La Puerta Abierta
PHP2Shell, publicado el 21 de octubre de 2026, es ejecución remota de código sin autenticar en el propio intérprete de PHP, en todas las versiones desde la 5.4, y se explotó antes de que existiera el parche. Es la última entrada de un historial largo: 757 CVE contra el intérprete desde 1997, al menos 288 de ellos corrupción de memoria y 172 calificados como compromiso remoto total sin login. Este post cuenta ese historial a partir de NVD y del catálogo KEV de CISA, explica por qué un motor en C y un lenguaje que tardó una década en quitar register_globals cometen el mismo error dos veces, mira lo que WordPress hace con los números, cómo se quedan las web shells y cómo pararlas, las dos veces que entraron en el propio php.net, la parte de la web que sigue en versiones que nadie parchea, y por qué el despliegue habitual, un solo proceso que guarda las plantillas, la lógica, el SQL y la contraseña de la base de datos, convierte cada uno de esos fallos en todo. Y por qué, habiendo abandonado PHP yo mismo, creo que deberías plantearte dejarlo por un lenguaje con seguridad de memoria como Go.