Skip to content
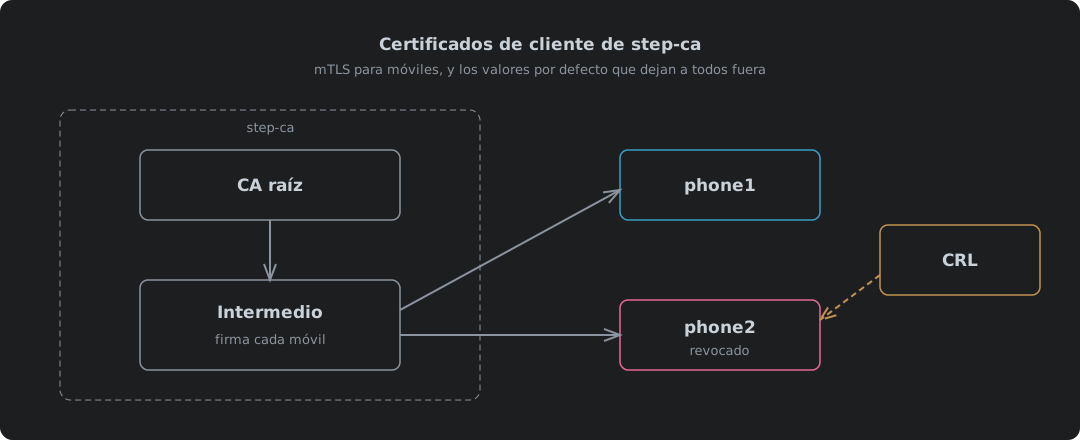
step-ca emitiendo certificados de cliente para móviles desde su intermedio, con una CRL que marca como revocado un móvil perdido

Certificados de cliente de step-ca, y los valores por defecto que dejan a todos fuera

step-ca 0.30.2 para emitir certificados de cliente para TLS mutuo, probado de punta a punta con nginx 1.30.5 y Caddy 2.11.7. Por qué los móviles son el caso difícil, subir el límite de 24 horas de los certificados en ca.json, activar la CRL, por qué falla con «different CRL scope» hasta que idpURL y una plantilla añaden un punto de distribución que coincida, la CRL de la raíz que nginx necesita para toda la cadena, publicar las CRL por HTTP normal en IPv4 e IPv6, la tarea de refresco que evita que una CRL caducada deje a todos fuera, y emitir, empaquetar, instalar y revocar el certificado de un móvil.
9 de octubre de 2026 · 12 min · 2648 palabras · Damien Dye
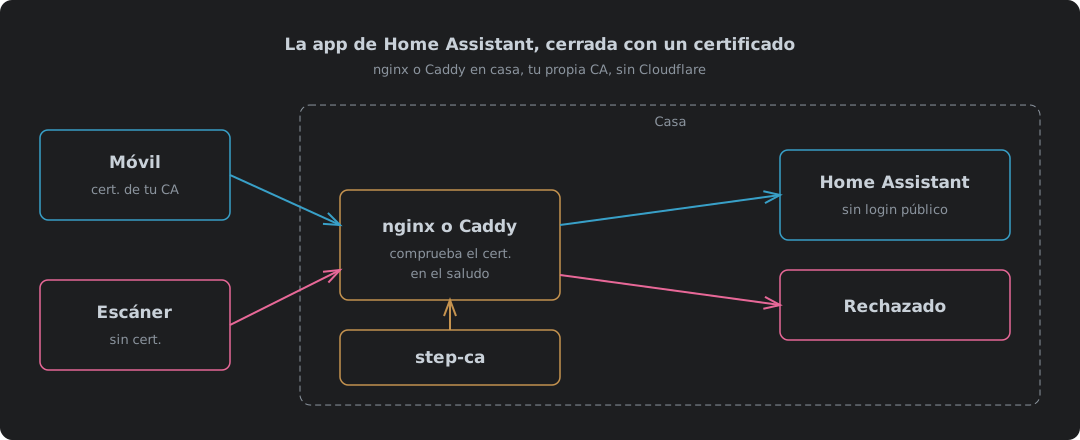
Un móvil con un certificado de tu propia CA pasa nginx o Caddy en casa y llega a Home Assistant, mientras que un escáner sin certificado se rechaza en el saludo

La app de Home Assistant cerrada con un certificado, con nginx o Caddy y sin Cloudflare

Cerrar la app de Home Assistant con un certificado de cliente usando nginx o Caddy en casa, con step-ca como autoridad de certificación en vez de Cloudflare. Qué cambia cuando Cloudflare sale del camino, una configuración de nginx y una de Caddy, cada una probada sin certificado, con uno bueno, con uno revocado y con un upgrade a WebSocket por IPv4 e IPv6, por qué nginx puede comprobar una CRL y Caddy solo puede mantener una lista de permitidos, los ajustes de proxy de confianza de Home Assistant, qué hay que instalar en el móvil, y dónde se queda corto.

9 de octubre de 2026 · 11 min · 2304 palabras · Damien Dye
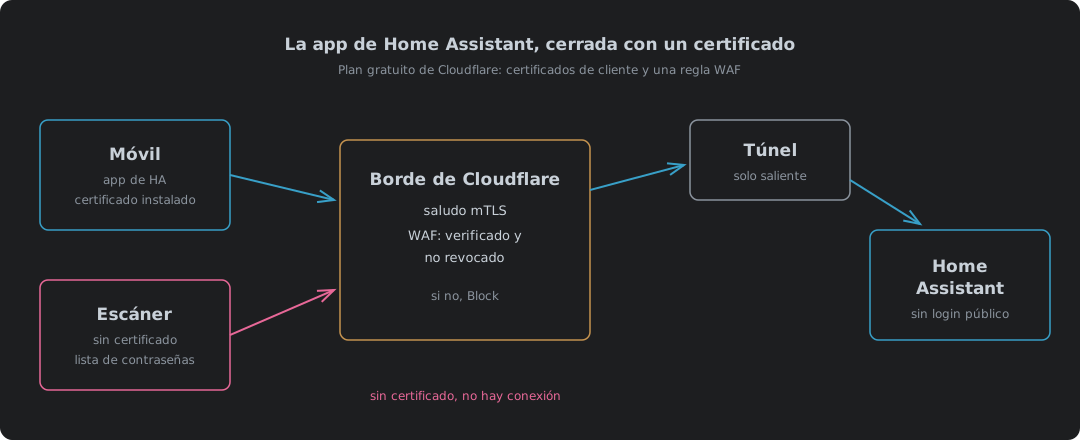
Un móvil con un certificado de cliente pasa la comprobación del borde de Cloudflare y llega a Home Assistant por un túnel, mientras que un escáner sin certificado se bloquea en el borde

La app de Home Assistant a través de Cloudflare, cerrada con un certificado, en el plan gratuito

Llegar a Home Assistant desde la app de Android fuera de casa sin poner una página de inicio de sesión en internet. Cómo se comparan las opciones de acceso remoto en exposición, coste real (carga de la máquina y DDoS además de la factura), riesgo de bloqueo y batería, por qué Cloudflare Access y los service tokens no encajan con la app, cómo los certificados de cliente del plan gratuito y una regla personalizada del WAF cierran un nombre de host del túnel a los móviles que tienen certificado, qué ajustes de Home Assistant necesita el proxy inverso (proxies de confianza, bloqueo de IP, URL externa, nivel de seguridad de conexión), construir el archivo PKCS12, y dónde se queda corto. La versión con nginx o Caddy en casa es otra entrada.

9 de octubre de 2026 · 16 min · 4013 palabras · Damien Dye