Skip to content
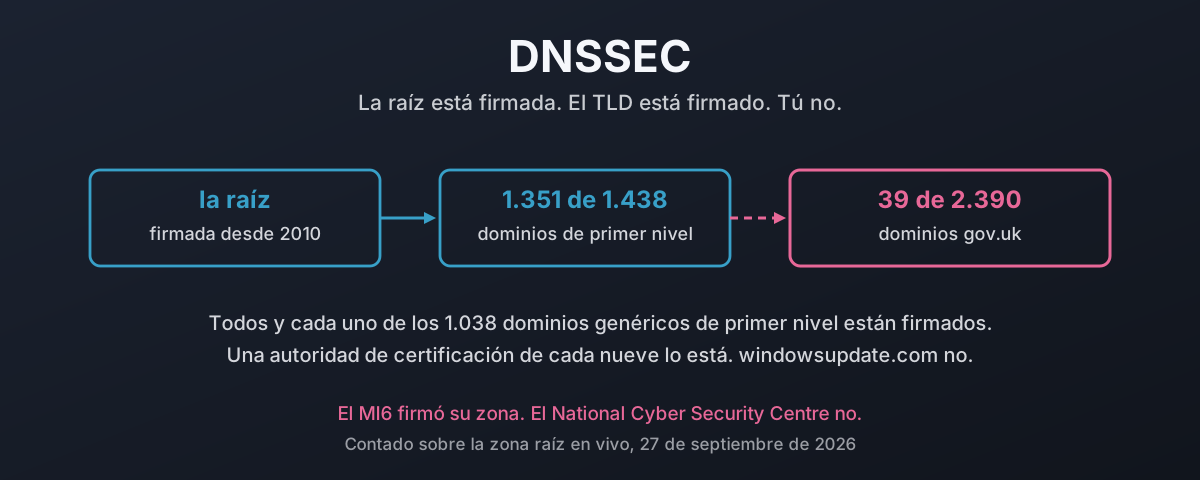
Una cadena de confianza que va desde la raíz firmada, pasa por un TLD firmado y se detiene en un dominio de segundo nivel sin firmar, con las cifras contadas junto a cada paso

DNSSEC: proteger tu tráfico contra la falsificación

La parte difícil de DNSSEC se terminó hace años. Contado sobre la zona raíz en vivo el 27 de septiembre de 2026, 1.351 de 1.438 dominios de primer nivel llevan un registro DS y los 1.038 gTLD están firmados todos. Y ahí se para en seco. Un censo de todos los dominios gov.uk del registro oficial encuentra 39 firmados de los 2.390 que todavía resuelven, nueve de ellos juntas parroquiales, mientras que HMRC, el NHS, el GCHQ y el National Cyber Security Centre no están entre ellos. Una autoridad de certificación de cada nueve ha firmado. Y una distribución de Linux de cada tres. windowsupdate.com no tiene DS ninguno. Esto es lo que cuesta de verdad una respuesta falsificada, qué hace firmar al respecto, por qué las excusas de siempre no sobreviven al contacto con los números, y si cuarenta y dos años después de Mockapetris el problema real es que casi nadie entiende qué promete el DNS en realidad.

27 de septiembre de 2026 · 52 min · 11932 palabras · Damien Dye

Webex busca tus certificados en un servidor de compilación de Cisco

Webex 46.8.0.35631 en Fedora 44 se queda tras un banner amarillo que dice «Offline - No internet connection» mientras cualquier otro programa de la máquina llega a internet sin quejarse. Dejó muerta la línea VoIP. La red nunca fue el problema: Cisco incluye su propio fork de OpenSSL y lo compiló con OPENSSLDIR apuntando a /workspace/.conan2/p/b/cisco8ee8b59cf93de/p/ssl, un directorio que existe en un contenedor de compilación y en ningún otro sitio, así que no carga ningún ancla de confianza y todo saludo TLS falla. La entrada va en orden: qué es de verdad el estado roto, preguntarle a la biblioteca incluida dónde cree que viven sus certificados, reproducir el código de error exacto fuera de Webex, por qué nada te avisa, los dos arreglos que no funcionan y por qué, y el que sí. Luego el proceso de compilación: usaron $ORIGIN para el código y dejaron tres rutas de datos absolutas, la cabecera del RPM nombra un identificador de contenedor, así que el contenedor ya estaba en la cadena y nunca se usó para ejecutar el resultado, el paquete exige una glibc de 2018 porque no quieren enlazar estáticamente, se entregan 2,2 GB dos veces, y no lleva documentación ni ningún archivo marcado como configuración. Luego cómo debería haberse construido, los seis arreglos y la comprobación de una línea que lo caza. Y al final el contraste: Cisco tiene 98 entradas en el catálogo de vulnerabilidades explotadas de CISA, solo por detrás de Microsoft, y una ruta de confianza que nadie comprobó y un salto de autenticación que nadie comprobó son el mismo fallo con distinto riesgo.

15 de septiembre de 2026 · 44 min · 9626 palabras · Damien Dye