Skip to content
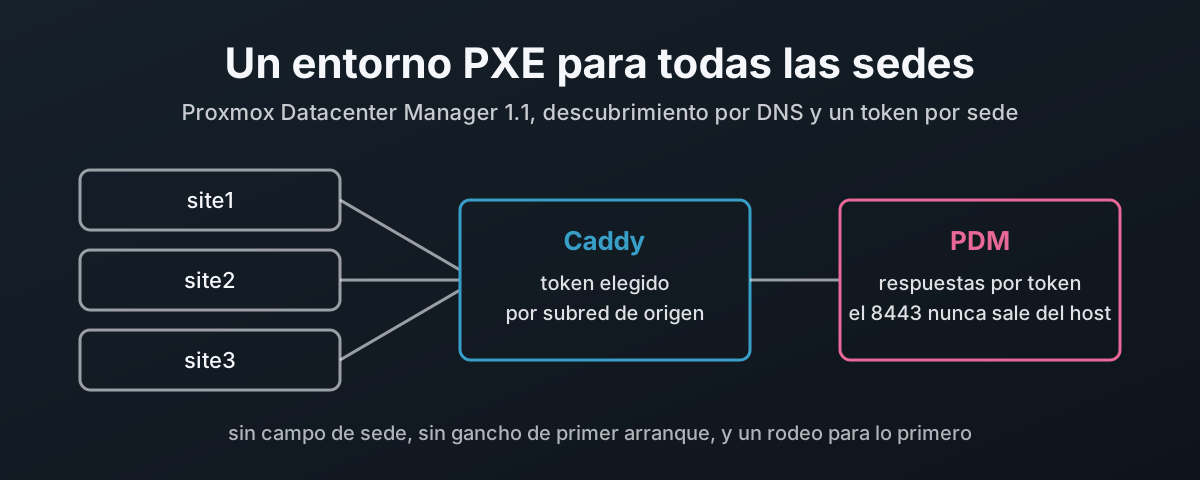
Tres sedes de clientes que llegan a un solo Caddy, que da a cada una su propio token, delante de un solo Proxmox Datacenter Manager

Un solo entorno PXE para todos los clientes: instalaciones desatendidas con Proxmox Datacenter Manager

Proxmox Datacenter Manager 1.1 puede servir archivos de respuesta al instalador automatizado de Proxmox, y eso lo convierte en el servidor de instalación natural para un MSP que se ocupa de muchas sedes de clientes. El caso de uso es un cliente que quería montar cada sede con su propia forma de nombrar, su contraseña de root y sus claves SSH, conectando un servidor a la VLAN correcta y arrancándolo, sin números de serie que recopilar y sin un archivo de respuesta por máquina; este artículo cubre esa mitad, arrancar e instalar, y deja aparte la unión al clúster. No puede casar una respuesta con la sede, ni puede dar a un nodo un script de primer arranque, y las dos cosas se demuestran con el propio código fuente de PDM. Aun así, aquí se monta un solo entorno PXE para todas las sedes: una imagen de arranque con un token comodín que no es secreto, descubrimiento por registros TXT de DNS para que la imagen no lleve ninguna URL, y un proxy Caddy que cambia el token comodín por el token bearer propio de la sede según la subred de origen. Cubre cómo elige PDM una respuesta, prepare-iso para iPXE, los registros DNS, dnsmasq y el bucle de iPXE, un Caddy endurecido que sirve toda la interfaz de PDM en el 443 con el 8443 cerrado por nftables, cómo registrar qué token se usó solo por su nombre, el webhook de postinstalación, cómo añadir Proxmox Backup Server, y los compromisos que quedan.
7 de noviembre de 2026 · 39 min · 8924 palabras · Damien Dye
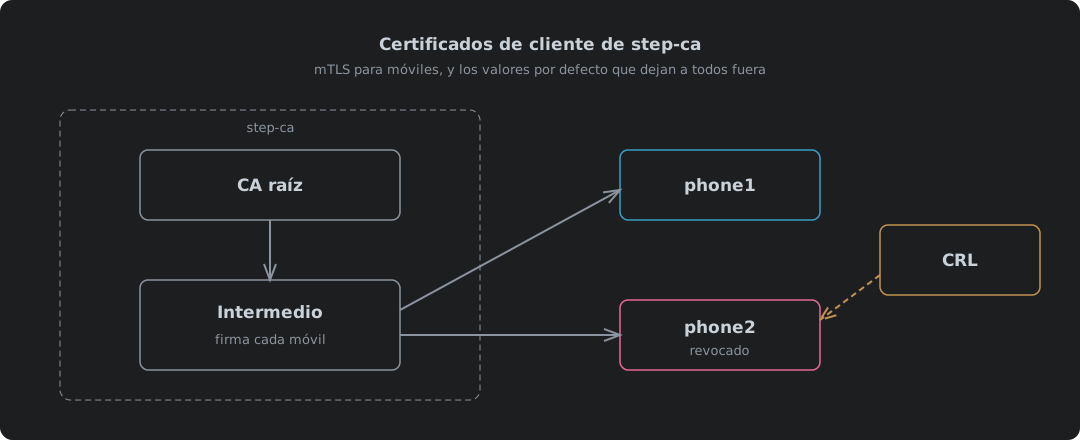
step-ca emitiendo certificados de cliente para móviles desde su intermedio, con una CRL que marca como revocado un móvil perdido

Certificados de cliente de step-ca, y los valores por defecto que dejan a todos fuera

step-ca 0.30.2 para emitir certificados de cliente para TLS mutuo, probado de punta a punta con nginx 1.30.5 y Caddy 2.11.7. Por qué los móviles son el caso difícil, subir el límite de 24 horas de los certificados en ca.json, activar la CRL, por qué falla con «different CRL scope» hasta que idpURL y una plantilla añaden un punto de distribución que coincida, la CRL de la raíz que nginx necesita para toda la cadena, publicar las CRL por HTTP normal en IPv4 e IPv6, la tarea de refresco que evita que una CRL caducada deje a todos fuera, y emitir, empaquetar, instalar y revocar el certificado de un móvil.

9 de octubre de 2026 · 12 min · 2648 palabras · Damien Dye
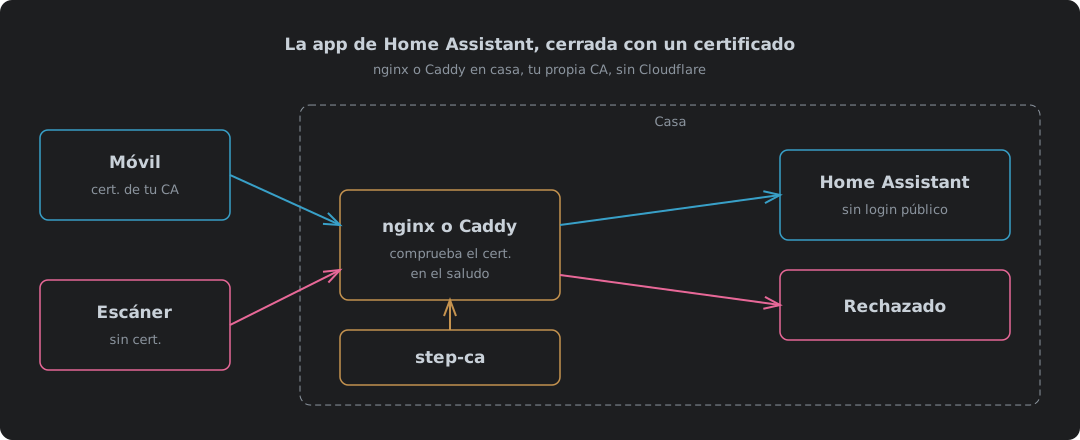
Un móvil con un certificado de tu propia CA pasa nginx o Caddy en casa y llega a Home Assistant, mientras que un escáner sin certificado se rechaza en el saludo

La app de Home Assistant cerrada con un certificado, con nginx o Caddy y sin Cloudflare

Cerrar la app de Home Assistant con un certificado de cliente usando nginx o Caddy en casa, con step-ca como autoridad de certificación en vez de Cloudflare. Qué cambia cuando Cloudflare sale del camino, una configuración de nginx y una de Caddy, cada una probada sin certificado, con uno bueno, con uno revocado y con un upgrade a WebSocket por IPv4 e IPv6, por qué nginx puede comprobar una CRL y Caddy solo puede mantener una lista de permitidos, los ajustes de proxy de confianza de Home Assistant, qué hay que instalar en el móvil, y dónde se queda corto.

9 de octubre de 2026 · 11 min · 2304 palabras · Damien Dye
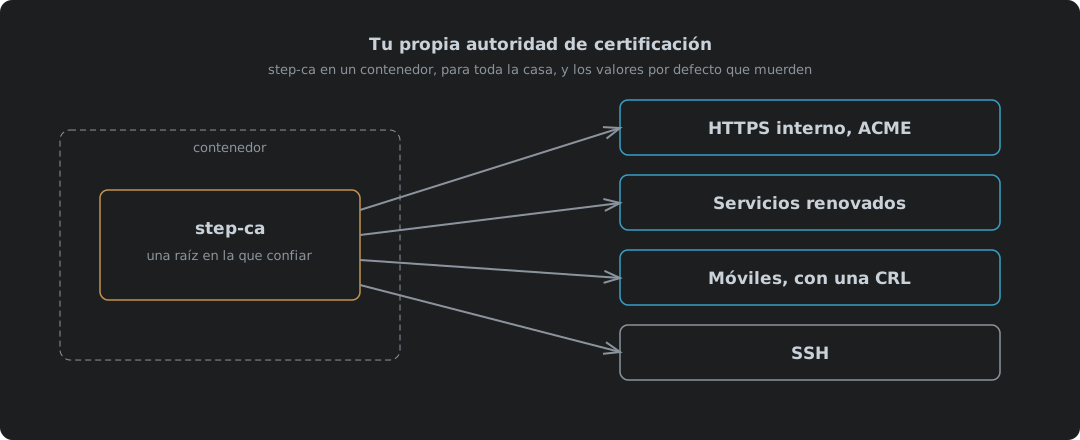
step-ca en un contenedor emitiendo certificados desde su intermedio, con una CRL que marca como revocado un móvil perdido

Tu propia autoridad de certificación: step-ca en un contenedor

step-ca 0.30.2 de Smallstep en un contenedor Podman o Docker como autoridad de certificación para todo lo de dentro de casa, todo probado. Por qué una CA privada gana a los certificados autofirmados y a los públicos para nombres internos, arrancarla con ACME y SSH activados, las dos contraseñas que genera la imagen y adónde va cada una, confiar en la raíz en cada dispositivo, HTTPS interno para Caddy o cualquier otra cosa que hable ACME, y step ca renew para los servicios que no. Los certificados de cliente y SSH tienen cada uno su propia entrada.

9 de octubre de 2026 · 8 min · 1852 palabras · Damien Dye