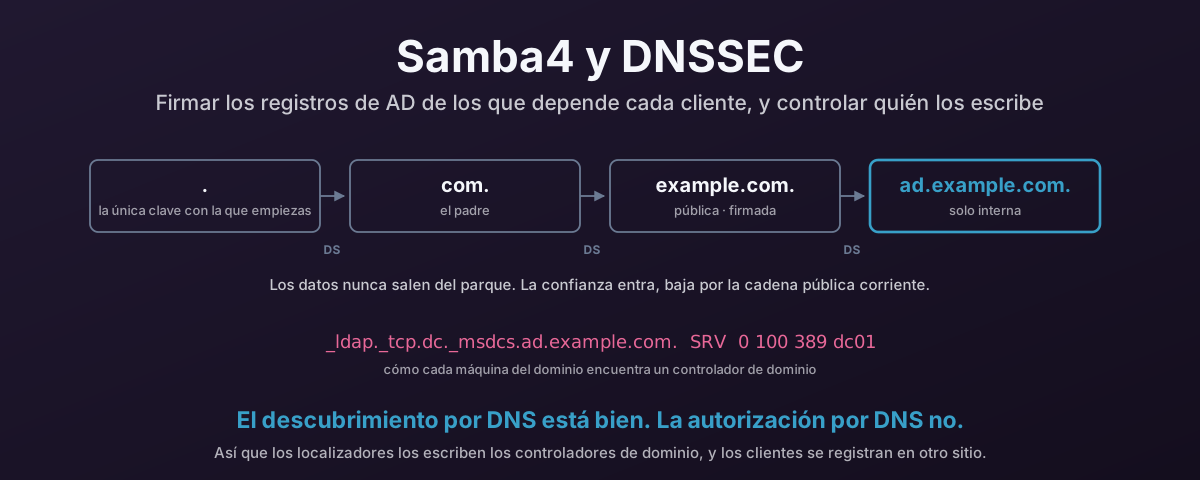
Samba4 y la protección de registros de AD con DNSSEC
Cada máquina unida al dominio encuentra su controlador de dominio pidiendo a DNS un registro SRV, así que los localizadores _msdcs son los registros más críticos para la seguridad que posees. Así se publican y firman como es debido desde un DC Samba4: BIND con dlz_bind9 leyendo el directorio, firma inline, un primario oculto al que los clientes nunca llegan, y las actualizaciones dinámicas de clientes mantenidas fuera de la zona que contiene los localizadores. Luego, cómo forzar a los clientes Windows y Linux a comprobar de verdad las firmas, porque una zona firmada que nadie valida se comporta exactamente igual que una sin firmar.