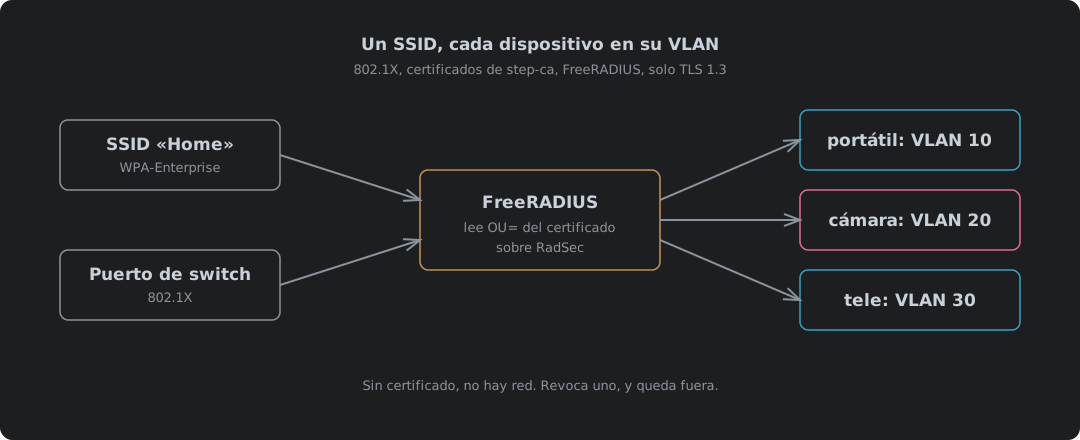
Un SSID, cada dispositivo en su propia VLAN: 802.1X con certificados de step-ca
802.1X con certificados (EAP-TLS) para puertos cableados de switch y un único SSID WPA2/WPA3-Enterprise, donde el servidor RADIUS decide en qué VLAN cae cada dispositivo. step-ca 0.30.2 graba un rol en cada certificado de dispositivo y rechaza uno sin él; FreeRADIUS 3.2.10 traduce ese rol a una VLAN, deja que una lista por dispositivo lo anule, y funciona solo con TLS 1.3. Por qué el problema es una contraseña de WiFi compartida, por qué certificados y por qué TLS 1.3, la trampa de la revocación en la que FreeRADIUS ignora una CRL nueva con un HUP, en qué confía un dispositivo que no comprueba el nombre del servidor, cómo proteger el propio tráfico RADIUS con Message-Authenticator y RadSec sobre TLS 1.3, radsecproxy para el equipo que solo habla UDP, un puerto cableado y una red WiFi simulados de punta a punta, los ajustes de Netgear y TP-Link, los de los clientes Linux, Apple y Android, cada archivo de configuración completo y como descarga, y por qué tantos administradores y MSP siguen sin molestarse y Cyber Essentials no se lo pide.