Cómo se construyen y se llevan las redes de verdad — direccionamiento, enrutado y la diferencia entre un diseño que funciona y uno parcheado durante veinte años.
La red es la fontanería que hay debajo de todo lo demás en este sitio.
El almacenamiento, el DNS, las máquinas virtuales y los certificados dan por supuesta una red que funciona. Esta sección va de esa red.
Las entradas de aquí tratan:
Cómo se reparten las direcciones de internet, y a quién se le han acabado.
Qué pasa cuando un proveedor comparte una sola dirección entre cientos de clientes.
Por qué existe IPv6, qué arregla, y por qué buena parte del Reino Unido sigue sin encenderlo.
Cómo averiguar si un cortafuegos está bloqueando un puerto, y a cuántos saltos está.
Cómo comprobar qué te da tu propio proveedor, con herramientas que ya tienes.
Cuando una entrada afirma algo sobre una red real, enseña el comando que dio el número, para que puedas ejecutarlo tú.
Una VPN hecha de piezas: PPP, dispositivos tap y netcat
Una VPN son dos tareas: algo que fabrica un enlace virtual y algo que transporta los bytes. PPP hace la primera desde 1994 y le da igual cuál sea la segunda — por eso PPTP, L2TP y cada línea conmutada que hayas usado son el mismo protocolo sobre portadores distintos. Netcat es un portador. Esto lo construye de las dos formas. Primero pppd: la opción pty y qué hace con un pseudoterminal, la versión TCP que todo el mundo prueba primero, por qué ejecutar un protocolo de flujo dentro de TCP se derrite bajo pérdida, la versión UDP que hay que usar, el tramado HDLC asíncrono y la ACCM que decide cuánto ancho de banda se va en escapar caracteres de control, direccionamiento y enrutado e IPV6CP, y mantener el enlace vivo cuando el portador muere sin avisar. Después el mismo túnel sin nada de PPP — un dispositivo tap, un datagrama por trama sobre UDP, el prefijo de longitud que hay que inventarse sobre TCP, tun frente a tap, y el puenteado. Después la parte para la que netcat no tiene respuesta: envolver el portador en TLS con ncat, stunnel y openssl, y en DTLS con socat, que es la forma que de verdad quieres. Nunca es la herramienta correcta, y ese es justo el asunto: enseña cómo se comporta la salida en cuanto un atacante tiene root dentro de tu red y el acceso saliente no estaba bloqueado por defecto, y por qué el default-deny en la frontera es el único control que fue real alguna vez.
Tu cortafuegos acepta instrucciones de desconocidos. Apaga los ayudantes de protocolo.
Un ayudante de protocolo — SIP ALG, ayudante FTP, H.323 ALG, ayudante de conntrack, llámalo como lo llame tu fabricante — lee la carga útil de una conexión, encuentra ahí una dirección y un puerto escritos en texto, y abre un hueco entrante para ellos. No puede saber si ese texto lo escribió un cliente FTP real o un formulario oculto en una página web, porque no hay nada en él que lo distinga. Samy Kamkar enseñó el caso del navegador en 2010, NAT Slipstreaming lo repitió en 2020, y Armis lo extendió en 2021 a cualquier dispositivo de tu red, no solo a la máquina que hizo clic. El IETF pidió apagarlos por defecto en 2007, Linux los apagó en 2016, y los fabricantes de navegadores acabaron publicando una lista de puertos bloqueados que se lee como el índice de los módulos de conntrack. Este artículo recorre el mecanismo diagrama a diagrama — la tabla de expectativas, el truco de los límites de segmento, el desvío de llamada de H.323, el ayudante IRC que se dispara con el mensaje de otro —, suma el ayudante de paso de IPsec, que no puede leer ESP en absoluto y dirige los paquetes entrantes por un SPI que vio pasar en claro, y lo pone todo junto al requisito de cortafuegos de Cyber Essentials que claramente incumple, y da los comandos para apagarlo todo en Linux, Cisco, Juniper, FortiGate y MikroTik.
IPsec fue una buena idea. Es hora de apagarlo.
IPsec acertaba en 1995: cifrar por debajo de la aplicación, atar la asociación de seguridad a la dirección IP y que cada protocolo la herede. Luego llegó el NAT, el NAT de operador remató la faena, y la solución fue envolverlo todo en UDP y dejar un temporizador corriendo para que una tabla de traducción no te olvide. Esta entrada enseña diagrama a diagrama cómo se viene abajo — la asociación de seguridad que no sobrevive a una cabecera reescrita, los dos traductores que hoy lleva cualquier línea con CGNAT, la norma NAT64 que excluye a IPsec por su nombre, el túnel que no puede usar un segundo enlace porque ESP no tiene puertos, la MTU de la que nadie se ocupa, y L2TP y PPTP como los dos protocolos que nunca debieron estar aquí. Trae la documentación de Cisco, Juniper y Microsoft que admite cada uno de esos puntos, las dieciocho piezas que se llaman VPN IPsec incluidas dos que nunca fueron normas, por qué el Fisher-Price OS nunca ha interoperado de verdad con una pila abierta, un método utilizable para diagnosticar IPsec mientras sigas explotándolo, y el argumento para retirarlo todo con fechas.
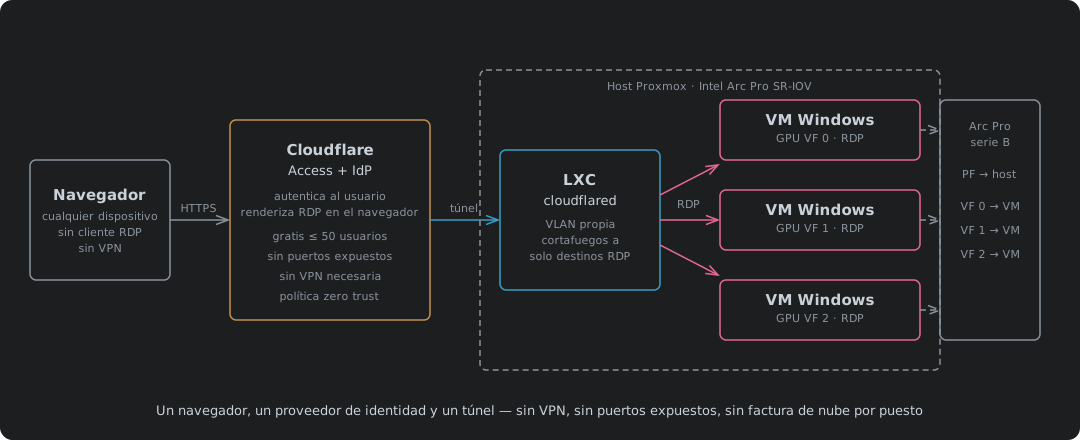
VDI Zero Trust sin la factura de la nube — Proxmox, Intel Arc Pro y Cloudflare Access
Parte uno: la arquitectura y el argumento de coste para reemplazar Azure Virtual Desktop con Proxmox, Intel Arc Pro SR-IOV y Cloudflare Access. OAuth on-prem para la identidad, RDP renderizado en el navegador, un túnel LXC con cortafuegos en su propia VLAN, KSM para densidad de memoria, y perfiles en Ceph. El siguiente artículo lo construye.
Ping: la herramienta de diagnóstico que abre mucho más
Ping, no el resto de ICMP, es el riesgo: el echo es un canal que todo host debe responder con tus propios bytes, así que una red que «solo permite ping» ya tiene un VPN completo hacia fuera. Esto recorre primero la amenaza — qué le cuesta a tu salida, y cómo un visitante en tu WiFi o un puerto ethernet sin bloquear puede abrir uno — luego tres túneles que funcionan construidos solo con ping (Hans, icmptunnel, y uno corto en Python con AES-128), las trampas del MTU y de IPv6, y la regla que lo cierra: descarta el echo, conserva los errores, en nftables, pf, Cisco, Junos, MikroTik y Windows.
El firewall está a once saltos
«El puerto 445 está bloqueado en algún sitio» no es un diagnóstico, y es la razón por la que los tickets de firewall rebotan entre tú y tu proveedor durante una semana. Cada router del camino te debe un ICMP Time Exceeded cuando tu presupuesto de saltos se agota, y eso convierte un tiempo de espera agotado en una distancia. Subí el TTL en mi propia línea y encontré tres defectos que no sabía que tenía: un descarte de SMB a once saltos, resets de SMTP forjados a un salto, y una regla IPv4 sin gemela IPv6.
Nunca nos quedamos sin direcciones. Nos quedamos sin ganas.
IPv6 está terminado, es gratis y viene encendido por defecto en cada sistema operativo desde hace casi veinte años. La respuesta del Reino Unido fue el NAT a escala de operador, una ley sobre el registro de logs, y £5 al mes por devolverte la dirección que solías tener. Conté cada red británica de la tabla de enrutamiento global para averiguar quién ha encendido IPv6 de verdad — 1 200 de ellas no lo han hecho, y 463 de esas están sentadas sobre espacio de direcciones que pidieron y nunca usaron.