El DNS es el sistema que convierte un nombre que puedes recordar en una dirección a la que un ordenador puede conectarse.
Esta sección va de cómo funciona eso en realidad, y de cómo llevarlo con seguridad.
Cada consulta empieza en la raíz del árbol y baja. Cada paso te da la dirección del siguiente servidor al que preguntar. Nada de la cadena se adivina, y nada viene de fábrica salvo el primer paso.
Estas entradas tratan:
- Cómo se resuelve un nombre, una delegación a la vez.
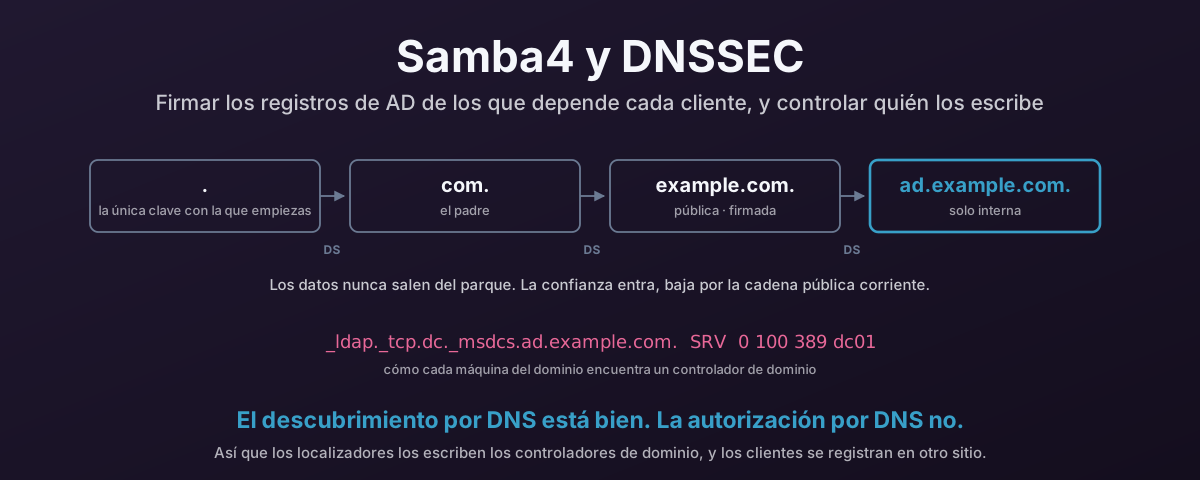
- Cómo los servicios publican dónde están, con registros SRV.
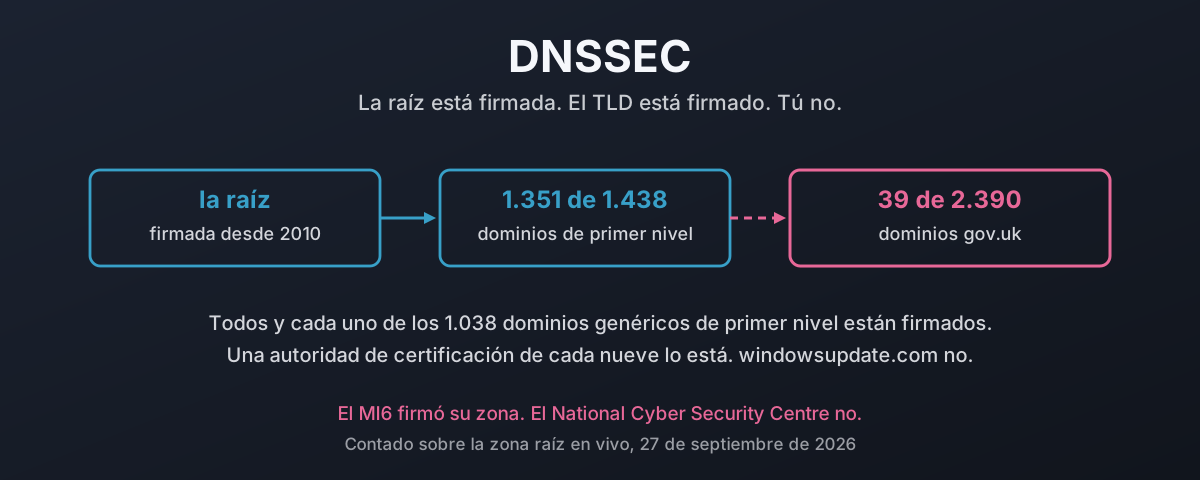
- Por qué importa firmar tus zonas, y de qué protege la firma y de qué no.
- Cómo publicar el DNS de un dominio de Active Directory desde un controlador de dominio Samba, sin dejar que los clientes escriban los registros de los que dependen.
- Quién controla la raíz del DNS, y qué cambió y qué no el traspaso de 2016.
- Cómo se gobierna el registro
.uk, y qué pasó cuando sus propios miembros echaron a la junta.
Las entradas sobre Active Directory dan por supuesto Samba como controlador de dominio y BIND como servidor DNS. Las ideas valen igual para un controlador de dominio de Microsoft.